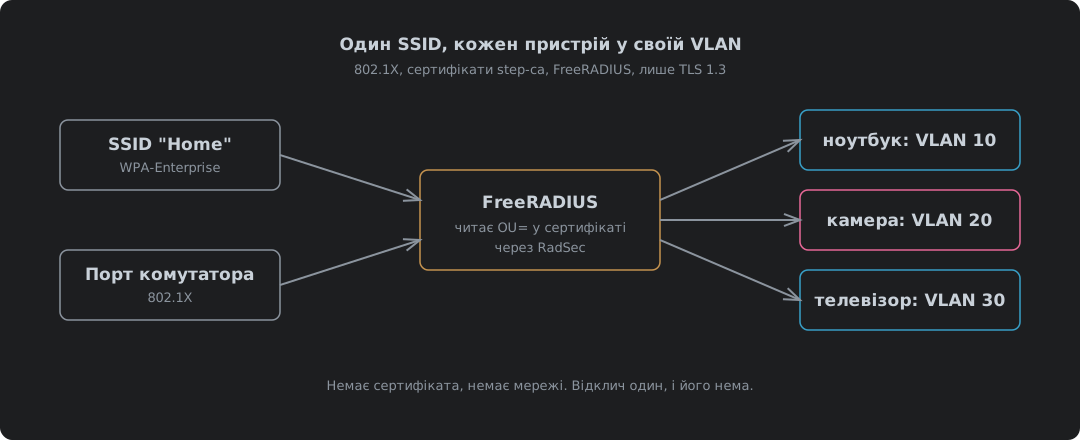
Один SSID, кожен пристрій у своїй VLAN: 802.1X із сертифікатами step-ca
802.1X на сертифікатах (EAP-TLS) для дротових портів комутатора і одного SSID WPA2/WPA3-Enterprise, де RADIUS-сервер вирішує, в яку VLAN потрапляє кожен пристрій. step-ca 0.30.2 вписує роль у кожен сертифікат пристрою і відмовляє, якщо ролі немає; FreeRADIUS 3.2.10 зіставляє роль із VLAN, дозволяє списку окремих пристроїв її перекрити і працює лише на TLS 1.3. Чому спільний пароль WiFi це і є проблема, чому сертифікати і чому TLS 1.3, пастка відкликання, де FreeRADIUS ігнорує новий CRL після HUP, чому довірятиме пристрій, який не перевіряє ім’я сервера, захист самого трафіку RADIUS через Message-Authenticator і RadSec поверх TLS 1.3, radsecproxy для обладнання, що говорить лише UDP, дротовий порт і мережа WiFi, змодельовані наскрізь, налаштування Netgear і TP-Link, налаштування клієнтів Linux, Apple і Android, кожен конфіг повністю і для завантаження, а також чому стільки адмінів і MSP досі цим не переймаються і чому Cyber Essentials їх про це не питає.