Skip to content
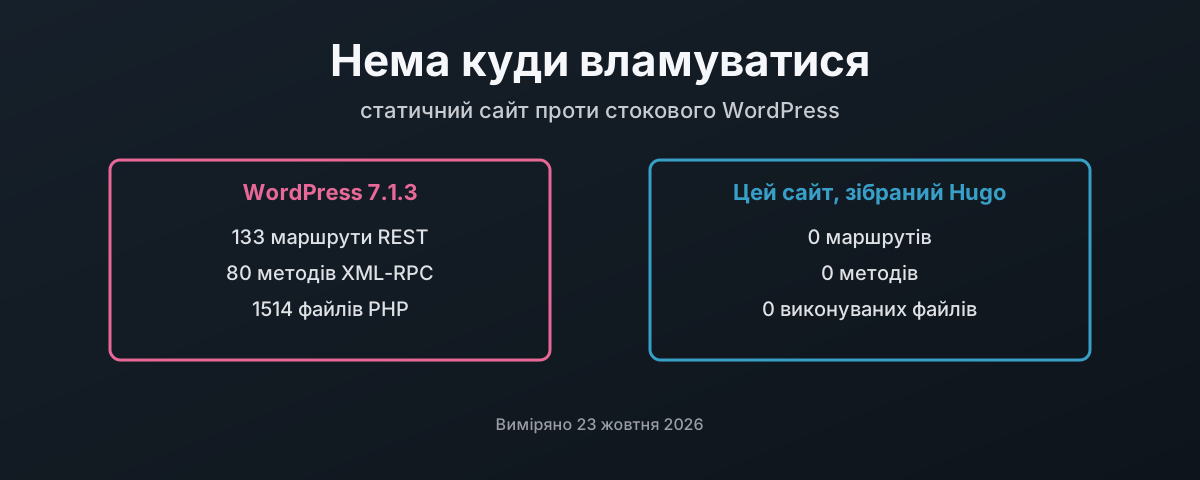
Стоковий WordPress виставляє 133 маршрути REST, 80 методів XML-RPC і 1514 файлів PHP; цей статичний сайт на запит нічого не запускає

У статичний сайт нема куди вламуватися

Цей блог збирає Hugo, і він віддається як 6343 звичайні файли, а на жоден запит не запускається жоден рядок мого коду. Проти нього стоковий WordPress 7.1.3, виміряний у лабі на podman: 133 маршрути REST, 62 з них приймають запис, 80 методів XML-RPC, 1514 файлів PHP, кожен з його 3785 файлів доступний для запису тому самому користувачу, під яким працює вебсервер, і обліковий запис бази даних з усіма привілеями. Цей допис рахує обидві поверхні атаки, пояснює, що модель безпеки Hugo робить під час збирання, чесно визнає, куди переходить ризик, коли під час віддачі нічого не працює, включно з двома прогалинами в тому, як збирався цей сайт (одну вже закрито), і показує, як зібрати статичний сайт офлайн, один раз, і завантажити лише готові файли.

23 жовтня 2026 · 15 хвилин · 3663 words · Damien Dye
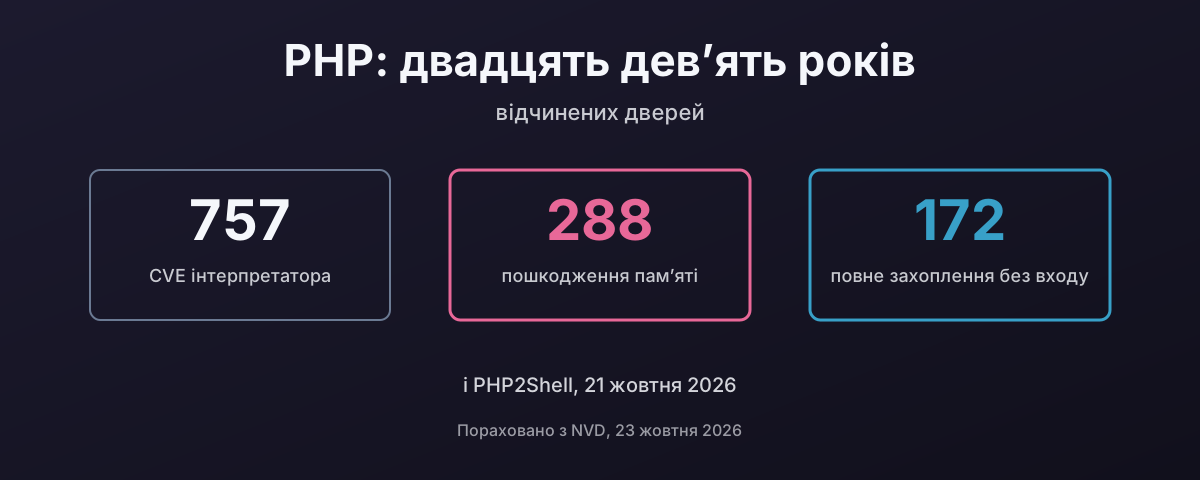
757 CVE інтерпретатора PHP з 1997 року, щонайменше 288 пошкоджень пам’яті, 172 з оцінкою повного віддаленого захоплення без входу

PHP: двадцять дев’ять років відчинених дверей

PHP2Shell, оприлюднений 21 жовтня 2026, це віддалене виконання коду без автентифікації в самому інтерпретаторі PHP, у кожній версії аж до 5.4, і його використовували ще до появи патча. Це найновіший запис у довгій історії: 757 CVE проти інтерпретатора з 1997 року, з них щонайменше 288 пошкоджень пам’яті і 172 з оцінкою повного віддаленого захоплення без входу. Цей допис рахує цю історію з NVD і каталогу CISA KEV, пояснює, чому рушій на C і мова, якій знадобилося десять років, щоб прибрати register_globals, роблять ту саму помилку двічі, дивиться, що WordPress робить із цими числами, як вебшели закріплюються і як їх зупинити, два зломи самого php.net, частку вебу, що досі працює на версіях, які ніхто не латає, і чому звичне розгортання, один процес, що тримає шаблони, логіку, SQL і пароль до бази даних, перетворює кожну з цих вад на все одразу. І чому, сам відмовившись від PHP, я вважаю, що тобі варто подумати про перехід на мову з безпечною роботою з пам’яттю, таку як Go.

23 жовтня 2026 · 26 хвилин · 7535 words · Damien Dye
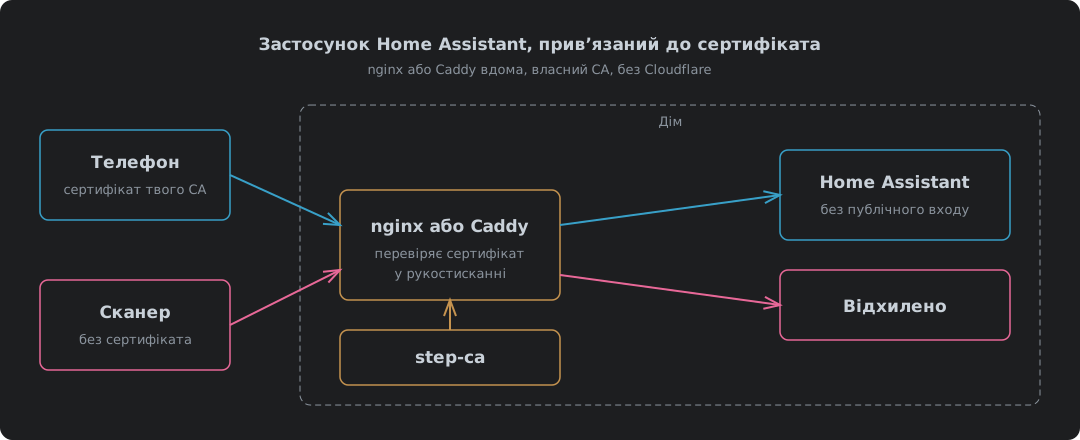
Телефон із сертифікатом від твого власного CA проходить nginx або Caddy вдома й дістається до Home Assistant, а сканер без сертифіката отримує відмову ще в рукостисканні

Застосунок Home Assistant, прив’язаний до сертифіката, з nginx або Caddy і без Cloudflare

Прив’язуємо застосунок Home Assistant до клієнтського сертифіката через nginx або Caddy вдома, зі step-ca як центром сертифікації замість Cloudflare. Що змінюється, коли Cloudflare зникає зі шляху, конфігурація nginx і конфігурація Caddy, кожна перевірена без сертифіката, з добрим, з відкликаним і з оновленням до WebSocket через IPv4 та IPv6, чому nginx може перевіряти CRL, а Caddy лише тримає список дозволених, налаштування довірених проксі в Home Assistant, що треба встановити на телефон і де все це ламається.

9 жовтня 2026 · 9 хвилин · 1960 words · Damien Dye
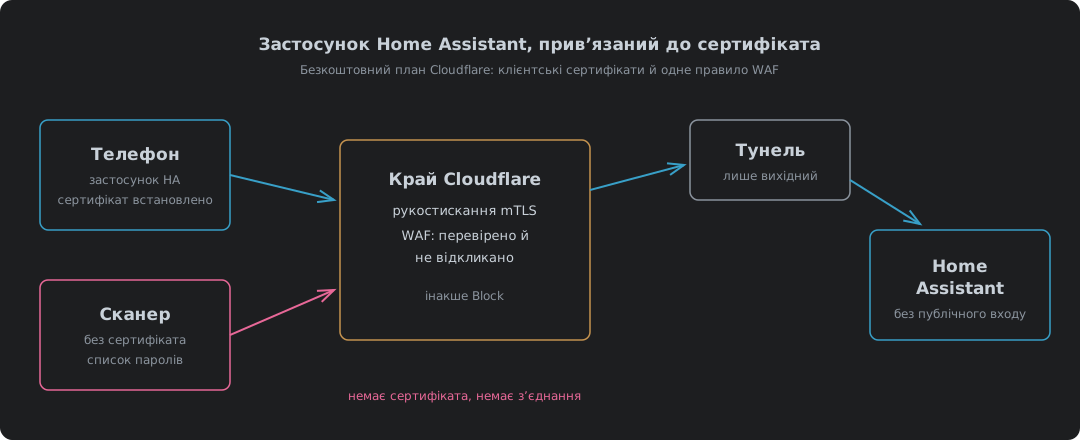
Телефон із клієнтським сертифікатом проходить перевірку на краю Cloudflare і через тунель дістається Home Assistant, а сканер без сертифіката заблоковано на краю

Застосунок Home Assistant через Cloudflare, прив’язаний до сертифіката, на безкоштовному плані

Доступ до Home Assistant із застосунку Android поза домом без того, щоб виставляти сторінку входу в інтернет. Як варіанти віддаленого доступу порівнюються за відкритістю, справжньою ціною (навантаження на машину і DDoS, а не лише рахунок), ризиком блокування і батареєю, чому Cloudflare Access і сервісні токени не пасують застосунку, як клієнтські сертифікати безкоштовного плану й власне правило WAF прив’язують ім’я хоста тунелю до телефонів, що мають сертифікат, які налаштування Home Assistant потрібні для зворотного проксі, як зібрати файл PKCS12, як поставити сертифікат Let’s Encrypt на origin і чому поновлення вимагає перезапуску, що зробили сканери за перші дві години, і що телефон, Chrome, Helium та два клієнти застосунку Companion зробили із сертифікатом. Версія з власним nginx або Caddy це окремий допис.

9 жовтня 2026 · 17 хвилин · 4179 words · Damien Dye

Мій YubiKey мене впускає. Моїй в’язці ключів ніхто не сказав.

Входиш через YubiKey, а GNOME однаково просить пароль, бо в’язку ключів входу зашифровано паролем, якого твій вхід так і не створив. Цей допис пояснює, чому pam_u2f як sufficient лишає в’язку ключів ні з чим, чого коштують звичні виправлення (порожній пароль, усе одно вводити його, TPM) і виправлення, яке я збудував: FIDO2 hmac-secret ключа, захищений PIN і дотиком, розшифровує збережену копію пароля облікового запису і розблоковує oo7-daemon під час входу. Далі те, що виявила збірка: Fedora 45 замінила gnome-keyring на oo7, заглушка в’язки ключів oo7 бере перший введений тобою пароль за свій, інструменти FIDO2 читають PIN лише з термінала, а скрипт скидання залишив би мене взагалі без в’язки ключів, і це впіймала перевірка на одноразовому демоні. Скрипти, інсталятор і цей тестовий стенд можна завантажити.

7 жовтня 2026 · 10 хвилин · 2273 words · Damien Dye
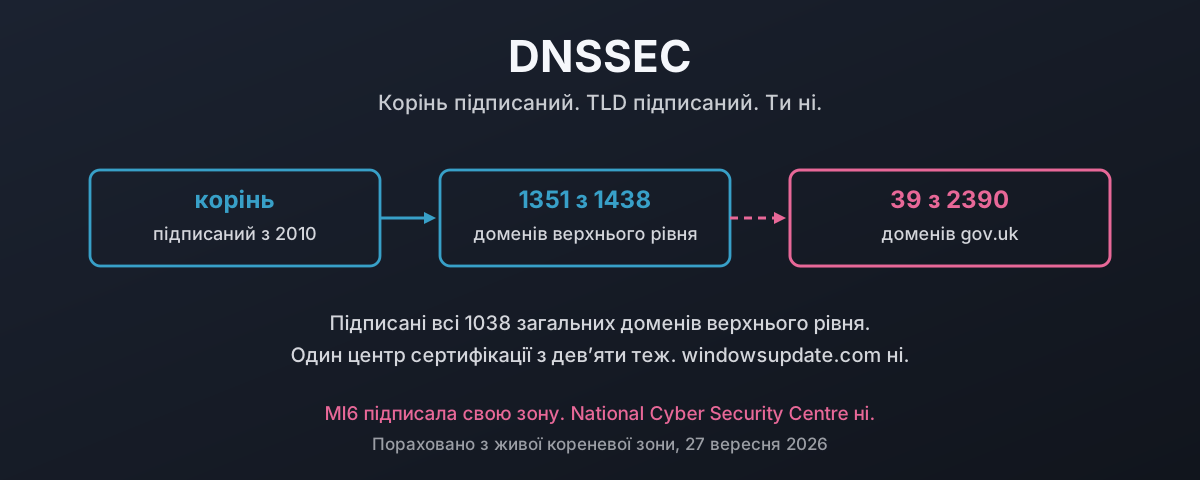
Ланцюжок довіри від підписаного кореня через підписаний TLD, що обривається на непідписаному домені другого рівня, з порахованими цифрами біля кожного кроку

DNSSEC: захист твого трафіку від підробки

Важку частину DNSSEC закінчили роки тому. За підрахунком живої кореневої зони 27 вересня 2026, 1351 з 1438 доменів верхнього рівня мають запис DS, і всі 1038 gTLD підписані. А далі все обривається. Перепис усіх доменів gov.uk з офіційного реєстру знаходить 39 підписаних із 2390, що досі резолвляться, дев’ять із них це парафіяльні ради, а HMRC, NHS, GCHQ і National Cyber Security Centre серед них немає. Підписався один центр сертифікації з дев’яти. І один дистрибутив Linux чи BSD з п’яти. windowsupdate.com взагалі не має DS. Ось чого насправді коштує підроблена відповідь, що з цим робить підпис, чому звичні відмовки не витримують зіткнення з цифрами і чи не в тому справжня проблема, що через сорок два роки після Mockapetris майже ніхто не розуміє, що DNS насправді обіцяє.

27 вересня 2026 · 42 хвилини · 9632 words · Damien Dye

DNS через HTTPS проходить просто повз твої засоби контролю

DNS через HTTPS шифрує твої запити, і це добре, і надсилає їх на резолвер, вибраний клієнтом, через порт 443, і це проблема. Твій власний резолвер запиту не бачить, тож блоклист, який мав би спрацювати, стрічка загроз, у яку запит мав би влучити, і рядок журналу, який мав би з’явитися, просто зникають. Цей допис розбирає механізм: чому одне зашифроване вебз’єднання серед тисяч невидиме на кордоні мережі, хто на машині може вибрати резолвер, якого ти ніколи не вибирав (ОС, браузер, будь-який застосунок, будь-який скрипт на будь-якій вебсторінці і шкідливе ПЗ), і задокументовані випадки, від власного JavaScript сторінки, що звертається до публічного DoH-ендпойнта з дозволеними крос-доменними запитами, до Godlua і PsiXBot, що ховають свій канал керування всередині DoH, і до APT OilRig, що виводить дані через нього. Далі аргумент, що історія про приватність є прикриттям: DNS через TLS зашифрував DNS ще 2016 року, на порту, яким оператор мережі досі може керувати, тож єдине, що DoH додає понад це, є поразкою адміністратора, і саме тому виграли виробники браузерів, які його написали й випустили, та рекламна компанія, що тримає найбільший публічний DoH-резолвер. Потім рішення, і воно не в тому, щоб заборонити шифрування. Запусти власний резолвер DoH і DoT, оголоси його через Discovery of Designated Resolvers, відмовляй порту 53, порту 853 і відомим публічним DoH-резолверам на кордоні й відповідай на канарку Firefox, щоб браузер відступив. Залиш шифрування. Поверни собі вибір резолвера. Наприкінці наслідки: те саме блокування через DNS працює по всій Європі й в Австралії, а суди Італії, Франції, Бельгії та Німеччини тепер наказують блокувати самим публічним резолверам: Cloudflare оштрафовано, і він оскаржує, Google мовчки відмовляє, а OpenDNS вимикає себе для цілих країн. Під усім цим лежить американський дизайн, нав’язаний світові, і американський уряд, який подає закони інших країн як вимагання з американських фірм і застерігає їх не виконувати ці закони.
24 вересня 2026 · 33 хвилини · 8444 words · Damien Dye

Твій брандмауер виконує вказівки незнайомців. Вимкни протокольних помічників.

Протокольний помічник (SIP ALG, FTP helper, H.323 ALG, conntrack helper, називай як твій вендор) читає корисне навантаження з’єднання, знаходить у тексті адресу й порт і відкриває для них вхідний отвір. Він не може відрізнити, чи цей текст прийшов від справжнього FTP-клієнта, чи від прихованої форми на вебсторінці, бо в ньому немає нічого, за чим відрізнити. Samy Kamkar довів це для браузера у 2010 році. NAT Slipstreaming довів це знову у 2020 році, а Armis у 2021 році розширили атаку так, щоб дістатися будь-якого пристрою у твоїй мережі, а не лише машини, на якій клацнули. IETF попросила вимкнути їх за замовчуванням у 2007 році, Linux вимкнув їх у 2016 році, а вендори браузерів у підсумку випустили список заблокованих портів, що читається як каталог модулів conntrack. Цей допис розбирає механізм діаграма за діаграмою (таблиця очікувань, трюк з вирівнюванням сегментів, переадресація викликів H.323, IRC-помічник, що спрацьовує на чуже повідомлення), розглядає помічника IPsec pass-through, який узагалі не може читати ESP і скеровує вхідні пакети за SPI, що пройшов повз нього відкритим текстом, порівнює все це з контролем брандмауера Cyber Essentials, який він явно провалює, і дає команди, щоб вимкнути все це на Linux, Cisco, Juniper, FortiGate і MikroTik.

14 вересня 2026 · 47 хвилин · 10881 words · Damien Dye

Що тобі збудував твій MSP і хто ще може до цього дістатися

Частина 2 з 3. Що насправді будують після того, як папери підписано: коробка, від якої їх не відмовиш, брандмауер, який і є входом, базові речі, які й були тим, що ти купив, і агент на кожній машині, що відповідає перед чужою консоллю.

28 серпня 2026 · 35 хвилин · 7329 words · Damien Dye

Бекдори, і кого в них звинувачують

Щоб відсторонити постачальника з міркувань безпеки, потрібна мірка, застосована рівно. Частина 6 з 8 викладає, що встановлено про ослаблені продукти й перехоплення, зокрема швейцарське парламентське розслідування, і показує, чому вбудований вхід належить кожному, хто до нього дістанеться.

25 серпня 2026 · 5 хвилин · 958 words · Damien Dye