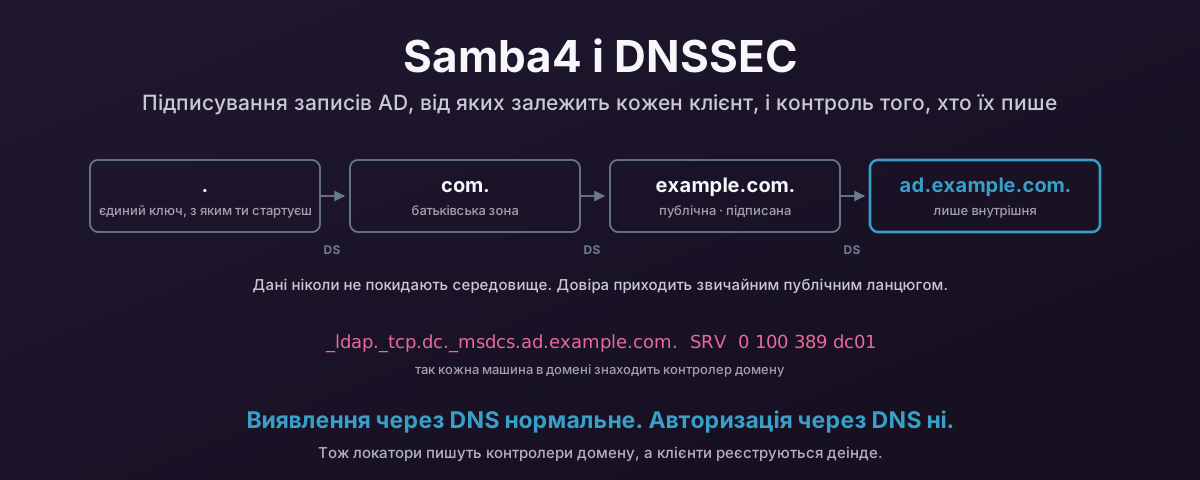
Samba4 і захист записів AD за допомогою DNSSEC
Кожна машина, приєднана до домену, знаходить свій контролер домену, питаючи DNS про запис SRV, тож локатори _msdcs є найкритичнішими для безпеки записами, які в тебе є. Ось як правильно публікувати й підписувати їх із DC Samba4: BIND із dlz_bind9, що читає каталог, inline signing, прихований первинний сервер, до якого клієнти ніколи не дістаються, і динамічні оновлення клієнтів, винесені за межі зони з локаторами. А потім як змусити клієнтів Windows і Linux справді перевіряти підписи, бо підписана зона, яку ніхто не валідує, поводиться точнісінько як непідписана.