Skip to content
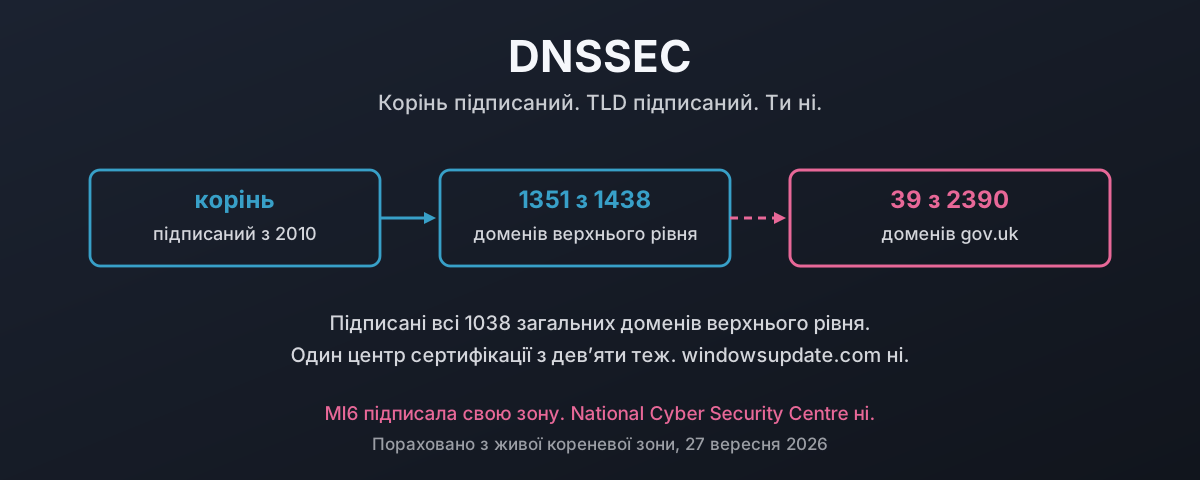
Ланцюжок довіри від підписаного кореня через підписаний TLD, що обривається на непідписаному домені другого рівня, з порахованими цифрами біля кожного кроку

DNSSEC: захист твого трафіку від підробки

Важку частину DNSSEC закінчили роки тому. За підрахунком живої кореневої зони 27 вересня 2026, 1351 з 1438 доменів верхнього рівня мають запис DS, і всі 1038 gTLD підписані. А далі все обривається. Перепис усіх доменів gov.uk з офіційного реєстру знаходить 39 підписаних із 2390, що досі резолвляться, дев’ять із них це парафіяльні ради, а HMRC, NHS, GCHQ і National Cyber Security Centre серед них немає. Підписався один центр сертифікації з дев’яти. І один дистрибутив Linux чи BSD з п’яти. windowsupdate.com взагалі не має DS. Ось чого насправді коштує підроблена відповідь, що з цим робить підпис, чому звичні відмовки не витримують зіткнення з цифрами і чи не в тому справжня проблема, що через сорок два роки після Mockapetris майже ніхто не розуміє, що DNS насправді обіцяє.

27 вересня 2026 · 42 хвилини · 9632 words · Damien Dye

Хто насправді контролює DNS

Корінь інтернету це текстовий файл на 1,5 MB, який редагує й підписує одна американська компанія. Хто насправді контролює DNS, що змінив і чого не змінив перехід функцій IANA у 2016 році, і задокументована історія того, як ICANN цим контролем користувалася.

25 серпня 2026 · 44 хвилини · 9191 words · Damien Dye

Що сталося в Nominet

Реєстр .uk належить своїм членам, і в березні 2021 року вони проголосували за звільнення половини правління. Як насправді виглядало це господарство зсередини, чому робота .uk поруч із десятками gTLD визначила, як ним керували, і як реєстр без регулятора зрештою приборкали єдині люди, які могли це зробити.

25 серпня 2026 · 26 хвилин · 5354 words · Damien Dye