Skip to content
Open WebUI до FastFlowLM до NPU XDNA2 на петлі IPv6: 21 Вт під час відповіді, 232 000 токенів в одному промпті, три роки від виступу AMD до Linux

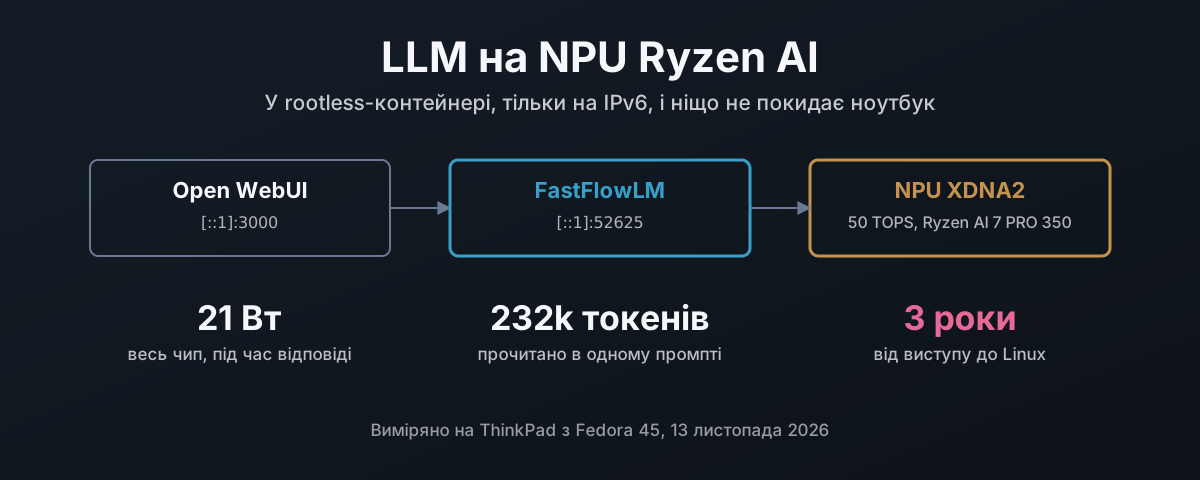
LLM на NPU Ryzen AI, у контейнері

NPU в ноутбуці з Ryzen AI дає 50 TOPS, які на більшості встановлень Linux просто стоять. Тут я проходжу збирання драйвера amdxdna від AMD, залишаючи на хості тільки модуль ядра, збирання FastFlowLM з рушієм XRT від AMD у rootless-контейнер podman, підігнаний під цей драйвер, прив’язку всього до петлі IPv6 і запуск під час старту через Quadlet. Далі що воно вміє: дев’ять моделей у бенчмарку, тест контексту на 232 000 токенів, розпізнавання мовлення Whisper удесятеро швидше за реальний час, Open WebUI і 7000 прихованих токенів, які він додавав до кожного повідомлення, а також швидкість і енергія NPU, виміряні проти llama.cpp на вбудованій Radeon 860M. Наостанок хронологія: три роки від оголошення Ryzen AI до мовної моделі на його NPU під Linux, і зробив це проєкт, який AMD не починала, поки зусилля йшли на Copilot+ у Fisher-Price OS (Windows), а не на дата-центр і Linux-інструменти, якими справді користуються фахівці з AI.
13 листопада 2026 · 22 хвилини · 5407 words · Damien Dye
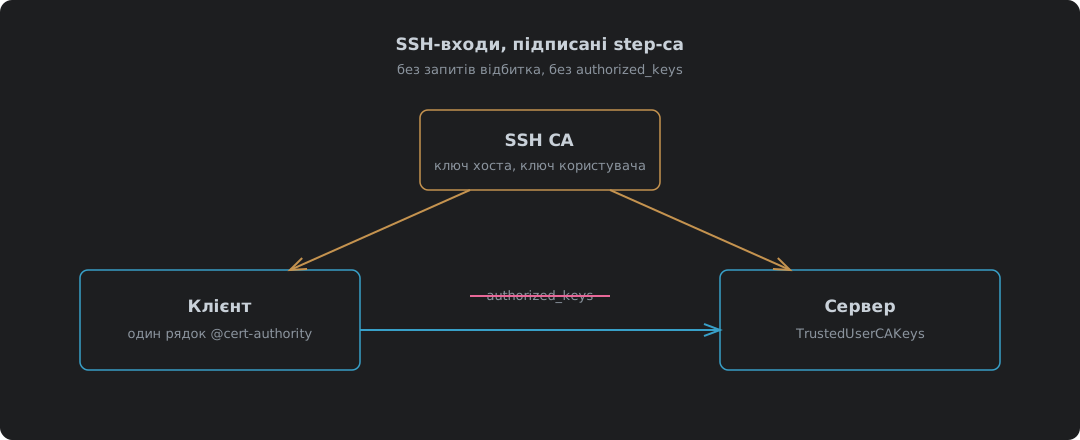
SSH CA у step-ca підписує ключ хоста й ключ користувача; клієнт довіряє CA хостів, а сервер довіряє CA користувачів, тож жоден не тримає списку ключів

SSH-входи, підписані step-ca: більше ніяких authorized_keys

step-ca 0.30.2 як центр сертифікації SSH, перевірено з OpenSSH 10.0. Чому сертифікати кращі за authorized_keys і довіру при першому з’єднанні, як увімкнути SSH CA під час першого налаштування step-ca, підпис ключа хоста (і порядок аргументів, на якому він спотикається), два рядки в sshd_config і єдиний рядок @cert-authority у known_hosts, сертифікат користувача на 16 годин, чотири тести входу, зокрема з чужим користувачем і хостом без довіри, поновлення сертифіката хоста через sshpop і де все це ламається.

9 жовтня 2026 · 6 хвилин · 1321 words · Damien Dye
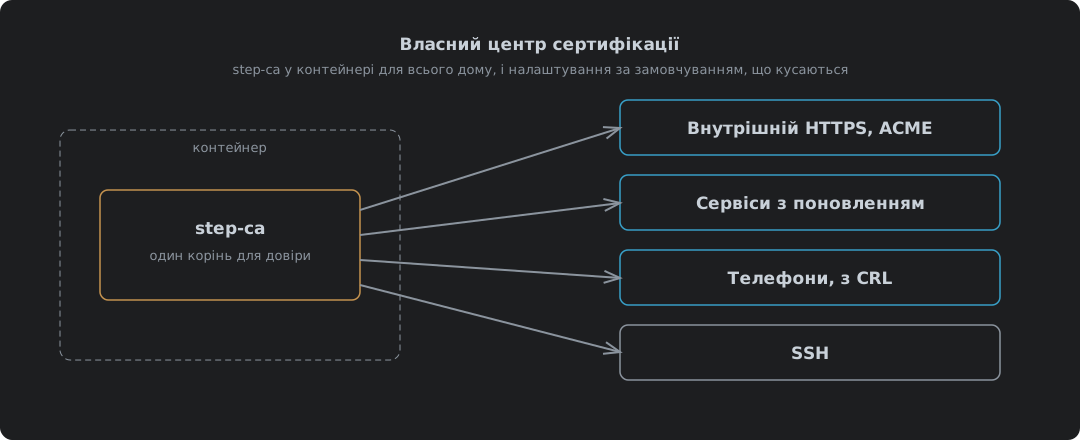
step-ca у контейнері видає сертифікати від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

Власний центр сертифікації: step-ca у контейнері

step-ca 0.30.2 від Smallstep у контейнері Podman або Docker як центр сертифікації для всього в домі, і все це перевірено. Чому приватний CA кращий за самопідписані та публічні сертифікати для внутрішніх імен, запуск з увімкненими ACME і SSH, два паролі, які генерує образ, і куди йде кожен, довіра до кореня на кожному пристрої, внутрішній HTTPS для Caddy чи будь-чого, що говорить ACME, і step ca renew для сервісів, які не вміють. Клієнтським сертифікатам і SSH присвячено окремі дописи.

9 жовтня 2026 · 7 хвилин · 1542 words · Damien Dye