Skip to content
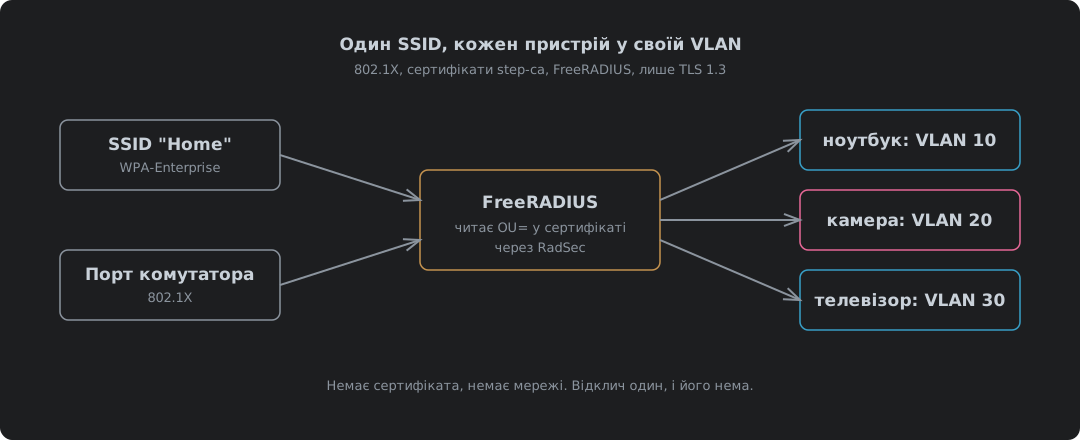
Один SSID і один порт комутатора ведуть до RADIUS-сервера, який читає роль у сертифікаті step-ca кожного пристрою і відправляє ноутбук у VLAN 10, камеру у VLAN 20, а телевізор у VLAN 30

Один SSID, кожен пристрій у своїй VLAN: 802.1X із сертифікатами step-ca

802.1X на сертифікатах (EAP-TLS) для дротових портів комутатора і одного SSID WPA2/WPA3-Enterprise, де RADIUS-сервер вирішує, в яку VLAN потрапляє кожен пристрій. step-ca 0.30.2 вписує роль у кожен сертифікат пристрою і відмовляє, якщо ролі немає; FreeRADIUS 3.2.10 зіставляє роль із VLAN, дозволяє списку окремих пристроїв її перекрити і працює лише на TLS 1.3. Чому спільний пароль WiFi це і є проблема, чому сертифікати і чому TLS 1.3, пастка відкликання, де FreeRADIUS ігнорує новий CRL після HUP, чому довірятиме пристрій, який не перевіряє ім’я сервера, захист самого трафіку RADIUS через Message-Authenticator і RadSec поверх TLS 1.3, radsecproxy для обладнання, що говорить лише UDP, дротовий порт і мережа WiFi, змодельовані наскрізь, налаштування Netgear і TP-Link, налаштування клієнтів Linux, Apple і Android, кожен конфіг повністю і для завантаження, а також чому стільки адмінів і MSP досі цим не переймаються і чому Cyber Essentials їх про це не питає.
13 жовтня 2026 · 46 хвилин · 10751 words · Damien Dye
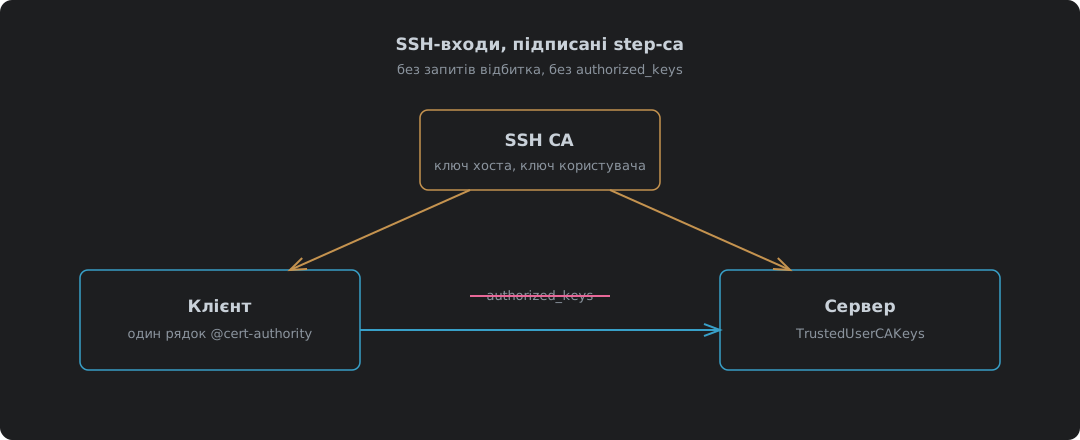
SSH CA у step-ca підписує ключ хоста й ключ користувача; клієнт довіряє CA хостів, а сервер довіряє CA користувачів, тож жоден не тримає списку ключів

SSH-входи, підписані step-ca: більше ніяких authorized_keys

step-ca 0.30.2 як центр сертифікації SSH, перевірено з OpenSSH 10.0. Чому сертифікати кращі за authorized_keys і довіру при першому з’єднанні, як увімкнути SSH CA під час першого налаштування step-ca, підпис ключа хоста (і порядок аргументів, на якому він спотикається), два рядки в sshd_config і єдиний рядок @cert-authority у known_hosts, сертифікат користувача на 16 годин, чотири тести входу, зокрема з чужим користувачем і хостом без довіри, поновлення сертифіката хоста через sshpop і де все це ламається.

9 жовтня 2026 · 6 хвилин · 1321 words · Damien Dye
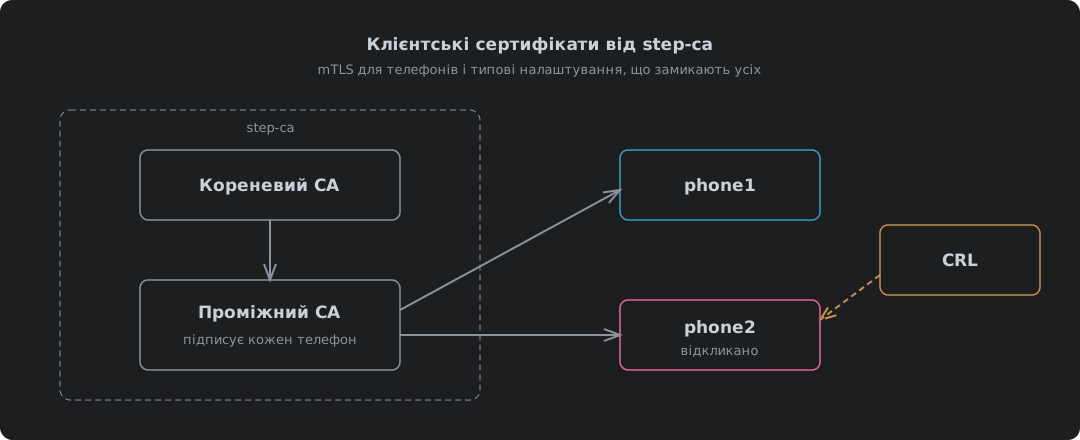
step-ca видає клієнтські сертифікати телефонам від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

Клієнтські сертифікати від step-ca і типові налаштування, що замикають двері перед усіма

Видача клієнтських сертифікатів для взаємного TLS через step-ca 0.30.2, перевірена від початку до кінця з nginx 1.30.5 і Caddy 2.11.7. Чому телефони це найважчий випадок, як підняти ліміт сертифіката в 24 години в ca.json, як увімкнути CRL, чому вона падає з «different CRL scope», доки idpURL і шаблон не додадуть відповідну точку розповсюдження, CRL кореня, якої nginx потребує для всього ланцюжка, публікація CRL через звичайний HTTP на IPv4 та IPv6, задача оновлення, що не дає простроченій CRL замкнути всіх, а також видача, пакування, встановлення й відкликання сертифіката телефона.

9 жовтня 2026 · 10 хвилин · 2260 words · Damien Dye
step-ca у контейнері видає сертифікати від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

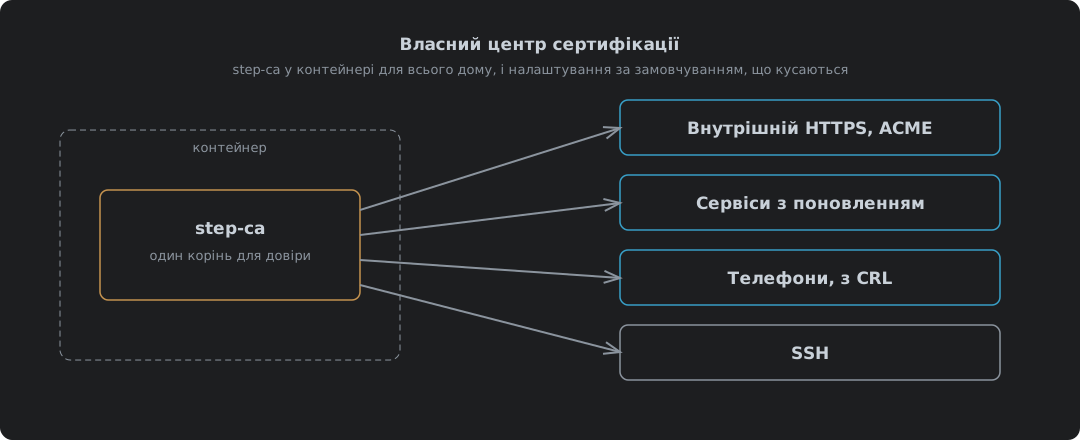
Власний центр сертифікації: step-ca у контейнері

step-ca 0.30.2 від Smallstep у контейнері Podman або Docker як центр сертифікації для всього в домі, і все це перевірено. Чому приватний CA кращий за самопідписані та публічні сертифікати для внутрішніх імен, запуск з увімкненими ACME і SSH, два паролі, які генерує образ, і куди йде кожен, довіра до кореня на кожному пристрої, внутрішній HTTPS для Caddy чи будь-чого, що говорить ACME, і step ca renew для сервісів, які не вміють. Клієнтським сертифікатам і SSH присвячено окремі дописи.

9 жовтня 2026 · 7 хвилин · 1542 words · Damien Dye