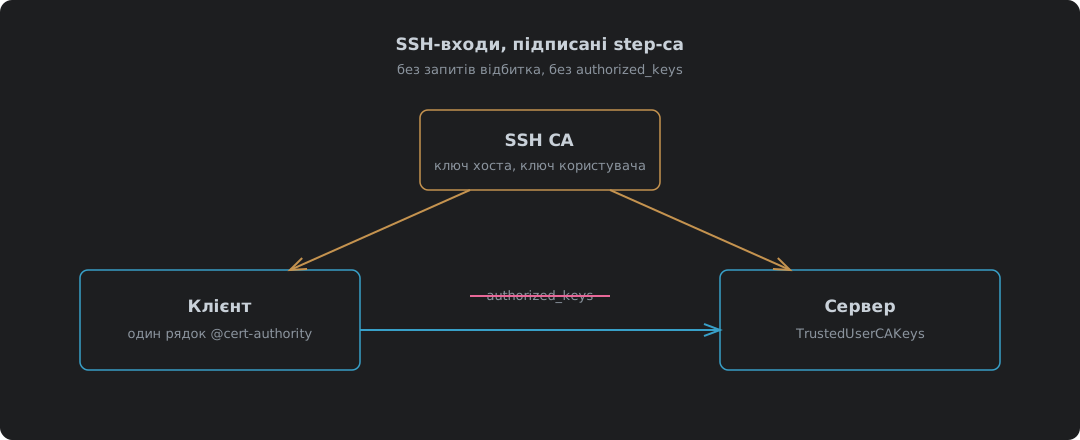
SSH-входи, підписані step-ca: більше ніяких authorized_keys
step-ca 0.30.2 як центр сертифікації SSH, перевірено з OpenSSH 10.0. Чому сертифікати кращі за authorized_keys і довіру при першому з’єднанні, як увімкнути SSH CA під час першого налаштування step-ca, підпис ключа хоста (і порядок аргументів, на якому він спотикається), два рядки в sshd_config і єдиний рядок @cert-authority у known_hosts, сертифікат користувача на 16 годин, чотири тести входу, зокрема з чужим користувачем і хостом без довіри, поновлення сертифіката хоста через sshpop і де все це ламається.