Skip to content
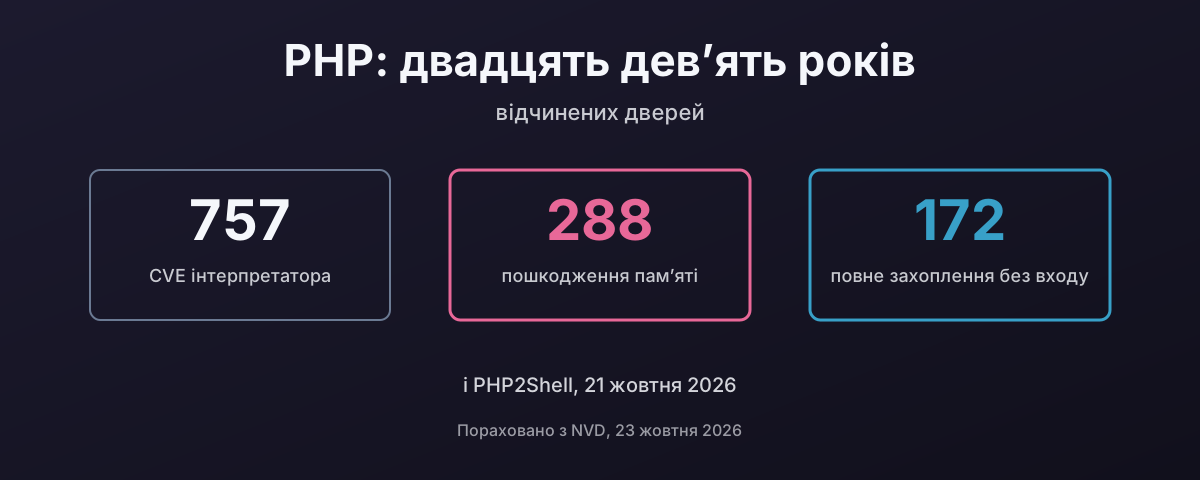
757 CVE інтерпретатора PHP з 1997 року, щонайменше 288 пошкоджень пам’яті, 172 з оцінкою повного віддаленого захоплення без входу

PHP: двадцять дев’ять років відчинених дверей

PHP2Shell, оприлюднений 21 жовтня 2026, це віддалене виконання коду без автентифікації в самому інтерпретаторі PHP, у кожній версії аж до 5.4, і його використовували ще до появи патча. Це найновіший запис у довгій історії: 757 CVE проти інтерпретатора з 1997 року, з них щонайменше 288 пошкоджень пам’яті і 172 з оцінкою повного віддаленого захоплення без входу. Цей допис рахує цю історію з NVD і каталогу CISA KEV, пояснює, чому рушій на C і мова, якій знадобилося десять років, щоб прибрати register_globals, роблять ту саму помилку двічі, дивиться, що WordPress робить із цими числами, як вебшели закріплюються і як їх зупинити, два зломи самого php.net, частку вебу, що досі працює на версіях, які ніхто не латає, і чому звичне розгортання, один процес, що тримає шаблони, логіку, SQL і пароль до бази даних, перетворює кожну з цих вад на все одразу. І чому, сам відмовившись від PHP, я вважаю, що тобі варто подумати про перехід на мову з безпечною роботою з пам’яттю, таку як Go.

23 жовтня 2026 · 26 хвилин · 7535 words · Damien Dye

Як упоратися з TSC, коли прошивка зламана

Чотири місяці на кожному завантаженні мій ThinkPad E595 віддавав Linux одне ядро процесора, що на три секунди відстає від семи інших, і ядро ОС відмовлялося від TSC на користь HPET. Що означає це попередження, чому машина на AMD Zen не може виправити це зсередини Linux, що кажуть про прошивку журнали 40 завантажень, чому tsc=reliable це неправильна відповідь і як tscsync вимірює та зсуває лічильники в UEFI ще до того, як ядро їх побачить, включно з одним ядром, яке він позначив BAD, а Linux однаково прийняв. Оновлено для BIOS 1.30: зсув він не виправляє, і сторожовий механізм джерела годинника в ядрі скинув TSC на двох завантаженнях навіть після того, як tscsync вирівняв ядра. З tsc=nowatchdog TSC утримався, а п’ятихвилинна перевірка проти годинника реального часу, з вихідним кодом, не знайшла ні перекосів, ні дрейфу. Наостанок, що цей відкат робить на будь-якому гіпервізорі KVM, Proxmox чи ні: зникає головний годинник, гості втрачають швидке читання часу, і на цьому ноутбуці читання годинника в гості вийшло в сім разів повільнішим.

11 жовтня 2026 · 21 хвилина · 4682 words · Damien Dye

Мій YubiKey мене впускає. Моїй в’язці ключів ніхто не сказав.

Входиш через YubiKey, а GNOME однаково просить пароль, бо в’язку ключів входу зашифровано паролем, якого твій вхід так і не створив. Цей допис пояснює, чому pam_u2f як sufficient лишає в’язку ключів ні з чим, чого коштують звичні виправлення (порожній пароль, усе одно вводити його, TPM) і виправлення, яке я збудував: FIDO2 hmac-secret ключа, захищений PIN і дотиком, розшифровує збережену копію пароля облікового запису і розблоковує oo7-daemon під час входу. Далі те, що виявила збірка: Fedora 45 замінила gnome-keyring на oo7, заглушка в’язки ключів oo7 бере перший введений тобою пароль за свій, інструменти FIDO2 читають PIN лише з термінала, а скрипт скидання залишив би мене взагалі без в’язки ключів, і це впіймала перевірка на одноразовому демоні. Скрипти, інсталятор і цей тестовий стенд можна завантажити.

7 жовтня 2026 · 10 хвилин · 2273 words · Damien Dye

Webex шукає твої сертифікати на збірковому сервері Cisco

Webex 46.8.0.35631 на Fedora 44 сидить за жовтим банером «Offline - No internet connection», тоді як кожна інша програма на машині без жодних скарг виходить в інтернет. Це наглухо зупинило лінію VoIP. Мережа ніколи не була проблемою: Cisco постачає власний форк OpenSSL і зібрали його з OPENSSLDIR, встановленим у /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, каталог, що існує на збірковому контейнері і більше ніде, тож бібліотека не завантажує жодного якоря довіри, і кожне рукостискання падає. Допис іде по порядку: що це за зламаний стан насправді, як спитати саму постачену бібліотеку, де вона вважає свої сертифікати, як відтворити точний код помилки поза Webex, чому ніщо не попереджає, два виправлення, які не працюють, і чому, і одне, яке працює. Далі процес збірки: вони використали $ORIGIN для коду і залишили три шляхи до даних абсолютними, заголовок RPM називає ID контейнера, тож контейнер уже був у конвеєрі і ніколи не використовувався для запуску результату, пакет вимагає glibc 2018 року, бо вони не хочуть лінкувати статично, 2,2 ГБ постачаються двічі, і в ньому немає ні документації, ні жодного файлу, позначеного як конфігурація. Потім як це мало бути зібрано, шість виправлень і перевірка в один рядок, яка це ловить. І наостанок перехресна перевірка: Cisco має 98 записів у каталозі відомих експлуатованих вразливостей CISA, поступаючись лише Microsoft, а шлях довіри, який ніхто не перевірив, і обхід, який ніхто не перевірив, це та сама помилка з різними ставками.

15 вересня 2026 · 36 хвилин · 7859 words · Damien Dye

VPN із деталей: PPP, tap-пристрої та netcat

VPN складається з двох робіт: щось створює віртуальний канал, а щось переносить байти. PPP робить першу з 1994 року й не зважає, якою є друга, тому PPTP, L2TP і кожна комутована лінія, якою ти колись користувався, це той самий протокол поверх різних носіїв. Netcat і є носієм. Тут це побудовано обома способами. Спершу pppd: опція pty і що вона робить із псевдотерміналом, TCP-версія, яку всі пробують першою, чому потоковий протокол усередині TCP розвалюється при втратах, UDP-версія, якою і слід користуватися, асинхронне кадрування HDLC і ACCM, що вирішує, скільки пропускної здатності йде на екранування керівних символів, адресація й маршрутизація та IPV6CP, і як утримати канал, коли носій помирає, нічого тобі не сказавши. Потім той самий тунель зовсім без PPP: tap-пристрій, одна датаграма на кадр через UDP, префікс довжини, який через TCP доводиться вигадувати самому, tun проти tap і мости. Потім частина, на яку netcat не має відповіді: обгортання носія в TLS за допомогою ncat, stunnel і openssl, і в DTLS за допомогою socat, а це саме та форма, яка тобі потрібна. Насправді це ніколи не правильний інструмент, і в цьому суть: він показує, як поводиться вихідний трафік, коли зловмисник має root у твоїй мережі, а вихід не був заблокований за замовчуванням, і чому заборона за замовчуванням на межі є єдиним засобом контролю, який колись був справжнім.

14 вересня 2026 · 53 хвилини · 11575 words · Damien Dye

Ping: діагностичний інструмент, що відкриває значно більше

Ping, а не решта ICMP, є загрозою: echo це канал, на який кожен хост мусить відповісти твоїми ж байтами, тож мережа, що «дозволяє лише ping», уже має повний VPN назовні. Тут спершу йде загроза, скільки вона коштує твоєму вихідному трафіку і як відвідувач у твоєму WiFi чи незамкнений порт ethernet можуть його відкрити, потім три робочі тунелі на самому пінгу (Hans, icmptunnel і короткий пайтонівський з AES-128), пастки MTU та IPv6 і правило, що його закриває: відкинути echo, лишити помилки, у nftables, pf, Cisco, Junos, MikroTik і Windows.

1 вересня 2026 · 31 хвилина · 6771 words · Damien Dye

Файрвол за одинадцять хопів звідси

«Порт 445 десь заблокований» не є діагнозом, і саме тому заявки про файрвол тиждень відбиваються між тобою і твоїм провайдером. Кожен маршрутизатор на шляху винен тобі ICMP Time Exceeded, коли твій бюджет хопів вичерпано, і це перетворює тайм-аут на відстань. Я покроково підняв TTL на власній лінії й знайшов три несправності, про які не знав: дроп SMB за одинадцять хопів, підроблені скидання SMTP за один хоп і правило IPv4 без двійника в IPv6.

28 серпня 2026 · 34 хвилини · 7231 words · Damien Dye