PHP: двадцять дев’ять років відчинених дверей
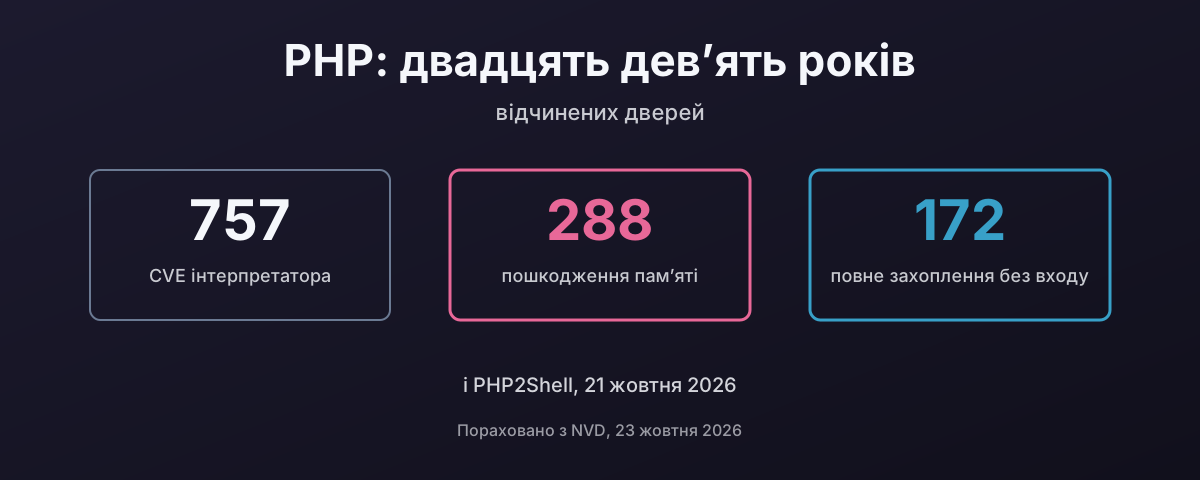
PHP2Shell, оприлюднений 21 жовтня 2026, це віддалене виконання коду без автентифікації в самому інтерпретаторі PHP, у кожній версії аж до 5.4, і його використовували ще до появи патча. Це найновіший запис у довгій історії: 757 CVE проти інтерпретатора з 1997 року, з них щонайменше 288 пошкоджень пам’яті і 172 з оцінкою повного віддаленого захоплення без входу. Цей допис рахує цю історію з NVD і каталогу CISA KEV, пояснює, чому рушій на C і мова, якій знадобилося десять років, щоб прибрати register_globals, роблять ту саму помилку двічі, дивиться, що WordPress робить із цими числами, як вебшели закріплюються і як їх зупинити, два зломи самого php.net, частку вебу, що досі працює на версіях, які ніхто не латає, і чому звичне розгортання, один процес, що тримає шаблони, логіку, SQL і пароль до бази даних, перетворює кожну з цих вад на все одразу. І чому, сам відмовившись від PHP, я вважаю, що тобі варто подумати про перехід на мову з безпечною роботою з пам’яттю, таку як Go.