Skip to content
Open WebUI до FastFlowLM до NPU XDNA2 на петлі IPv6: 21 Вт під час відповіді, 232 000 токенів в одному промпті, три роки від виступу AMD до Linux

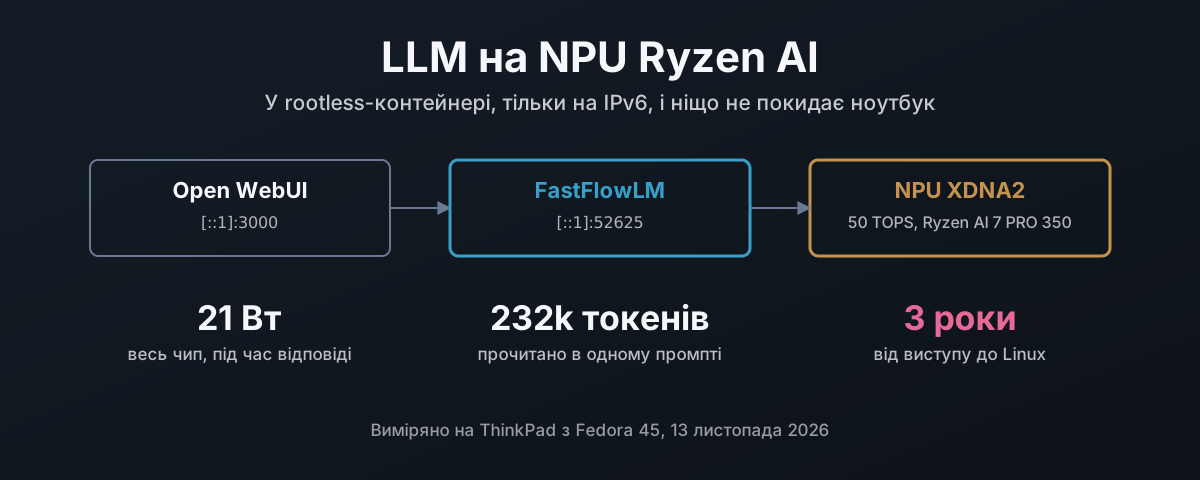
LLM на NPU Ryzen AI, у контейнері

NPU в ноутбуці з Ryzen AI дає 50 TOPS, які на більшості встановлень Linux просто стоять. Тут я проходжу збирання драйвера amdxdna від AMD, залишаючи на хості тільки модуль ядра, збирання FastFlowLM з рушієм XRT від AMD у rootless-контейнер podman, підігнаний під цей драйвер, прив’язку всього до петлі IPv6 і запуск під час старту через Quadlet. Далі що воно вміє: дев’ять моделей у бенчмарку, тест контексту на 232 000 токенів, розпізнавання мовлення Whisper удесятеро швидше за реальний час, Open WebUI і 7000 прихованих токенів, які він додавав до кожного повідомлення, а також швидкість і енергія NPU, виміряні проти llama.cpp на вбудованій Radeon 860M. Наостанок хронологія: три роки від оголошення Ryzen AI до мовної моделі на його NPU під Linux, і зробив це проєкт, який AMD не починала, поки зусилля йшли на Copilot+ у Fisher-Price OS (Windows), а не на дата-центр і Linux-інструменти, якими справді користуються фахівці з AI.
13 листопада 2026 · 22 хвилини · 5407 words · Damien Dye
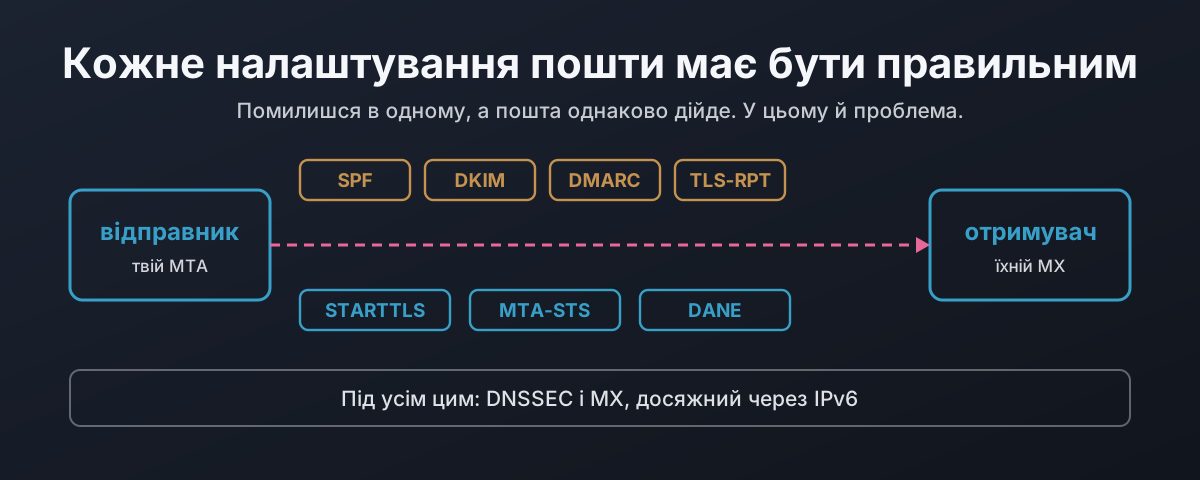
Сім налаштувань пошти на шляху між двома серверами, під ними DNSSEC та IPv6

Чому кожне налаштування пошти мусить бути правильним

Кожен шар захисту пошти задуманий так, щоб у разі збою відкотитися до «працює», а не відмовити безпечно. Виріж рядок STARTTLS із привітання, і опортуністичний відправник продовжить відкритим текстом, що RFC 3207 водночас описує як атаку і, на публічному сервері, забороняє тобі від неї захищатися. Цей допис ловить таку атаку посередника в лабораторії, потім проходить сім налаштувань, які захищають лист у дорозі, і для кожного показує, що воно захищає, чого не захищає і як відмовляє відкрито, коли воно хибне. Далі до DANE: чому запис TLSA нічого не вартий без DNSSEC під ним, чому важливі 3 1 1 і повторне використання ключа, і чому застарілий запис є єдиним збоєм, що закриває, а не відкриває. Потім перепис лише для читання британських банків, великих поштових провайдерів і центрів сертифікації: скільки з них справді щось із цього роблять.

22 жовтня 2026 · 17 хвилин · 3717 words · Damien Dye
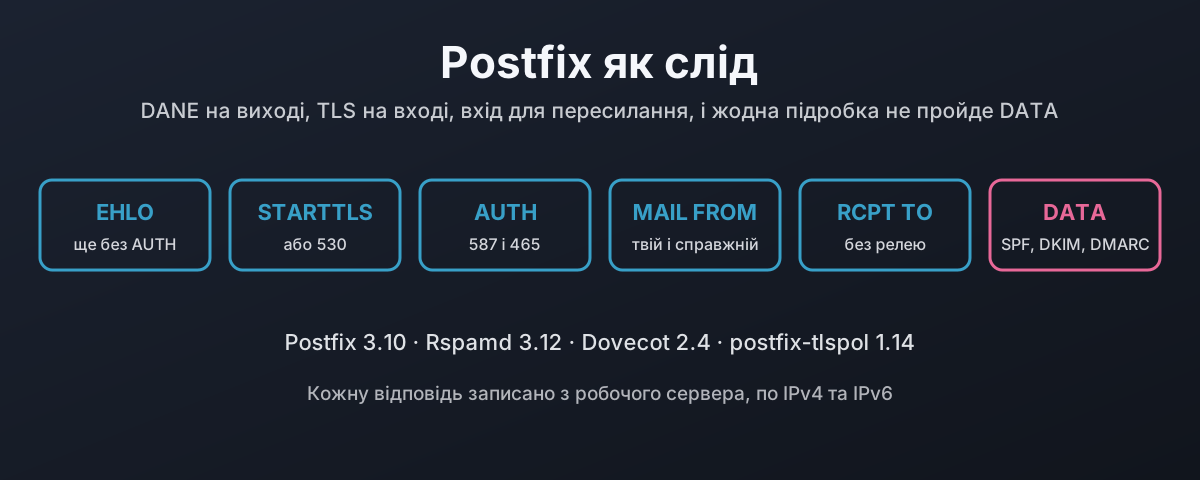
Сеанс SMTP як шість етапів, кожен із правилом, яке там відхиляє

Postfix, DANE і кожне налаштування як слід

Postfix з коробки надсилає відкритим текстом, коли інший бік не пропонує TLS, і приймає пошту від будь-кого, хто назветься будь-ким. Це інша збірка: Postfix 3.10.13 з Dovecot для входу, Rspamd для SPF, DKIM і DMARC та postfix-tlspol для DANE і MTA-STS. Жодного відкритого тексту ні на вході, ні на виході, порт 25 ніколи не пересилає, вхід володіє своїми адресами в конверті й у заголовку From, домени відправника, яких не існує, відхиляються, а підроблений чи змінений лист ніколи не проходить далі DATA. Кожну відповідь записано в лабораторії по IPv4 та IPv6, разом із шістьма налаштуваннями, які мовчки нічого не роблять, доки не задано ще щось, типовим режимом certbot, що ламає DANE під час поновлення, і тим, чого все це коштує тобі в пересланій пошті.

22 жовтня 2026 · 20 хвилин · 4442 words · Damien Dye
Поділ між налаштуваннями, якими Microsoft 365 керує за тебе, і тими небагатьма, які тобі лишено налаштувати, з позначеними правилами, яким платформа не може відповісти

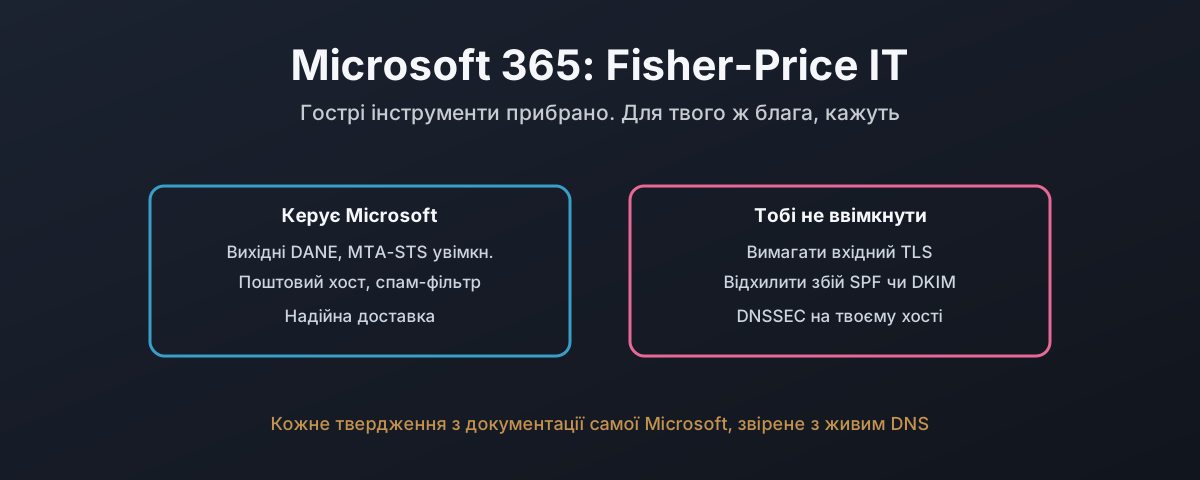
Microsoft 365: видання Fisher-Price IT

Більшість організацій не тримає власного поштового сервера. Вони платять Microsoft, і роботу робить Exchange Online. Тож цей допис міряє Microsoft 365 рівно тими правилами дому, яким відповіли збірки на Postfix і Stalwart, використовуючи лише власну документацію Microsoft і DNS справжніх тенантів у режимі лише для читання. Деяким правилам він відповідає добре: вихідні DANE і MTA-STS увімкнені за замовчуванням, а вхідний DANE із DNSSEC нарешті вийшов у GA. Кільком не відповідає зовсім. Немає задокументованого способу вимагати вхідний TLS від кожного відправника, немає способу відхилити жорсткий збій SPF на вході, ніщо не відхиляє лист лише через зламаний підпис DKIM, і немає жодного засобу, що відкидав би пошту від домену відправника, якого не існує. DNSSEC прямо не плануються для поштового хоста, яким насправді користується кожен тенант. Впровадження IPv6, яке мало тривати шість місяців, через два роки лишило поштову скриньку самого NCSC недосяжною через IPv6. А документація суперечить сама собі щодо шаблонів, щодо SPF і щодо DNSSEC. На цій платформі працює більшість пошти країни, і ось що вона дозволяє, а чого ні.

22 жовтня 2026 · 11 хвилин · 2543 words · Damien Dye
Stalwart як один бінарник, що містить увесь поштовий стек, поруч зі збіркою на Postfix із чотирьох пакетів

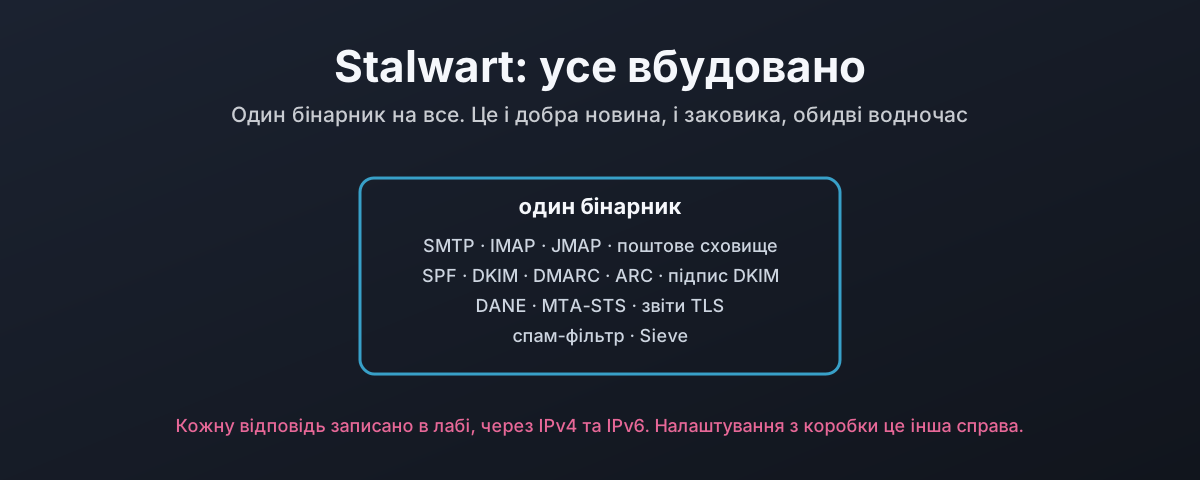
Stalwart: DANE і все інше, вбудоване

Stalwart це цілий поштовий сервер в одному бінарнику: SMTP, IMAP і JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, звіти TLS, спам-фільтр і поштове сховище, без milter, який треба під’єднувати, і без демона політик поруч. Цей допис міряє його тими самими домашніми правилами, що й збірку на Postfix, і записує в лабі кожну відповідь. Усі правила вмикаються, але вся історія в деталях: налаштування живуть у базі даних, а не у файлі, стандартна інсталяція приймає відкритий текст і підроблений рахунок, кожне правило потрапляє в інший із чотирьох механізмів конфігурації, відхилення при збої DKIM потребує скрипту Sieve, бо вбудована перевірка вважає змінене тіло листа нейтральним, перевірка невідомого відправника спрацьовує лише після отримання всього листа і при помилці DNS пропускає, а відправник MTA-STS повертає лист із першої спроби там, де стандарт велить відкласти. Вбудоване справді означає менше з’єднувати. Це не те саме, що безпечне за замовчуванням.

22 жовтня 2026 · 11 хвилин · 2348 words · Damien Dye
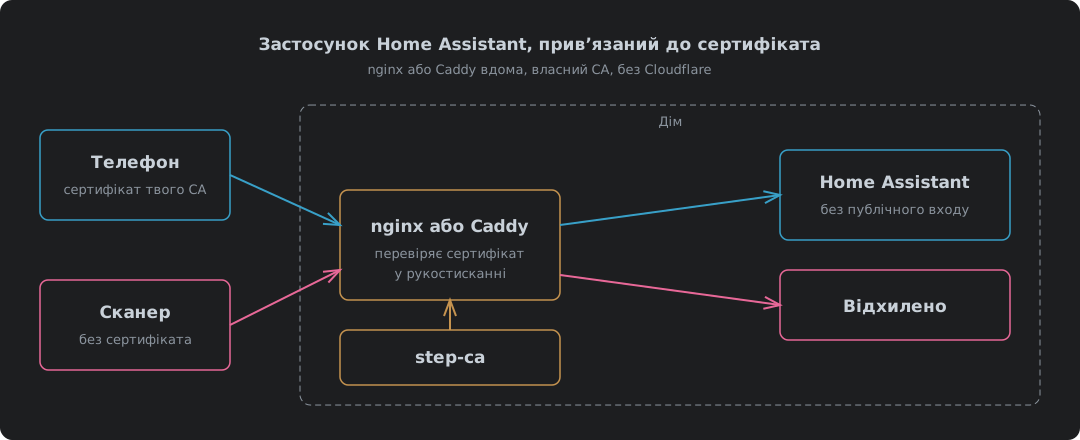
Телефон із сертифікатом від твого власного CA проходить nginx або Caddy вдома й дістається до Home Assistant, а сканер без сертифіката отримує відмову ще в рукостисканні

Застосунок Home Assistant, прив’язаний до сертифіката, з nginx або Caddy і без Cloudflare

Прив’язуємо застосунок Home Assistant до клієнтського сертифіката через nginx або Caddy вдома, зі step-ca як центром сертифікації замість Cloudflare. Що змінюється, коли Cloudflare зникає зі шляху, конфігурація nginx і конфігурація Caddy, кожна перевірена без сертифіката, з добрим, з відкликаним і з оновленням до WebSocket через IPv4 та IPv6, чому nginx може перевіряти CRL, а Caddy лише тримає список дозволених, налаштування довірених проксі в Home Assistant, що треба встановити на телефон і де все це ламається.

9 жовтня 2026 · 9 хвилин · 1960 words · Damien Dye

VPN із деталей: PPP, tap-пристрої та netcat

VPN складається з двох робіт: щось створює віртуальний канал, а щось переносить байти. PPP робить першу з 1994 року й не зважає, якою є друга, тому PPTP, L2TP і кожна комутована лінія, якою ти колись користувався, це той самий протокол поверх різних носіїв. Netcat і є носієм. Тут це побудовано обома способами. Спершу pppd: опція pty і що вона робить із псевдотерміналом, TCP-версія, яку всі пробують першою, чому потоковий протокол усередині TCP розвалюється при втратах, UDP-версія, якою і слід користуватися, асинхронне кадрування HDLC і ACCM, що вирішує, скільки пропускної здатності йде на екранування керівних символів, адресація й маршрутизація та IPV6CP, і як утримати канал, коли носій помирає, нічого тобі не сказавши. Потім той самий тунель зовсім без PPP: tap-пристрій, одна датаграма на кадр через UDP, префікс довжини, який через TCP доводиться вигадувати самому, tun проти tap і мости. Потім частина, на яку netcat не має відповіді: обгортання носія в TLS за допомогою ncat, stunnel і openssl, і в DTLS за допомогою socat, а це саме та форма, яка тобі потрібна. Насправді це ніколи не правильний інструмент, і в цьому суть: він показує, як поводиться вихідний трафік, коли зловмисник має root у твоїй мережі, а вихід не був заблокований за замовчуванням, і чому заборона за замовчуванням на межі є єдиним засобом контролю, який колись був справжнім.

14 вересня 2026 · 53 хвилини · 11575 words · Damien Dye

Твій брандмауер виконує вказівки незнайомців. Вимкни протокольних помічників.

Протокольний помічник (SIP ALG, FTP helper, H.323 ALG, conntrack helper, називай як твій вендор) читає корисне навантаження з’єднання, знаходить у тексті адресу й порт і відкриває для них вхідний отвір. Він не може відрізнити, чи цей текст прийшов від справжнього FTP-клієнта, чи від прихованої форми на вебсторінці, бо в ньому немає нічого, за чим відрізнити. Samy Kamkar довів це для браузера у 2010 році. NAT Slipstreaming довів це знову у 2020 році, а Armis у 2021 році розширили атаку так, щоб дістатися будь-якого пристрою у твоїй мережі, а не лише машини, на якій клацнули. IETF попросила вимкнути їх за замовчуванням у 2007 році, Linux вимкнув їх у 2016 році, а вендори браузерів у підсумку випустили список заблокованих портів, що читається як каталог модулів conntrack. Цей допис розбирає механізм діаграма за діаграмою (таблиця очікувань, трюк з вирівнюванням сегментів, переадресація викликів H.323, IRC-помічник, що спрацьовує на чуже повідомлення), розглядає помічника IPsec pass-through, який узагалі не може читати ESP і скеровує вхідні пакети за SPI, що пройшов повз нього відкритим текстом, порівнює все це з контролем брандмауера Cyber Essentials, який він явно провалює, і дає команди, щоб вимкнути все це на Linux, Cisco, Juniper, FortiGate і MikroTik.

14 вересня 2026 · 47 хвилин · 10881 words · Damien Dye

IPsec був гарною ідеєю. Час його вимкнути.

IPsec мав рацію у 1995 році: шифрувати під застосунком, прив’язати асоціацію безпеки до IP-адреси і дати кожному протоколу її успадкувати. Потім прийшов NAT, операторський NAT довершив справу, а виправленням стало загорнути все в UDP і тримати таймер, щоб таблиця трансляції тебе не забула. Цей допис показує, як воно падає, діаграма за діаграмою: асоціація безпеки, яка не переживає переписаного заголовка, два транслятори, які тепер має кожна лінія з CGNAT, стандарт NAT64, який прямо виносить IPsec за свої межі, тунель, що не може скористатися другим каналом, бо в ESP немає портів, MTU, яке нікому не належить, і L2TP та PPTP як два протоколи, які ніколи не годилися для цієї ролі. Тут є документація Cisco, Juniper і Microsoft, яка визнає кожну з цих речей, вісімнадцять частин, що називають себе IPsec VPN, включно з двома, які ніколи не були стандартами, пояснення, чому Fisher-Price OS (Windows) ніколи по-справжньому не працювала з відкритим стеком, робочий метод діагностики IPsec, поки ти його ще тримаєш, і аргументи за те, щоб відправити все це у відставку, з датами.

13 вересня 2026 · 60 хвилин · 15035 words · Damien Dye

Ping: діагностичний інструмент, що відкриває значно більше

Ping, а не решта ICMP, є загрозою: echo це канал, на який кожен хост мусить відповісти твоїми ж байтами, тож мережа, що «дозволяє лише ping», уже має повний VPN назовні. Тут спершу йде загроза, скільки вона коштує твоєму вихідному трафіку і як відвідувач у твоєму WiFi чи незамкнений порт ethernet можуть його відкрити, потім три робочі тунелі на самому пінгу (Hans, icmptunnel і короткий пайтонівський з AES-128), пастки MTU та IPv6 і правило, що його закриває: відкинути echo, лишити помилки, у nftables, pf, Cisco, Junos, MikroTik і Windows.

1 вересня 2026 · 31 хвилина · 6771 words · Damien Dye