Skip to content
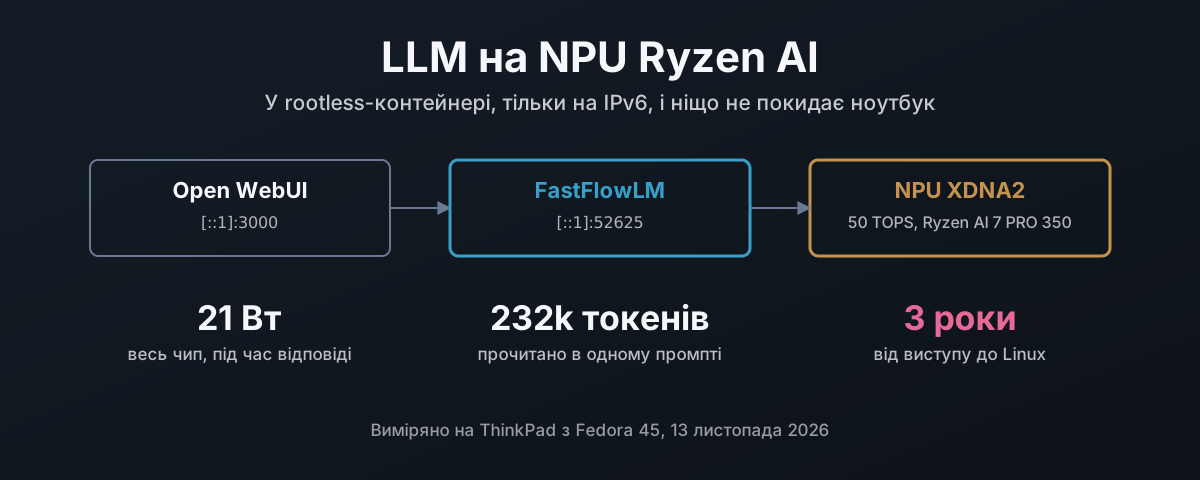
Open WebUI до FastFlowLM до NPU XDNA2 на петлі IPv6: 21 Вт під час відповіді, 232 000 токенів в одному промпті, три роки від виступу AMD до Linux

LLM на NPU Ryzen AI, у контейнері

NPU в ноутбуці з Ryzen AI дає 50 TOPS, які на більшості встановлень Linux просто стоять. Тут я проходжу збирання драйвера amdxdna від AMD, залишаючи на хості тільки модуль ядра, збирання FastFlowLM з рушієм XRT від AMD у rootless-контейнер podman, підігнаний під цей драйвер, прив’язку всього до петлі IPv6 і запуск під час старту через Quadlet. Далі що воно вміє: дев’ять моделей у бенчмарку, тест контексту на 232 000 токенів, розпізнавання мовлення Whisper удесятеро швидше за реальний час, Open WebUI і 7000 прихованих токенів, які він додавав до кожного повідомлення, а також швидкість і енергія NPU, виміряні проти llama.cpp на вбудованій Radeon 860M. Наостанок хронологія: три роки від оголошення Ryzen AI до мовної моделі на його NPU під Linux, і зробив це проєкт, який AMD не починала, поки зусилля йшли на Copilot+ у Fisher-Price OS (Windows), а не на дата-центр і Linux-інструменти, якими справді користуються фахівці з AI.
13 листопада 2026 · 22 хвилини · 5407 words · Damien Dye

Як упоратися з TSC, коли прошивка зламана

Чотири місяці на кожному завантаженні мій ThinkPad E595 віддавав Linux одне ядро процесора, що на три секунди відстає від семи інших, і ядро ОС відмовлялося від TSC на користь HPET. Що означає це попередження, чому машина на AMD Zen не може виправити це зсередини Linux, що кажуть про прошивку журнали 40 завантажень, чому tsc=reliable це неправильна відповідь і як tscsync вимірює та зсуває лічильники в UEFI ще до того, як ядро їх побачить, включно з одним ядром, яке він позначив BAD, а Linux однаково прийняв. Оновлено для BIOS 1.30: зсув він не виправляє, і сторожовий механізм джерела годинника в ядрі скинув TSC на двох завантаженнях навіть після того, як tscsync вирівняв ядра. З tsc=nowatchdog TSC утримався, а п’ятихвилинна перевірка проти годинника реального часу, з вихідним кодом, не знайшла ні перекосів, ні дрейфу. Наостанок, що цей відкат робить на будь-якому гіпервізорі KVM, Proxmox чи ні: зникає головний годинник, гості втрачають швидке читання часу, і на цьому ноутбуці читання годинника в гості вийшло в сім разів повільнішим.

11 жовтня 2026 · 21 хвилина · 4682 words · Damien Dye

Мій YubiKey мене впускає. Моїй в’язці ключів ніхто не сказав.

Входиш через YubiKey, а GNOME однаково просить пароль, бо в’язку ключів входу зашифровано паролем, якого твій вхід так і не створив. Цей допис пояснює, чому pam_u2f як sufficient лишає в’язку ключів ні з чим, чого коштують звичні виправлення (порожній пароль, усе одно вводити його, TPM) і виправлення, яке я збудував: FIDO2 hmac-secret ключа, захищений PIN і дотиком, розшифровує збережену копію пароля облікового запису і розблоковує oo7-daemon під час входу. Далі те, що виявила збірка: Fedora 45 замінила gnome-keyring на oo7, заглушка в’язки ключів oo7 бере перший введений тобою пароль за свій, інструменти FIDO2 читають PIN лише з термінала, а скрипт скидання залишив би мене взагалі без в’язки ключів, і це впіймала перевірка на одноразовому демоні. Скрипти, інсталятор і цей тестовий стенд можна завантажити.

7 жовтня 2026 · 10 хвилин · 2273 words · Damien Dye
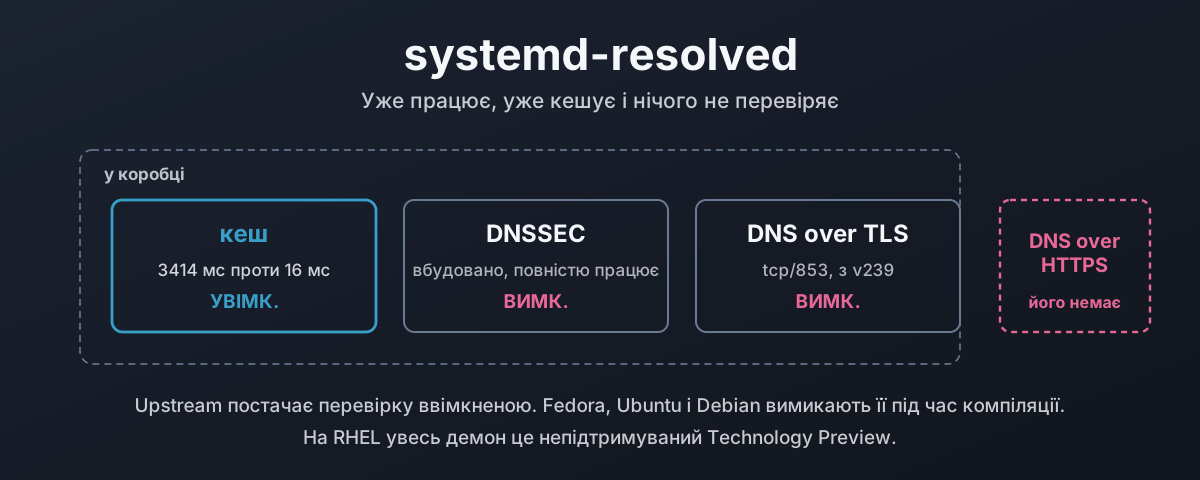
Запит імені проходить через слухача-заглушку systemd-resolved до кешу, валідатора і шифрованого транспорту, причому валідатор і шифрування вимкнено

Resolved: резолвер, який у тебе вже працює

systemd-resolved зараз працює на більшості десктопів Linux, кешує кожен запит і не перевіряє жодного. Тут розібрано шлях розв’язання від nss-resolve до двох слухачів-заглушок, виміряно, чого вартий кеш на справжній машині, увімкнено DNSSEC і показано три вердикти, які він може повернути, і пояснено, чому перевірку вимкнено за замовчуванням, хоча upstream постачає її ввімкненою. Далі перепис того, яка мала частина вебу справді підписана, DNS over TLS і його пастка strict проти opportunistic, і підтримка DNS over HTTPS, яку просять з 2018 року і якої досі немає. Наприкінці: що постачають Fedora, Ubuntu, Debian і сімейство RHEL, як під’єднати його в кожному, і чому функції, вимкнені твоїм дистрибутивом, є значеннями за замовчуванням, а не відсутнім кодом.

27 вересня 2026 · 34 хвилини · 7604 words · Damien Dye

Webex шукає твої сертифікати на збірковому сервері Cisco

Webex 46.8.0.35631 на Fedora 44 сидить за жовтим банером «Offline - No internet connection», тоді як кожна інша програма на машині без жодних скарг виходить в інтернет. Це наглухо зупинило лінію VoIP. Мережа ніколи не була проблемою: Cisco постачає власний форк OpenSSL і зібрали його з OPENSSLDIR, встановленим у /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, каталог, що існує на збірковому контейнері і більше ніде, тож бібліотека не завантажує жодного якоря довіри, і кожне рукостискання падає. Допис іде по порядку: що це за зламаний стан насправді, як спитати саму постачену бібліотеку, де вона вважає свої сертифікати, як відтворити точний код помилки поза Webex, чому ніщо не попереджає, два виправлення, які не працюють, і чому, і одне, яке працює. Далі процес збірки: вони використали $ORIGIN для коду і залишили три шляхи до даних абсолютними, заголовок RPM називає ID контейнера, тож контейнер уже був у конвеєрі і ніколи не використовувався для запуску результату, пакет вимагає glibc 2018 року, бо вони не хочуть лінкувати статично, 2,2 ГБ постачаються двічі, і в ньому немає ні документації, ні жодного файлу, позначеного як конфігурація. Потім як це мало бути зібрано, шість виправлень і перевірка в один рядок, яка це ловить. І наостанок перехресна перевірка: Cisco має 98 записів у каталозі відомих експлуатованих вразливостей CISA, поступаючись лише Microsoft, а шлях довіри, який ніхто не перевірив, і обхід, який ніхто не перевірив, це та сама помилка з різними ставками.

15 вересня 2026 · 36 хвилин · 7859 words · Damien Dye