Skip to content
Сім налаштувань пошти на шляху між двома серверами, під ними DNSSEC та IPv6

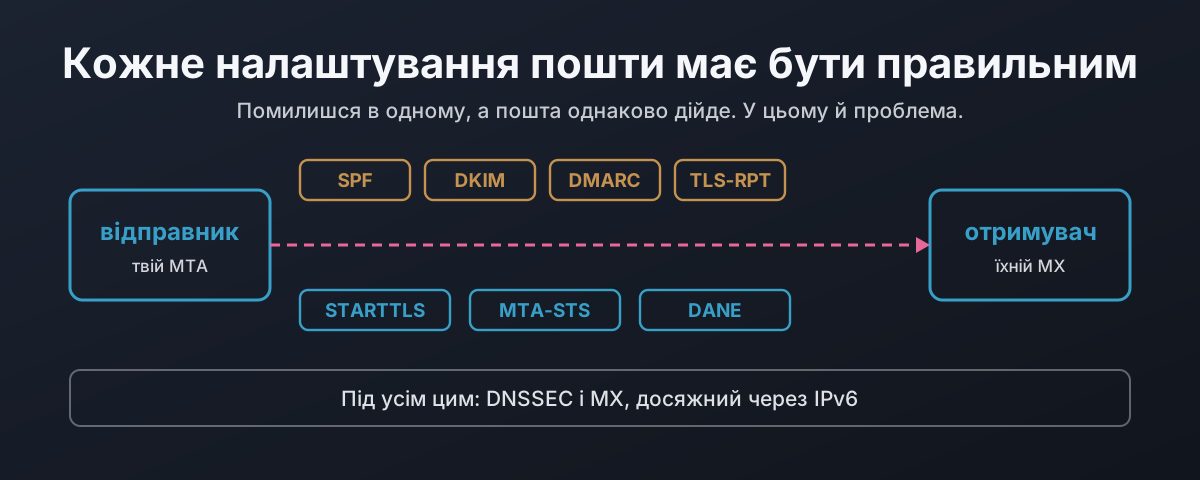
Чому кожне налаштування пошти мусить бути правильним

Кожен шар захисту пошти задуманий так, щоб у разі збою відкотитися до «працює», а не відмовити безпечно. Виріж рядок STARTTLS із привітання, і опортуністичний відправник продовжить відкритим текстом, що RFC 3207 водночас описує як атаку і, на публічному сервері, забороняє тобі від неї захищатися. Цей допис ловить таку атаку посередника в лабораторії, потім проходить сім налаштувань, які захищають лист у дорозі, і для кожного показує, що воно захищає, чого не захищає і як відмовляє відкрито, коли воно хибне. Далі до DANE: чому запис TLSA нічого не вартий без DNSSEC під ним, чому важливі 3 1 1 і повторне використання ключа, і чому застарілий запис є єдиним збоєм, що закриває, а не відкриває. Потім перепис лише для читання британських банків, великих поштових провайдерів і центрів сертифікації: скільки з них справді щось із цього роблять.
22 жовтня 2026 · 17 хвилин · 3717 words · Damien Dye
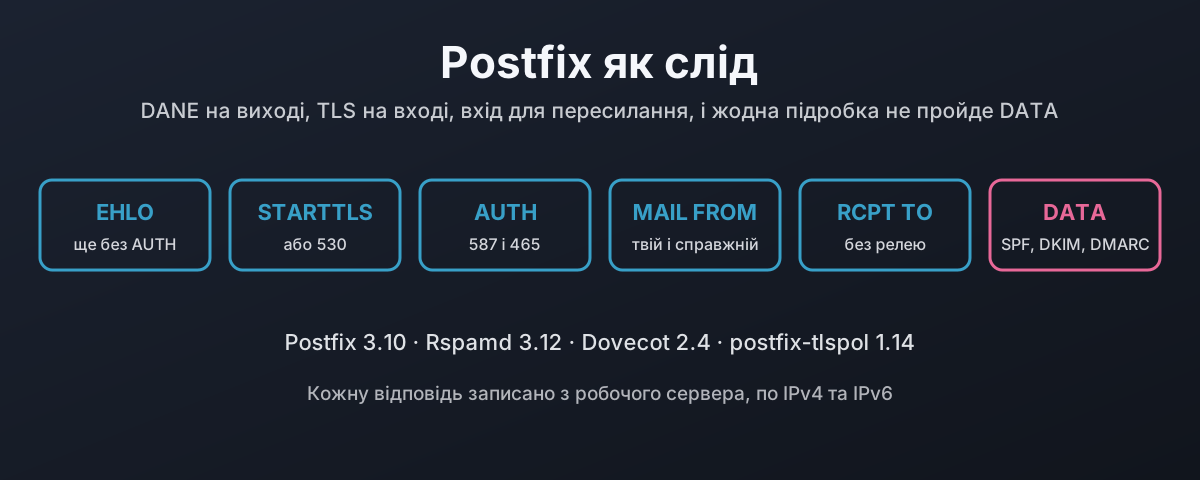
Сеанс SMTP як шість етапів, кожен із правилом, яке там відхиляє

Postfix, DANE і кожне налаштування як слід

Postfix з коробки надсилає відкритим текстом, коли інший бік не пропонує TLS, і приймає пошту від будь-кого, хто назветься будь-ким. Це інша збірка: Postfix 3.10.13 з Dovecot для входу, Rspamd для SPF, DKIM і DMARC та postfix-tlspol для DANE і MTA-STS. Жодного відкритого тексту ні на вході, ні на виході, порт 25 ніколи не пересилає, вхід володіє своїми адресами в конверті й у заголовку From, домени відправника, яких не існує, відхиляються, а підроблений чи змінений лист ніколи не проходить далі DATA. Кожну відповідь записано в лабораторії по IPv4 та IPv6, разом із шістьма налаштуваннями, які мовчки нічого не роблять, доки не задано ще щось, типовим режимом certbot, що ламає DANE під час поновлення, і тим, чого все це коштує тобі в пересланій пошті.

22 жовтня 2026 · 20 хвилин · 4442 words · Damien Dye
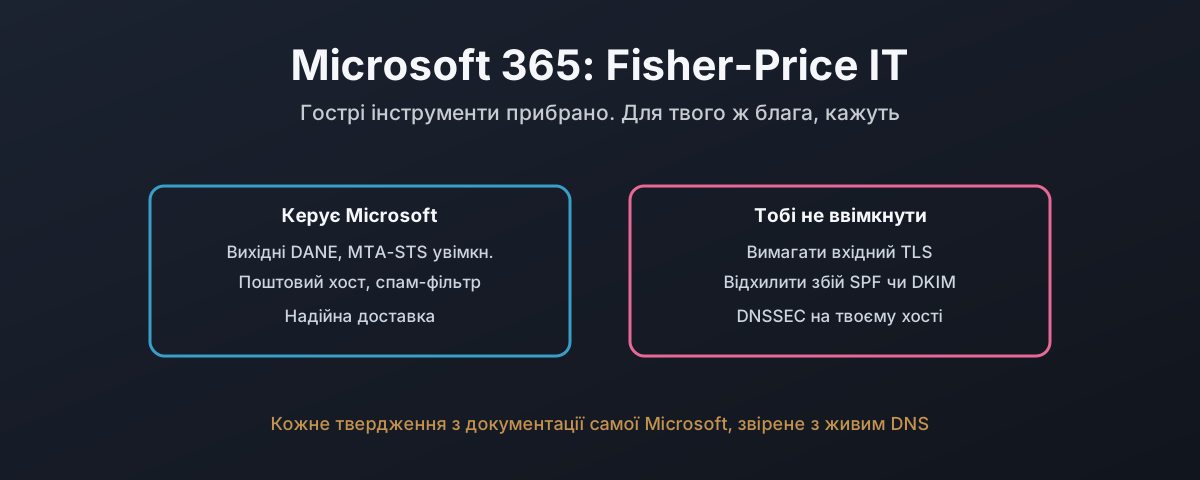
Поділ між налаштуваннями, якими Microsoft 365 керує за тебе, і тими небагатьма, які тобі лишено налаштувати, з позначеними правилами, яким платформа не може відповісти

Microsoft 365: видання Fisher-Price IT

Більшість організацій не тримає власного поштового сервера. Вони платять Microsoft, і роботу робить Exchange Online. Тож цей допис міряє Microsoft 365 рівно тими правилами дому, яким відповіли збірки на Postfix і Stalwart, використовуючи лише власну документацію Microsoft і DNS справжніх тенантів у режимі лише для читання. Деяким правилам він відповідає добре: вихідні DANE і MTA-STS увімкнені за замовчуванням, а вхідний DANE із DNSSEC нарешті вийшов у GA. Кільком не відповідає зовсім. Немає задокументованого способу вимагати вхідний TLS від кожного відправника, немає способу відхилити жорсткий збій SPF на вході, ніщо не відхиляє лист лише через зламаний підпис DKIM, і немає жодного засобу, що відкидав би пошту від домену відправника, якого не існує. DNSSEC прямо не плануються для поштового хоста, яким насправді користується кожен тенант. Впровадження IPv6, яке мало тривати шість місяців, через два роки лишило поштову скриньку самого NCSC недосяжною через IPv6. А документація суперечить сама собі щодо шаблонів, щодо SPF і щодо DNSSEC. На цій платформі працює більшість пошти країни, і ось що вона дозволяє, а чого ні.

22 жовтня 2026 · 11 хвилин · 2543 words · Damien Dye
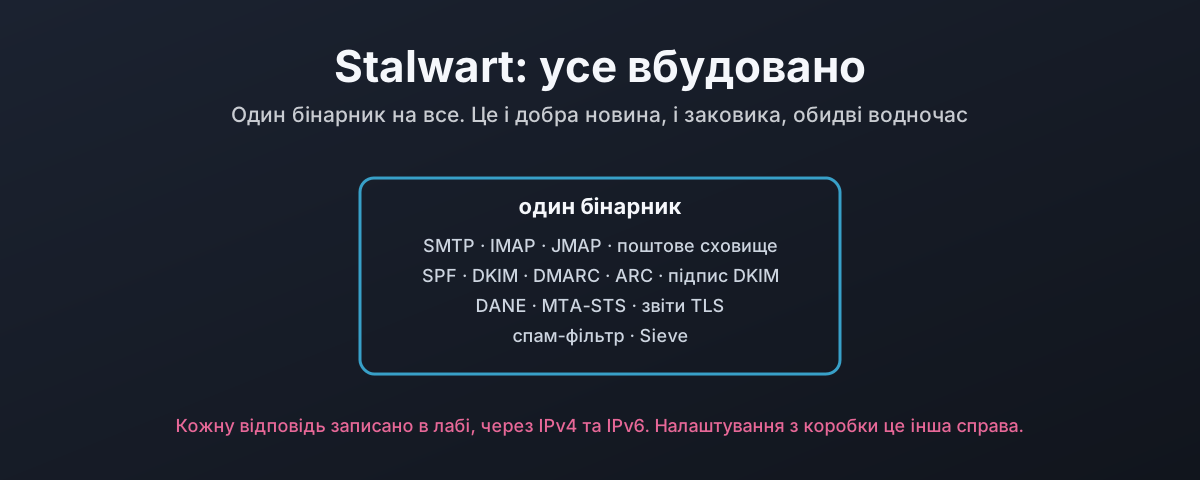
Stalwart як один бінарник, що містить увесь поштовий стек, поруч зі збіркою на Postfix із чотирьох пакетів

Stalwart: DANE і все інше, вбудоване

Stalwart це цілий поштовий сервер в одному бінарнику: SMTP, IMAP і JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, звіти TLS, спам-фільтр і поштове сховище, без milter, який треба під’єднувати, і без демона політик поруч. Цей допис міряє його тими самими домашніми правилами, що й збірку на Postfix, і записує в лабі кожну відповідь. Усі правила вмикаються, але вся історія в деталях: налаштування живуть у базі даних, а не у файлі, стандартна інсталяція приймає відкритий текст і підроблений рахунок, кожне правило потрапляє в інший із чотирьох механізмів конфігурації, відхилення при збої DKIM потребує скрипту Sieve, бо вбудована перевірка вважає змінене тіло листа нейтральним, перевірка невідомого відправника спрацьовує лише після отримання всього листа і при помилці DNS пропускає, а відправник MTA-STS повертає лист із першої спроби там, де стандарт велить відкласти. Вбудоване справді означає менше з’єднувати. Це не те саме, що безпечне за замовчуванням.

22 жовтня 2026 · 11 хвилин · 2348 words · Damien Dye
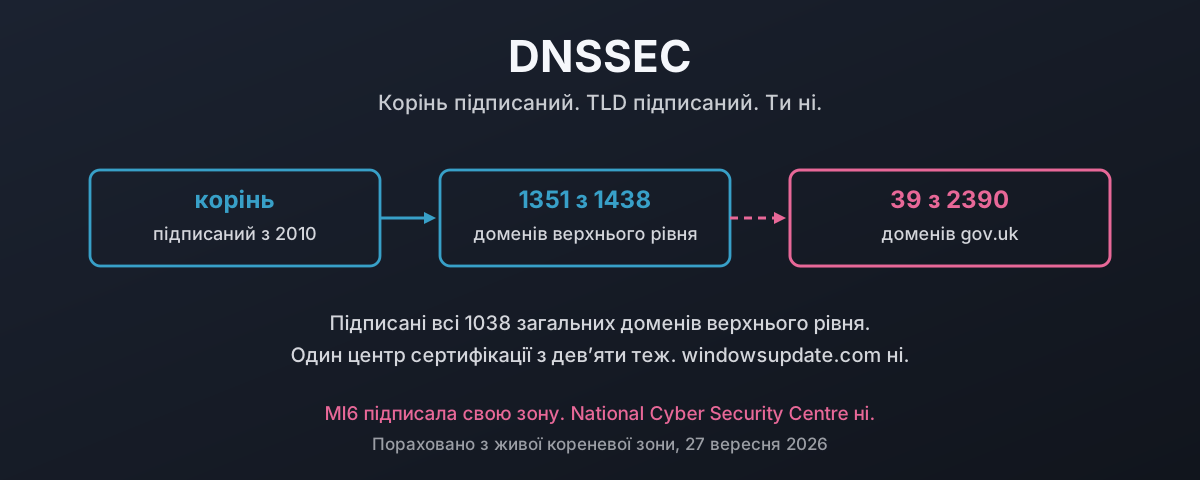
Ланцюжок довіри від підписаного кореня через підписаний TLD, що обривається на непідписаному домені другого рівня, з порахованими цифрами біля кожного кроку

DNSSEC: захист твого трафіку від підробки

Важку частину DNSSEC закінчили роки тому. За підрахунком живої кореневої зони 27 вересня 2026, 1351 з 1438 доменів верхнього рівня мають запис DS, і всі 1038 gTLD підписані. А далі все обривається. Перепис усіх доменів gov.uk з офіційного реєстру знаходить 39 підписаних із 2390, що досі резолвляться, дев’ять із них це парафіяльні ради, а HMRC, NHS, GCHQ і National Cyber Security Centre серед них немає. Підписався один центр сертифікації з дев’яти. І один дистрибутив Linux чи BSD з п’яти. windowsupdate.com взагалі не має DS. Ось чого насправді коштує підроблена відповідь, що з цим робить підпис, чому звичні відмовки не витримують зіткнення з цифрами і чи не в тому справжня проблема, що через сорок два роки після Mockapetris майже ніхто не розуміє, що DNS насправді обіцяє.

27 вересня 2026 · 42 хвилини · 9632 words · Damien Dye
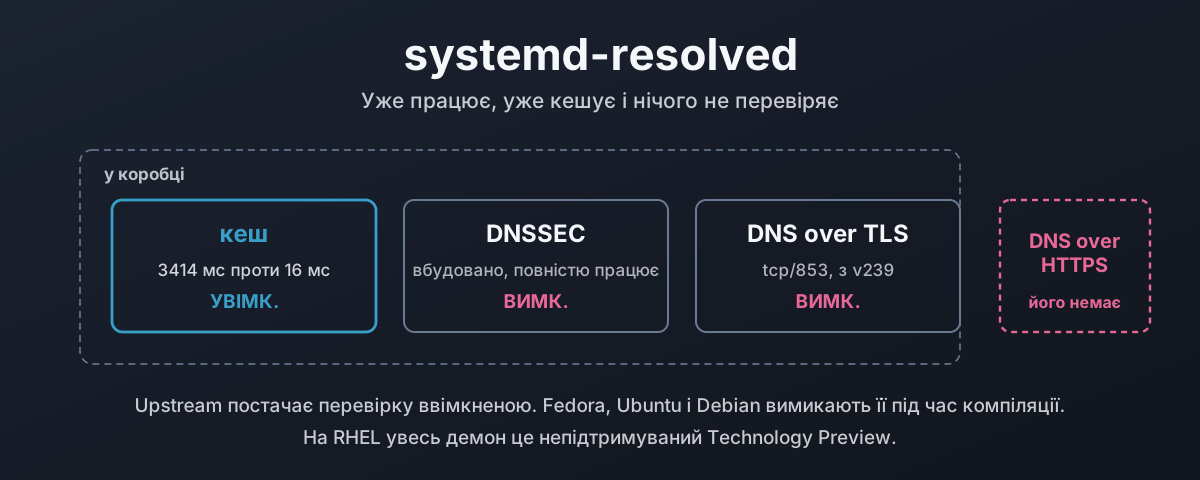
Запит імені проходить через слухача-заглушку systemd-resolved до кешу, валідатора і шифрованого транспорту, причому валідатор і шифрування вимкнено

Resolved: резолвер, який у тебе вже працює

systemd-resolved зараз працює на більшості десктопів Linux, кешує кожен запит і не перевіряє жодного. Тут розібрано шлях розв’язання від nss-resolve до двох слухачів-заглушок, виміряно, чого вартий кеш на справжній машині, увімкнено DNSSEC і показано три вердикти, які він може повернути, і пояснено, чому перевірку вимкнено за замовчуванням, хоча upstream постачає її ввімкненою. Далі перепис того, яка мала частина вебу справді підписана, DNS over TLS і його пастка strict проти opportunistic, і підтримка DNS over HTTPS, яку просять з 2018 року і якої досі немає. Наприкінці: що постачають Fedora, Ubuntu, Debian і сімейство RHEL, як під’єднати його в кожному, і чому функції, вимкнені твоїм дистрибутивом, є значеннями за замовчуванням, а не відсутнім кодом.

27 вересня 2026 · 34 хвилини · 7604 words · Damien Dye

Хто насправді контролює DNS

Корінь інтернету це текстовий файл на 1,5 MB, який редагує й підписує одна американська компанія. Хто насправді контролює DNS, що змінив і чого не змінив перехід функцій IANA у 2016 році, і задокументована історія того, як ICANN цим контролем користувалася.

25 серпня 2026 · 44 хвилини · 9191 words · Damien Dye
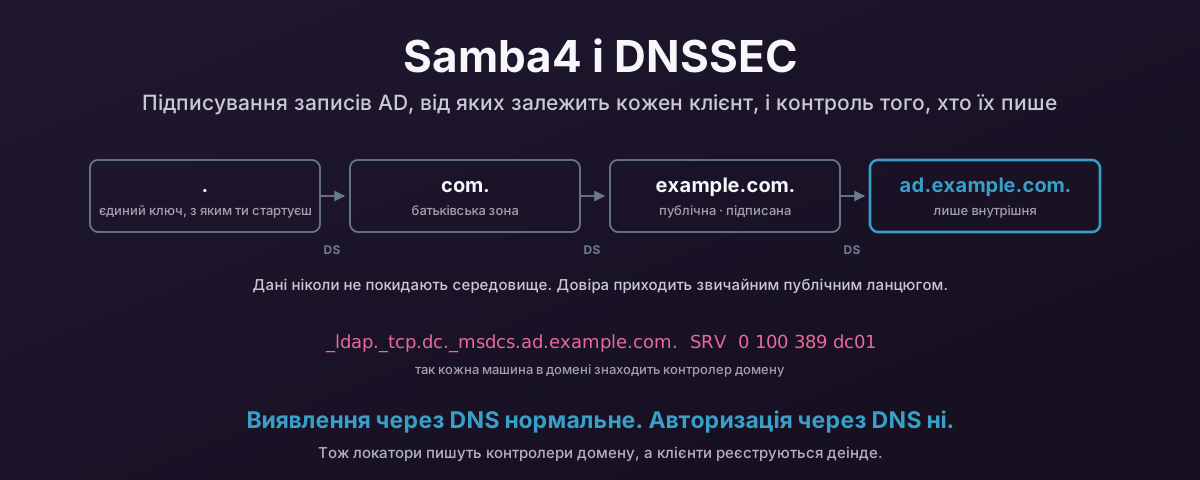
Ланцюг делегування від кореня вниз до внутрішньої зони Active Directory, де записи клієнтів обмежено окремою підзоною

Samba4 і захист записів AD за допомогою DNSSEC

Кожна машина, приєднана до домену, знаходить свій контролер домену, питаючи DNS про запис SRV, тож локатори _msdcs є найкритичнішими для безпеки записами, які в тебе є. Ось як правильно публікувати й підписувати їх із DC Samba4: BIND із dlz_bind9, що читає каталог, inline signing, прихований первинний сервер, до якого клієнти ніколи не дістаються, і динамічні оновлення клієнтів, винесені за межі зони з локаторами. А потім як змусити клієнтів Windows і Linux справді перевіряти підписи, бо підписана зона, яку ніхто не валідує, поводиться точнісінько як непідписана.

24 серпня 2026 · 55 хвилин · 11662 words · Damien Dye