Skip to content
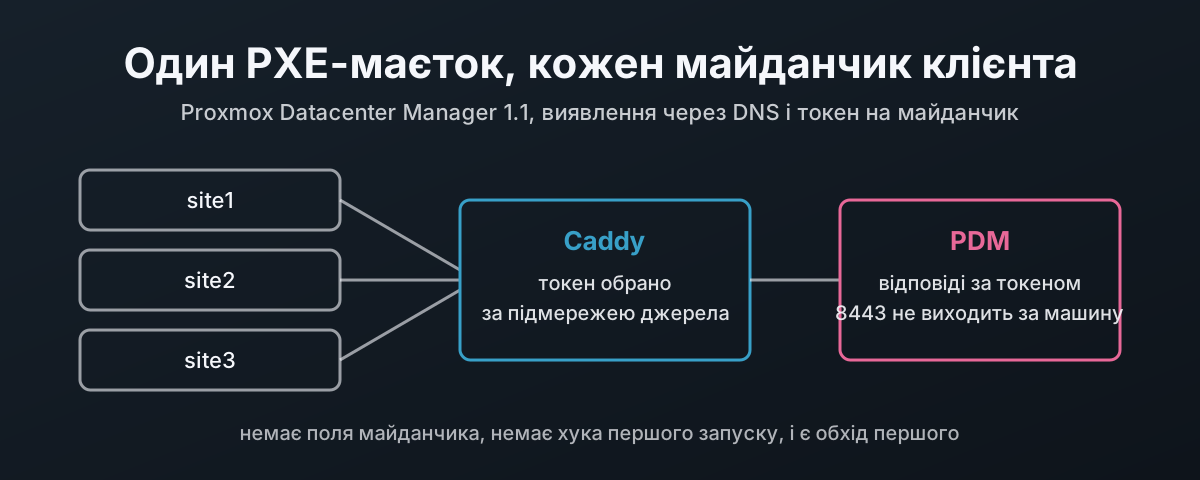
Три майданчики клієнтів, що живлять один Caddy, який дає кожному власний токен, перед одним Proxmox Datacenter Manager

Один PXE-маєток для кожного клієнта: автоматичні інсталяції з Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 уміє віддавати файли відповідей автоматичному інсталятору Proxmox, і це робить його природним сервером інсталяції для MSP, що опікується багатьма майданчиками клієнтів. Сценарій: клієнт хотів, щоб кожен майданчик будувався з власними назвами, паролем root і ключами SSH, просто ввімкнувши сервер у правильний VLAN і завантаживши його, без збирання серійних номерів і без файлу відповідей на кожну машину; цей допис охоплює половину із завантаженням та інсталяцією, а приєднання до кластера лишає осторонь. PDM не вміє зіставляти відповідь із майданчиком і не вміє дати вузлу скрипт першого запуску, і обидва факти показано з власного коду PDM. Попри це тут будується один PXE-маєток для всіх майданчиків: один образ завантаження з несекретним токеном-приманкою, виявлення через DNS TXT, щоб образ не містив URL, і проксі Caddy, що за підмережею джерела замінює токен-приманку на власний bearer-токен майданчика. Описано, як PDM обирає відповідь, prepare-iso для iPXE, записи DNS, dnsmasq і петлю iPXE, захищений Caddy, що віддає весь інтерфейс PDM на 443 при закритому nftables порту 8443, журналювання того, який токен використано, лише за назвою, вебхук після інсталяції, додавання Proxmox Backup Server і компроміси, що лишаються.
7 листопада 2026 · 31 хвилина · 7157 words · Damien Dye
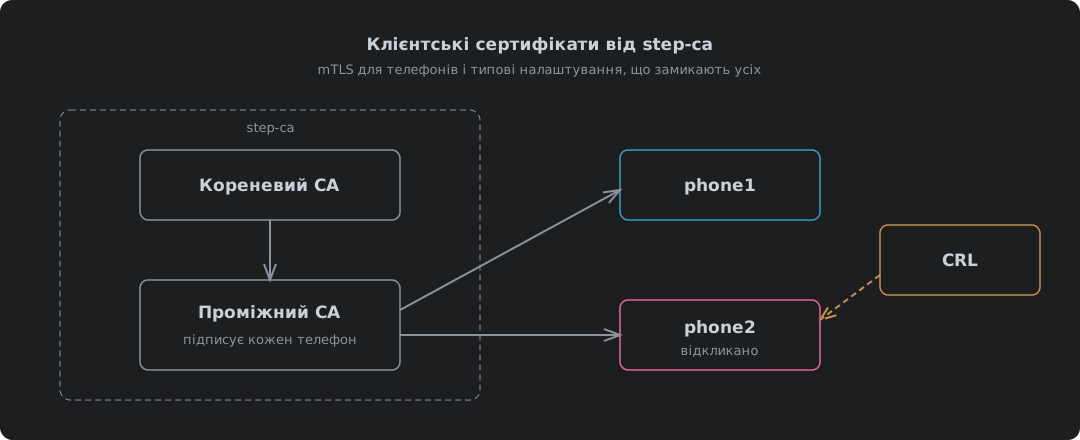
step-ca видає клієнтські сертифікати телефонам від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

Клієнтські сертифікати від step-ca і типові налаштування, що замикають двері перед усіма

Видача клієнтських сертифікатів для взаємного TLS через step-ca 0.30.2, перевірена від початку до кінця з nginx 1.30.5 і Caddy 2.11.7. Чому телефони це найважчий випадок, як підняти ліміт сертифіката в 24 години в ca.json, як увімкнути CRL, чому вона падає з «different CRL scope», доки idpURL і шаблон не додадуть відповідну точку розповсюдження, CRL кореня, якої nginx потребує для всього ланцюжка, публікація CRL через звичайний HTTP на IPv4 та IPv6, задача оновлення, що не дає простроченій CRL замкнути всіх, а також видача, пакування, встановлення й відкликання сертифіката телефона.

9 жовтня 2026 · 10 хвилин · 2260 words · Damien Dye
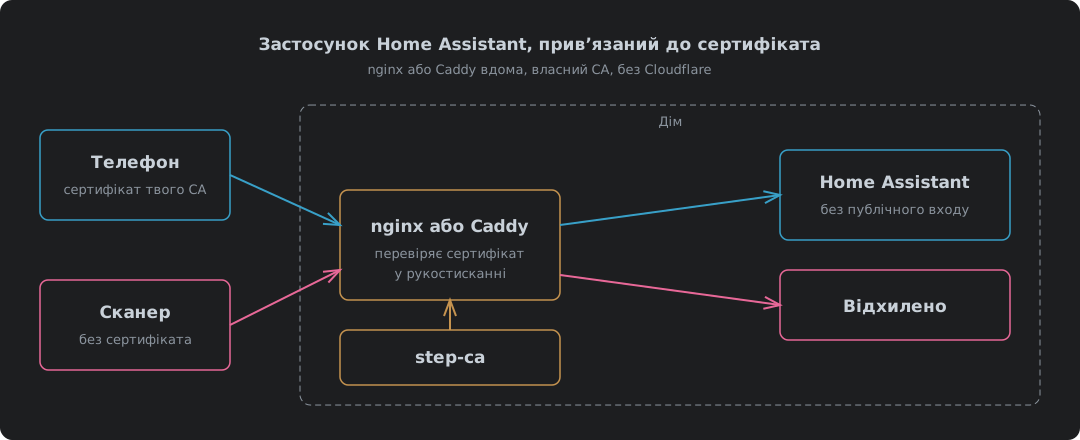
Телефон із сертифікатом від твого власного CA проходить nginx або Caddy вдома й дістається до Home Assistant, а сканер без сертифіката отримує відмову ще в рукостисканні

Застосунок Home Assistant, прив’язаний до сертифіката, з nginx або Caddy і без Cloudflare

Прив’язуємо застосунок Home Assistant до клієнтського сертифіката через nginx або Caddy вдома, зі step-ca як центром сертифікації замість Cloudflare. Що змінюється, коли Cloudflare зникає зі шляху, конфігурація nginx і конфігурація Caddy, кожна перевірена без сертифіката, з добрим, з відкликаним і з оновленням до WebSocket через IPv4 та IPv6, чому nginx може перевіряти CRL, а Caddy лише тримає список дозволених, налаштування довірених проксі в Home Assistant, що треба встановити на телефон і де все це ламається.

9 жовтня 2026 · 9 хвилин · 1960 words · Damien Dye
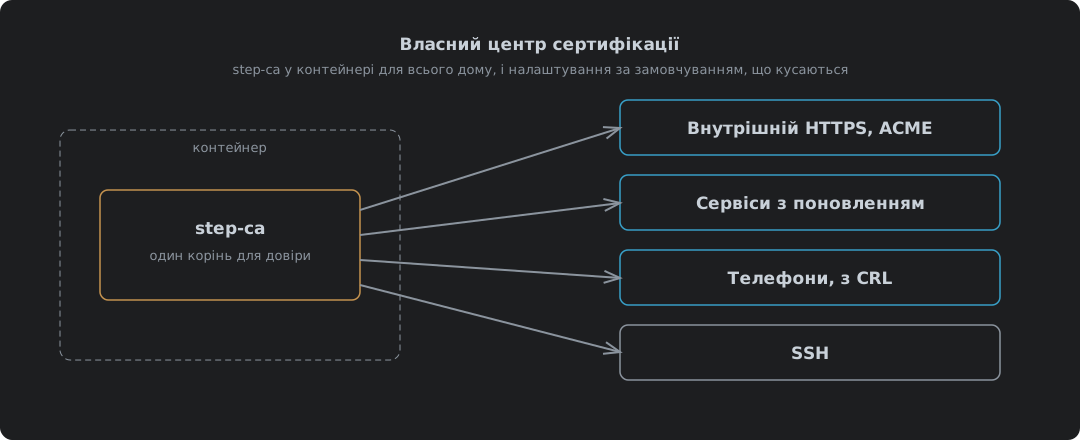
step-ca у контейнері видає сертифікати від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

Власний центр сертифікації: step-ca у контейнері

step-ca 0.30.2 від Smallstep у контейнері Podman або Docker як центр сертифікації для всього в домі, і все це перевірено. Чому приватний CA кращий за самопідписані та публічні сертифікати для внутрішніх імен, запуск з увімкненими ACME і SSH, два паролі, які генерує образ, і куди йде кожен, довіра до кореня на кожному пристрої, внутрішній HTTPS для Caddy чи будь-чого, що говорить ACME, і step ca renew для сервісів, які не вміють. Клієнтським сертифікатам і SSH присвячено окремі дописи.

9 жовтня 2026 · 7 хвилин · 1542 words · Damien Dye