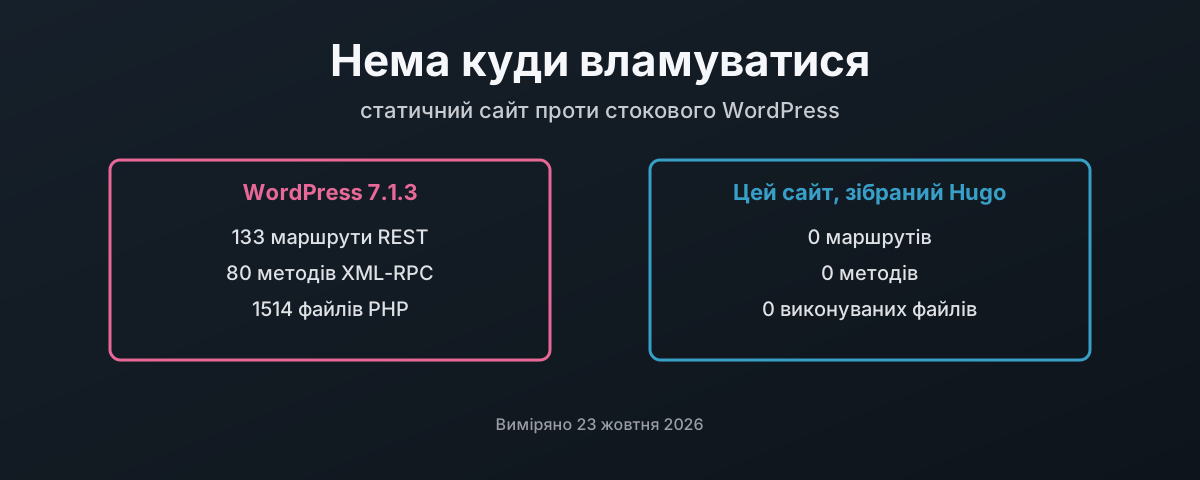
У статичний сайт нема куди вламуватися
Цей блог збирає Hugo, і він віддається як 6343 звичайні файли, а на жоден запит не запускається жоден рядок мого коду. Проти нього стоковий WordPress 7.1.3, виміряний у лабі на podman: 133 маршрути REST, 62 з них приймають запис, 80 методів XML-RPC, 1514 файлів PHP, кожен з його 3785 файлів доступний для запису тому самому користувачу, під яким працює вебсервер, і обліковий запис бази даних з усіма привілеями. Цей допис рахує обидві поверхні атаки, пояснює, що модель безпеки Hugo робить під час збирання, чесно визнає, куди переходить ризик, коли під час віддачі нічого не працює, включно з двома прогалинами в тому, як збирався цей сайт (одну вже закрито), і показує, як зібрати статичний сайт офлайн, один раз, і завантажити лише готові файли.