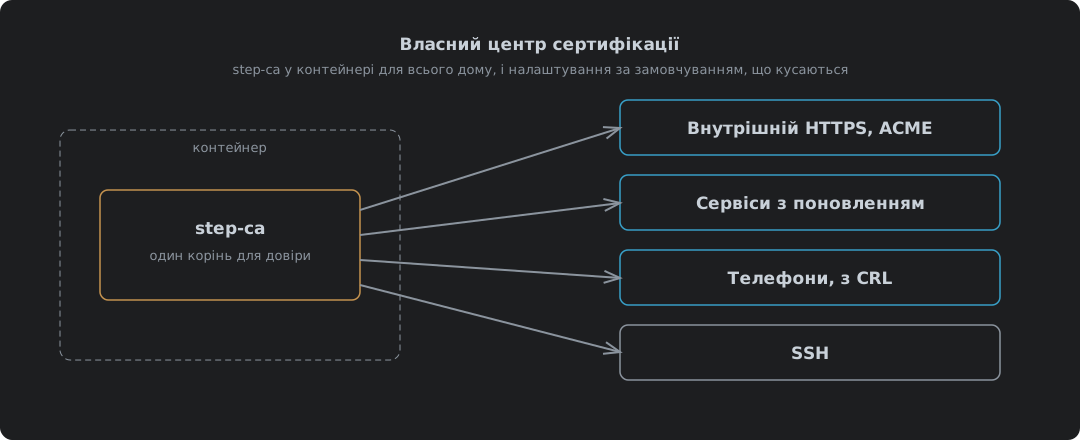
Власний центр сертифікації: step-ca у контейнері
step-ca 0.30.2 від Smallstep у контейнері Podman або Docker як центр сертифікації для всього в домі, і все це перевірено. Чому приватний CA кращий за самопідписані та публічні сертифікати для внутрішніх імен, запуск з увімкненими ACME і SSH, два паролі, які генерує образ, і куди йде кожен, довіра до кореня на кожному пристрої, внутрішній HTTPS для Caddy чи будь-чого, що говорить ACME, і step ca renew для сервісів, які не вміють. Клієнтським сертифікатам і SSH присвячено окремі дописи.