PHP2Shell, цього тижня
21 жовтня 2026 проєкт PHP випустив чотири релізи одночасно, 8.5.12, 8.4.27, 8.3.36 і 8.2.35, щоб виправити дві критичні вади в самому інтерпретаторі1. Не у WordPress. Не в плагіні. У PHP.
Обидві мають оцінку 9,2 за CVSS 4.0. Обидві дають віддалене виконання коду без входу. Дослідники, які їх знайшли, сказали про охоплення прямо: «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4.»2
Решту каже власне повідомлення проєкту PHP:
| Що каже повідомлення | Що це означає для тебе |
|---|---|
| «unauthenticated remote code execution» | нікому не потрібен обліковий запис на твоєму сайті |
| «risk highest for mod_php» | найпоширеніше старе налаштування Apache в найгіршому становищі |
| «before any application code runs» | твій власний код, хоч який обережний, не має права голосу |
| «There are no complete mitigations, updating is the only safe choice.» | жодна зміна конфігурації тебе не врятує |
| «PHP 8.1 and older no longer receive updates» | чимала частина вебу не отримає виправлення взагалі |
І цим користувалися ще до того, як комусь сказали. Мережа ханіпотів Amazon зафіксувала спробу 17 жовтня, за чотири дні до оприлюднення3. watchTowr побачив атаки в реальному світі 21-го, а робочі proof of concept з’явилися у відкритому доступі за кілька годин після патча4.
Обидві вади стосуються безпеки пам’яті. Одна сидить у тому, як інтерпретатор прибирає за собою, коли закінчується пам’ять. Друга це use-after-free: пам’ять, що належить одному запиту, звільняється, а потім читається знову, і наступний запит на тому самому воркері може її побачити56. Запам’ятай цю другу. Вона ще повернеться.
Нічого з цього не нове. У цьому й суть допису. PHP2Shell не нещасний випадок, що спіткав обережну мову. Це остання сторінка в історії завдовжки майже тридцять років, і кожне число в ній публічне.
Один процес тримає все
З листопада 2014 до квітня 2017 я працював Linux-інженером третьої лінії на хмарній і хостинговій платформі Pulsant. Частиною тієї роботи було налаштування середовищ PHP-FPM для клієнтів з електронної комерції і їхній тюнінг, щоб усе літало.
Зломи PHP були звичною справою. Не зрідка. Звичною. І зводилися вони до двох причин: погане розгортання і жодного розділення між фронтендом і бекендом.
Мова робить другу причину стандартом. Типовий PHP-сайт це один процес. Шаблон сторінки, бізнес-логіка і SQL живуть в одному обробнику запитів, часто в одному файлі. Цей процес працює від імені одного користувача операційної системи. Він може прочитати пароль до бази даних, бо пароль лежить у файлі поруч із кодом. І зазвичай він може писати у власний веб-корінь, бо саме так працюють завантаження та оновлення.
Це не моя думка про те, як розгортають PHP. Це те, що документують самі PHP і WordPress.
| Джерело | Що там сказано |
|---|---|
| Посібник PHP, модуль Apache | коли PHP працює як модуль Apache, «it inherits Apache’s user permissions», і «a malicious script could access and modify the database, even without a username and password»7 |
| Посібник PHP, встановлення з Apache | «The mod_php approach embeds PHP directly into every Apache httpd worker process.»8 |
| WordPress, wp-config | файл «is located in the root of your WordPress file directory and contains … database connection information»9 |
| WordPress, права на файли | wp-config.php «is initially created with 644 permissions, and it’s a hazard to leave it like that»10 |
| WordPress, посилення захисту | користувачу бази даних «only needs» SELECT, INSERT, UPDATE і DELETE, а далі «it is NOT recommended to revoke these privileges»11 |
Перечитай останній рядок. Постачальник каже тобі, як виглядали б мінімальні привілеї, а потім каже цього не робити, бо оновлення змінюють схему.
Порівняй із розділеною версією. Фронтенд рендерить сторінки і не тримає жодних секретів. Бекенд це окремий сервіс із власним користувачем, вузьким API і без права запису у власний код. Обліковий запис бази даних може робити те, що потрібно бекенду, і нічого понад це. Настанови OWASP кажуть те саме своїми словами: «The application’s backend database should be isolated from other servers», у «a dedicated internal network segment»12. Власний посібник PHP каже, що застосунки «should never connect to the database as its owner or a superuser»13.
Нічого з цього не екзотика. Так виглядає правильний процес. А важить це тут з простої причини. У розділеній моделі вада у фронтенді дає нападникові фронтенд. У звичній моделі PHP вада будь-де дає йому шаблони, код, облікові дані й дані, за один раз.
PHP-FPM допомагає, і власний посібник зі встановлення PHP тепер позначає його як рекомендований спосіб запускати PHP під Apache8. Його пули можуть запускати воркери «with different uid/gid/chroot/environment»14. Але пул на сайт це все одно один сайт на процес, що тримає все, що є в того сайту. Це краща стіна між клієнтами. Це не стіна всередині застосунку.
Тримай цю картину в голові через кожен розділ нижче. Кожна вада з цієї історії влучає в той самий процес.
Двадцять дев’ять років CVE
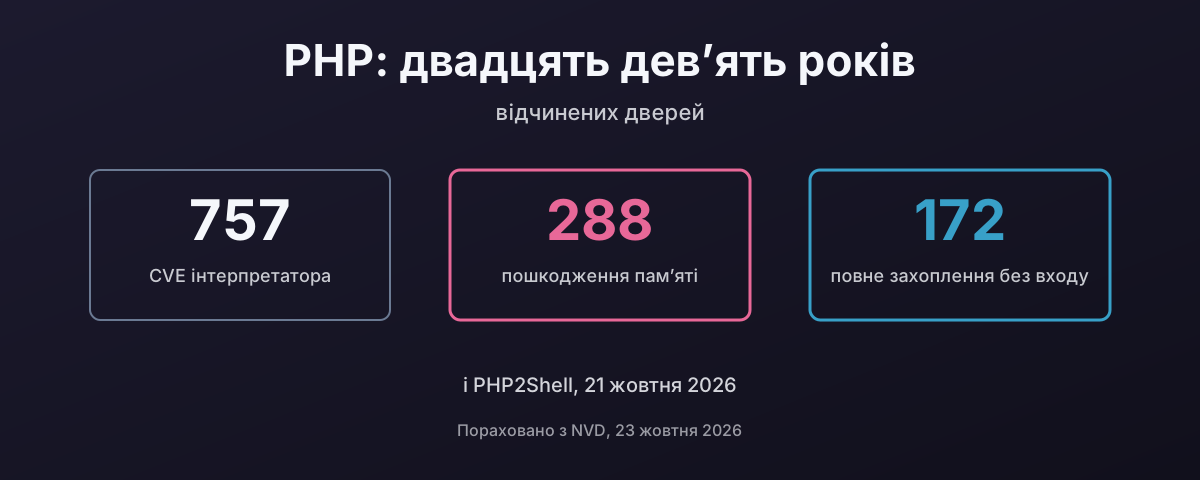
Національна база даних вразливостей (NVD) веде кожен CVE, поданий проти інтерпретатора PHP, під одним ідентифікатором продукту, cpe:2.3:a:php:php. Запитай її, і вона відповість: 75715.
Це число стосується лише інтерпретатора. Без WordPress, без Drupal, без плагінів, без фреймворків. Тільки програма, що виконує твій PHP.
| Період | CVE | Пошкодження пам’яті | Що відбувалося |
|---|---|---|---|
| 1997–2006 | 93 | 3 | ранній веб, мало класифікації |
| 2007 | 114 | 19 | Month of PHP Bugs |
| 2008–2014 | 187 | 54 | рівний фон |
| 2015–2017 | 208 | 122 | роки unserialize і пам’яті |
| 2018–2023 | 100 | 63 | менше, але здебільшого пам’ять |
| 2024–2026 | 55 | 27 | PHP2Shell припадає на це вікно |
| Разом | 757 | 288 |
Виділяються два сплески. Перший березень 2007 року, коли колишній член команди безпеки PHP провів Month of PHP Bugs, оприлюднюючи вади в Zend Engine, ядрі PHP та його розширеннях «on a day by day basis»16. Він заснував PHP Security Response Team, потім пішов із неї і пояснив чому: «I dislike the ways bugs are handled»17. Коли засновник команди безпеки проєкту йде й публікує по ваді на день, це багато каже про те, як ішли справи всередині.
Другий сплеск 2016 рік: 120 CVE, з них 65 пошкоджень пам’яті. Про це нижче.
Число для пам’яті це нижня межа, а не оцінка. NVD позначає чимало старіших вад як «Other», а не типом слабкості, зокрема деякі use-after-free з наступного розділу. Справжнє число більше. Я беру те, яке можу показати.
Рушій написано на C
Тут аргумент про безпеку пам’яті треба будувати обережно, бо PHP-розробник цілком слушно зауважить, що його код ніколи не викликає malloc. PHP-скрипти не керують пам’яттю вручну. Ти не можеш написати переповнення буфера на PHP так, як на C.
І не треба. Інтерпретатор, що виконує твій скрипт, написано на C, і його розширення написано на C. Кожен байт недовірених вхідних даних, які отримує твій сайт, кожен заголовок, кожне завантаження, кожне поле форми, кожне cookie, розбирає цей C ще до того, як їх побачить твій код. Коли цей C помиляється, твій обережний PHP нічого не важить. PHP2Shell це довів: у повідомленні сказано, що атака може спрацювати «before any application code runs»1.
Історія показує, у чому цей C помилявся:
| Клас CWE | Що це | CVE інтерпретатора PHP |
|---|---|---|
| CWE-119 | помилки буфера пам’яті, загалом | 93 |
| CWE-125 | читання за межами | 50 |
| CWE-190 | переповнення цілого числа | 35 |
| CWE-189 | числові помилки, старіша мітка | 33 |
| CWE-416 | використання після звільнення | 27 |
| CWE-787 | запис за межами | 26 |
| CWE-476 | розіменування нульового вказівника | 20 |
Саме ці класи мають на увазі агенції безпеки, коли говорять про безпеку пам’яті. У листопаді 2022 року NSA порадило організаціям «to consider making a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible»18. У грудні 2023 року CISA, серед співавторів якої був британський National Cyber Security Centre, назвала число: «two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues»19.
Жоден документ не називає PHP. І не мусить. Вони називають мову, з якої зроблено PHP.
Найгірший приклад, що повторюється, це unserialize(), функція, яка перетворює збережений рядок назад на об’єкти PHP. Вона мала той самий клас вади, в тому самому місці, не раз:
| CVE | Де | Що записано в NVD |
|---|---|---|
| CVE-2014-8142 | process_nested_data | use-after-free в unserialize20 |
| CVE-2015-0231 | та сама функція | «exists because of an incomplete fix for CVE-2014-8142»21 |
| CVE-2015-2787 | обробка __wakeup | use-after-free в unserialize |
| CVE-2016-5771 | SPL, зі збиранням сміття | use-after-free в unserialize22 |
| CVE-2016-5773 | ZipArchive, зі збиранням сміття | use-after-free в unserialize |
Посібник PHP знає. Його сторінка про цю функцію містить попередження: «Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.»23 Це мова каже тобі, що одна з її власних вбудованих функцій небезпечна для того, з чим більшість вебкоду працює цілий день.
Далі PHP-FPM, менеджер процесів, який власний посібник зі встановлення PHP рекомендує замість mod_php. У жовтні 2019 року CVE-2019-11043 показав, що «in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution»24. Ішлося про поширене налаштування nginx. Виправили 24 жовтня 2019 року25. Згодом CISA додала її до свого каталогу вразливостей, що відомо використовуються, з позначкою про використання в кампаніях програм-вимагачів26.
PHP Foundation таки замовила належний аудит безпеки вихідного коду інтерпретатора, і за це їй належить визнання. Результати, опубліковані 10 квітня 2025 року, виявили 27 проблем, 17 з них із наслідками для безпеки27. Це добра практика, і вона мала б бути нормою. Це також ще 17 у кодовій базі, яка вже мала майже три десятиліття публічних звітів про вади.
Мова зробила ті самі помилки поверхом вище
C це один рівень. Мова над ним зробила той самий тип помилки у своєму дизайні: довіряла вхідним даним, яким не мала жодних підстав довіряти, і роками не могла від цього відмовитися.
| Можливість | Що робила | Вимкнено за замовчуванням або застаріло | Прибрано | Час |
|---|---|---|---|---|
register_globals | перетворювала параметри запиту на змінні скрипта | вимкнено у 4.2.0, 22 квітня 200228 | 5.4.0, 1 березня 201229 | десять років |
| magic quotes | екранували вхідні дані автоматично, і неправильно | застаріло в 5.3.0, 30 червня 2009 | 5.4.0, 1 березня 201230 | три роки |
preg_replace /e | виконував заміну як код PHP | застаріло в 5.5.0, 20 червня 201331 | 7.0.0, 3 грудня 201532 | два з половиною роки |
allow_url_include | дозволяв include тягнути код через мережу | застаріло в 7.4.033 | ||
| метадані phar | автоматично десеріалізувалися під час доступу до файлу | виправлено у 8.034 | ||
0 == "foobar" | порівнювалося як true | виправлено у 8.035 |
register_globals заслуговує окремого рядка. Роками будь-який параметр у запиті, скажімо ?admin=1, ставав змінною у твоєму скрипті, і якщо твій код перевіряв $admin до того, як його встановити, нападник уже встановив його за тебе. Сам посібник PHP назвав його вимкнення «the most controversial change in PHP»29. Десять років від вимкнення за замовчуванням до повного зникнення. Стільки проєкт терпів можливість, про небезпеку якої знав, бо її прибирання зламало б сайти.
Випадок із phar це той самий шаблон на рівень нижче. У 2018 році Сем Томас показав на Black Hat, що звичайні файлові операції зі шляхом phar:// десеріалізують метадані, підсунуті нападником, і переносять проблему unserialize() на функції, які ніхто не вважав небезпечними36. PHP 8.0, наприкінці 2020 року, перестав робити це автоматично, «to fix potential security vulnerabilities due to object instantiation, autoloading, etc.»34.
Далі type juggling. Оператор == у PHP перетворює типи перед порівнянням, тож рядки, схожі на числа, порівнюються як числа. RFC, що виправив частину цього в PHP 8.0, сказав прямо: «This results in many surprising comparison results, the most notable of which is that 0 == „foobar“ returns true.»35
Це виправлення було справжнім. І частковим. Ось та сама перевірка в офіційних контейнерах php:7.4-cli і php:8.5-cli, другий з яких це 8.5.12, реліз, залатаний від PHP2Shell цього тижня, з двома результатами поруч:
$ php -r 'var_dump(0 == "foobar");'
bool(true)            # 7.4.33
bool(false)           # 8.5.12

$ php -r 'var_dump("0e462097431906509019562988736854" == "0e830400451993494058024219903391");'
bool(true)            # 7.4.33
bool(true)            # 8.5.12
Два різні рядки, і вони рівні. Обидва починаються з 0e, за яким ідуть цифри, тож PHP читає обидва як нуль, помножений на десять у якомусь степені, а нуль дорівнює нулю. Обидва мають форму хешу MD5. Порівняй збережений хеш пароля через == замість === або hash_equals(), і збіжеться будь-який ввід, чий хеш випадково так починається. Це задокументовано роками. Це досі працює в найновішому релізі.
Ось мова в одному прикладі. Виправлення, яке зайшло, половина проблеми, що лишилася, і безпечна версія, для якої треба знати, що існує інший оператор.
Шел майже щороку
Питання, яке варто ставити будь-якій платформі, не в тому, скільки вад у неї було. А в тому, як часто хтось міг забрати весь сервер без пароля і без того, щоб хтось на щось клацнув.
NVD оцінює кожен CVE. Відфільтруй 757 за оцінкою, що означає саме це, атака через мережу, без привілеїв, без участі користувача, високий вплив на конфіденційність і цілісність, і отримаєш 17215.
172 за 23 з 28 років, у яких узагалі є бодай один CVE PHP. Порожніх лише п’ять. Тільки 2016 рік має 65.
Оцінка серйозності це рейтинг, а не злом. Тож друга половина картини це каталог CISA Known Exploited Vulnerabilities, який вносить лише вади з підтвердженим використанням у реальному світі26. З його 1754 записів станом на 21 жовтня 2026 року 81 стосується самого PHP або застосунків, написаних на PHP:
| Рік додавання | PHP і застосунки на PHP | Увесь каталог |
|---|---|---|
| 2021 | 16 | 311 |
| 2022 | 16 | 555 |
| 2023 | 10 | 187 |
| 2024 | 8 | 186 |
| 2025 | 11 | 245 |
| 2026, до 21 жовтня | 20 | 270 |
2026 рік уже найгірший для PHP у каталозі, а PHP2Shell туди ще не потрапив. Три цьогорічні записи стосуються самого ядра WordPress: два додано 21 липня, і віддалене включення файлу 25 вересня.
| Записи KEV, що відомо використовуються програмами-вимагачами | Що |
|---|---|
| CVE-2019-11043 | переповнення буфера PHP-FPM |
| CVE-2024-4577 | ін’єкція аргументів PHP-CGI |
| CVE-2021-3129 | Laravel Ignition |
| CVE-2018-7600, CVE-2018-7602 | Drupal |
І каталог сильно недораховує PHP. Його збудовано навколо федеральних систем США, і йому потрібен CVE плюс підтверджене використання. У ньому 3 записи про плагіни WordPress. Екосистема плагінів WordPress лише за 2025 рік зафіксувала 11 334 вразливості37. 81 це та частина, яку хтось офіційний записав.
WordPress це множить
WordPress стоїть на 39,6 % усіх вебсайтів і на 58,3 % тих, чию систему керування вмістом можна визначити38. PHP це серверна мова 69,3 % сайтів, де це видно39. Тож хоч якою є історія PHP, WordPress несе її на дуже велику частину вебу, а потім додає свою.
Ядро не головна проблема. Плагіни ось проблема.
| 2024 | 2025 | |
|---|---|---|
| Нові вразливості в екосистемі WordPress, Patchstack | 796640 | 11 33437 |
| У плагінах | 96 % | 91 % |
| У ядрі | 7 | 6 |
| Не виправлено до публічного оприлюднення | 33 % | 46 % |
| Медіанний час до масового використання, для вад, які активно експлуатують | 5 годин |
Wordfence за власною базою нарахував 8223 за 2024 рік, на 68 % більше, ніж у 2023-му, і встановив, що «Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025»41. Різні бази, різні підсумки, та сама форма.
Посидь хвилину з числами за 2025 рік. Майже половина вразливостей не мала виправлення від розробника на момент оприлюднення. А для тих, за якими нападники справді полюють, медіанний проміжок від оприлюднення до масового використання становить п’ять годин. Більшість людей не перевіряє оновлення плагінів кожні п’ять годин. Більшість людей і не може.
Модель плагінів і є множником. Безпека сайту залежить від найменш уважного автора будь-чого, що на ньому встановлено, а Wordfence виявив, що «over one third of developers are unreachable or unresponsive», коли їм повідомляють про ваду41. Patchstack нарахував 1614 плагінів і тем, вилучених із репозиторію у 2024 році через проблеми безпеки, які ніхто не виправив40. І через модель одного процесу кожен плагін працює з повними правами сайту.
Інцидентів довгий список. Ось ті, за якими стоять першоджерела:
| Рік | Що | Масштаб |
|---|---|---|
| 2011 | TimThumb, скрипт для зображень, вшитий у багато тем, дозволяв нападникам «upload and execute arbitrary PHP code»42 | «many commercial and free themes» |
| 2014 | RevSlider, за кампанією SoakSoak43 | «compromising over 100,000 WordPress sites» |
| 2016 | Mossack Fonseca, фірма з «Панамського досьє»: її сайт «may have been breached via a vulnerable version of Revolution Slider»44 | сайт працював на вразливій версії; як вийшли дані, так і не показано |
| 2017 | ін’єкція вмісту через REST API у WordPress 4.7.0 і 4.7.1, увімкнена за замовчуванням45 | 66 000 спотворених сторінок в індексі Google за підрахунком Sucuri46; 1 893 690 за підрахунком Wordfence через чотири дні47 |
| 2020 | WP File Manager, виконання коду без автентифікації, використане ще до появи патча48 | «over 700,000 active installations» |
| 2025 | SureTriggers, створення облікового запису адміністратора без автентифікації49 | «exploitation attempts observed within hours after disclosure» |
З рядком про 2016 рік я був обережним. Wordfence показав, що сайт фірми працював на версії слайдера, яку було легко експлуатувати. Він не показав, що саме так забрали документи, і я не збираюся стверджувати більше, ніж дають докази.
Як шкідливе ПЗ лишається
Потрапити всередину це половина справи. Лишитися всередині друга половина, і PHP робить це легким із причини, що веде просто назад до картини одного процесу.
Інтерпретатор виконає будь-який файл .php, до якого може дістатися. Веб-корінь зазвичай доступний для запису тому самому користувачу, що виконує код. Тож щойно нападник має будь-який спосіб записати файл, форму завантаження, ваду в плагіні, файловий менеджер, він може записати скрипт, що запускатиметься щоразу, коли хтось його запитає. Це і є вебшел: маленький файл, що сидить у твоєму сайті й приймає команди.
CISA роками каже, якими мовами їх здебільшого пишуть: «The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.»50 Спільні настанови NSA та Australian Signals Directorate називають їх «a long-standing, pervasive threat that continues to evade many security tools», і їх важко виявити, бо вони «easily modified by attackers and often employ encryption, encoding, and obfuscation»51.
Цифри з очищень показують, як часто вони там є:
| Джерело | Висновок |
|---|---|
| Sucuri, 2022, очищено 43 374 сайти | «69.63% of compromised websites were found to have at least one backdoor»; видалено 1 188 864 бекдори52 |
| Sucuri, 2022 | «90% of credit card skimmers were found in the form of malicious PHP code»52 |
| Sucuri, 2023, очищено 39 594 сайти | «49.21% of compromised websites were found with at least one website backdoor»; WordPress 95,5 % заражень53 |
| Wordfence, 2024 | «just under one million distinct sites infected with malware»41 |
Тож за останній рік очищень половина зламаних сайтів досі мала на диску шлях назад. Віднови базу даних, залатай плагін, і нападник повернеться через файл, який залишив.
Хитрого рішення тут немає. Є нудне, правильне, і NSA його записало: «web applications should not have permission to write directly to a web accessible directory or modify web accessible code»51. Це одне речення і є моделлю розділених рівнів із початку цього допису, сказаною розвідувальною агенцією.
| Де все йде не так | Контроль, який це зупиняє |
|---|---|
| користувач середовища виконання може писати код | код належить окремому користувачу для розгортання і доступний користувачу виконання лише для читання |
| завантаження потрапляють у веб-корінь | зберігай завантаження «outside of the webroot» або на іншому сервері54 |
| PHP виконає що завгодно в завантаженнях | жодного виконання скриптів для шляхів завантажень на рівні вебсервера, і «disable per directory configuration overrides on upload directories»54 |
| ніхто не помічає нового файлу | моніторинг цілісності файлів проти відомо доброї копії51 |
| обліковий запис бази даних може все | мінімальні привілеї для користувача бази даних13 |
Посібник WordPress із посилення захисту, хай там як, узагалі не згадує заборону запуску PHP у каталозі завантажень11. Тому таблиця посилається на OWASP і NSA.
Зверни увагу, чого в цій таблиці немає. Власних налаштувань захисту PHP. Посібник про них чесний. disable_functions «can be circumvented and should not be considered a sufficient security measure for shared hosting environments», а open_basedir «is just an extra safety net, that is in no way comprehensive, and can therefore not be relied upon when security is needed»55. Коли власна документація мови каже тобі, що її перемикачі безпеки не є межами безпеки, вір їй. Тож межа має йти ззовні процесу.
Навіть php.net зламали
Якби власна інфраструктура проєкту була надійною, можна було б стверджувати, що ця історія про складну проблему, з якою добре впоралися. Її зламували двічі.
| Коли | Що сталося |
|---|---|
| 22–24 жовтня 2013 | «JavaScript malware was served to a small percentage of php.net users»; «two servers were compromised», спосіб «unknown at this time»56 |
| 28 березня 2021 | «two malicious commits were pushed to the php-src repo» від імені двох основних розробників57 |
Важить випадок 2021 року. Хтось заштовхав код у власне дерево вихідного коду мови, видаючи себе за людей, які її підтримують. Це впіймали. Відповідь проєкту варто процитувати, бо вона правильна і сказана прямо: «maintaining our own git infrastructure is an unnecessary security risk», і репозиторії переїхали на GitHub57.
Віддам належне: це було добре рішення, ухвалене швидко і пояснене відкрито. Але подивися, що воно визнає. Роками канонічне джерело мови, на якій працює більшість вебу, жило на власній інфраструктурі, яку сам проєкт визнав ризиком, якого не мав би нести.
Половина вебу працює на версії, яку ніхто не латає
Усе вище припускає, що сайт оновлено. Дуже багато сайтів не оновлено.
php.net зараз підтримує чотири гілки. 8.2 отримує лише виправлення безпеки, до 31 грудня 2026 року. 8.3, 8.4 і 8.5 решта58. Усе старіше має кінець життя: 8.1 з 31 грудня 2025 року, 8.0 з листопада 2023 року, 7.4 з листопада 2022 року59.
Тепер виміряна частка того, що реально працює:
| Без підтримки сьогодні | Без підтримки з 1 січня 2027 | |
|---|---|---|
| PHP-сайти, W3Techs6061 | 48,3 % | близько 66 % |
| Встановлення WordPress, wordpress.org62 | 34,7 % | близько 58 % |
Сама лише PHP 7.4, без підтримки майже чотири роки, це приблизно п’ята частина всіх PHP-сайтів, що показують свою версію. Сторінка вимог WordPress просить PHP 8.3, а потім каже, що WordPress «also works with PHP 7.4+», зазначаючи, що ці версії «have reached their official End Of Life»63. Постачальник, який досі працює на мертвій версії, це постачальник, що вирішив тебе не змушувати переходити.
Два чесні застереження. W3Techs бачить версію лише на сайтах, які її показують. І деякі дистрибутиви Linux переносять виправлення у старі збірки PHP, тож «без підтримки від php.net» не завжди означає «без патчів». Але PHP2Shell це перевірка саме цього. Цього разу проєкт таки опублікував патчі у вихідному коді для 7.4, 8.0 і 8.11, і хтось усе одно мусить їх зібрати, випустити і встановити. На спільному хостингу з версією, яка нікому не належить, цей хтось нікто.
Я від нього відмовився. Тобі теж варто подумати про перехід
Колись я писав на PHP. Після Pulsant я відмовився від цієї мови через проблеми, які вона спричиняла, і роботу, яку ці проблеми створювали. Не через один поганий інцидент. Через роки тих самих двох причин, на сайті за сайтом, і прибирання, що падало на того, хто був на зміні.
Тож скажу прямо. Якщо вибір за тобою, подумай про те, щоб піти. Для цього тепер є кращі інструменти, і Go це той, на який я вказав би першим.
Не тому, що це модно. А тому, що він за замовчуванням прибирає більшу частину того, що рахував цей допис:
| Звичний PHP-сайт | Сервіс на Go | |
|---|---|---|
| Безпека пам’яті | рушій на C, 288 CVE з пошкодженням пам’яті | безпечний щодо пам’яті за задумом; його називають і NSA, і CISA1819 |
| Виконання коду | розбирається і компілюється знову на кожен запит, якщо не завантажено OPcache, розширення, яке до 8.5 треба додавати самому; потім виконується інтерпретатором на C; JIT з 8.0, вимкнений за замовчуванням6465 | компілюється один раз, заздалегідь, у нативний машинний код66 |
| Обслуговування запиту | вебсервер передає кожен запит інтерпретатору | один скомпільований бінарник сам відповідає на HTTP |
| Файл, підкинутий у веб-корінь | файл .php запускається, щойно хтось його запитає | ніщо не запускає файл з диска через його шлях |
| HTML-вивід | echo пише сирий текст; екранування це функція, про яку треба пам’ятати | html/template екранує за замовчуванням, з урахуванням контексту67 |
| SQL | підготовлені запити є в PDO, якщо ти ними користуєшся | задокументований спосіб передає параметри як аргументи68 |
| Відомі вади в залежностях | дізнаєшся з новин | govulncheck повідомляє лише про ті, які твій код справді викликає69 |
| Де лежать частини | код, конфігурація і завантаження в одному дереві з правом запису | бінарник лише для читання, а конфігурація і завантаження деінде |
Компіляція важить двічі. Це швидше: програми на Go «are compiled ahead of time to native machine code», без віртуальної машини під ними, і одна з заявлених цілей дизайну це «to approach the performance of C for comparable programs»66. І це безпечніше, бо в шляху запиту немає інтерпретатора, що розбирає код під час виконання, і немає рушія на C з 757 CVE між мережею і твоєю програмою. PHP, залишений сам на себе, робить навпаки. Без OPcache він завантажує, розбирає і компілює кожен скрипт на кожен запит, без жодної потреби, тисячі разів на хвилину на завантаженому сайті. OPcache існує, щоб це зупинити, «removing the need for PHP to load and parse scripts on each request»64. Але з коробки він не ввімкнений. До 8.4 включно це окреме спільне розширення, яке хтось мусить завантажити через zend_extension і налаштувати. Лише PHP 8.5 вбудовує його: «The Opcache extension is now always built into the PHP binary and is always loaded»70. Власний RFC проєкту для цієї зміни каже, що «running PHP in production without OPcache is generally considered a mistake»71. W3Techs бачить 8.5 на 4,5 % сайтів PHP 860, тож майже для всього, що працює сьогодні, ліки від компіляції кожного скрипта на кожен запит досі лишаються додатком, про який хтось мав пам’ятати. І навіть завантажений, він кешує байт-код, який має виконати інтерпретатор на C. Go компілює один раз, ще до того, як програма побачить запит.
Швидше і безпечніше, за умови, що код написано як слід. Ця остання умова і є змістом наступних кількох абзаців.
Пакет шаблонів Go описує свій дизайн одним рядком: він генерує «HTML output safe against code injection», і «The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.»67 Його посібник із баз даних так само прямий: «You can avoid an SQL injection risk by providing SQL parameter values as sql package function arguments.»68 Це поведінка за замовчуванням. У PHP це речі, про які треба знати, щоб піти й узяти їх.
Рядок, який я підкреслив би, це підкинутий файл. Половина зламаних сайтів, які Sucuri очистив у 2023 році, досі мала бекдор на диску53, і це працює лише тому, що інтерпретатор запустить будь-який скрипт, до якого дістанеться. Скомпільований сервіс не шукає скриптів. Підкинутому файлу нема до чого підключитися.
Тепер чесна частина, бо мова не ліки. Go безпечніший щодо пам’яті, але не ідеально. Його власна модель пам’яті каже, що гонка даних на слайсі, мапі чи значенні інтерфейсу «can in turn lead to arbitrary memory corruption»72, і Go постачає інструмент, щоб це впіймати. Збери з -race або запусти go test -race, і бінарник скомпілюється з детектором, який повідомить про гонку в ту мить, коли вона станеться. Він ловить гонки під час виконання, а не під час компіляції, і «can’t find races in code paths that are not executed», тож йому місце в кожному прогоні тестів і під реалістичним навантаженням73. У PHP нічого подібного немає. Тримати пам’ять одного запиту подалі від наступного цілком покладено на рушій, і PHP2Shell це той рушій, що помилився: пам’ять, звільнена одним запитом, прочитана наступним на тому самому воркері6. Поза цим Go зупиняє клас пошкоджень пам’яті, який рахував цей допис, і робить безпечний шлях легким ще для двох. Він не зупинить зламану перевірку входу, відсутню перевірку дозволів чи запит, складений склеюванням рядків, якщо ти наполягаєш на такому. Go теж публікує власні повідомлення про безпеку, через свою базу вразливостей69. І сервіс на Go, запущений від root із каталогу з правом запису, усе одно розгорнутий погано.
Що він змінює, так це поведінку за замовчуванням. За замовчуванням PHP це один процес, що тримає все. За замовчуванням Go це програма, що робить одну роботу, а це і є розділення з початку цього допису, де більшу частину роботи вже зроблено. Якщо Go не пасує твоїй команді, Rust це другий вихід. Обидва компілюються заздалегідь у нативний код. Rust працює «with no runtime or garbage collector»74, а компілятор і середовище виконання Go з версії 1.5 «implemented in Go and assembler, without C»75.
C# і Java теж є в списку безпечних щодо пам’яті мов від агенцій18, але вони не вихід із проблеми, з якої почався цей допис. Кожна працює на віртуальній машині, написаній на C++. HotSpot з OpenJDK це «around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code»76, а збирач сміття і JIT-компілятор .NET це вихідний код на C++ у дереві CoreCLR77. Це та сама форма, що й у PHP: великий нативний рушій між мережею і твоїм кодом. А Java за задумом завантажує код у запущений застосунок. Її стандартний завантажувач класів існує «to load classes and resources from a search path of URLs referring to both JAR files and directories»78, і Log4Shell перетворив це на віддалене виконання коду: нападник, що контролював повідомлення журналу, «can execute arbitrary code loaded from LDAP servers»79. Вона одразу потрапила до каталогу CISA26. Це ті самі двері, що й у PHP, тільки з більшою церемонією перед ними.
Тож обирай Go або Rust. Переноси бекенд першим, по одній кінцевій точці за раз, і лишай PHP-фронтенд без нічого, що варто красти, поки й він не зможе піти.
Якщо ти досі розгортаєш його так, чи можеш називати себе професіоналом?
Доказів вище досить, щоб це перестало бути думкою. Тож ось питання, поставлене прямо. Якщо ти досі розгортаєш PHP як один процес, що тримає код, облікові дані і веб-корінь із правом запису, чи можеш ти називати себе професіоналом?
Залежить від того, ким із трьох людей ти є. І знати, ким саме, це не те, що з тобою трапляється. Переконатися, що ти знаєш, це і є робота.
У тебе справжнє обмеження, і ти його записав. Продукт, від якого залежить бізнес, існує лише на PHP. Міграцію пораховано і внесено в бюджет на наступний рік. Гаразд. Це професійно, за умови, що причина є на папері з датою поруч, користувач виконання не може писати код, завантаження не можуть виконуватися, обліковий запис бази даних урізано, і ти залатав PHP2Shell цього тижня. Ти свідомо несеш відомий ризик, зі стінами, які можеш навколо нього поставити.
Тобі ніколи не казали. Ніхто не показав тобі цю історію, а підручник, з якого ти вчився, поклав усе в один каталог. Це прогалина, а прогалини є в усіх. Вона перестає бути прогалиною, щойно ти дочитав до цього місця.
Ти знаєш, і все одно так будуєш. Ти бачив числа, або достатньо з них. Ти знаєш, що пароль до бази даних лежить у веб-корені, а веб-корінь доступний для запису. Ти розгортаєш так, бо це швидше, бо клієнт не заплатить за краще, і бо ніхто не змусив тебе це обґрунтувати. Саме на цей випадок і націлене питання. Провал не в прогалині у твоїх знаннях. Провал у тому, щоб будувати через прогалину, яку ти вже бачив і так і не повернувся закрити.
Усі колись там були. Лишатися там з власного вибору ось що не можна виправдати.
Двері завжди були відчинені
Читаючи цю історію, мене вражає не те, що в PHP є вади. Вони є в кожній мові. А те, як мало з цього колись було несподіванкою.
Проєкт знав, що register_globals небезпечна, у 2002 році і прибрав її у 2012-му. Його посібник каже не довіряти unserialize(), не довіряти disable_functions, не довіряти open_basedir. Його власна документація каже, що скрипт під mod_php може дістатися до бази даних без пароля. Агенції роками кажуть, що мова, з якої його збудовано, це звідки беруться дві третини вад пам’яті. Кожне попередження є, письмово, від людей, які мали б знати.
І він усе одно вигравав, бо був дешевим. Дешево хостити, дешево вчити, дешево продати клієнту, який хотів вебсайт до п’ятниці. Один каталог, один процес, один пароль у файлі, і сайт, що працював. Ціна стояла як план спільного хостингу. Те, чого це коштувало, ніколи не потрапляло в рахунок: прибирання, бекдори, залишені на диску, номери карток клієнтів, вкрадені шкідливим PHP, п’ятигодинне вікно між оприлюдненням і атакою.
Ось на що в мене немає терпіння. Не на вади. На рішення, ухвалене знову і знову людьми, які знали краще, що дешевий спосіб досить добрий, бо ніхто не перевіряв. Стандарт це те, чого ти дотримуєшся, коли ніхто не перевіряє. Розділення між фронтендом і бекендом, код лише для читання, урізаний обліковий запис бази даних: ніщо з цього не нове, ніщо не дороге, і все це перетворило б чимало інцидентів вище на ніщо, про що варто писати.
PHP2Shell не кінець цієї історії. Це лише запис цього тижня. Мова його залатає, хостери зрештою розгорнуть оновлення, і частка версій поповзе вгору, як завжди, повільно. Те, чи коштуватиме тобі наступна вада, вирішує не PHP. А те, чи ти збудував стіни, яких він тобі так і не дав, чи перейшов на щось, що приходить разом із ними.
PHP — News archive 2026, 21st October — «PHP 8.5.12, 8.4.27, 8.3.36 and 8.2.35 fix two critical vulnerabilities that can allow unauthenticated remote code execution»; «We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs»; «There are no complete mitigations, updating is the only safe choice.» ↩︎ ↩︎ ↩︎
Wiz Research — PHP2Shell — 21 жовтня 2026; «Every PHP version released in the last decade is affected by at least one of these vulnerabilities, going back to version 5.4»; «All of the disclosed vulnerabilities are memory-safety issues». ↩︎
AWS Security Blog — PHP2Shell exploitation prior to public disclosure in MadPot — спробу використання зафіксовано 17 жовтня 2026. ↩︎
watchTowr — PHP2Shell FAQ — використання в реальному світі помічено 21 жовтня 2026. ↩︎
NVD — CVE-2026-109618 — обробка помилки браку пам’яті лишає частково ініціалізовані дані запиту, які прибирання вважає дійсними; віддалене виконання коду. ↩︎
NVD — CVE-2026-109619 — пам’ять запиту використовується після звільнення; віддалене виконання коду; уражено з 5.4.0. ↩︎ ↩︎
PHP manual — Installed as an Apache module — «When PHP is used as an Apache module it inherits Apache’s user permissions»; «a malicious script could access and modify the database, even without a username and password». ↩︎
PHP manual — Apache 2.x on Unix systems — «The mod_php approach embeds PHP directly into every Apache httpd worker process.» ↩︎ ↩︎
WordPress — wp-config.php — лежить у корені каталогу WordPress і містить дані для підключення до бази даних. ↩︎
WordPress — Changing file permissions — wp-config.php «is initially created with 644 permissions, and it’s a hazard to leave it like that». ↩︎
WordPress — Hardening WordPress — привілеї бази даних, права на файли; жодних настанов щодо блокування виконання PHP у завантаженнях. ↩︎ ↩︎
OWASP — Database Security Cheat Sheet — «The application’s backend database should be isolated from other servers»; окремий внутрішній сегмент мережі. ↩︎
PHP manual — Database design — «Applications should never connect to the database as its owner or a superuser.» ↩︎ ↩︎
PHP manual — FastCGI Process Manager — пули, що запускають воркери «with different uid/gid/chroot/environment». ↩︎
NVD CVE API,
virtualMatchString=cpe:2.3:a:php:php— запит 23 жовтня 2026: 757 CVE. Пошкодження пам’яті пораховано як CWE-119, 120, 121, 122, 125, 129, 131, 189, 190, 191, 415, 416, 476, 680, 787, 824, 843 або 908: 288. Повне віддалене захоплення пораховано як CVSS 3.xAV:N/PR:N/UI:N/C:H/I:H, або CVSS 2 мережа, без автентифікації, повний вплив на конфіденційність і цілісність, де немає оцінки 3.x: 172. ↩︎ ↩︎Month of PHP Bugs, php-security.org, Wayback Machine — «During March 2007 old and new security vulnerabilities in the Zend Engine, the PHP core and the PHP extensions will be disclosed on a day by day basis.» ↩︎
The Register — Stefan Esser interview, 7th February 2007 — засновник Hardened-PHP Project, щойно пішов із PHP Security Response Team: «I dislike the ways bugs are handled». ↩︎
NSA — Software Memory Safety, November 2022, Wayback Machine — «a strategic shift from programming languages that provide little or no inherent memory protection, such as C/C++, to a memory safe language when possible.» А також: «Examples of memory safe language include C#, Go, Java®, Ruby™, Rust®, and Swift®.» ↩︎ ↩︎ ↩︎
CISA and partners — The Case for Memory Safe Roadmaps, December 2023 — серед співавторів зокрема британський NCSC; «two-thirds of reported vulnerabilities in memory unsafe programming languages still relate to memory issues.» ↩︎ ↩︎
NVD — CVE-2014-8142 — use-after-free у
process_nested_dataпід час unserialize. ↩︎NVD — CVE-2015-0231 — use-after-free в unserialize, що «exists because of an incomplete fix for CVE-2014-8142». ↩︎
NVD — CVE-2016-5771 — use-after-free у SPL, що спрацьовує через unserialize і збирання сміття. ↩︎
PHP manual — unserialize — «Do not pass untrusted user input to unserialize() regardless of the options value of allowed_classes.» ↩︎
NVD — CVE-2019-11043 — «in certain configurations of FPM setup it is possible to cause FPM module to write past allocated buffers … opening the possibility of remote code execution.» ↩︎
PHP 7 ChangeLog — виправлено 24 жовтня 2019 у 7.3.11, 7.2.24 і 7.1.33, вада #78599. ↩︎
CISA — Known Exploited Vulnerabilities catalogue — JSON-стрічка версії 2026.10.21, 1754 записи; 81 для PHP або застосунків на PHP за постачальником і продуктом; використання програмами-вимагачами, як зазначено у стрічці. ↩︎ ↩︎ ↩︎
The PHP Foundation — PHP core security audit results, 10th April 2025 — «The audit identified 27 issues, with 17 having security implications». ↩︎
PHP 4 ChangeLog — 4.2.0, 22 квітня 2002: «register_globals defaults to ‘off’ now». ↩︎
PHP manual — Using Register Globals, Wayback Machine — «DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0»; «the most controversial change in PHP». ↩︎ ↩︎
PHP manual — Magic Quotes, Wayback Machine — «DEPRECATED as of PHP 5.3.0 and REMOVED as of PHP 5.4.0». ↩︎
PHP manual — Deprecated features in PHP 5.5.x, Wayback Machine — «The preg_replace() /e modifier is now deprecated.» ↩︎
PHP manual — Pattern Modifiers, Wayback Machine —
e«DEPRECATED in PHP 5.5.0, and REMOVED as of PHP 7.0.0.» ↩︎PHP manual — Deprecated features in PHP 7.4 — «The allow_url_include ini directive is deprecated.» ↩︎
PHP manual — Backward incompatible changes in PHP 8.0 — метадані phar «will no longer be automatically unserialized, to fix potential security vulnerabilities due to object instantiation, autoloading, etc.» ↩︎ ↩︎
PHP RFC — Saner string to number comparisons — реалізовано в PHP 8.0; «the most notable of which is that 0 == „foobar“ returns true.» ↩︎ ↩︎
Sam Thomas, Black Hat USA 2018 — It’s A PHP Unserialization Vulnerability Jim, But Not As We Know It — файлові операції зі шляхами
phar://десеріалізують метадані. ↩︎Patchstack — State of WordPress Security in 2026 — дані за 2025 рік: 11 334 нові вразливості, 91 % у плагінах, 6 у ядрі, 46 % не виправлено до оприлюднення, медіана 5 годин до масового використання. ↩︎ ↩︎
W3Techs — WordPress — «58.3% of all the websites whose content management system we know. This is 39.6% of all websites.» ↩︎
W3Techs — PHP — «PHP is used by 69.3% of all the websites whose server-side programming language we know.» Прочитано 23 жовтня 2026. Основні версії серед PHP-сайтів: 8 це 65,3 %, 7 це 26,9 %, 5 це 7,7 %. ↩︎
Patchstack — State of WordPress Security in 2025 — дані за 2024 рік: 7966 нових вразливостей, 96 % у плагінах, 7 у ядрі, 33 % не виправлено до оприлюднення. ↩︎ ↩︎
Wordfence — 2024 Annual WordPress Security Report — 8223 вразливості, зростання на 68 %; «Roughly 35% of the vulnerabilities disclosed in 2024 remain unpatched in 2025»; «just under one million distinct sites infected with malware». ↩︎ ↩︎ ↩︎
Mark Maunder — Zero day vulnerability in many WordPress themes, 1st August 2011 — timthumb.php постачався разом із «many commercial and free themes»; нападники могли «upload and execute arbitrary PHP code». ↩︎
Sucuri — RevSlider vulnerability leads to massive WordPress SoakSoak compromise, 15th December 2014 — «compromising over 100,000 WordPress sites». ↩︎
Wordfence — Mossack Fonseca breach, Revolution Slider possible cause, 7th April 2016, Wayback Machine — «may have been breached via a vulnerable version of Revolution Slider». ↩︎
Sucuri — Content injection vulnerability in WordPress REST API, 1st February 2017 — «allows an unauthenticated user to modify the content of any post or page»; увімкнено за замовчуванням у 4.7.0 і 4.7.1. ↩︎
Sucuri — WordPress REST API vulnerability abused in defacement campaigns, 6th February 2017 — «Google alone shows 66,000+ pages compromised», для однієї кампанії. ↩︎
Wordfence — Rapid growth in REST API defacements, 10th February 2017, Wayback Machine — кількість спотворених сторінок в індексі Google зросла «from 1,496,020 to 1,893,690»; попередній підрахунок Sucuri становив 66 000. ↩︎
Wordfence — 700,000 WordPress users affected by zero-day in File Manager plugin, 1st September 2020, Wayback Machine — «a WordPress plugin with over 700,000 active installations». ↩︎
Patchstack — SureTriggers vulnerability exploited within 4 hours, 10th April 2025 — створення адміністратора без автентифікації; «exploitation attempts observed within hours after disclosure». ↩︎
CISA — Compromised Web Servers and Web Shells, TA15-314A — «The most commonly observed web shells are written in languages that are widely supported, such as PHP and ASP.» ↩︎
NSA and ASD — Detect and Prevent Web Shell Malware, April 2020, Wayback Machine — «web applications should not have permission to write directly to a web accessible directory or modify web accessible code»; моніторинг цілісності файлів як запасний варіант. ↩︎ ↩︎ ↩︎
Sucuri — 2022 Website Threat Research Report — очищено 43 374 сайти; 69,63 % мали щонайменше один бекдор; видалено 1 188 864 бекдори; 90 % скімерів карток у шкідливому PHP. ↩︎ ↩︎
Sucuri — 2023 Hacked Website and Malware Threat Report — очищено 39 594 сайти; 49,21 % мали щонайменше один бекдор; WordPress 95,5 % заражень. ↩︎ ↩︎
OWASP — File Upload Cheat Sheet — зберігай завантаження «outside of the webroot»; «disable per directory configuration overrides on upload directories». ↩︎ ↩︎
PHP manual — Description of core php.ini directives —
disable_functions«can be circumvented»;open_basedir«can therefore not be relied upon when security is needed». ↩︎PHP — News archive 2013, 24th October — шкідливе ПЗ роздавали з 22 до 24 жовтня 2013; зламано два сервери. ↩︎
PHP internals — Changes to Git commit workflow, 28th March 2021 — два шкідливі коміти заштовхано в php-src; сервер git.php.net припинено, а GitHub став канонічним. ↩︎ ↩︎
PHP — Supported versions — 8.2 отримує виправлення безпеки до 31 грудня 2026; 8.3, 8.4 і 8.5 підтримуються. Прочитано 23 жовтня 2026. ↩︎
PHP — Unsupported branches — кінець життя 8.1 31 грудня 2025, 8.0 26 листопада 2023, 7.4 28 листопада 2022. ↩︎
W3Techs — PHP version 8 — частки підверсій у PHP 8; разом із частками основних версій дають 48,3 % PHP-сайтів на непідтримуваних версіях. ↩︎ ↩︎
W3Techs — PHP version 7 — 7.4 це 73,4 % сайтів PHP 7. ↩︎
WordPress — Statistics — версії PHP на сайтах WordPress, що звітують на wordpress.org; 34,7 % нижче 8.2. Прочитано 23 жовтня 2026. ↩︎
WordPress — Requirements — «PHP version 8.3 or greater»; працює з 7.4+, які «reached their official End Of Life». ↩︎
PHP manual — OPcache introduction — «OPcache improves PHP performance by storing precompiled script bytecode in shared memory, thereby removing the need for PHP to load and parse scripts on each request.» До PHP 8.4 це спільне розширення, що завантажується через
zend_extension. ↩︎ ↩︎PHP manual — OPcache runtime configuration —
opcache.jitдоступний з PHP 8.0.0, за замовчуванням «disable». ↩︎Go — Frequently Asked Questions — «Go programs are compiled ahead of time to native machine code»; середовище виконання «does not include a virtual machine»; «One of Go’s design goals is to approach the performance of C for comparable programs». ↩︎ ↩︎
Go — package html/template — «implements data-driven templates for generating HTML output safe against code injection»; «The escaping is contextual, so actions can appear within JavaScript, CSS, and URI contexts.» ↩︎ ↩︎
Go — Avoiding SQL injection risk — «You can avoid an SQL injection risk by providing SQL parameter values as
sqlpackage function arguments.» ↩︎ ↩︎Go — Vulnerability management — кураторська база вразливостей; govulncheck «only surfaces vulnerabilities that actually affect you, based on which functions in your code are transitively calling vulnerable functions». ↩︎ ↩︎
PHP manual — Backward incompatible changes in PHP 8.5 — «The Opcache extension is now always built into the PHP binary and is always loaded. The INI directives opcache.enable and opcache.enable_cli are still honored.» ↩︎
PHP RFC — Make OPcache a non-optional part of PHP — реалізовано в PHP 8.5; «running PHP in production without OPcache is generally considered a mistake». ↩︎
Go — The Go Memory Model — гонки на багатослівних значеннях «can in turn lead to arbitrary memory corruption»; ThreadSanitizer через
go build -raceповідомляє про гонки. ↩︎Go — Data Race Detector — запускай тести з
go test -race; «The race detector only finds races that happen at runtime, so it can’t find races in code paths that are not executed.» ↩︎Rust — rust-lang.org — «Rust is blazingly fast and memory-efficient: with no runtime or garbage collector». ↩︎
Go 1.5 Release Notes — «The compiler and runtime are now implemented in Go and assembler, without C.» ↩︎
OpenJDK — The HotSpot Group — «around 3000 C/C++ header and source files, comprising more than 1.2 million lines of code». ↩︎
dotnet/runtime — src/coreclr — збирач сміття (
gc/gc.cpp) і JIT (jit/compiler.cpp) написано на C++. ↩︎Java SE 21 — URLClassLoader — «to load classes and resources from a search path of URLs referring to both JAR files and directories». ↩︎
NVD — CVE-2021-44228 — «An attacker who can control log messages or log message parameters can execute arbitrary code loaded from LDAP servers»; додано до CISA KEV 10 грудня 2021. ↩︎