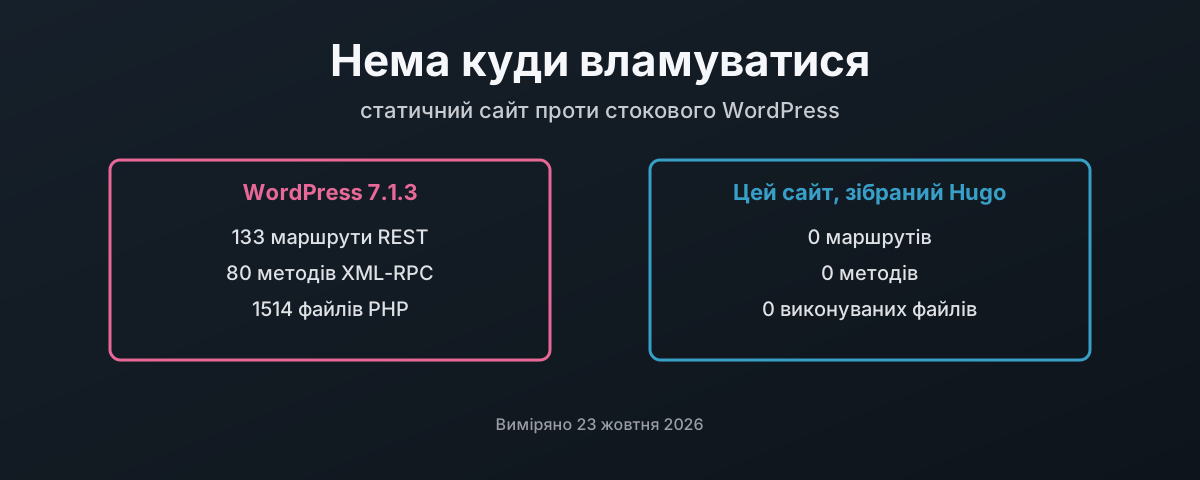
Коли ти просиш сторінку, нічого не запускається
Цього тижня проєкт PHP випустив виправлення для PHP2Shell, і в його бюлетені сказано, що атака може спрацювати «before any application code runs»1. Що це означає для PHP, я писав у PHP: двадцять дев’ять років відчинених дверей. Цей допис про другу половину відповіді. А що, як не запускається взагалі нічого?
Саме так працює цей блог. Коли ти попросив цю сторінку, жодна моя програма не стартувала, не читала базу даних, не перевіряла логін і не складала жодного HTML. Тобі відправили файл, який уже існував. От і все.
Ось як виглядає ця різниця, виміряна того самого дня на стоковому WordPress, щойно встановленому в лабі, і на цьому сайті в тому вигляді, в якому він працює зараз:
| Стоковий WordPress 7.1.3 | Цей сайт | |
|---|---|---|
| Маршрути REST API | 133 | 0 |
| Маршрути REST, що приймають запис | 62 | 0 |
| Методи XML-RPC | 80 | 0 |
| Файли, що виконуються на сервері | 1514 PHP | 0 |
| Файли, доступні для запису користувачу, який віддає сайт | 3785 з 3785 | жодного: нема чому писати |
| База даних | 12 таблиць, обліковий запис застосунку з усіма привілеями | немає |
| Сторінка входу | wp-login.php, жива | немає; шлях повертає 404 |
| POST, PUT або DELETE на головну сторінку | PHP запускається і все одно рендерить сторінку | відхиляється на краю з 405; нічого не запускається |
Жоден із цих нулів не є налаштуванням, яке я вимкнув. Це нулі, бо того, що вони рахують, тут не існує. Не можна атакувати сторінку входу, яку ніколи не збирали.
Що стоковий WordPress виставляє в інтернет
Я не хотів сперечатися з пам’яті, тож виміряв. Офіційні образи контейнерів wordpress і mariadb, запущені в podman на моїй машині і прив’язані до localhost, встановлені без жодних додатків: жодних плагінів, крім тих, що постачаються, тема за замовчуванням, один адміністратор. WordPress 7.1.3 на PHP 8.3.36. Потім я порахував, на що він відповідає.
REST API це найбільша окрема поверхня. П’ять просторів імен, 133 маршрути, 257 пар маршрут і метод, і 62 маршрути, що приймають якийсь запис. Він з’явився в ядрі з WordPress 4.7, «with REST API endpoints for posts, comments, terms, users, meta, and settings»2. І тобі кажуть його не вимикати: «You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.»3 Тож він лишається ввімкненим.
| Що виставлено за замовчуванням | Що каже власна документація WordPress |
|---|---|
| XML-RPC, 80 методів | увімкнено за замовчуванням з 3.5: «Enable XML-RPC by default, remove Writing Settings option»4 |
| REST API, 133 маршрути | «content that is public on your site is generally publicly accessible via the REST API»5 |
| список користувачів | GET /wp/v2/users у типовому поданні повертає відображуване ім’я, slug, посилання й аватар кожного автора6 |
wp-login.php і xmlrpc.php | «xmlrpc.php is a frequent brute‑force target»; «Apply rate limits to /wp-login.php and /xmlrpc.php globally.»7 |
wp-cron.php | «WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.»8 |
| редактор тем і плагінів | «This is often the first tool an attacker will use if able to login, since it allows code execution.»9 |
На список користувачів варто глянути ще раз. У моїй лабі анонімний запит до цієї кінцевої точки повернув єдиний обліковий запис адміністратора, з відображуваним ім’ям і slug. Хтось, хто ніколи не входив, дізнається, які облікові записи є на сайті, ще до того, як щось спробував, на свіжому встановленні, за задумом. Нікому не довелося нічого неправильно налаштовувати.
Далі файли. Офіційний образ запускає Apache як www-data, і www-data володіє всім веб-коренем. Усі 3785 файлів, серед них 1514 файлів PHP, доступні для запису тому самому користувачу, який виконує код. Кожен файл. Разом із кодом. wp-config.php з паролем до бази даних лежить у веб-корені з правами 644. Обліковий запис бази даних, яким користується WordPress, має ALL PRIVILEGES на свою базу.
Це модель одного процесу з допису про PHP, жива й незмінена, з офіційного образу. Це не погано керований сайт. Це відправна точка, з якої починається кожен сайт на WordPress, ще до першого плагіна.
А плагіни і є джерелом більшої частини. Patchstack нарахував 11 334 нові вразливості в екосистемі WordPress у 2025 році. «91% of new vulnerabilities were found in plugins, and 9% were found in themes. There were only 6 vulnerabilities reported in the WordPress core.»10 Майже половина не мала виправлення на момент оприлюднення, а медіанний час до масової експлуатації тих, які були потрібні атакувальникам, становив п’ять годин10.
Що цей сайт виставляє в інтернет
Цей блог це 6343 файли. Ось він увесь, за типами:
| Тип файлу | Кількість | Що це |
|---|---|---|
.html | 3486 | сторінки, п’ятьма мовами |
.xml | 1576 | стрічки RSS і карти сайту |
.svg | 1181 | діаграми, обкладинки, іконки |
.png | 46 | знімки екрана |
.json | 10 | пошуковий індекс і штампи збірки |
.js | 4 | невеликі скрипти, що працюють у твоєму браузері, не на сервері |
.css, шрифти та решта | 40 | стилі й файли, прикріплені до дописів |
| Виконується на сервері | 0 |
Там є кілька файлів .py і .sh. Це скрипти, прикріплені до дописів, щоб читачі могли їх завантажити, і сервер віддає їх як текст. Ніщо на сервері їх не запускає. На сервері нема нічогісінько, чим їх запускати.
Він розгорнутий у Cloudflare як статичні ресурси взагалі без скрипта Worker. Конфігурація розгортання не має точки входу, і документація Cloudflare каже, що це означає: «The main key is optional for assets-only Workers.»11 Коли запитаний шлях збігається з файлом, «that file will be served» без виклику коду Worker, а «If no Worker script is present, a 404 Not Found response is returned.»12 І це ще й нічого не коштує: «Requests to static assets are free and unlimited.»13
Cloudflare це вибір, а не вимога. Результат збірки це тека з файлами, і будь-який сервер HTTPS, що вміє віддати файл, може її обслуговувати: nginx, Caddy, Apache, що не віддає нічого, крім статичних файлів, чи бакет об’єктного сховища за CDN. Посилання відносні, тож та сама збірка без змін працює і з кореня домену, і з підкаталогу; це перевірено, віддавши зібраний сайт під /preview/ і підтвердивши, що всі 592 локальні посилання на шести сторінках розв’язуються. Переїзд на інший хостинг це копіювання теки. Єдина специфічна для Cloudflare частина це файл _headers; деінде ті самі заголовки йдуть у власну конфігурацію сервера. Переноситься та властивість, яка має значення. Те, що його віддає, мусить лише відправляти файли, тож йому ніколи не доводиться запускати твій код.
Тож живий сайт відповідає так:
$ for m in POST PUT DELETE; do curl -s -o /dev/null -w "$m %{http_code}\n" -X $m https://blogs.damiendye.uk/en/; done
POST 405
PUT 405
DELETE 405

$ for p in wp-login.php xmlrpc.php wp-admin/ wp-json/; do curl -s -o /dev/null -w "%{http_code} $p\n" https://blogs.damiendye.uk/$p; done
404 wp-login.php
404 xmlrpc.php
404 wp-admin/
404 wp-json/
Ніщо не відповідає. Так задумано.
Заголовки безпеки йдуть із кожним файлом з простого текстового файлу _headers у репозиторії, який Cloudflare читає під час розгортання14. Content Security Policy прив’язує кожен скрипт, стиль, зображення, шрифт і з’єднання до цього одного джерела. Скажу прямо про прогалину в ній: script-src і style-src досі мають 'unsafe-inline', бо тема вписує в сторінку кілька невеликих скриптів. Це незавершена робота з тим файлом, і вона записана в репозиторії саме так.
І для публікації не потрібні двері. У WordPress публікація це запис через HTTP: редактор, REST API і XML-RPC існують, бо саме так дописи потрапляють на сервер, і кожен із них це шлях усередину. Тут я пишу допис як текстовий файл і пушу його в репозиторій Git, а збірка завантажує готові файли через API розгортання Cloudflare. Ніщо з того, що віддає сайт, не приймає запис із вебу, бо нічому це не потрібно. Репозиторій до того ж приватний. Попроси його в GitHub без моїх облікових даних, і відповіддю буде 404, тож вихідний код, чернетки й історія теж не лежать в інтернеті.
Поверхня атаки це число, а не відчуття
OWASP визначає поверхню атаки як «the sum of all paths for data/commands into and out of the application, and the code that protects these paths»15 і каже, що зменшують її, «turning off features and interfaces that aren’t being used»15. Британський National Cyber Security Centre каже ще пряміше: «If would-be attackers can’t reach an interface, they can’t attack it.»16 Його схема Cyber Essentials робить це вимогою: «remove or disable unnecessary software (including applications, system utilities and network services)»17.
Тож порахуй шляхи, за тим, чим вони є, а не за кількістю:
| Шлях усередину чи назовні | WordPress | Статичний сайт |
|---|---|---|
| вхід і підбір паролів | wp-login.php, XML-RPC | немає |
| інтерфейс адміністратора | /wp-admin/, з редактором коду | немає |
| програмований API | REST і XML-RPC, із записом | немає |
| серверний код на кожен запит | ядро, тема, кожен плагін | немає |
| база даних | так, досяжна з усього вищезгаданого | немає |
| сховище на сервері з правом запису | uploads, а в стоковому образі все | немає |
| заплановані завдання, які запускають відвідувачі | wp-cron.php при завантаженні сторінки | немає |
| сторонній код, який треба латати | кожен плагін і тема, на сервері | інструменти збірки, поза сервером |
| що атакувальник отримує з украденою сесією | сайт | нема куди входити |
Дев’ять рядків. Жоден із них не запускає код на сервері. Кожен із тієї самої причини. Роботу зроблено ще до того, як хтось попросив сторінку.
Передостанній рядок і є чесною заковикою, і решта допису про неї. Статичний сайт усе одно запускає код. Просто запускає його деінде, один раз, перед публікацією.
Як Hugo тримає збірку чесною
Hugo це «a static site generator written in Go»18, тож програма, яка збирає, сама безпечна щодо пам’яті й скомпільована, що важить після допису про PHP. Його сторінка безпеки проводить межу саме там, де й цей допис: результат «runs directly in the browser», але «during development and site building, the hugo executable itself is the runtime environment.»19 А про віддачу прямо: «We have no online production server»19. Добре.
Усередині збірки за замовчуванням усе закрито. «Hugo’s built-in security policy, which restricts access to os/exec, remote communication, and similar operations, is configured via allowlists. By default, access is restricted.»20
| Типова поведінка Hugo | Що вона зупиняє |
|---|---|
| «No arbitrary commands»19 | шаблон не може викликати оболонку на машині |
exec.allow обмежено Sass, Go, Git, Node і PostCSS20 | лише названі інструменти, з фіксованими прапорцями |
funcs.getenv обмежено ^HUGO_ і ^CI$20 | шаблони не можуть прочитати твої секрети з оточення |
| віддалені запити відмовляють хостам з IP-адресою та localhost20 | шаблон не може дотягнутися до твоєї власної мережі |
модулі перевіряються за go.sum19 | підмінена залежність валить збірку |
Цей сайт навмисно розширює один із цих пунктів. Він додає змінні коміту CI до funcs.getenv, щоб штамп збірки на /en/version.json міг записати, який коміт зібрав живий сайт. Це вибір, зроблений і записаний, а в цьому і є суть списку дозволених. Тож це не діра. Це рішення.
Куди переходить ризик: збірка
Прибери сервер, і ризик не зникне. Він перейде туди, де збираються файли. Фреймворк SLSA точно називає дві загрози: «build integrity threat», коли зловмисник вносить «behavior to an artifact without changing its source code», і «dependency threat», через «compromising some other artifact that the former depends on at build time»21.
Цей сайт у середньому рядку, і вдавати інакше я не буду. Він збирається в контейнері збірки Cloudflare на кожен пуш у репозиторій. Цей контейнер не той сервер, що тобі відповідає, і він зникає, коли збірка закінчується. Але поки йде збірка, йому довірено все, що потрапить на сайт.
І збірка мала дві прогалини, обидві я знайшов, поки писав цей допис. Одну виправлено. Друга це вибір.
| Прогалина | Чому це важливо | Стан |
|---|---|---|
| бінарнику Hugo вірили на слово: власне завантаження скрипта не перевіряло контрольну суму, а в CI скрипт усе одно пропускав завантаження й брав копію, встановлену в образі збірки Cloudflare | підмінений бінарник зібрав би що завгодно | виправлено, 23 жовтня 2026: збірка завжди сама завантажує Hugo, перевіряє його за опублікованим у релізі SHA-25622 і відмовляється збирати при розбіжності |
тема на кожній збірці стежить за своєю висхідною гілкою master | зміна вгорі може змінити живий сайт без жодного коміту тут | відкрито, свідомо; виправлення: закріпити її на коміті або перенести в модуль Hugo, покритий go.sum19 |
Перше з тих речей, які знаходиш, лише читаючи власний скрипт збірки рядок за рядком. Скрипт таки перевіряв версію. Але рядок версії це те, що бінарник каже сам про себе. Про байти він нічого не доводить. Тепер перевіряються байти:
Fetching Hugo Extended 0.167.0...
Hugo verified: sha256 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
А копію того самого тарбола з одним доданим байтом відхилено:
Refusing to build: hugo_extended_0.167.0_linux-amd64.tar.gz does not match the release checksum
  expected 0163f5c3deddac1f494a1629ddc40c65d18de9d5794facd98f7f96ac2c7d8957
  got      92682d765d9d34bc53d6f818d56e598d34b5b8267a1cc3b9971da0f53c792251
Тема це свідомий компроміс, актуальність замість відтворюваності, і він записаний як такий. Але це саме та загроза залежності, яку описує SLSA, і чесно це визнати. Жодна з прогалин ніколи не відкривала живий сайт відвідувачу. Обидві були довірою, покладеною на збірку, і я краще їх перелічу, ніж дам читачеві знайти їх самому.
Навіть контрольна сума має межу. Вона доводить, що завантажений файл це файл зі сторінки релізу. Вона не доводить, хто його туди поклав: серед файлів релізу немає підписів22. Це цілісність, а не автентичність, і це найбільше, що проєкт пропонує сьогодні.
Збірка офлайн, один раз
Найсуворіший варіант забирає збірку з чужих машин. Збирай на машині, якою володієш і яку контролюєш, перевір, що зібрав, і завантажуй лише готові файли. Ніщо в інтернеті ніколи не запускає твою збірку, а хостинг ніколи не бачить нічого, крім результату.
| Крок | Навіщо |
|---|---|
| встанови точний реліз Hugo і перевір його за опублікованим SHA-256 | ти знаєш, який бінарник зібрав твій сайт |
закріпи тему й усі модулі на комітах і закоміть go.sum | збірка змінюється лише тоді, коли її змінюєш ти |
збирай у чистий вихідний каталог, без --buildDrafts | публікуєш те, що й збирався публікувати |
| перед відправкою пошукай у результаті щось виконуване | у статичному сайті не має бути нічого, що сервер запустив би |
| завантажуй лише вихідний каталог, з обліковими даними тільки для розгортання | хостинг ніколи не тримає твій код, твої інструменти чи твою історію |
| віддавай його з хостингу, який не запускає код для статичних файлів | під час віддачі вже нічого латати |
Це кілька команд, а не проєкт. І це змінює, де має бути атакувальник, щоб тобі нашкодити. Щоб змінити сайт на WordPress, йому досить одного запиту до сервера. Щоб змінити такий сайт, як цей, йому потрібна твоя машина для збірки. Це значно менша ціль, і її можна від’єднати від мережі.
Десять тисяч сторінок, виміряно
Поверхня атаки це одна ціна запуску коду на кожен запит. Електрика це інша, і диск теж. Тож я дав обом однакове навантаження: 10 000 запитів головної сторінки, по десять одночасно, з того самого ноутбука, через звичайний HTTP на localhost, щоб жодна сторона не платила за TLS. З одного боку стоковий WordPress з лаби. З іншого справжні зібрані файли цього сайту, які віддає nginx у контейнері, бо на край Cloudflare лічильник я не поставлю. Час CPU, використаний кожним контейнером, я читав з його cgroup до і після кожного прогону, по три прогони на кожен.
| 10 000 запитів сторінок | Стоковий WordPress 7.1.3 | Цей сайт на nginx |
|---|---|---|
| Час CPU, три прогони | 409 s, 530 s, 575 s | 0,15 s, 0,18 s, 0,19 s |
| Час CPU на сторінку | від 41 до 57 ms | від 15 до 19 µs |
| Сторінок за секунду | від 168 до 236 | від 23 679 до 28 044 |
| Пам’ять під навантаженням | від 302 до 310 MiB, плюс 145 MiB на базу даних | 15 MiB |
| Невдалі запити | 0 | 0 |
Це від двох до трьох з половиною тисяч разів більше процесорного часу на ті самі десять тисяч сторінок. Кожна з тих CPU-секунд узялася з розетки й перетворилася на тепло. Статична сторона віддала всі 10 000 приблизно за той процесорний час, який WordPress витратив на три-чотири свої сторінки.
Диск розповідає те саме:
| На диску і в пам’яті | Стоковий WordPress | Цей сайт |
|---|---|---|
| Образи контейнерів для запуску | 803 MB WordPress, 334 MB MariaDB | 166 MB nginx, або взагалі нічого на Cloudflare |
| Сам сайт | 115 MB веб-кореня, для порожнього сайту | 114 MB, п’ять мов, кожен допис і діаграма |
| База даних | 163 MB файлів, що тримають 0,72 MB даних | немає |
| Пам’ять у простої | 170 MiB, плюс 139 MiB на базу даних | 13 MiB |
Цифри WordPress це свіже встановлення з одним зразковим дописом. Статичні цифри це весь цей блог.
Чесно щодо WordPress: плагін повносторінкового кешу закрив би більшу частину розриву в CPU. Але подивися, що це за виправлення. Це статична копія кожної сторінки, поставлена перед PHP, щоб PHP не запускався. Ліки це саме те, за що цей допис агітує, прикручене збоку до того, проти чого він агітує, і сторінка входу, API та база даних і далі стоять за ним.
Від чого ти відмовляєшся
Чесний список, бо статичний сайт підходить не для всього:
| Ти відмовляєшся від | Що натомість робить цей сайт |
|---|---|
| коментарів | немає; читачі можуть написати листа |
| пошуку на сервері | JSON-індекс, зібраний разом із сайтом, пошук у твоєму браузері |
| форм, що надсилають дані на сервер | немає |
| входу й закритих розділів для учасників | немає; усе тут публічне |
| редагування в браузері | дописи це текстові файли в репозиторії git |
| миттєвої публікації без збірки | збірка займає хвилину-дві |
Якщо тобі потрібен магазин, закритий розділ чи облікові записи користувачів, тобі потрібно щось, що працює на сервері, і цей допис не каже тобі іншого. Він каже, що блогу, сайту-візитці чи набору документації нічого з цього не треба. Більшість сайтів на WordPress це щось одне з цих трьох. Будь чесним, що з цього твій.
Збери один раз і віддавай мертвим
Мене дістає, скільки ризику тягнуть без жодної причини. Сторінка компанії, що змінюється двічі на рік, тримає базу даних, сторінку входу, API з 62 маршрутами для запису і запускач запланованих завдань, який спрацьовує щоразу, як хтось заходить. Усе це заради того самого HTML, що й учора. Щодня.
Це не технічне рішення. Це звичка, і за цю звичку хтось виставляє рахунок. Хостинг, плагіни, додатки безпеки, прибирання, коли щось піде не так. Ціна на папері це керований тариф WordPress. А коштує це кожен із тих шляхів, тримати відкритим, і латати, і стерегти, заради вмісту, який міг бути текою з файлами.
Стандарт, за яким я тримаю цей сайт, простий. Не запускається нічого, що не мусить. Кожна прогалина записана там, де її знайде наступна людина, включно з двома в збірці, і одну з них уже закрито. Це не про те, щоб бути розумником. Стандарт це те, чого тримаєшся, коли ніхто не перевіряє, а блог ніхто не перевіряє аж до дня, коли він почне віддавати чужий код.
Тож збери один раз, перевір, що зібрав, і віддавай мертвим. Усе, що лишилося атакувати, на твоїй машині, там, де йому й місце.
PHP — News archive 2026, 21st October — «We consider the risk highest for mod_php, with a demonstrated exploit where an unauthenticated request can trigger the attack before any application code runs». ↩︎
WordPress 4.7 release notes — «WordPress 4.7 comes with REST API endpoints for posts, comments, terms, users, meta, and settings.» ↩︎
WordPress REST API Handbook — Frequently Asked Questions — «You should not disable the REST API; doing so will break WordPress Admin functionality that depends on the API being active.» ↩︎
WordPress 3.5 release notes — «Enable XML-RPC by default, remove Writing Settings option». ↩︎
WordPress REST API Handbook — «content that is public on your site is generally publicly accessible via the REST API». ↩︎
WordPress REST API reference — Users —
GET /wp/v2/users, типовий контекст «view»; name, slug, link, avatar_urls у контексті view. ↩︎WordPress — Brute force attacks — «xmlrpc.php is a frequent brute‑force target»; «Apply rate limits to /wp-login.php and /xmlrpc.php globally.» ↩︎
WordPress Plugin Handbook — Cron — «WP-Cron works by checking, on every page load, a list of scheduled tasks to see what needs to be run.» ↩︎
WordPress — Hardening WordPress — редактор у Dashboard «is often the first tool an attacker will use if able to login, since it allows code execution.» ↩︎
Patchstack — State of WordPress Security in 2026 — дані за 2025 рік: 11 334 нові вразливості; 91 % плагіни, 9 % теми, 6 у ядрі; 46 % не виправлені до оприлюднення; медіана 5 годин до масової експлуатації. ↩︎ ↩︎
Cloudflare — Wrangler configuration — «The main key is optional for assets-only Workers.» ↩︎
Cloudflare — Workers static assets — відповідний файл «will be served» без виклику коду Worker; «If no Worker script is present, a 404 Not Found response is returned.» ↩︎
Cloudflare — Static assets billing and limitations — «Requests to static assets are free and unlimited.» ↩︎
Cloudflare — Static assets headers — заголовки задає «a plain text file called _headers». ↩︎
OWASP — Attack Surface Analysis Cheat Sheet — «the sum of all paths for data/commands into and out of the application, and the code that protects these paths»; зменшувати її, «turning off features and interfaces that aren’t being used». ↩︎ ↩︎
NCSC — Making compromise difficult, 2.2 Reduce attack surface — «If would-be attackers can’t reach an interface, they can’t attack it.» ↩︎
NCSC — Cyber Essentials: Requirements for IT infrastructure v3.2 — «remove or disable unnecessary software (including applications, system utilities and network services)». ↩︎
Hugo — Introduction — «Hugo is a static site generator written in Go, optimized for speed and designed for flexibility.» ↩︎
Hugo — Security model — «during development and site building, the hugo executable itself is the runtime environment»; «We have no online production server»; «No arbitrary commands»; розбіжність контрольної суми go.sum валить збірку. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
Hugo — Configure security — «By default, access is restricted»; типові списки дозволених для exec, getenv і http. ↩︎ ↩︎ ↩︎ ↩︎
SLSA v1.2 — Threats — загроза цілісності збірки: «behavior to an artifact without changing its source code»; загроза залежності: «compromising some other artifact that the former depends on at build time». ↩︎
Hugo v0.167.0 release — 36 ресурсів, серед них
hugo_0.167.0_checksums.txt(SHA-256); немає файлів підпису, SBOM чи атестації. ↩︎ ↩︎