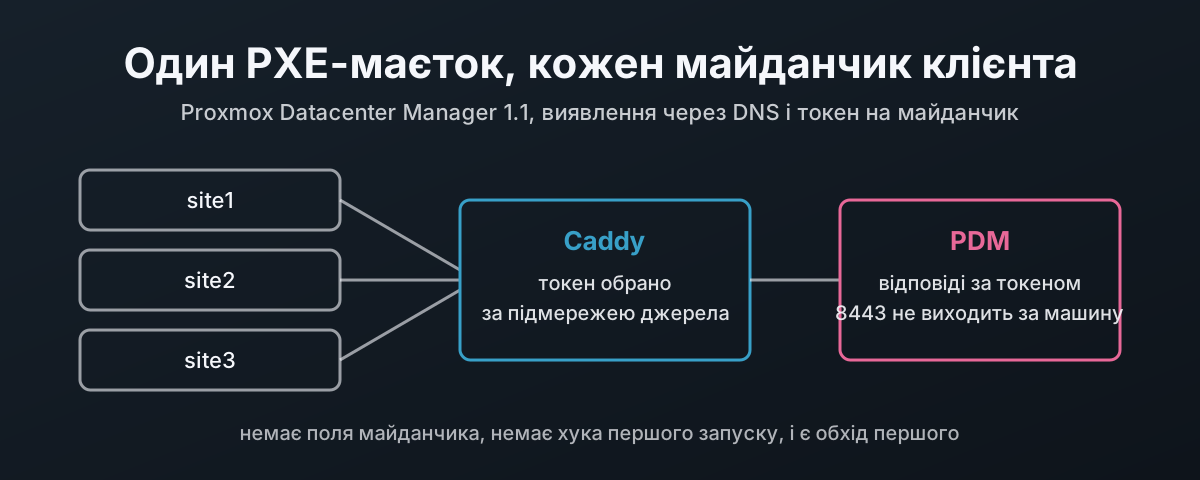
Одна консоль, багато клієнтів
Якщо ти доглядаєш Proxmox для інших людей, кожен новий вузол це та сама робота, щоразу трохи інакша. Кожен клієнт має власну країну, часовий пояс, ключі root, розмітку дисків, схему назв хостів і ключ підписки. Зроби одне з цього неправильно на свіжому вузлі, і дізнаєшся тоді, коли хтось уперше увійде, або коли аудит уперше спитає, чому годинник відстає на годину.
Я побудував це для клієнта з саме такою проблемою, і просив він приємно просто. Кожен майданчик будується з власними назвами, власним паролем root і власними ключами SSH. Ніхто на майданчику не робить нічого хитрого: ставлять сервер у стійку, вмикають у правильний VLAN і живлять. Ніхто не збирає серійних номерів, і ніхто не пише файл відповідей для кожної машини. І сервер, доданий так, опиняється в наявному кластері майданчика.
| Чого вони хотіли | Що це дає тут |
|---|---|
| власні назви, пароль і ключі майданчика | одна підготовлена відповідь на майданчик, обрана токеном цього майданчика |
| увімкнути в правильний VLAN, увімкнути живлення, піти | виявлення через DNS, iPXE і Caddy, що обирає токен за підмережею джерела |
| без серійних номерів, без файлів відповідей на кожну машину | відповіді фільтрують лише за продуктом; майданчик визначає мережа |
| новий сервер приєднується до наявного кластера | не в цьому дописі: PDM не має хука першого запуску, див. нижче |
Цей допис охоплює перші три: як довести голий сервер від увімкнення живлення до встановленого вузла Proxmox із налаштуваннями правильного майданчика. Ця половина постає майже перед кожним, хто має більше одного майданчика, MSP чи ні, тож варто мати її окремо. Приєднання до кластера це окрема робота, і розділ про відсутній хук першого запуску пояснює, чому PDM поки не може зробити це за тебе.
Proxmox Datacenter Manager (PDM) 1.1 додав деталь, якої бракувало1. Тепер він може бути сервером відповідей для автоматичного інсталятора Proxmox, тож гола машина завантажується, повідомляє, що вона таке, отримує назад підготовлену відповідь і встановлюється сама, без нікого біля консолі. Для постачальника керованих послуг (MSP), який уже тримає PDM як консоль керування, це очевидне місце для налаштувань інсталяції кожного клієнта.
Чого ти не хочеш, так це сервера PXE на кожного клієнта. Кожен із них це сервер Trivial File Transfer Protocol (TFTP), конфігурація DHCP, набір файлів завантаження й ISO, яке треба перебудовувати щоразу, коли Proxmox випускає проміжний реліз. Десять клієнтів означають десять таких, які треба підтримувати актуальними. Це не масштабується. Мета тут: один PXE-маєток, один образ завантаження, один запис DNS і один PDM, при цьому кожен майданчик однаково отримує власну відповідь.
PDM 1.1 сам проходить більшу частину шляху. Він не дотягує у двох місцях, і про обидва варто знати, перш ніж планувати розгортання навколо нього: він не має способу зіставити відповідь із майданчиком і не має способу дати новому вузлу скрипт першого запуску. Цей допис доводить обидва факти з власного коду PDM, обходить перший і будує все на моєму лабораторному PDM з версією 1.1.9, з проксі, захищеним так, щоб частини, які тримають секрети, лишалися зачиненими.
Що дає PDM 1.1
Функція живе в Remotes → Automated Installations і має три частини: інсталяції, підготовлені відповіді й токени автентифікації2.
Підготовлена відповідь це версія PDM для answer.toml інсталятора, заповнена через форму, а не написана вручну.
| Частина | Що робить | Деталь, яка важить |
|---|---|---|
| Підготовлені відповіді | країна, клавіатура, часовий пояс, хеш пароля root, ключі SSH, мережа, розмітка дисків, ключ підписки, дія після інсталяції | формуються заново для кожного запиту |
| Цільові фільтри | вирішують, яка машина отримує яку відповідь | JSON Pointer у системну інформацію інсталятора, glob для значення3 |
| Шаблони | MiniJinja в полях FQDN, пошти адміністратора, IP, шлюзу й DNS | лічильники на кшталт installation_nr зростають щоразу, коли віддано відповідь4 |
| Токени автентифікації | інсталятор надсилає Authorization: Bearer <name>:<secret> | окремий тип токенів, не API-токени PDM; кожна відповідь перелічує токени, які приймає2 |
| Інсталяції | один запис на запит, з повною системною інформацією | переходить від «в процесі» до «завершено», коли вебхук після інсталяції звертається назад |
| Дозволи | Sys.Audit щоб дивитися, Sys.Modify щоб змінювати | обидва на /system/auto-installation4 |
Бік інсталятора існує вже якийсь час.
Команда proxmox-auto-install-assistant prepare-iso будує ISO, що отримує відповідь через HTTP, а починаючи з ISO Proxmox VE 9.2 вона також уміє видавати ядро, initrd, ISO і boot.ipxe, потрібні iPXE, щоб завантажити все це через мережу5.
Лічильники це те, чого окремий answer.toml не має взагалі.
Одна підготовлена відповідь нумерує кожен хост, який будує, тоді як статичний файл довелося б копіювати на кожну машину.
Це справжній крок уперед, і це досі перший підхід.
Форма поки не дорівнює окремому файлу відповідей6, а однієї області бракує повністю: у 1.1 немає скрипта першого запуску в жодній формі7.
Ця прогалина і майданчик, з яким не вдається зіставити, це наступні два розділи.
Він не вміє зіставляти за майданчиком
PDM обирає відповідь, порівнюючи фільтри із системною інформацією, яку надсилає інсталятор. Тож питання в тому, що є в цьому документі, бо з тим, чого в ньому немає, зіставити неможливо.
| Ключ | Що містить | Чи може назвати майданчик? |
|---|---|---|
product | fullname, product (pve, pbs, pmg), enable_btrfs | ні |
iso | release, isorelease | ні |
dmi | система, базова плата й корпус: назва, серійний номер, UUID, SKU, інвентарний тег | лише якщо хтось вписав майданчик в інвентарний тег |
network_interfaces | список {link, mac} | лише через реєстр, який ти ведеш сам |
Це все8,9. Немає адреси, немає імені хоста, немає опції DHCP, нічого про те, куди машину ввімкнено.
Поля Desktop Management Interface (DMI) виглядають багатообіцяюче, доки не прочитаєш справжні.
Кожна з моїх лабораторних інсталяцій повернулася з назвою системи Standard PC (Q35 + ICH9, 2009) і порожніми серійним номером та інвентарним тегом.
Справжні сервери їх заповнюють, але тим, що вписав виробник, а не назвою твого клієнта, а зіставлення за серійними номерами чи MAC-адресами працює лише тоді, коли ведеш список кожного корпусу, який будь-коли встановлюватимеш, а це саме та бухгалтерія, яку все це мало прибрати.
Для хоста так. Для майданчика ні.
То в яку мережу ввімкнено машину? PDM ніколи цього не дізнається. Коли інсталятор надсилає запит, у нього в руках оренда DHCP, і єдиний факт, який MSP знає про новий вузол напевно, якраз той, що лишається позаду. Зіставлення за адресою джерела, IPv4 чи IPv6, це відкритий запит на функцію, і я сам подав його як баг 826310.
У правилах вибору ховається друге обмеження, і моя лабораторія вскочила просто в нього.
Токен перевіряється першим, і розглядаються лише відповіді, дозволені для цього токена, включно з типовою4.
PDM дозволяє рівно одну типову відповідь на всю систему.
Тож прапорцем типовості не можна дати кожному майданчику власний запасний варіант.
У моїй лабораторії була типова відповідь fallback на власному токені, і її жодного разу не віддали, бо ніщо ніколи не надсилає цей токен.
Натомість кожному майданчику потрібен фільтр «ловити все» на власному токені, наприклад /product/product=*, розміщений останнім у файлі.
Ще дві речі з того самого коду варто тримати в голові під час налагодження:
- Перемагає перший збіг, у порядку файлу, а другий збіг лише пише попередження в журнал. Таке правило діє з 1.1.111.
- Фільтр зіставляє лише рядки.
/product/enable_btrfsбулевий і ніколи ні з чим не збігається, а масиву потрібен індекс, як у/network_interfaces/0/mac.
На 1.1.9 невідомий чи прострочений токен отримує 401 після навмисної затримки приблизно в пів секунди і не лишає запису.
Добрий токен, з яким нічого не збіглося, отримує 400 з тілом no answer file found, і ця спроба записується, з повною системною інформацією.
Цей запис найшвидший спосіб прочитати справжні серійні номери й MAC-адреси нового корпусу, перш ніж писати для нього фільтр.
Він не вміє запускати скрипт першого запуску
Сам інсталятор підтримує хук першого запуску.
Відповідь може містити розділ [first-boot] із source = "from-iso" або "from-url", порядком before-network, network-online чи fully-up і необов’язковим відбитком сертифіката9.
prepare-iso --on-first-boot вбудовує скрипт в ISO для випадку from-iso.
PDM ніколи не надсилає цей розділ.
Жодного разу.
Власний тип відповіді інсталятора має це поле, first_boot: Option<FirstBootHookInfo>12.
Підготовлена відповідь PDM не має для нього поля взагалі, а код, що будує з неї відповідь, безумовно пише first_boot: None4.
Нічого у формі, нічого в API і нічого у файлі конфігурації, що можна було б додати вручну.
Це відкритий запит на функцію, баг 7699, поданий у червні 2026 року і досі не призначений нікому на момент написання7.
Майже за п’ять місяців Proxmox на нього не відповів, як і на 8263.
Саме ця тиша й непокоїть. Людина, яка знайшла час описати, як твій продукт може стати кращим, заслуговує на відповідь, навіть якщо відповідь «ні», і це звичайна професійна ввічливість.
Тим паче, коли пишуть платні клієнти й партнери, які вже вкладають у продукт гроші, перш ніж вкласти в нього ще й свій час.
І скрипт на ISO тебе не рятує.
Інсталятор налаштовує службу першого запуску лише if let Some(first_boot) = &answer.first_boot, і це єдиний шлях, що будь-коли читає вбудований файл13.
prepare-iso не попереджає, коли ти вбудовуєш скрипт, якого жодна відповідь ніколи не попросить.
Він лежить на ISO і нічого не робить.
Для MSP це важить більше, ніж для будь-кого іншого.
Вузол з інсталятора це гола система з хешованим паролем root і кількома ключами SSH.
Він не є remote у PDM, він не в кластері, і на ньому немає нічого з твого моніторингу, репозиторіїв чи сховища.
У моїй лабораторії всі три вузли завершили інсталяцію й повідомили додому, а remote SITEA у PDM однаково довелося додавати вручну потім.
Тож чим би ти не доводив вузол до ладу, Ansible чи чимось іншим, це має запускатися ззовні: з вебхука після інсталяції, із завдання, що стежить за списком Installations, або людиною. На цьому я зупинюся. Цей допис про те, щоб один PXE-маєток обслуговував кожен майданчик, а прогалина з першим запуском це обмеження, навколо якого треба планувати, а не те, що я тут збираюся замазувати.
Токен і є майданчик
PDM не бачить майданчика, але він обмежує відповіді токеном, а токен це просто заголовок. Хто ставить заголовок, той і обирає, який набір відповідей може отримати інсталятор. Ось і вся хитрість.
Тож постав перед PDM щось, що знає, звідки прийшов запит:
- Образ завантаження несе токен-приманку
catch-all:not-a-secret, однаковий у кожному образі й опублікований просто тут. Це не токен PDM, і сам по собі він нічого не відчиняє. - Зворотний проксі Caddy перед PDM дивиться на підмережу джерела запиту відповіді, що несе токен-приманку, і замінює заголовок справжнім токеном цього майданчика.
- PDM бачить
site2-2026q4:<secret>і пропонує лише відповіді site2.
Секрет ніколи не наближається до образу завантаження, тож загублена флешка чи скопійоване ISO нікому нічого не дають. Ротація токена майданчика це зміна в Caddy, а не перебудова образу. А додавання майданчика це один рядок конфігурації Caddy і один новий токен у PDM.
Це спирається на чесність адреси джерела, а це властивість твоєї мережі, а не проксі. Цей компроміс та інші викладено нижче в розділі «Що лишається вирішити».
Як інсталятор знаходить PDM без вшитого URL
Один образ для кожного майданчика працює лише тоді, коли образ не несе й адреси PDM. Інсталятор шукає URL відповіді у трьох місцях, по порядку14:
| Правило | Що робить код | Що це означає для тебе |
|---|---|---|
| Порядок | URL в ISO перемагає; інакше DHCP; будь-який збій DHCP відступає до DNS14 | будуй образ без --url і ніде не надсилай опцію 250 |
| Назви записів | proxmox-auto-installer.<search domain> для URL, proxmox-auto-installer-cert-fingerprint.<search domain> для відбитка | одна зона, два записи TXT |
| Пошуковий домен | перший рядок search з /etc/resolv.conf, розбитий за одним пробілом | видавай рівно один домен; два стають однією недійсною назвою |
| Немає домену | падає з Could not find search domain in resolv.conf. | перевір, що надсилається опція DHCP 15 або 119 |
| Значення TXT | dig txt +short, кожну " прибрано, потім обрізано | значення TXT, розбите на кілька рядків, лишає пробіл в URL; тримай його одним рядком |
| Відбиток | береться з DNS лише тоді, коли й URL прийшов із DNS і жодного не вшито | публікуй відбиток сертифіката PDM, який також віддає Caddy |
| Токен | надсилається як Authorization: Bearer <token>, зберігається відкритим текстом на ISO9 | саме тому образ несе лише токен-приманку |
Сертифікат, який перевіряє інсталятор, це той, що відповідає на 443. У цьому дизайні Caddy віддає там власний сертифікат PDM, тож клієнт бачить на 443 той самий сертифікат, що PDM має на 8443, і публікувати треба один відбиток.
Будуємо: PDM, файли завантаження і DNS
Приклади використовують домен example.doc і три майданчики, 10.10.50.0/24, 10.20.50.0/24 і 10.30.50.0/24.
.doc не справжній домен верхнього рівня, тож підстав свій.
PDM, Caddy, dnsmasq і файли завантаження живуть на одному хості, pdm.example.doc на 10.10.50.10, а віддалені майданчики дістаються до нього через ретранслятор DHCP на своїх шлюзах.
Керування живе в 10.99.0.0/24 і як таке є єдиною мережею, яка будь-коли бачить вебінтерфейс PDM.
Токени й відповіді в PDM
У Remotes → Automated Installations → Authentication Tokens додай по одному токену на майданчик і дай йому термін дії, що відповідає вікну розгортання.
Назва не секретна, і ти бачитимеш її в журналах, тож нехай вона щось каже: site1-2026q4.
Скопіюй секрет, коли його покажуть.
Потім додай підготовлену відповідь на кожен майданчик для кожного продукту, дозволену лише на токені цього майданчика:
| Поле | site1, Proxmox VE |
|---|---|
| Дозволений токен | site1-2026q4 |
| Цільовий фільтр | /product/product=pve |
| Країна, клавіатура, часовий пояс | gb, en-gb, Europe/London |
| Доступ root | ключі SSH, плюс пароль, заданий через форму, який PDM зберігає й надсилає лише як хеш4 |
| Мережа | DHCP, назви інтерфейсів закріплено |
| FQDN | {{ product.product }}-site1-{{ installation_nr }}.example.doc |
| Диск | твоя розмітка, наприклад дзеркало ZFS на двох названих дисках |
| Вебхук після інсталяції | базовий URL https://pdm.example.doc, з відбитком сертифіката PDM |
Лічильник зростає щоразу, коли віддано відповідь, включно з повторами, тож назви можуть пропускати номери. Мій лабораторний лічильник стоїть на 4 після трьох завершених інсталяцій. Якщо потрібні передбачувані назви, використай FQDN from DHCP і постав ім’я хоста в резервацію DHCP.
Базовий URL вебхука це єдине налаштування, яке для цього дизайну треба змінити. Природно спрямувати його на сам PDM на порту 8443, як було в моїй лабораторії, а 8443 зараз закриють. Спрямуй його на Caddy.
Файли завантаження
На будь-якому хості Proxmox VE чи Debian з репозиторієм Proxmox:
apt install proxmox-auto-install-assistant xorriso
mkdir -p /srv/www/pve-9.2
proxmox-auto-install-assistant prepare-iso proxmox-ve_9.2-1.iso \
  --fetch-from http \
  --answer-auth-token 'catch-all:not-a-secret' \
  --pxe-loader ipxe \
  --output /srv/www/pve-9.2/
Без --url, бо його дає DNS.
--pxe-loader ipxe передбачає --pxe, а з --pxe вихідним місцем має бути каталог, що вже існує15.
Отримуєш чотири файли: vmlinuz, initrd.img, перепакований із zstd у gzip, бо iPXE не вміє завантажувати initrd у zstd, підготовлене ISO з видаленим /boot і меню boot.ipxe, яке за десять секунд за замовчуванням запускає автоматичну інсталяцію і посилається на решту за відносною назвою15.
Тримай усі чотири в одному каталозі.
Кожній цільовій машині потрібно досить пам’яті, щоб умістити ядро, initrd і все ISO.
Примітки до Proxmox VE 9.2 називають «at least 6 GiB of available memory on the host»5.
Ті самі примітки перелічують відому проблему ядра з ISO 9.2 на контролерах megaraid_sas і деяких дисках NVMe в режимі JBOD (just a bunch of disks), з порадою встановлювати з ISO 9.1 й оновлюватися5.
Перевір своє залізо, перш ніж довіряти йому мережевий шлях.
Записи DNS
У зоні, що відповідає єдиному пошуковому домену, який видає DHCP:
$ORIGIN example.doc.
pdm                                      IN A    10.10.50.10
proxmox-auto-installer                   IN TXT  "https://pdm.example.doc/api2/json/auto-install/answer"
proxmox-auto-installer-cert-fingerprint  IN TXT  "63:C4:D6:...:85:07"
Відбиток це власний сертифікат PDM:
openssl x509 -in /etc/proxmox-datacenter-manager/auth/api.pem -noout -fingerprint -sha256
Перевір їх так, як це зробить інсталятор:
dig txt +short proxmox-auto-installer.example.doc @10.10.50.10
# one quoted string, nothing split
Caddy, єдині двері до PDM
API PDM слухає на [::]:8443, і це константа, вкомпільована в бінарник, а не налаштування16.
Прив’язати його до loopback не можна.
Тож Caddy стає єдиним входом, а файрвол за цим стежить.
PDM має рівно два маршрути, що працюють без входу в PDM: POST /api2/json/auto-install/answer з токеном інсталятора і POST …/installations/{uuid}/post-hook з одноразовим токеном у тілі4.
Лише до цих двох мережа розгортання взагалі повинна діставатися.
Використовуй Caddy 2.11.1 або новіший. 2.11.1 виправив обхід зіставлення шляху, CVE-2026-27587, а це якраз той тип фільтрації за шляхом, на який усе це спирається17. Власний пакет Debian 13 має версію 2.6.2, тож бери його з trixie-backports, де є 2.11.2, або з власного репозиторію Caddy18.
Caddyfile, /etc/caddy/Caddyfile:
{
	# the admin API on a socket only root can open, never on TCP
	admin unix//run/caddy/admin.sock|0600
	auto_https disable_redirects
	servers {
		protocols h1 h2
	}
}

# PDM itself, on the loopback, trusted by its own certificate
(pdm_upstream) {
	reverse_proxy https://[::1]:8443 {
		transport http {
			tls_trust_pool file /etc/proxmox-datacenter-manager/auth/api.pem
			tls_server_name pdm.example.doc
		}
	}
	log_append pdm_status {http.reverse_proxy.status_code}
}

# one site: name, subnet, PDM token name, PDM token secret
(site) {
	@{args[0]} {
		method POST
		path /api2/json/auto-install/answer
		remote_ip {args[1]}
		header Authorization "Bearer catch-all:not-a-secret"
	}
	handle @{args[0]} {
		log_append site {args[0]}
		log_append pdm_token {args[2]}
		request_header Authorization "Bearer {args[2]}:{args[3]}"
		import pdm_upstream
	}
}

pdm.example.doc, 10.10.50.10 {
	tls /etc/proxmox-datacenter-manager/auth/api.pem /etc/proxmox-datacenter-manager/auth/api.key

	import site site1 10.10.50.0/24 site1-2026q4 {env.PDM_SECRET_SITE1}
	import site site2 10.20.50.0/24 site2-2026q4 {env.PDM_SECRET_SITE2}
	import site site3 10.30.50.0/24 site3-2026q4 {env.PDM_SECRET_SITE3}

	@post_hook {
		method POST
		path /api2/json/auto-install/installations/*/post-hook
		remote_ip 10.10.50.0/24 10.20.50.0/24 10.30.50.0/24
	}
	handle @post_hook {
		request_header -Authorization
		import pdm_upstream
	}

	# the PDM web UI and API, from the management network only
	@mgmt remote_ip 10.99.0.0/24
	handle @mgmt {
		import pdm_upstream
	}

	# anything else, from anywhere, never reaches PDM
	handle {
		abort
	}

	log {
		output file /var/log/caddy/pdm.log
		format filter {
			request>headers>Csrfpreventiontoken replace REDACTED
		}
	}
}

# boot files, to the sites and management only
http://:80 {
	@hidden path_regexp /\.
	handle @hidden {
		abort
	}
	@boot remote_ip 10.10.50.0/24 10.20.50.0/24 10.30.50.0/24 10.99.0.0/24
	handle @boot {
		root * /srv/www
		file_server
	}
	handle {
		abort
	}
}
Частини, що виконують роботу безпеки, і навіщо кожна:
| Рядок | Навіщо |
|---|---|
header Authorization "Bearer catch-all:not-a-secret" у матчері майданчика | без нього будь-який POST з підмережі майданчика отримує справжній токен; запит має прийти з правильної підмережі і нести токен-приманку |
request_header Authorization … | ставить заголовок, перезаписуючи те, що надіслав клієнт, тож підроблений токен замінюється, а не пересилається далі19 |
remote_ip | безпосередній сусід; не став NAT чи балансувальник між інсталяторами й Caddy20 |
іменовані блоки handle | зберігаються в написаному порядку і взаємовиключні, тож голий handle { abort } має останнє слово21 |
@mgmt | повний інтерфейс і API PDM без змін, тож власний вхід PDM, API-токени й cookies працюють як звичайно; підмережа майданчика нічого з цього не отримує |
admin unix//…|0600 | admin API за замовчуванням на TCP localhost:2019, без автентифікації22 |
protocols h1 h2 | Caddy за замовчуванням слухає UDP 443 для HTTP/322; це вимикає його, а не лишає порт, який ніхто не збирався відкривати |
@hidden | file_server віддає кожен файл у своєму корені, включно з файлами з крапкою, а hide задокументовано як не межу безпеки23 |
Csrfpreventiontoken replace REDACTED | Caddy за замовчуванням приховує Authorization і Cookie у журналі доступу, але не заголовок CSRF від PDM24 |
Матчер шляху поблажливіший за PDM, і так і має бути.
Caddy чистить шлях, декодує відсоткове кодування, зливає повторні скісні риски й ігнорує регістр, перш ніж зіставляти20.
Тож //answer, %61nswer і ANSWER усі вважаються маршрутом відповіді, а варіант /api2/extjs/… чи скісна риска в кінці не збігаються з маршрутом майданчика і падають до abort.
Два рішення там потребують пояснення.
Caddy віддає сертифікат PDM просто з файлів PDM.
Caddy читає api.pem і api.key там, де їх тримає PDM, тож інсталятори, вебхук і браузер бачать сертифікат, який PDM показує на 8443, і немає другої копії, що може розійтися.
Очевидний спосіб дати йому такий доступ полягає в додаванні користувача caddy до www-data.
У лабораторії я перевірив, до чого насправді дістається це членство в групі, протестувавши кожен файл від імені користувача caddy:
Файл у /etc/proxmox-datacenter-manager/ | Чи читає caddy у www-data |
|---|---|
remotes.shadow, облікові дані кожного керованого remote | так |
autoinst/tokens.shadow, секрет кожного токена інсталятора | так |
auth/api.key, auth/csrf.key | так |
access/user.cfg, subscriptions/ | так |
Нічогісінько з цього списку не має бути навіть поруч із вебпроксі. Баг у проксі тоді означав би компрометацію кожного кластера, яким керує PDM.
Тож Caddy лишається поза www-data і отримує ACL рівно на два потрібні йому файли, плюс дозвіл проходити крізь два каталоги над ними без права їх переглядати:
#!/bin/sh
# /usr/local/sbin/pdm-cert-acl
# let Caddy read PDM's certificate and key in place, and nothing else of PDM's
set -e
D=/etc/proxmox-datacenter-manager; A=$D/auth
setfacl -m u:caddy:x "$D" "$A"
setfacl -m u:caddy:r "$A/api.pem" "$A/api.key"
Перевірено від імені користувача caddy в лабораторії після запуску:
| Шлях | caddy |
|---|---|
auth/api.pem, auth/api.key | може читати |
auth/csrf.key, auth/authkey.key, auth/authkey.pub | не може читати |
remotes.shadow, remotes.cfg, autoinst/tokens.shadow, access/user.cfg | не може читати |
перегляд auth/ | відмовлено |
Заковика в поновленні. PDM пише поновлений сертифікат у новий файл і перейменовує його на місце, а новий файл не несе ACL старого. Тож коли PDM поновлює сертифікат, systemd повертає ACL і перезавантажує Caddy, без участі людей.
Перевірка, що сертифікат і ключ належать одне одному, бо поновлення записує їх по одному:
#!/bin/sh
# /usr/local/sbin/pdm-cert-pair-ok
# exit 0 only when PDM's certificate and key belong together
d=/etc/proxmox-datacenter-manager/auth
c=$(openssl x509 -noout -pubkey -in "$d/api.pem") || exit 1
k=$(openssl pkey -pubout -in "$d/api.key") || exit 1
[ "$c" = "$k" ]
Модуль path, що стежить за обома файлами, і служба, яку він запускає:
# /etc/systemd/system/caddy-pdm-cert.path
[Unit]
Description=Watch the PDM certificate and key for renewal

[Path]
PathChanged=/etc/proxmox-datacenter-manager/auth/api.pem
PathChanged=/etc/proxmox-datacenter-manager/auth/api.key
Unit=caddy-pdm-cert.service

[Install]
WantedBy=multi-user.target

# /etc/systemd/system/caddy-pdm-cert.service
[Unit]
Description=Let Caddy read the renewed PDM certificate in place, then reload Caddy

[Service]
Type=oneshot
ExecCondition=/usr/local/sbin/pdm-cert-pair-ok
ExecStart=/usr/local/sbin/pdm-cert-acl
ExecStart=/usr/bin/systemctl try-reload-or-restart caddy.service
apt install acl
systemctl daemon-reload
systemctl enable --now caddy-pdm-cert.path
Перевизначення нижче запускає той самий скрипт ACL перед кожним стартом Caddy, тож поновлення, яке сталося, поки Caddy був зупинений, ніколи не пропускається.
Деталі, завдяки яким це працює, кожну перевірено:
| Частина | Навіщо |
|---|---|
| стежимо за обома файлами | перший запис запускає модуль; умова пропускає його, поки пара не збігається, а другий запис запускає знову вже з парою, що збігається |
ExecCondition | невиконана умова пропускає запуск замість позначати його збоєм, тож напівзаписане поновлення ніколи не доходить до Caddy25 |
PathChanged | спрацьовує, коли файл під наглядом, відкритий на запис, закривається26; у лабораторії воно також спрацювало, коли новий файл перейменували поверх старого |
| скрипт ACL на кожному запуску | перейменований на місце файл не має ACL, тож Caddy не міг його читати, доки скрипт не виконається знову |
try-reload-or-restart | перезавантажує Caddy, якщо він працює, і нічого не робить, якщо ні |
reload --force в модулі Caddy | без --force Caddy бачить ту саму конфігурацію і далі віддає старий сертифікат |
Останній рядок не здогад.
В одноразовому контейнері Caddy 2.11.7 я підмінив файл сертифіката за спиною працюючого сервера: звичайний caddy reload і далі віддавав старий сертифікат, а caddy reload --force віддав новий.
Пакетний модуль уже перезавантажує з --force27, тож залиш цей рядок, якщо перевизначаєш ExecReload.
У лабораторії я замінив api.key і api.pem у PDM так, як це робить поновлення: записав нові файли й перейменував їх поверх старих.
Одразу після перейменування api.key не мав запису ACL для caddy.
Протягом чотирьох секунд модуль path спрацював, ACL повернувся на обидва файли, а Caddy перезавантажився на місці з тим самим ідентифікатором процесу.
Назва токена й секрет тримаються окремо.
Назва йде в Caddyfile, де її журналюють.
Секрет іде у файл середовища, який може читати лише root, а Caddy читає його через {env.*} під час запиту.
Журналюй, який токен використано, ніколи не секрет
Перша версія цього в моїй лабораторії протікала.
Пакетний модуль Caddy запускає його як caddy run --environ, а --environ перед стартом друкує все середовище28,27.
Кожен перезапуск клав токен майданчика в журнал відкритим текстом: вісім рядків на той момент, коли я порахував.
Нічого в журналі доступу, нічого у власних журналах PDM, усе через той один прапорець.
Тож файл секретів містить секрети і нічого більше:
install -m 0600 /dev/null /etc/caddy/pdm-secrets.env
printf 'PDM_SECRET_SITE1=%s\nPDM_SECRET_SITE2=%s\nPDM_SECRET_SITE3=%s\n' \
  '<secret1>' '<secret2>' '<secret3>' > /etc/caddy/pdm-secrets.env
а перевизначення модуля прибирає --environ і дає admin-сокету дім:
# systemctl edit caddy
[Service]
EnvironmentFile=/etc/caddy/pdm-secrets.env
RuntimeDirectory=caddy
RuntimeDirectoryMode=0700
# PDM's certificate and key, read where PDM keeps them
ExecStartPre=+/usr/local/sbin/pdm-cert-acl
# the access log directory and its files belong to Caddy
ExecStartPre=+/usr/bin/install -d -o caddy -g caddy -m 0750 /var/log/caddy
ExecStartPre=+/usr/bin/chown -R caddy:caddy /var/log/caddy
ExecStart=
ExecStart=/usr/bin/caddy run --config /etc/caddy/Caddyfile
ExecReload=
ExecReload=/usr/bin/caddy reload --config /etc/caddy/Caddyfile --force
+ запускає ці рядки від root, перш ніж Caddy стартує від власного користувача.
Рядки для журналу важать, щойно щось інше торкається /var/log/caddy: журнал, ротований від root, чи файл, створений вручну під час тестування, лишають Caddy без змоги відкрити власний журнал доступу.
У лабораторії я поставив pdm.log власника root:root і перезапустив Caddy; той повернувся як caddy:caddy, і Caddy не записав жодної помилки дозволів.
Після редагування перезапускай, а не перезавантажуй, бо перезавантаження не перечитує середовище.
Використовуй {env.NAME}, ніколи {$NAME}: друга форма підставляється під час адаптації Caddyfile, тож секрет потрапляє в JSON-конфігурацію, файл автозбереження і все, що їх вивантажує29.
Тут важить і admin-сокет.
{env.*} розв’язує будь-що в середовищі процесу без списку дозволених, тож будь-хто, хто може завантажити конфігурацію через TCP admin API, може змусити Caddy прочитати йому секрет30.
Кожен рядок відповіді в журналі доступу тепер називає майданчик і токен, а сам заголовок приховано. З лабораторії, де обидва звуться siteA:
{"site":"siteA","pdm_token":"siteA","pdm_status":400,"status":400,
 "request":{"headers":{"Authorization":["REDACTED"]}}}
Я це перевірив, а не повірив на слово.
На копії цієї конфігурації в podman з фіктивними секретами, а потім у лабораторії, я надсилав відповіді всіма шляхами, які спали на думку: звичайно, з увімкненим журналюванням debug, з вимкненим upstream для 502, з перезавантаженням і з перезапуском.
Потім я порахував кожен секрет у журналі systemd, журналі доступу, каталогах конфігурації й даних Caddy та в адаптованому JSON.
Кожен лічильник показав нуль.
Контрольний запуск, та сама конфігурація, стартована з --environ, надрукував секрет двічі.
Два застереження з цього тесту.
З увімкненим debug Caddy журналює всю адаптовану конфігурацію, тож токен-приманка і заповнювачі {env.*} там з’являються; значення за ними не з’явилися.
Однаково тримай debug вимкненим у продакшені.
А якщо секрет уже пройшов через журнал, як мій, згенеруй його заново в PDM і онови файл; видалення рядків журналу не є виправленням.
Файрвол: 8443 ніколи не залишає машину
У моїй лабораторії файрволу не було взагалі, тож 8443 відповідав кожному хосту в мережі розгортання, і кожне правило в Caddyfile можна було обійти. Закрий його. nftables, з типовою політикою drop:
#!/usr/sbin/nft -f
flush ruleset

define SITES = { 10.10.50.0/24, 10.20.50.0/24, 10.30.50.0/24 }
define MGMT  = { 10.99.0.0/24 }

table inet filter {
	chain input {
		type filter hook input priority filter; policy drop;

		iifname "lo" accept
		ct state established,related accept
		ct state invalid drop
		meta l4proto { icmp, ipv6-icmp } accept

		# PDM's API listens on [::]:8443 and cannot be rebound
		tcp dport 8443 counter drop

		ip saddr $MGMT tcp dport { 22, 80, 443 } accept

		udp dport { 67, 69 } accept
		ip saddr $SITES meta l4proto { tcp, udp } th dport 53 accept
		ip saddr $SITES tcp dport { 80, 443 } accept
	}
	chain forward {
		type filter hook forward priority filter; policy drop;
	}
}
З’єднання PDM до його remote вихідні, тож закриття вхідного 8443 там нічого не змінює. Уперше завантажуй новий набір правил із відкатом за таймером, щоб помилка коштувала тобі дев’яносто секунд, а не поїздку до консолі:
systemd-run --unit=nft-rollback --on-active=90 /usr/sbin/nft flush ruleset
nft -f /etc/nftables.conf
# still connected? then:
systemctl stop nft-rollback.timer && systemctl enable nftables
У лабораторії, після всього цього:
| Перевірка | Результат |
|---|---|
| 8443 з мережі керування | з’єднання немає; лічильник drop зростає |
| вебінтерфейс PDM через Caddy на 443, з мережі керування | вхід працює, усе працює |
| вебінтерфейс PDM з адреси майданчика | обірвано |
| POST відповіді з майданчика з токеном-приманкою | доходить до PDM з токеном майданчика: навмисна проба без збігу отримала 400 no answer file found |
| та сама проба просто в PDM з вигаданим токеном | 401 |
POST відповіді без токена-приманки чи як /api2/extjs/… | обірвано |
файли, де живуть секрети PDM, прочитані як caddy | жоден не читається |
| секрет майданчика в журналі systemd, журналі доступу чи даних Caddy після зміни | 0 |
DHCP, iPXE і петля
Прошивка сервера вміє отримати свій перший файл лише через TFTP, тож TFTP віддає маленький завантажувач iPXE, а iPXE отримує все інше через HTTP.
Пастка в тому, що iPXE надсилає власний запит DHCP, і сервер, який відповідає на нього знову ipxe.efi, ганяє машину по колу вічно.
Сервер DHCP мусить розрізняти прошивку і iPXE.
| Сервер DHCP | Як він розриває петлю |
|---|---|
| dnsmasq | позначає тегом запити з опцією 175, яку надсилає лише iPXE, і віддає їм URL HTTP31 |
| ISC dhcpd | if exists user-class and option user-class = "iPXE"32 |
| FortiGate | поле filename приймає одне значення, тож збери завантажувач iPXE з вбудованим URL і віддавай його всім |
dnsmasq, що обслуговує власну мережу та дві інші через ретранслятори, лише з резерваціями:
# /etc/dnsmasq.d/pxe.conf
local=/example.doc/
domain=example.doc
address=/pdm.example.doc/10.10.50.10
txt-record=proxmox-auto-installer.example.doc,"https://pdm.example.doc/api2/json/auto-install/answer"
txt-record=proxmox-auto-installer-cert-fingerprint.example.doc,"63:C4:D6:...:85:07"

dhcp-authoritative
dhcp-range=set:site1,10.10.50.0,static,255.255.255.0,1h
dhcp-range=set:site2,10.20.50.0,static,255.255.255.0,1h
dhcp-range=set:site3,10.30.50.0,static,255.255.255.0,1h
dhcp-option=tag:site1,option:router,10.10.50.1
dhcp-option=tag:site2,option:router,10.20.50.1
dhcp-option=tag:site3,option:router,10.30.50.1
dhcp-option=option:dns-server,10.10.50.10
dhcp-option=option:domain-search,example.doc

dhcp-match=set:ipxe,175
dhcp-match=set:efi64,option:client-arch,7
dhcp-match=set:efi64,option:client-arch,9
dhcp-boot=tag:efi64,tag:!ipxe,ipxe.efi
dhcp-boot=tag:ipxe,http://pdm.example.doc/pve-9.2/boot.ipxe
# no option 250 anywhere: DNS discovery depends on it

enable-tftp
tftp-root=/srv/tftp
tftp-secure
# TFTP block-size ceiling: lower it for an IPsec or other tunnel in the path
tftp-mtu=1500

# dhcp-host=<mac>,<ip inside that site's /24>,<hostname>
dhcp-host=aa:bb:cc:dd:ee:01,10.10.50.21,pve01
dhcp-host=aa:bb:cc:dd:ee:02,10.20.50.21,pve01
static означає без пулу: адресу отримують лише зарезервовані машини, і це тримає чужих подалі від шляху інсталятора.
Адреса кожної резервації має лежати в /24 власного майданчика, бо саме за цією адресою Caddy обирає токен.
Вузол, зарезервований у неправильній підмережі, отримує відповідь чужого майданчика або нічого.
Резервації це список MAC-адрес, а це бухгалтерія на кожну машину саме того типу, якого клієнт не хотів.
Якщо «увімкни й завантаж» справді вимога, дай натомість кожному VLAN розгортання невеликий динамічний діапазон, наприклад dhcp-range=set:site1,10.10.50.100,10.10.50.150,255.255.255.0,1h.
Майданчик однаково визначається підмережею, тож Caddy однаково обирає правильний токен, а шаблон FQDN з installation_nr дає вузлу назву.
Ціна це перший рядок розділу «Що лишається вирішити»: будь-що, ввімкнене в цей VLAN, тепер може отримати відповідь майданчика, тож воротами стає сам VLAN.
dnsmasq домовляється з клієнтом про розмір блоку TFTP.
Якщо його не чіпати, він обмежує цей розмір MTU власного інтерфейсу31, і це працює, доки шлях до майданчика не виявиться меншим за лінк, на якому сидить dnsmasq.
Тож конфігурація задає стелю явно як tftp-mtu=1500, а не успадковує її.
Так число опиняється перед очима того, хто доглядає майданчик за тунелем IPsec чи за чимось іншим, що відкушує від пакета, і він знижує його до того, що шлях справді проносить, а не дізнається про це з передачі, яка зависає посередині.
Якщо ROM якоїсь мережевої карти поводиться дивно, коли опцію взагалі надано, tftp-no-blocksize вимикає домовленість.
Скопіюй ipxe.efi з пакета Debian ipxe у /srv/tftp, із власником dnsmasq, бо tftp-secure відмовляє в усьому іншому.
Надавай перевагу UEFI.
Secure Boot потребує підписаного iPXE, тож або налаштуй це, або вимкни Secure Boot на час інсталяції й увімкни потім.
Завантаж, спостерігай і що ламається
Перш ніж чіпати залізо, протестуй однією віртуальною машиною в мережі майданчика: прошивка UEFI, 8 GiB пам’яті й мережева карта в цьому VLAN відтворюють увесь ланцюг.
І все це по порядку, від увімкнення живлення до інсталяції, яку PDM позначає Finished:
| Крок | Що відбувається | Куди дивитися |
|---|---|---|
| 1 | прошивка отримує ipxe.efi через TFTP, iPXE отримує boot.ipxe через HTTP | journalctl -u dnsmasq, журнал Caddy |
| 2 | за десять секунд меню запускає автоматичний пункт; ядро, initrd і ISO завантажуються | чотири GET, один із них близько 1,6 GB |
| 3 | інсталятор бере оренду, читає пошуковий домен, запитує обидва записи TXT | /tmp/fetch_answer.log на цільовій машині |
| 4 | POST до Caddy, токен замінено, PDM обирає відповідь | журнал Caddy називає токен; PDM показує нову інсталяцію |
| 5 | іде інсталяція | /tmp/auto_installer.log, /tmp/install-low-level-start-session.log |
| 6 | ще в інсталяторі вебхук звертається назад через Caddy, потім машина перезавантажується33 | інсталяція переходить у Finished з доданими дисками, мережевими картами й ключами хоста SSH |
При збої інсталятор падає в оболонку, якщо відповідь не задає Reboot on Error, тож лиши це вимкненим, поки тестуєш.
| Симптом | Імовірна причина |
|---|---|
Could not find search domain in resolv.conf. | DHCP не надіслав домену |
| запит TXT для назви з пробілом усередині | більше одного пошукового домену |
Got empty response. | запису немає, не та зона, або опція 6 вказує на інший сервер DNS |
| URL з пробілом посередині | значення TXT розбите на кілька рядків |
| журнал каже, що URL прийшов із DHCP | десь у мережі є опція 250 |
| помилка TLS на POST | відбиток у DNS не відповідає поточному сертифікату Caddy |
| з’єднання закрито без відповіді | Caddy його обірвав: не та підмережа, немає токена-приманки або маршрут не є одним із двох |
400 no answer file found | токен спрацював; жоден фільтр не збігся, і на цьому токені немає типової відповіді |
| не та відповідь | фільтри перекриваються; перемагає перший у файлі |
| статус лишається «в процесі» | базовий URL вебхука досі вказує на 8443 |
| iPXE перезавантажує себе вічно | сервер DHCP не відрізняє iPXE від прошивки |
тайм-аут TFTP PXE-E32 | неправильний next-server або заблоковано UDP 69 |
Додаємо Proxmox Backup Server
Нічого в цьому шляху не специфічне для Proxmox VE.
Збери другий набір файлів завантаження з ISO PBS 4 з тим самим токеном-приманкою в /srv/www/pbs-4/ і додай одну відповідь PBS на майданчик з фільтром /product/product=pbs, дозволену на токені цього майданчика.
Записи DNS, Caddy, токени й файрвол не змінюються.
Для майданчика з обома щось має вирішувати, який продукт отримує машина, і меню для цього не годиться.
choose в iPXE без --timeout вічно чекає на натискання клавіші біля консолі, а це протилежність автоматичності.
Нехай натомість вирішує резервація DHCP.
Ти вже резервуєш кожен вузол за MAC-адресою, тож познач тегом вузли PBS і надсилай кожному тегу власний boot.ipxe:
# /etc/dnsmasq.d/pxe.conf, replacing the single iPXE dhcp-boot line
dhcp-host=aa:bb:cc:dd:ee:01,10.10.50.21,pve01
dhcp-host=aa:bb:cc:dd:ee:31,set:pbs,10.10.50.31,pbs01

dhcp-boot=tag:ipxe,tag:!pbs,http://pdm.example.doc/pve-9.2/boot.ipxe
dhcp-boot=tag:ipxe,tag:pbs,http://pdm.example.doc/pbs-4/boot.ipxe
set:pbs на резервації позначає тегом цю одну машину31, а tag:!pbs тримає два рядки завантаження взаємовиключними, тож питання, який із них переможе, не постає.
Власний boot.ipxe кожного продукту вже запускає свій автоматичний пункт за десять секунд без нікого біля клавіатури15.
Ці рядки проходять dnsmasq --test на 2.91, версії в моїй лабораторії, і відповідають задокументованому синтаксису dhcp-host і тегів.
Я ще не завантажував через них вузол PBS по PXE, тож спробуй одну позначену машину, перш ніж на це покладатися.
Далі шлях той самий, що й для Proxmox VE.
Інсталятор PBS надсилає "product": "pbs", Caddy підставляє токен майданчика, а PDM обирає відповідь PBS цього майданчика.
Ніщо ніде не обирається вручну, а продукт, яким стане вузол, записано в одному місці, у резервації, поруч з його адресою.
| Що вирішує | Де це живе |
|---|---|
| яке ISO завантажується | тег set:pbs на резервації DHCP |
| відповіді якого майданчика застосовуються | підмережа джерела, через заміну токена в Caddy |
| яка відповідь у межах майданчика | фільтр /product/product=pbs у PDM |
Інсталятор ставить лише операційну систему. Сховище даних, на носії окремо від диска ОС, це ще одна робота для того, що доводить вузол до ладу, а це повертає нас до відсутнього хука першого запуску.
Що лишається вирішити
Ніщо з цього не заважає тобі використовувати цей дизайн. Кожен пункт потребує когось, хто за нього відповідає.
| Компроміс | Чому це важить | Що робити |
|---|---|---|
| адреса джерела це ворота | будь-що у VLAN розгортання, або здатне підробити адресу в ньому, може отримати відповідь майданчика: хеш пароля root, ключі SSH, ключ підписки | ізолюй VLAN, port security, лише резервації, термін дії токенів, вимикай токени між розгортаннями |
| токен-приманка не секрет | він є в кожному образі й на цій сторінці | він лише відсіює випадкові запити; ворота це підмережа і справжній токен, що зберігається в Caddy |
| Caddy може читати ключ PDM | віддавати сертифікат PDM означає, що проксі читає цей один закритий ключ | ACL лише на api.pem і api.key, більше нічого з PDM не читається, хост замкнено; ключ ніколи його не покидає |
| DNS довіряють | підроблений запис TXT спрямовує інсталятор деінде, а якщо й відбиток приходить із DNS, підробник контролює обидва | захисти DNS розгортання або вший відбиток PDM через --cert-fingerprint і перебудовуй, коли він змінюється |
| файли завантаження йдуть звичайним HTTP | їх можна прочитати чи підмінити в дорозі | тримай мережу ізольованою; iPXE через HTTPS, якщо твоя збірка це підтримує |
| токен вебхука | 16 випадкових байтів, одноразовий, стирається після звернення, але без обмеження в часі4 | підчищай старі записи інсталяцій |
| ключ підписки | активується один раз, коли піднімається мережа; при збої ключ видаляється, а модуль падає, без повтору34 | перевіряй systemctl --failed на нових вузлах |
| PDM єдина точка | сьогодні він не має високої доступності | збій зупиняє нові інсталяції, а не робочі кластери |
| одна мережева карта керування | відповідь не має опцій bond, VLAN чи bridge9 | це робота після інсталяції, з тією самою проблемою першого запуску |
Перший підхід, на якому варто будувати як слід
Це перший реліз функції, і як для першого релізу він добрий. Форма відповіді розумна, правила вибору зрозумілі, щойно їх прочитаєш, вебхук працює, а код відкритий, і це єдина причина, чому все наведене вище вдалося довести, а не вгадати. Серія патчів пройшла чотири раунди в публічному списку розсилки, перш ніж її прийняли35, і це видно.
Прогалини це дві речі, що перетворюють сервер інсталяції на систему розгортання. Майданчик це одиниця, якою мислить MSP, і інсталятор стоїть просто на ньому, коли питає. Хук першого запуску це різниця між вузлом, який встановлено, і вузлом, який доведено до ладу. Обидва вже наполовину тут: інсталятор має хук, а PDM має токен. Я чекаю, що з’являться обидва, і коли це станеться, Caddy посередині цього дизайну стане простішим, а не зникне, бо проксі, що тримає секрети PDM поза досяжністю, а 8443 поза мережею, варто мати в будь-якому разі.
Причина робити так тим часом та, що на самому початку. Десять серверів PXE це десять речей, що застарівають із десятьма різними швидкостями, і на кожну дивляться лише тоді, коли вона ламається в той день, коли вона тобі потрібна. Один маєток, який підтримують актуальним один раз, з майданчиком, що визначає мережа, і секретами в одному місці, це менше того, за що відповідати. Менше того, за що відповідати, це менше того, що можна зробити неправильно, а в цьому й більша частина роботи.
Proxmox — Proxmox Datacenter Manager 1.1 press release — автоматичні інсталяції з новою вкладкою в Remotes, що відстежує поступ інсталяції. ↩︎
Proxmox Datacenter Manager documentation — Automated Installations — підготовлені відповіді, цільові фільтри, шаблони і «a dedicated token mechanism, separate from the normal API tokens». ↩︎ ↩︎
proxmox-datacenter-manager,
lib/pdm-api-types/src/auto_installer.rs— ключі цільових фільтрів «are JSON Pointers as per [RFC6901], the values globs»; лише одна типова відповідь. ↩︎proxmox-datacenter-manager,
server/src/api/auto_installer/mod.rs— перевірка токена до типової відповіді, перший збіг у порядку файлу,first_boot: None, зростання лічильників, одноразовий токен post-hook, два маршрути, доступні без входу в PDM, і привілеїSys.Audit/Sys.Modifyна/system/auto-installation. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎Proxmox VE Roadmap — Proxmox VE 9.2 — підготовка PXE та iPXE, «at least 6 GiB of available memory on the host», і відома проблема з
megaraid_sasта NVMe у JBOD. ↩︎ ↩︎ ↩︎Proxmox Bugzilla 8078 — «prepared answer disk setup does not allow to specify multiple udev filters with same name», відкрито 26 вересня 2026, статус NEW на 7 листопада 2026. ↩︎
Proxmox Bugzilla 7699 — «Add on-first-boot parameter to the PDM remote installation», відкрито 12 червня 2026, статус NEW на 7 листопада 2026. ↩︎ ↩︎
proxmox,
proxmox-installer-types/src/lib.rs—SystemInfo: продукт, ISO, DMI і мережеві інтерфейси. ↩︎Proxmox VE wiki — Automated Installation — опції
[first-boot]і[network], системна інформація, що надсилається, і те, що токен автентифікації «is stored in plain text inside the prepared ISO». ↩︎ ↩︎ ↩︎ ↩︎Proxmox Bugzilla 8263 — «[Feature Request] auto-installer: client source IP (or X-Forwarded-For) for answer selection and templating», відкрито 31 жовтня 2026, статус NEW на 7 листопада 2026. ↩︎
proxmox-datacenter-manager,
debian/changelog— 1.1.1: «match prepared answers in the configuration’s stable order and let the first match win». ↩︎proxmox,
proxmox-installer-types/src/answer.rs—AutoInstallerConfigміститьfirst_boot: Option<FirstBootHookInfo>. ↩︎pve-installer,
proxmox-auto-installer/src/bin/proxmox-auto-installer.rs— виконуваний файл першого запуску налаштовується лише тоді, коли відповідь має розділfirst_boot. ↩︎pve-installer,
proxmox-fetch-answer/src/fetch_plugins/http.rs— спершу URL з ISO, потім DHCP, потім DNS; назви TXT; розбірresolv.conf;dig txt +shortз прибраними лапками; заголовок Bearer. ↩︎ ↩︎pve-installer,
proxmox-auto-install-assistant/src/main.rs—--pxe-loaderпередбачає--pxe, вихідний каталог, initrd у gzip,/bootприбрано з ISO, і згенерованийboot.ipxe. ↩︎ ↩︎ ↩︎proxmox-datacenter-manager,
server/src/bin/proxmox-datacenter-api/main.rs—PDM_LISTEN_ADDRце невизначена адреса IPv6 наPDM_PORT, 8443, зафіксована під час збирання. ↩︎Caddy releases — 2.11.1 виправив CVE-2026-27587, обхід матчера шляху через escape-послідовності. ↩︎
Debian sources — caddy —
2.6.2-12+deb13u1у trixie,2.11.2-1~bpo13+1у trixie-backports. ↩︎Caddy —
request_header— «With no prefix, the field is set (overwritten).» ↩︎Caddy — Request matchers —
remote_ipце безпосередній сусід; зіставлення шляху без урахування регістру, з URL-декодуванням, очищенням і злиттям повторних скісних рисок. ↩︎ ↩︎Caddy —
handle— «only the first matchinghandleblock will be evaluated». ↩︎Caddy — Global options — admin за замовчуванням на
localhost:2019;protocolsза замовчуваннямh1 h2 h3. ↩︎ ↩︎Caddy —
file_server—hideне слід вважати межею безпеки. ↩︎Caddy —
log—Cookie,Set-Cookie,AuthorizationіProxy-Authorizationжурналюються якREDACTED. ↩︎systemd.service —
ExecCondition=— при коді виходу від 1 до 254 «the remaining commands are skipped and the unit is not marked as failed». ↩︎systemd.path —
PathChanged=— «activated if the file which was open for writing gets closed». ↩︎caddyserver/dist,
init/caddy.service—ExecStart=/usr/bin/caddy run --environ --config /etc/caddy/Caddyfile. ↩︎ ↩︎Caddy — Command line —
--environдрукує середовище перед стартом. ↩︎Caddy — Caddyfile concepts, environment variables —
{$NAME}підставляється до розбору Caddyfile. ↩︎caddyserver/caddy,
replacer.go— будь-який ключ, що починається зenv., передається вos.Getenv. ↩︎dnsmasq manual page —
dhcp-match,dhcp-boot,dhcp-hostзset:<tag>,enable-tftp,tftp-secure,tftp-mtu,tftp-no-blocksizeі діапазониstatic. ↩︎ ↩︎ ↩︎iPXE — Configuring ISC dhcpd —
if exists user-class and option user-class = "iPXE"віддає iPXE скрипт, а прошивці завантажувач. ↩︎pve-installer,
unconfigured.sh—proxmox-post-hookзапускається одразу після успішногоproxmox-auto-installer, до перезавантаження. ↩︎pve-installer,
proxmox-first-boot/proxmox-first-boot-subscription— «always drop the staged key, regardless of whether activation succeeded». ↩︎pdm-devel — “add auto-installer integration”, v4, 40 patches — серія, що додала функцію, з примітками змін від v3 до v4. ↩︎