Скільки насправді коштує Azure Virtual Desktop
Azure Virtual Desktop доставляє робочий стіл Windows у браузер. Він справді це робить, і воно працює. Питання в тому, скільки коштує підтримувати це в робочому стані.
Ціна на цінику не є ціною. Ліцензійний стек Microsoft для AVD виглядає приблизно так1:
- Ліцензія Microsoft 365, що включає право на Windows Enterprise: E3 або E5, чи відповідний Business Premium
- Обчислення Azure під робочим столом: віртуальна машина з погодинною оплатою або зарезервований екземпляр із помісячною
- Сховище Azure для диска ОС і профілю користувача
- Мережа Azure для трафіку між робочим столом і всім іншим
- За бажання Microsoft Entra ID P1 або P2 для політик умовного доступу
Windows 365 Cloud PC спрощує рахунок до фіксованої суми за користувача на місяць, але сума ця не мала. Конфігурація 2 vCPU / 8 GB / 128 GB, тобто скромний офісний робочий стіл, коштує £35,60 за користувача на місяць2. Додай GPU, і ціна підскакує до £269,40 за рівень GPU Standard. Помнож на кількість людей, і це вже реальна стаття витрат, щомісяця, назавжди.
Саме цей продукт і замінює цей допис.
Як виглядає стек на заміну
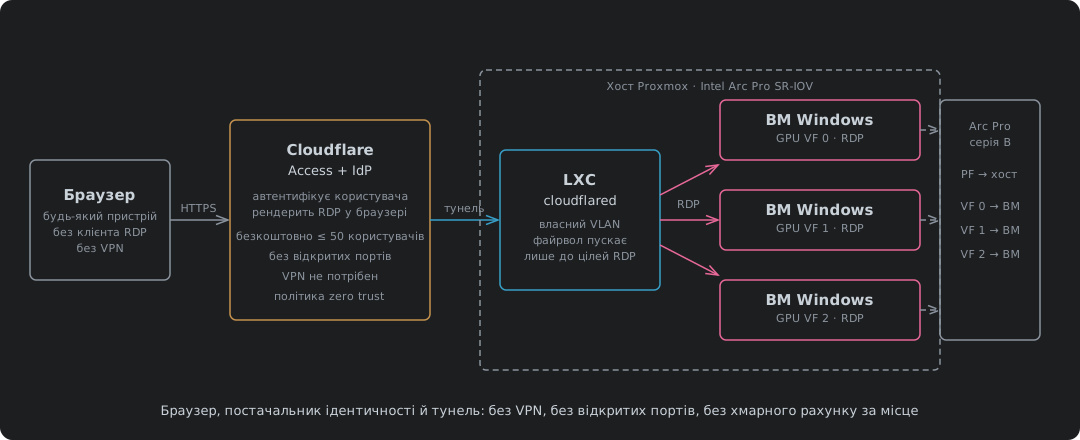
Три шари, кожен незалежний, жоден не оплачується за місце:
Шар GPU це збірка Intel Arc Pro SR-IOV з попереднього допису. Одна карта Arc Pro ділиться на апаратні віртуальні функції через стандартний PCIe SR-IOV: без ліцензії vGPU, без підписки NVIDIA. Кожна віртуальна машина Windows отримує власну VF і власний робочий стіл із прискоренням на GPU. Кількість місць визначає карта, а не сервер ліцензій.
Шар доступу це Cloudflare Access із RDP, що рендериться в браузері. Користувач відкриває URL у будь-якому браузері, автентифікується у твого постачальника ідентичності, і Cloudflare рендерить сесію RDP просто у вкладці браузера. Жодного встановленого клієнта RDP. Жодного VPN. Жодних портів, відкритих в інтернет. Access федерується з будь-яким постачальником OAuth або OIDC, зокрема з локальними, як-от Keycloak чи Authentik, поставленими поверх твого наявного Active Directory, чи то Samba 4 AD, чи контролер домену Windows. Каталог і далі робить те, що вже робить: облікові записи користувачів, групові політики, віртуальні машини в домені. Keycloak або Authentik федерується з ним і додає шар OAuth/OIDC і MFA, потрібний Cloudflare Access. Площина ідентичності лишається на твоєму власному залізі. Підписка на Entra ID не потрібна. Cloudflare Access відповідає за те, що відбувається потім: він контролює, до чого автентифікований користувач може дістатися у твоїй мережі, тобто які застосунки, які протоколи, які хости. Робочий стіл стоїть за тунелем Cloudflare і недосяжний ні звідки, крім як через політику Access, а політика вирішує і ідентичність, і обсяг доступу.
Шар тунелю це процес cloudflared, що працює в контейнері LXC на Proxmox, на власному VLAN: /30 для IPv4 з окремим виділеним префіксом IPv6, і більше нічого в широкомовному домені. Файрвол Proxmox контролює, до чого може дістатися LXC, і відповідь коротка: TCP 3389 до віртуальних машин із робочими столами і більше нічого. Якщо кінцеву точку тунелю скомпрометовано, радіус ураження становить один контейнер в інакше порожньому VLAN, і єдине, з чим він може говорити, це те, що файрвол уже дозволяє. Це значно менша поверхня, ніж VPN-концентратор, який роздає маршрутизовану підмережу.
Cloudflare Zero Trust безкоштовний до 50 користувачів3. Платиш із 51-го. Azure Virtual Desktop бере гроші з першого місця.
Архітектура
Шлях, яким іде сесія робочого столу:
- Користувач відкриває
https://vdi.example.comу будь-якому браузері, на будь-якому пристрої - Cloudflare Access перехоплює запит і переадресовує до твого постачальника ідентичності: Keycloak або Authentik, федерованого з твоїм Active Directory
- Постачальник OAuth перевіряє ідентичність користувача проти AD і проводить MFA
- Access оцінює політику: постачальник підтвердив, хто це, Access вирішує, до чого ця людина може дістатися у твоїй мережі
- Cloudflare встановлює сесію RDP через тунель до цільової віртуальної машини
- Сесія RDP рендериться в браузері: без клієнта, без плагіна, без завантаження
- Тунель закінчується в контейнері LXC на хості Proxmox, на замкненому VLAN
- LXC пересилає RDP до віртуальної машини Windows, яка має віртуальну функцію GPU з карти Arc Pro
Віртуальна машина Windows ніколи не має публічної IP-адреси. Порт 3389 ніколи не відкритий в інтернет. Єдине, що слухає в публічному інтернеті, це Cloudflare, і єдине, що проходить повз Cloudflare, це користувач, який пройшов політику Access.
Кінцева точка тунелю: LXC на власному VLAN
Процес cloudflared мусить десь працювати, і те, де ти його поставиш, є рішенням безпеки.
Запустити його прямо на хості Proxmox найпростіше і найгірше. Кінцева точка тунелю, що ділить мережевий простір імен хоста, може дістатися всього, до чого дістається хост, а на гіпервізорі це все. Скомпрометований тунель стає плацдармом у площину керування.
Запустити його в повноцінній віртуальній машині чисто, але важко. Ретранслятор тунелю це один бінарник на Go, який майже не їсть CPU і бере кілька сотень мегабайтів RAM. Давати йому повне ядро і віртуальний диск надмірно.
Контейнер LXC має правильну форму. Він отримує власний мережевий простір імен, власний VLAN (/30 для IPv4 і виділений префікс IPv6, і більше ніхто не ділить широкомовний домен) і власні правила у файрволі Proxmox. Він ділить ядро хоста, але не його мережевий стек. Файрвол дозволяє TCP 3389 до віртуальних машин із робочими столами, DNS, щоб їх розв’язувати, і вихідний HTTPS до краю мережі Cloudflare. Як такий, навіть скомпрометована кінцева точка тунелю може говорити лише з тим, з чим і так мала говорити, а у VLAN, де вона сидить, немає інших мешканців, до яких можна дістатися.
Конфігурація LXC, правила файрвола Proxmox для VLAN і налаштування тунелю cloudflared будуть у наступному дописі.
Як складається Cloudflare Access
Тут дві половини. Постачальник OAuth (Keycloak або Authentik, федерований із твоїм Active Directory, Samba 4 чи Windows) відповідає за перевірку ідентичності й MFA. Він доводить, що користувач той, за кого себе видає, тим самим каталогом, до якого приєднано віртуальні машини. Cloudflare Access відповідає за все після цього: до чого автентифікованому користувачу дозволено дістатися, яким протоколом і як рендериться сесія.
Cloudflare Access рендерить сесію RDP просто в браузері. Це не завантаження і не плагін: на краю мережі Cloudflare працює безголовий клієнт RDP, і результат транслюється як canvas у вкладку браузера. Користувач бачить робочий стіл Windows. Браузер бачить HTTPS до Cloudflare. Віртуальна машина Windows бачить з’єднання RDP від тунелю cloudflared.
Застосунок Access є самостійно розміщеним застосунком (self-hosted), направленим на вхід RDP тунелю. Політика Access є місцем, де дві половини зустрічаються. Постачальник OAuth уже підтвердив ідентичність і провів перевірку MFA. Access бере цей токен і вирішує, що з ним робити: до якого застосунку користувач може дістатися, чи проходить стан його пристрою, чи дозволене його місцезнаходження. Постачальник каже хто. Access каже що.
Створення тунелю, правила входу, конфігурація LXC, правила файрвола Proxmox і сама політика Access будуть у наступному дописі: цей пояснює, що це за стек і навіщо він існує. Наступний його будує.
Що бачить користувач
Cloudflare Access має App Launcher, портал ресурсів, який показує кожен застосунок, до якого автентифікованому користувачу дозволено дістатися. Після входу через постачальника OAuth портал показує доступні робочі столи, внутрішні вебзастосунки та будь-які інші ресурси за тунелем, усе в одному місці. Один URL, один вхід і плитка для кожної речі, до якої є доступ. Це стартова сторінка для всього стеку, а не лише для RDP.
Користувач клацає плитку робочого столу й отримує робочий стіл Windows у вкладці браузера. Без клієнта, без плагіна, без завантаження. Це працює на будь-якому пристрої, який у людини вже є: службовий ноутбук, особистий комп’ютер, Chromebook, планшет. У цьому й суть. Систему зроблено для бізнесів, які дозволяють людям працювати на власному обладнанні.
Буфер обміну, звук і кілька моніторів у сесії, що рендериться в браузері, не підтримуються. Це задумано, а не випадковість. Кожен із цих каналів є шляхом витоку даних. Буфер обміну, що перетинає межу, виносить файли. Захоплення звуку виносить розмови. Кілька моніторів із локальним робочим столом поруч із віддаленим роблять перетягування тривіальним. Відрізати ці канали означає, що користувач може працювати всередині робочого столу, але не може винести роботу назовні через побічний канал. Політика Access контролює, хто заходить. Рендеринг у браузері контролює, що виходить.
Якщо бізнесу потрібні буфер обміну чи звук для конкретного процесу, Cloudflare Access також підтримує нативний клієнт RDP через тунель: той самий тунель, та сама політика, та сама перевірка ідентичності. Нативний шлях дає повні можливості RDP тим, кому вони потрібні, а шлях через браузер лишається замкненим для всіх інших. Два способи доступу, один рушій політик, один тунель.
Порівняння вартості
Конкретний приклад. Один сервер, 42 робочі столи з прискоренням на GPU:
- 64-ядерний CPU з hyperthreading дає 128 потоків. Кожна віртуальна машина отримує 8 vCPU: нормальний розподіл для робочого столу, а не тонкий клієнт. 42 × 8 = 336 vCPU, що на папері значно більше за 128 потоків. Але це VDI. Офісні робочі столи більшість часу простоюють. Користувач, який читає документ чи друкує лист, не навантажує 8 ядер. Перепідписка тут не ризик, а задум. Proxmox дає виділити більше vCPU, ніж фізичних потоків, бо планувальник знає, що більшість із них сплять. CPU підібрано під пік, а пік це кілька користувачів, що одночасно компілюють чи рендерять, а не всі 42. Це не зрізання кутів: хмарні гіперскейлери перепідписують так само. Кожна віртуальна машина Azure, яку ти орендуєш, ділить фізичні ядра з іншими орендарями на тому самому хості. Модель продуктивності ідентична. Різниця в тому, кому належить хост.
- 12 GB RAM на віртуальну машину це добротний офісний робочий стіл. 42 × 12 GB = 504 GB, плюс 4 GB для самого Proxmox = 508 GB на папері. На практиці KSM згортає ідентичні сторінки цих 42 образів Windows, тож фізичної RAM потрібно суттєво менше, але закладай у бюджет 512 GB модулів DIMM і дай KSM подарувати тобі запас.
- Три подвійні карти Intel Arc Pro B60 на платі на кшталт Supermicro H13SSL-NT. Кожна фізична карта показує ОС два GPU, тож три карти дають 6 GPU. Кожен GPU підтримує 7 віртуальних функцій SR-IOV4. Це 42 робочі столи з прискоренням на GPU з трьох слотів PCIe. B60 у прайсі коштує близько $599–799 за карту. B70 є більшим варіантом за $949 на старті продажів, із 32 GB і 4 віртуальними функціями на GPU5: менше місць, але більше VRAM на місце.
Windows 365 Cloud PC для 42 користувачів2:
Навіть без GPU цифри не малі. Рівень Basic (2 vCPU, 4 GB, 128 GB) коштує £26,90/користувач/місяць. Рівень Standard (2 vCPU, 8 GB, 128 GB, тобто скромний офісний робочий стіл) коштує £35,60/користувач/місяць. Для 42 користувачів на Standard це £1495,20/місяць, £17 942,40/рік, ще до всіх додатків нижче.
З GPU гірше. Рівень GPU Standard коштує £269,40/користувач/місяць. Для 42 користувачів це £11 314,80/місяць, £135 777,60/рік.
Обидва рівні потім додають:
- Ліцензування Microsoft 365, якщо його в тебе ще немає
- Мережу Azure: вхідний і вихідний трафік оплачуються окремо, а робочий стіл, що транслюється в браузер, вихідного трафіку генерує чимало
- Azure Backup або стороннє рішення для резервного копіювання: знімки віртуальних машин і сховище профілів безкоштовно не резервуються
- Публічні адреси IPv4: Azure бере гроші за кожну публічну IP-адресу, прикріплену до ресурсу, і ціна тільки зростала
- Базові ціни Azure в USD, тож вартість у фунтах рухається разом із курсом: слабкий фунт робить кожну статтю дорожчою, і ти не контролюєш жодного боку цього
- Рахунок ніколи не зупиняється. П’ятий рік коштує стільки ж, скільки перший.
Цей стек для 42 користувачів, вартість збірки:
- Материнська плата Supermicro H13SSL-NT: ~£700
- 64-ядерний CPU AMD EPYC: ~£1500
- 512 GB DDR5 ECC RDIMM (8 × 64 GB): ~£5200
- Три подвійні карти B60: ~£1800
- Корпус, блок живлення, завантажувальні SSD: ~£800
- Усього залізо: приблизно £10 000
Якщо розподілити на п’ять років служби, це £2000/рік капітальних витрат. Додай:
- Cloudflare Zero Trust: безкоштовно до 50 користувачів
- Права Windows 11 Enterprise на VDI: Software Assurance на Pro оновлює до Enterprise, що включає доступ VDI до чотирьох віртуальних машин на користувача, або ліцензування через Microsoft 365 E3/E56
- Електрику, і тут варто поставити цифру
Бюджет потужності на піковому споживанні: 64-ядерний EPYC із TDP 360 Вт, три подвійні карти B60 по 400 Вт кожна (1200 Вт), 512 GB RAM приблизно на 80 Вт, плюс сховище, вентилятори й втрати блока живлення близько 150 Вт. Це приблизно 1800 Вт із розетки під повним навантаженням. Робочі столи VDI не працюють під повним навантаженням: офісне використання це здебільшого простій CPU і легке навантаження на GPU, тож реалістичне середнє ближче до 1000–1200 Вт. Скажімо, 1100 Вт.
За 35 пенсів за кВт·год 1,1 кВт, що працюють 24/7, це:
- 1,1 × 24 × 365 = 9636 кВт·год/рік
- 9636 × £0,35 = £3373/рік на електрику
Тож загальна річна вартість цього стеку приблизно £5400/рік: £2000 розподіленого заліза і £3400 електрики, без ліцензій Windows та інтернету. Постав це поруч із рахунком Azure: £5400 проти £135 778 за рівень із GPU або £17 942 за базові робочі столи без GPU. Навіть порівняно з найдешевшим рівнем Azure цей стек коштує менше третини. Порівняно з рівнем GPU це 4 % рахунку Azure.
Чому VDI пасує Proxmox
VDI належить до тих навантажень, з якими Proxmox тихо справляється дуже добре, з двох причин, які до самого гіпервізора жодного стосунку не мають.
KSM. Proxmox вмикає KSMd (демон злиття однакових сторінок ядра) з коробки. Двадцять віртуальних машин Windows, зібраних з одного образу, мають величезну кількість ідентичних сторінок пам’яті: ОС, базові бібліотеки, незмінні частини профілю користувача. KSMd знаходить ці дублікати й згортає їх в одну фізичну сторінку з copy-on-write. У результаті двадцять робочих столів вміщуються в пам’ять, якої інакше вистачило б на вісім чи десять. На хості VDI, де кожна віртуальна машина працює з того самого образу, KSM не є маргінальною оптимізацією. Саме він робить щільність доступною за ціною.
bcache. Якщо твоє сховище це Ceph на HDD з bcache на Optane, VDI є для нього найкращим можливим навантаженням. Бурі завантажень і бурі входів інтенсивні на читання і повторювані: саме той шаблон, який поглинає кеш. Щойно робочий набір розігрітий, робочі столи читають з Optane із затримкою NVMe, а шпинделі ледве рухаються. Записи це зміни профілів користувачів і тимчасові файли, достатньо малі й послідовні, щоб writeback у bcache обробляв їх, ніколи не впираючись у HDD.
Профілі: два варіанти, обидва на Ceph. Профілі користувачів є другою половиною сховища VDI, і є два чисті способи впоратися з ними, не виходячи за межі кластера.
Контейнери профілів FSLogix є стандартним способом зробити профіль робочого столу Windows роумінговим, і вони працюють на об’єктному сховищі, сумісному з S3. Proxmox Ceph надає шлюз S3 через RADOS Gateway, тож сховище профілів живе на тому самому кластері, що й диски віртуальних машин. Жодного окремого файлового сервера, жодного рахунку за Azure Files, жодної зовнішньої залежності.
Інший варіант: повністю пропустити FSLogix і використати перенаправлення папок Windows на спільні ресурси SMB, які обслуговує кластерна Samba на CephFS. Робочі столи перенаправляють Documents, Desktop, AppData та решту на ресурс Samba поверх CephFS, а кластер Samba відповідає за перемикання при відмові. Жодного контейнера профілю взагалі: файли лежать у файловій системі як звичайні файли, а реплікацію робить CephFS. Це простіше в керуванні, простіше в резервному копіюванні й повністю обходить ліцензування FSLogix, що корисно, якщо вартість ліцензії є проблемою або ти просто хочеш менше рухомих частин. Так чи інакше профілі лежать на твоєму власному сховищі, на тому самому пулі Ceph, а вартість це диски, які ти вже купив.
Між KSM, що повертає пам’ять, bcache, що повертає затримку сховища, і профілями на Ceph (чи то через FSLogix на S3, чи через перенаправлення папок на CephFS) один хост Proxmox із HDD і скромним обсягом RAM обслуговує більше робочих столів, ніж підказує специфікація. Azure бере гроші за кожен гігабайт усіх трьох. Тут інфраструктура робить цю роботу безкоштовно.
Резервне копіювання, стійкість і відповідність вимогам
Тримати все всередині VDI не лише рішення про вартість. Це рішення про відповідність вимогам і стійкість.
Коли робочий стіл живе на сервері, дані живуть на сервері. Нічого не потрапляє на пристрій користувача. Вкрадений ноутбук означає втрачений екран, а не втрачений набір даних. Немає локального диска, який треба шифрувати, немає локальної копії, яку можна викрасти, немає кінцевої точки, з якої після зламу треба знімати криміналістичний образ. Дані ніколи не покидали інфраструктуру, яку ти контролюєш.
Це робить резервне копіювання простим. Диски віртуальних машин і сховища профілів лежать на Ceph, а знімки Ceph атомарні й миттєві. Одна політика знімків покриває кожен робочий стіл і кожен профіль. Повернути робочий стіл у вчорашній стан означає відкотити знімок, а не перебудовувати. Відновити профіль це та сама операція на іншому пулі. Ціль резервного копіювання це кластер, а не двадцять розкиданих кінцевих точок.
Це також спрощує відповідність вимогам. Резидентність даних легко довести, коли дані на залізі, яким ти володієш, у стійці, на яку можна показати пальцем, у юрисдикції, яку ти обрав. Аудиторські журнали лежать у твоїх власних логах. Доступ обмежено політиками Cloudflare, які написав ти, автентифіковано IdP, який ти експлуатуєш, і записано системами, які ти контролюєш. Між тобою і доказами, яких просить аудитор, немає стороннього хмарного провайдера.
Стійкість іде тією самою лінією. Мертва віртуальна машина з робочим столом означає нову віртуальну машину із золотого образу з повторно під’єднаним профілем. Користувач знову входить, і робочий стіл повернувся. Немає кінцевої точки, яку треба перебудовувати, немає ОС, яку треба переставляти, немає заліза, яке треба відправляти. Одиниця відновлення це віртуальна машина, а підняти її займає хвилини.
Від чого ти відмовляєшся
Це не безкоштовно в усіх сенсах. Ось що Azure Virtual Desktop бере на себе, а цей стек ні:
- Microsoft керує латками й оновленнями. Тут це робиш ти.
- Intune і Endpoint Manager нативно інтегруються з AVD. Тут ти керуєш віртуальними машинами Windows сам або тим інструментарієм, який обереш.
- Мережа Azure є проблемою Azure. Тут шляхом до робочого столу є твоє інтернет-з’єднання. Якщо воно ляже, робочі столи недосяжні, доки воно не повернеться.
- Масштабування в Azure на відстані кредитної картки. Тут масштабування означає купити ще одну карту чи ще один хост.
- AVD за замовчуванням дає користувачу повний набір можливостей RDP. Тут шлях через браузер навмисно відрізає буфер обміну, звук і кілька моніторів. Користувачі, яким ці можливості потрібні, отримують нативний клієнт RDP через той самий тунель і ту саму політику, але за замовчуванням працює замкнений браузер, і для працівників із власними пристроями (BYOD) це правильне значення за замовчуванням.
Ніщо з цього не дрібниця. Чи це важить, залежить від того, що в тебе є: якщо ти вже експлуатуєш Proxmox, уже керуєш Windows і вже маєш когось, хто може доглядати гіпервізор, то все це речі, які ти вже робиш. Якщо ні, то Azure продає тобі персонал, якого в тебе немає, і це справді чогось варте.
Питання в тому, чи варте це £18 000 на рік за 42 базові робочі столи (або £136 000 за робочі столи з GPU), щороку, плюс мережа, резервне копіювання, IPv4 і ліцензування зверху, коли ціну встановлює хтось інший, залізо належить комусь іншому, а рахунок виставлено у валюті, яку ти не контролюєш. Чи ти витратиш £5400 на рік на залізо й електрику, а решту лишиш собі.
Ось що викладає цей допис. Наступний будує: тунель cloudflared, LXC, правила файрвола Proxmox, політику Cloudflare Access і робочий стіл, що працює у вкладці браузера.
Джерела
Azure Virtual Desktop pricing — обчислення, сховище й мережа оплачуються окремо поверх права Microsoft 365. ↩︎
Windows 365 plans and pricing — фіксована сума за користувача на місяць, конфігурації з GPU в рівні Enterprise. ↩︎ ↩︎
Cloudflare Zero Trust pricing — безкоштовно до 50 користувачів, оплата за використання з 51-го. ↩︎
Intel Arc Pro B60 specifications — 24 GB GDDR6, 20 ядер Xe2, PCIe 5.0 x8, SR-IOV до 7 віртуальних функцій. ↩︎
Intel Arc Pro B70 specifications — 32 GB GDDR6, 32 ядра Xe2, PCIe 5.0 x16, SR-IOV до 4 віртуальних функцій. ↩︎
Windows 11 Licensing for Virtual Desktops — Software Assurance на відповідній ОС (наприклад, Pro) оновлює до Enterprise і дає права VDI до чотирьох віртуальних машин на користувача на власному локальному сервері. ↩︎