Один пароль на весь дім
Пароль WiFi спільний для всього, що будь-коли підключалося. Ноутбуки, телефони, телевізор, камера на дверному дзвінку з прошивкою, яку ніхто не оновлював відтоді, як її повісили, гість, якому його дали на Різдво, і кожен телефон, що був у того гостя відтоді. Усі вони сидять в одній мережі. Кожен із них може говорити з кожним.
Розділити це звичним способом означає більше SSID. Один для своїх, один для IoT, один для гостей, кожен зі своїм паролем і своєю VLAN. Це працює. Потім пароль витікає, і ти обходиш кожен пристрій у цьому SSID з новим паролем, а це саме та робота, яку ніхто ніколи не робить.
Вільний дротовий порт ще гірший. Пароля немає взагалі. Підключився, і ти в тій VLAN, на яку налаштували порт.
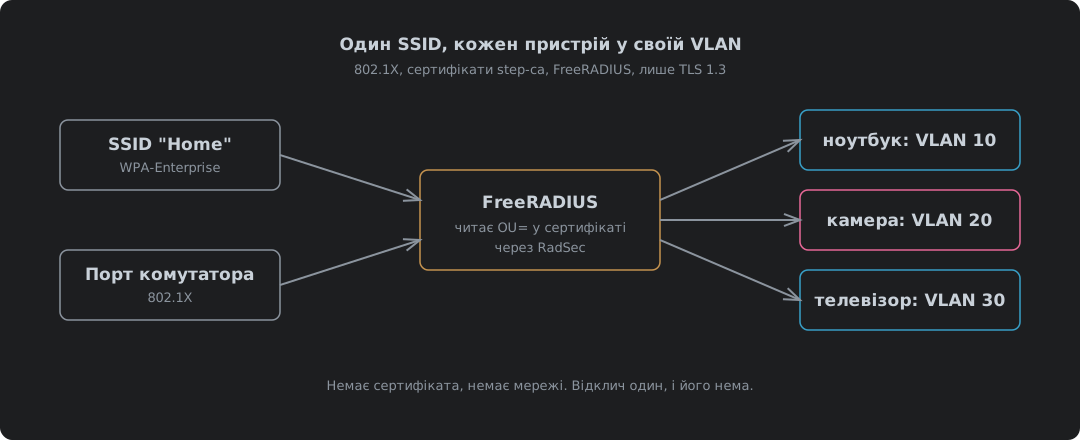
802.1X із сертифікатами перевертає це. Кожен пристрій несе власний сертифікат і доводить, що він таке, ще до того, як пройде хоч один пакет, а потім мережа, а не пристрій і не той, хто роздав пароль, вирішує, куди йому йти. Один SSID. Усі порти комутатора однакові. Ноутбук потрапляє у VLAN для своїх, камера в IoT VLAN, а пристрій, якому ти ніколи не видавав сертифікат, не потрапляє нікуди.
| Один спільний пароль | Один SSID на VLAN | 802.1X, один SSID | |
|---|---|---|---|
| Хто потрапляє | Будь-хто з паролем | Будь-хто з паролем цього SSID | Лише пристрій із сертифікатом, який видав ти |
| Яка VLAN | Усі в одній | Та, до SSID якої підключився | Та, яку RADIUS-сервер назве для цього пристрою |
| Відрізати один загублений пристрій | Змінити пароль усюди | Змінити пароль цього SSID усюди | Відкликати один сертифікат |
| Дротові порти | Відкриті | Відкриті | Та сама перевірка, що й для WiFi |
| SSID в ефірі | 1 | По одному на VLAN | 1 |
Саме це й будує цей допис. step-ca видає сертифікати і вписує в них роль кожного пристрою, FreeRADIUS перевіряє кожен сертифікат за CA і його списком відкликання, читає з нього роль і відповідає VLAN, а комутатор чи точка доступу кладе пристрій туди, куди сказано. Обладнання Netgear або TP-Link, яке говорить із FreeRADIUS через TLS, де може. Усе це запрацювало тут ще до того, як хоч щось наблизилося до справжнього обладнання: CA і RADIUS-сервер у контейнерах, а порт комутатора і мережа WiFi в симуляторах.
Чотири частини, і вирішує лише одна
802.1X називає три ролі1. Supplicant це пристрій, що просить доступу. Authenticator це порт комутатора або точка доступу. Authentication server це RADIUS. Додай CA, який видав сертифікати, і це вся система.
Комутатор і точка доступу нічого не вирішують. Вони ретранслюють. Поки пристрій не автентифікувався, порт пропускає EAP і більше нічого. Authenticator загортає цей EAP у RADIUS, надсилає серверу і діє за відповіддю. Access-Accept відкриває порт. Якщо Accept несе тунельні атрибути, порт або клієнт WiFi іде у VLAN, яку вони називають. RFC 3580 фіксує, які саме це три атрибути, позичені з тунельних атрибутів RADIUS23:
| Атрибут | Значення | Що означає |
|---|---|---|
Tunnel-Type | VLAN (13) | Цей тунель це VLAN |
Tunnel-Medium-Type | IEEE-802 (6) | У мережі 802 |
Tunnel-Private-Group-Id | "10" | ID VLAN, надісланий як рядок |
Тож марка комутатора важить менше, ніж ти думаєш. Рішення живе на машині, яку тримаєш ти. Кожен виробник, що вміє динамічні VLAN, читає ті самі три атрибути. RFC прямо каже, що ID VLAN «encoded as a string»3, тому він у лапках.
Чому сертифікати і чому лише TLS 1.3
Методів EAP кілька, і більшість із тих, що в ужитку, це пароль, загорнутий у TLS. Для людини це працює. Для камери це марно, бо там нікому щось набирати, а пароль, спільний для тисячі камер, це знову пароль WiFi.
| Метод | Чим пристрій доводить себе | Якщо пристрій довіриться не тому серверу | Відрізати один пристрій |
|---|---|---|---|
| EAP-TLS | Власним сертифікатом і закритим ключем | Сервер дізнається сертифікат, а він і так публічний | Відкликати сертифікат |
| PEAP з MS-CHAPv2 | Ім’ям користувача і паролем | Сервер перехоплює рукостискання, яке можна зламати назад до пароля | Змінити пароль |
| EAP-TTLS з PAP | Ім’ям користувача і паролем | Серверу надсилають сам пароль | Змінити пароль |
Ця середня колонка і є причиною обрати EAP-TLS. MS-CHAPv2 зламаний уже понад десять років. Власне попередження Microsoft каже, що «an attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials»4. Обгортка PEAP захищає його, лише якщо кожен пристрій перевіряє, з ким говорить, а як показує розділ про пристрої, багато з них цього не роблять. В EAP-TLS в обміні немає секрету, який можна вкрасти. Закритий ключ ніколи не покидає пристрій5. Нема чого зламувати.
TLS 1.2 виставляє сертифікат в ефір
EAP-TLS поверх TLS 1.2 має ваду, яку легко проґавити. Пристрій надсилає свій сертифікат до того, як почнеться шифрування. Відкритим текстом. Будь-хто, хто слухає WiFi, може його прочитати, а оскільки цей допис вписує в сертифікат роль пристрою, то й її теж.
Виміряно тут, пошуком імені пристрою і його ролі в кожному EAP-повідомленні, яке надіслав пристрій:
| Прогін | TLS | Ім’я пристрою відкритим текстом | Роль OU=staff відкритим текстом |
|---|---|---|---|
Identity laptop1 | 1.2 | Так | Так |
Identity laptop1 | 1.3 | Так, в identity | Ні |
Identity anonymous | 1.3 | Ні | Ні |
TLS 1.3 це виправляє. RFC 9190 каже, що з TLS 1.3 «the use of privacy is mandatory and does not cause any additional round trips»6. Зовнішня identity все одно йде відкритим текстом, тож вона теж не повинна називати пристрій. RFC рекомендує анонімну identity6. Тут справжня ні до чого, бо FreeRADIUS читає, хто такий пристрій, із сертифіката. З anonymous зовні останній рядок показує, що дістається тому, хто підслуховує: нічогісінько.
Тож ця збірка працює лише на TLS 1.3. FreeRADIUS прибитий до нього з обох кінців. Пристрій, який його не вміє, не підключиться. Це має ціну, і вона порахована в розділі про пристрої, а не захована. Власний конфіг FreeRADIUS досі каже обмежитися 1.2, великими літерами, бо «most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY»7. Віддамо належне: цей конфіг найчесніша документація в усьому дописі, і майже кожна пастка нижче десь у ньому записана, якщо читати коментарі. У мережі, де пристрої обираєш ти, це причина обирати кращі пристрої.
Роль у сертифікаті
VLAN визначається тим, що це за пристрій, і місце для цього в сертифікаті. step-ca може вписати це туди шаблоном, тим самим механізмом, яким допис про клієнтські сертифікати додає точку розповсюдження CRL. Запуск самого CA описано в step-ca в контейнері, а тут продовження звідти з CA на ім’я Home Network CA.
Кожен сертифікат пристрою отримує свою роль в організаційному підрозділі (OU) свого subject. Шаблон бере роль із запиту і відмовляє всьому, чого немає в списку8:
{{- $roles := list "staff" "iot" "media" }}
{{- if not (has .Insecure.User.role $roles) }}
  {{- fail "role must be one of staff, iot or media" }}
{{- end }}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": {{ toJson .Insecure.User.role }}
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
Дай йому власний provisioner, щоб пристрої ніколи не отримували сертифікати від загального admin, і рік як найдовший сертифікат, який він підпише:
step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template templates/device.tpl
--x509-template копіює шаблон у ca.json, а не посилається на файл, тож редагування device.tpl потім нічого не змінює, доки ти знову не запустиш step ca provisioner update network --x509-template templates/device.tpl. Потім видай кожному пристрою сертифікат із його роллю:
step ca certificate laptop1 laptop1.crt laptop1.key \
  --provisioner network --not-after 8760h --set role=staff
$ openssl x509 -in laptop1.crt -noout -subject -ext extendedKeyUsage
subject=OU=staff, CN=laptop1
X509v3 Extended Key Usage:
    TLS Web Client Authentication
Без ролі або з невідомою роллю не отримаєш нічого:
$ step ca certificate norole norole.crt norole.key --provisioner network
The request could not be completed: role must be one of staff, iot or media.
.Insecure.User називається insecure, бо це все, що надіслав той, хто робить запит. Тут це нормально. Provisioner network має пароль, він лише в тебе, а той, хто може ним підписувати, і так може зробити будь-який сертифікат, тож роль, яку він сам вписав, нічого йому не додає.
RADIUS-серверу теж потрібен сертифікат, щоб пристрої могли перевірити, з ким говорять. Він береться від provisioner admin, як будь-який серверний сертифікат, і живе типові 24 години, а оновлює його step ca renew --daemon, так само як допис про step-ca робить для будь-якого сервісу, що не вміє ACME. Пристрої перевіряють ім’я і CA, а не серійний номер. Щоденне оновлення для них нічого не змінює.
| Сертифікат | Provisioner | Строк дії | Extended key usage | Несе |
|---|---|---|---|---|
radius.home.example | admin | 24 години, оновлюється щодня | Сервер і клієнт | Ім’я, яке перевіряють пристрої |
laptop1 | network | 1 рік | Лише клієнт | OU=staff |
cam1 | network | 1 рік | Лише клієнт | OU=iot |
tv1 | network | 1 рік | Лише клієнт | OU=media |
switch1, ap1 | nas | 1 рік | Лише клієнт | OU=nas, для RadSec; див. нижче |
FreeRADIUS: вибір VLAN
FreeRADIUS 3.2.10, у власному контейнерному образі проєкту. Роботу роблять три шматки конфігурації: модуль EAP, політика, що обирає VLAN, і список винятків.
Модуль EAP
Лише EAP-TLS, лише TLS 1.3, і CRL перевіряється при кожному вході:
eap {
	default_eap_type = tls

	tls-config tls-common {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}

	tls {
		tls = tls-common
	}
}
| Файл | Що містить |
|---|---|
radius.crt | Серверний сертифікат, а за ним проміжний сертифікат step-ca, так, як його записує step ca certificate |
radius.key | Його закритий ключ; як і все тут, має читатися користувачем freerad, інакше FreeRADIUS не стартує |
ca/ | Кореневий, проміжний і CRL проміжного, захешовані через openssl rehash ca/ |
Цей середній рядок зупинив перший запуск тут, хоча й не через ключ: Permission denied на кореневому сертифікаті, бо кожен файл вийшов із CA читабельним лише для власника. FreeRADIUS працює як freerad, тож усі три мають бути для нього читабельні.
check_crl = yes перевіряє сертифікат пристрою за CRL проміжного. Сам проміжний він не перевіряє, тож, на відміну від nginx у дописі про клієнтські сертифікати, FreeRADIUS не потребує кореневого CRL. check_all_crl вмикає це, якщо хочеш7. ca_path_reload_interval важить більше, ніж здається, і має власний розділ нижче.
Політика
Кожен сертифікат, який цей CA будь-коли видав, пройшов би перевірку TLS. Включно з веб-серверами, що отримали свої через ACME. Тож політика викидає все, що зроблено не для цієї роботи: немає client-auth usage або немає ролі, і запит відхилено.
vlan_by_certificate {
	if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
		reject
	}

	device_vlan

	if (!&reply:Tunnel-Private-Group-Id) {
		if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
			switch "%{1}" {
				case "staff" {
					update reply { &Tunnel-Private-Group-Id := "10" }
				}
				case "iot" {
					update reply { &Tunnel-Private-Group-Id := "20" }
				}
				case "media" {
					update reply { &Tunnel-Private-Group-Id := "30" }
				}
				case {
					reject
				}
			}
		}
		else {
			reject
		}
	}

	update reply {
		&Tunnel-Type := VLAN
		&Tunnel-Medium-Type := IEEE-802
	}
}
Це йде в policy.d/vlan, а один рядок, vlan_by_certificate, іде на початок секції post-auth у sites-available/default. Post-auth це місце, де деталі сертифіката доступні, після завершення рукостискання TLS9.
Список винятків
Роль вирішує більшість пристроїв. Не всі. Список для тих небагатьох, для яких не повинна: камера, що почала поводитися дивно і яку треба посадити на карантин, поки не розберешся чому, або пристрій, позичений на тиждень. Це модуль passwd, що читає файл із двох колонок, з ключем за common name сертифіката:
passwd device_vlan {
	filename = ${modconfdir}/device_vlan/devices
	format = "*TLS-Client-Cert-Common-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
# certificate CN,VLAN
cam1,99
= перед атрибутом кладе його у відповідь, а не в check items10. Перемістити пристрій це один рядок у текстовому файлі, без перевипуску сертифіката і без жодного дотику до пристрою.
| VLAN | Роль | Що там живе |
|---|---|---|
| 10 | staff | Ноутбуки й телефони, яким ти довіряєш |
| 20 | iot | Камери, датчики, усе, що дзвонить додому |
| 30 | media | Телевізори і стримери |
| 99 | Лише список | Карантин: щонайбільше інтернет, нічого локального |
Перевір, перш ніж торкатися комутатора
eapol_test іде разом із wpa_supplicant і грає водночас пристрій і комутатор, говорячи прямо з RADIUS-сервером. Використай його першим. Коли щось не запрацює пізніше, ти знатимеш, на яку половину дивитися.
network={
    key_mgmt=WPA-EAP
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
eapol_test -c laptop1.conf -a 192.0.2.10 -s <shared secret>
Відповіді, з власного журналу налагодження FreeRADIUS:
(8) Sent Access-Accept
(8)   Tunnel-Private-Group-Id = "10"
(8)   Tunnel-Type = VLAN
(8)   Tunnel-Medium-Type = IEEE-802
| Пристрій | Роль у сертифікаті | У списку | Відповідь | VLAN |
|---|---|---|---|---|
laptop1 | staff | Ні | Accept | 10 |
cam1 | iot | 99 | Accept | 99 |
tv1 | media | Ні | Accept | 30 |
laptop2 | staff, відкликаний | Ні | Reject, certificate revoked | Немає |
radius.home.example | Немає | Ні | Reject, немає ролі | Немає |
laptop1 з вимкненим TLS 1.3 | staff | Ні | Reject, protocol version | Немає |
Останній рядок варто знати, перш ніж запускати в роботу. wpa_supplicant 2.11 досі постачається з вимкненим TLS 1.3 для EAP, з описом «experimental - disabled by default»11. Пропусти рядок phase1, і цілком справний ноутбук отримає відмову.
Порт комутатора, змодельований
eapol_test пропускає комутатор. Щоб побачити половину комутатора, hostapd має дротовий драйвер, який перетворює інтерфейс Linux на порт 802.1X. Віртуальний кабель з’єднує його з wpa_supplicant, що грає ноутбук, і він дивиться на той самий FreeRADIUS.
interface=port1
driver=wired
ieee8021x=1
use_pae_group_addr=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
Як порт бачить справний ноутбук і відкликаний:
port1: CTRL-EVENT-EAP-SUCCESS2 4a:42:cf:cf:09:5a
port1: AP-STA-CONNECTED 4a:42:cf:cf:09:5a
port1: STA 4a:42:cf:cf:09:5a IEEE 802.1X: authorizing port

port1: CTRL-EVENT-EAP-FAILURE2 de:d8:8c:88:6e:f2
port1: IEEE 802.1X: Force disconnection of de:d8:8c:88:6e:f2 after EAP-Failure in 10 ms
Увімкни його обробку динамічних VLAN, і він повідомить VLAN, яку йому дали, vlan=10 для ноутбука і vlan=99 для камери на карантині, а потім скаже, що could not add dynamic VLAN interface. Це порт Linux чесно зізнається: він уміє відкриватися й закриватися, але не вміє сам перейти у VLAN. Керований комутатор робить цю частину апаратно, і саме цю половину покривають налаштування виробників нижче.
Відкликання: CRL, який FreeRADIUS ігнорує після HUP
Загублений ноутбук це саме той випадок, заради якого все це існує. Відкличи його в CA. Provisioner admin підписує токен відкликання для серійного номера, і це працює без ключа ноутбука, бо ноутбука в тебе не буде:
SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
Certificate with Serial Number 306546036599704679037436836531698019860 has been revoked.
step-ca одразу перебудовує свій CRL, коли ввімкнено generateOnRevoke, налаштований так, як показує допис про клієнтські сертифікати. Скопіюй його в каталог ca/ FreeRADIUS, і ноутбук відрізано. От тільки ні. Він пройшов назад, як ні в чому не бувало.
| Що зробили після того, як новий CRL ліг на диск | Відкликаний ноутбук |
|---|---|
| Нічого | Досі підключається |
kill -HUP | Досі підключається. Журнал каже HUP - No files changed. Ignoring |
Почекали довше за ca_path_reload_interval | Відмова, certificate revoked |
| Перезапустили FreeRADIUS | Відмова, certificate revoked |
HUP перечитує файли конфігурації, а CRL у ca_path до них не належить, тож FreeRADIUS перевіряє свій список конфігів, не бачить змін і працює далі зі старим CRL у пам’яті. Підхоплює його ca_path_reload_interval. У типовому конфігу він вимкнений. Постав менше 300 секунд, і FreeRADIUS перекриє тебе під час старту:
ca_path_reload_interval is set too low, reset it to 300
Тож 300. Відкликання набирає сили протягом п’яти хвилин після того, як ліг новий CRL. Забирай його за таймером, як допис про клієнтські сертифікати вже робить для nginx, тільки в цей каталог. Перезапусти FreeRADIUS, якщо п’ять хвилин задовго для пристрою, який ти щойно загубив.
CRL може також відрізати всіх одразу. Тож в обидва боки. Обидва випадки перевірено зі справними сертифікатами:
| Стан CRL | Що каже FreeRADIUS | Хто підключається |
|---|---|---|
| Актуальний | Нічого | Кожен справний пристрій |
Відсутній у ca/ | error 3 : unable to get certificate CRL | Ніхто |
| Минув час наступного оновлення | error 12 : CRL has expired | Ніхто |
CRL від step-ca за замовчуванням живе 24 години. Якщо таймер, що його забирає, зупиниться, кожен пристрій у мережі наступного дня не пройде. allow_expired_crl існує, щоб це пом’якшити7. Не використовуй його. Мережа, яка пускає всіх, бо список застарів, перестала будь-що перевіряти, і як така правильне виправлення це стежити за таймером, а не вимикати перевірку.
RADIUS досі на MD5 і спільному секреті
Усе досі захищало розмову між пристроєм і FreeRADIUS. EAP-TLS іде наскрізь, і комутатор чи точка доступу посередині не можуть його прочитати. Пакет RADIUS, який його несе, це інша справа.
Класичний RADIUS це UDP зі спільним секретом, а секрет використовується через MD5, що мало б значно менше значення, якби пакет не ніс нічого цінного, але Access-Accept для клієнта WiFi несе ключі до трафіку цього клієнта. MS-MPPE-Recv-Key і MS-MPPE-Send-Key це майстер-ключ, яким точка доступу шифрує трафік цього клієнта, і RFC 2548 захищає їх через b(1) = MD5(S + R + A) і XOR, де S це спільний секрет12. Прямої секретності (forward secrecy) тут немає. Перехопи трафік RADIUS сьогодні, дістань секрет наступного року з резервної копії конфігу чи running config комутатора, і кожен перехоплений ключ розшифровується, а разом із ним і трафік WiFi, який він захищав.
Тож питання не в тому, чи досить довгий секрет. Питання в тому, чому ключі від бездротової мережі взагалі ходять дротом під MD5. Не мусять.
| Загроза | Звичайний RADIUS через UDP | З обов’язковим Message-Authenticator | RadSec, TLS 1.3, взаємні сертифікати |
|---|---|---|---|
| Підроблений Access-Accept (BlastRADIUS) | Можливий на запитах без EAP, включно з MAB | Зупинено | Зупинено |
| Ключі WiFi, прочитані з перехоплення | Будь-хто, хто колись дізнається секрет | Те саме | Потрібні сеансові ключі TLS, які ніде не зберігаються |
| Машина в мережі керування видає себе за комутатор | Потрібен лише секрет | Те саме | Потрібен сертифікат із роллю nas, з відомої адреси |
| Хто бачить, який пристрій увійшов | Будь-хто на шляху | Те саме | Ніхто |
BlastRADIUS і рядок, що його зупиняє
BlastRADIUS, CVE-2024-3596, дозволяє нападнику на шляху між комутатором і сервером перетворити reject на accept, атакуючи MD5, яким підписано відповідь13. Виправлення це атрибут Message-Authenticator на кожному запиті й кожній відповіді13. RFC 3579 завжди вимагав його на всьому, що несе EAP14, тож EAP-TLS ніколи не був слабким місцем. Слабким місцем був MAB, бо перевірка MAC-адреси не несе EAP, і багато комутаторів надсилали її без нього.
FreeRADIUS 3.2.10 вимагає його з коробки, через require_message_authenticator = yes у radiusd.conf. Перевірено тут запитом MAB, зібраним уручну:
| Запит | Відповідь |
|---|---|
Без Message-Authenticator | Жодної відповіді. У журналі Packet does not contain required Message-Authenticator attribute |
З Message-Authenticator | Відповідь, Access-Reject для невідомої MAC |
Залиш це налаштування як є. Конфіг попереджає, що встановлення його і limit_proxy_state обох у no «will allow MITM attackers to create fake Access-Accept packets to the NAS»15.
Це закриває підробку. Для ключів це не робить нічого.
RadSec: RADIUS усередині TLS 1.3
Найвищий доступний стандарт це RadSec, RADIUS поверх TLS із сертифікатом на кожному кінці16. Комутатор чи точка доступу доводить, хто він, сертифікатом, FreeRADIUS доводить, хто він, своїм, і вся розмова RADIUS, ключі включно, сидить усередині TLS 1.3 з прямою секретністю. IETF переводить його на standards track; чернетка, що замінить експериментальний RFC 2012 року, «Has enough positions to pass»17.
Комутатори й точки доступу отримують сертифікати від step-ca, як і все інше, від третього provisioner, чий шаблон вписує OU=nas і нічого більше, а отже сертифікатом пристрою не можна видати себе за комутатор, а сертифікатом комутатора, який не несе жодної ролі, яку впізнає політика VLAN, не можна й підключитися до мережі.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		verify {
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
	}
}

clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
}
#!/bin/sh
# Accept a RadSec client certificate only if step-ca issued it with the nas role.
openssl x509 -in "$1" -noout -subject -nameopt compat | grep -q '/OU=nas/'
Секрет справді слово radsec. Чесно. Поверх TLS він нічого не робить, і власний приклад FreeRADIUS каже «TLS clients MUST have the shared secret set to „radsec“»18. Дві речі, які виглядають природно, не працюють, і обидві знайдено на власному досвіді. check_cert_cn = %{client:shortname} під час рукостискання розгортається в порожнечу, тож кожен комутатор отримує відмову з Certificate CN (switch1) does not match specified value (); звідси скрипт verify. А слухач не стартує під freeradius -X, який вимикає потоки: Threading must be enabled for TLS sockets to function properly. Налагоджуй натомість через freeradius -fxx -l stdout.
Змодельований раніше порт комутатора, перебудований під RadSec, з тими самими тестами:
| Комутатор пред’являє | Звідки | Результат |
|---|---|---|
switch1, OU=nas | Зі своєї вказаної адреси | TLS 1.3 піднято; laptop1 авторизовано у VLAN 10, відкликаному laptop2 відмовлено |
Сертифікат laptop1 | З адреси комутатора | Відмова в рукостисканні; скрипт verify повертає 1 |
switch1, OU=nas | З невказаної адреси | Ignoring request … from unknown client |
Яке обладнання це вміє
| Authenticator | RadSec | Примітки |
|---|---|---|
| hostapd 2.11 | Так, якщо зібрано з ним | CONFIG_RADIUS_TLS=y закоментовано в його defconfig19. Пакет Alpine лишає його вимкненим і відкидає конфіг: unsupported RADIUS type 'TLS'. Зібраний із ним, запрацював з першого разу |
| Точки доступу й комутатори TP-Link Omada | Від Controller 6.1, з актуальною прошивкою | «Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches»20 |
| RADIUS-проксі TP-Link Omada | Ні | Власний проксі контролера «does not support the RadSec feature»21 |
| Netgear M4250 і M4350 | Не задокументовано | Посібник CLI ніде не згадує RadSec і обмежує спільний секрет: «The secret must be an alphanumeric value not exceeding 16 characters»22 |
| Точки доступу Netgear WAX і WBE | Не задокументовано | Посібники описують порт RADIUS як UDP, а типовий секрет як sharedsecret23 |
Можна спитати, чому комутатор, який у 2026 році продають як повністю керований, не вміє говорити зі своїм RADIUS-сервером через TLS? Не хто це вирішив. А що в процесі дозволило йому вийти таким, коли контролер TP-Link, hostapd і безкоштовний проксі вміють. Шістнадцять випадкових буквено-цифрових символів це приблизно 95 біт, і зламують не це. Суть у тому, що це єдиний захист, який пропонують: жодного варіанта з TLS, схема MD5 з 1999 року стереже ключі WiFi, а точка доступу постачається із секретом, встановленим у слово sharedsecret. На обладнанні Netgear radsecproxy не опція, а обов’язок.
radsecproxy для обладнання, що говорить лише UDP
Де комутатор чи точка доступу не вміють RadSec, постав поруч radsecproxy. Він приймає UDP RADIUS і віддає RadSec24, тож відкритий перегін це кілька метрів VLAN керування між комутатором і проксі, а не весь шлях до сервера:
ListenUDP *:1812

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

client switches {
    host 192.0.2.32/27
    type udp
    secret <long random secret>
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
Використовуй ім’я. Не адресу. З host 10.89.0.100 проксі відмовив серверу, і правильно: No subjectaltname matching address 10.89.0.100. З іменем він піднявся як TLSv1.3 with cipher TLS_AES_256_GCM_SHA384, і ті самі пристрої отримали через нього ті самі відповіді: laptop1 VLAN 10, cam1 99, tv1 30, laptop2 відхилено. Запит без Message-Authenticator зупинився на проксі: ignoring request from client switches … missing required message-authenticator.
Тримай цей UDP-перегін чесним. Коротким і обгородженим. Адреса керування комутатора і проксі сидять у VLAN керування, до якої не маршрутизується жодна клієнтська VLAN, і фаєрвол це підтверджує.
І забирання CRL теж
CRL підписаний, тож ніхто не може його підробити. Але можна підсунути старіший, ще чинний, і так сховати відкликання, зроблене відтоді. Забирай його від step-ca через HTTPS із закріпленим власним кореневим сертифікатом, а не через звичайний HTTP:
curl -fsS --cacert /etc/freeradius/certs/eaptls/ca/root_ca.crt --tlsv1.3 \
  -o /tmp/crl.der https://ca.home.example:9000/1.0/crl
З будь-яким іншим кореневим та сама команда падає з кодом виходу curl 60, і FreeRADIUS залишає список, який має.
Куди це рухається
RFC 9765, RADIUS/1.1, повністю прибирає MD5 з RADIUS, коли той іде поверх TLS: «the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed»25. Він має статус Experimental. FreeRADIUS 3.2 має його за прапорцем збірки, --with-radiusv11, «for testing interoperability»26, а офіційний образ 3.2.10 зібрано без нього; у бінарнику цієї опції немає. RadSec із TLS 1.3 це найвищий стандарт, який можна розгорнути сьогодні, а RADIUS/1.1 це те, куди він піде далі.
Комутатор: Netgear і TP-Link
Кожен керований комутатор, вартий уваги, вміє 802.1X із динамічними VLAN, і налаштування зводяться до тих самих п’яти речей, хоч що написано на корпусі. Різниця між цими двома в деталях, і одна деталь на боці TP-Link змінює те, як ти кабелюєш робоче місце.
| Налаштування | Netgear M4250 і M4350 | Комутатори TP-Link Omada |
|---|---|---|
| RADIUS-сервер | Security > Management Security > RADIUS > Server Configuration27 | RADIUS Profile у контролері Omada28 |
| Увімкнення 802.1X | Security > Port Authentication > Basic > 802.1X Configuration: Dot1x Admin Mode, Authentication Admin Mode27 | Authentication > 802.1X, Authentication Type «Port Based»28 |
| VLAN від RADIUS | VLAN Assignment Mode, «The default is Disable»27 | «enable ‘VLAN Assignment’»28 |
| Відсутня VLAN | Не створюється, якщо не ввімкнено Dynamic VLAN Creation Mode, теж вимкнений за замовчуванням27 | «the switch will create the related VLAN automatically»29 |
| Порти доступу | Control Mode Auto | 802.1X Control mode Auto28 |
| Аплінки, порт RADIUS-сервера, порти точок доступу | Force Authorized | 802.1X лишити вимкненим: «Keep 802.1X authentication disabled on ports connected to the authentication server, the internet and the management computer»29 |
У будь-якому разі спершу створи VLAN на комутаторі. VLAN, яка існує тому, що її начаклував вхід, це VLAN, яку ніхто не налаштовував і на яку ніхто не поставив правило фаєрвола.
Одна VLAN на порт у TP-Link
Власний посібник TP-Link каже «VLAN Assignment takes effect only when the control type is Port Based»29. Port based означає, що перший пристрій, який автентифікувався, задає VLAN для всього порту. Постав на цей порт настільний комутатор або телефон із ПК, підключеним через нього, і другий пристрій заїде у VLAN першого, і ніхто ніколи не спитає в нього сертифікат, а на порту для своїх це означає, що все, що встромлено в задню панель того телефона, опиняється серед своїх.
Тож на TP-Link: один пристрій на порт доступу. Нічого між стіною і пристроєм. Режим MAC-based у Netgear автентифікує кожен пристрій на порту окремо; посібник GS710TUP описує, що він дозволяє «multiple supplicants connected to the same port»30.
MAB для принтера, який нічого з цього не вміє
Деяке обладнання не має клієнта 802.1X взагалі. MAC Authentication Bypass дозволяє комутатору надіслати MAC-адресу пристрою в RADIUS і як ім’я користувача, і як пароль, і обидва виробники підтримують його разом з 802.1X на тому самому порту. Netgear спершу пробує 802.1X, а потім відступає: «if a client tries 802.1X authentication… and authentication fails, the interface proceeds with MAB authentication»27. TP-Link надсилає MAC як «12 hexadecimal digits, all lowercase and no punctuation»29.
MAC-адреса це не ідентичність. Будь-хто може однією командою виставити своїй мережевій карті MAC принтера, з ноутбука, який приніс із собою, стоячи поруч із принтером, чий кабель щойно позичив. Тож MAB отримує власний список, і політика дасть йому лише IoT VLAN або карантин:
mab {
	if (!&EAP-Message && &User-Name =~ /^[0-9a-f]{12}$/ && &User-Password == &User-Name) {
		mab_vlan
		if (ok && &reply:Tunnel-Private-Group-Id =~ /^(20|99)$/) {
			update control { &Auth-Type := Accept }
			update reply {
				&Tunnel-Type := VLAN
				&Tunnel-Medium-Type := IEEE-802
			}
		}
		else {
			reject
		}
	}
}
Це йде першим в authorize, з модулем passwd на ім’я mab_vlan, що читає рядки mac,vlan точно як список пристроїв. Політика сертифікатів загорнута в if (&EAP-Message), тож вона не чіпає MAB. Перевірено:
| Запит MAB | Запис у списку | Відповідь |
|---|---|---|
aabbccddeeff | 20 | Accept, VLAN 20 |
112233445566 | Немає | Reject |
ccddeeff0011 | 10, VLAN для своїх | Reject. Політика не покладе MAC серед своїх, хоч що каже список |
Той, хто підробить принтер, отримає VLAN принтера і нічого більше. Це максимум, який MAC-адреса взагалі має купувати.
Налаштування комутатора Omada вище також звірено з модельованим Omada Software Controller 6.2.14.11 у контейнері без жодного обладнання за ним. Його англійські рядки інтерфейсу називають кожне налаштування, використане тут: опцію RadSec, де «a TLS-encrypted transmission tunnel will be established between the client and the RADIUS server», «Enable VLAN Assignment for Wireless Network», «Require Message-Authenticator», «Limit Proxy-State», а також імпорт клієнтського сертифіката й ключа для RadSec. Контролер налаштовує; трафік він не пропускає, тож це доводить, що налаштування існують у цій версії, і нічого більше. Для Netgear нічого рівноцінного запустити не вийшло, тож його колонка з власних посібників Netgear і тут не перевірялася.
Точка доступу: один SSID, усі VLAN
Точка доступу це місце, де один SSID окуповується. Одна мережа WPA-Enterprise, і кожен клієнт потрапляє у VLAN, яку для нього називає RADIUS. Точка доступу тегує трафік цього клієнта його VLAN і шле кабелем угору, тож порт комутатора, що живить точку доступу, мусить нести тегованими всі VLAN, які може видати RADIUS. Пропусти одну, і пристрій чудово автентифікується і так ніколи й не отримає адресу.
Один SSID, змодельований
Перш ніж вірити на слово будь-якому з виробників, усе це запустили на модельованих радіо. mac80211_hwsim у Linux робить віртуальні карти WiFi, які вміють справжній WPA-Enterprise. Ядро цієї машини не постачає цей модуль, тож тест завантажив те саме ядро в невеликій віртуальній машині KVM і підвантажив його там, із власного підписаного пакета Fedora, з hostapd 2.11 як точкою доступу і трьома станціями wpa_supplicant у власних мережевих просторах імен31:
interface=wlan0
driver=nl80211
ssid=Home
ieee8021x=1
wpa=2
wpa_key_mgmt=WPA-EAP
rsn_pairwise=CCMP
ieee80211w=1
auth_server_addr=192.0.2.10
auth_server_port=1812
auth_server_shared_secret=<shared secret>
dynamic_vlan=2
vlan_tagged_interface=trunk0
vlan_bridge=brvlan
dynamic_vlan=2 означає «обов’язково»: вхід без VLAN у відповіді відхиляється, а не скидається в типову. Кожна станція увійшла як anonymous через TLS 1.3, а власний журнал точки доступу показує, що їй сказав RADIUS:
wlan0: STA 02:00:00:00:01:00 RADIUS: VLAN ID 10
wlan0: STA 02:00:00:00:02:00 RADIUS: VLAN ID 99
wlan0: STA 02:00:00:00:03:00 RADIUS: VLAN ID 30
WPA: group state machine entering state GTK_INIT (VLAN-ID 10)
WPA: group state machine entering state GTK_INIT (VLAN-ID 30)
WPA: group state machine entering state GTK_INIT (VLAN-ID 99)
| Станція | Сертифікат | VLAN | Міст | Власний шлюз | VLAN телевізора |
|---|---|---|---|---|---|
laptop1 | OU=staff | 10 | brvlan10 | Досяжний | Немає відповіді |
cam1 | OU=iot, у списку | 99 | brvlan99 | Досяжний | |
tv1 | OU=media | 30 | brvlan30 | Досяжний |
Рядки про груповий ключ це те, що люди пропускають. Широкомовні й багатоадресні кадри у WiFi шифруються груповим ключем, спільним для всіх у мережі, і якби всі три VLAN ділили один, камера могла б читати широкомовлення ноутбука прямо з ефіру, хоч що думав комутатор. hostapd тримає окремий груповий ключ на кожну VLAN, і журнал показує, як він запускає по одному для кожної. Той самий прогін у WPA3-Enterprise, WPA-EAP-SHA256 з обов’язковим захистом кадрів керування, дав ті самі три VLAN і ті самі три групові ключі.
| Налаштування | Netgear WAX і WBE | TP-Link Omada EAP |
|---|---|---|
| Безпека | WPA2 Enterprise або WPA3 Enterprise | WPA2-Enterprise або WPA3-Enterprise, включно з режимом only з CCMP-128 |
| VLAN від RADIUS | Dynamic VLAN, Enable23 | «Enable VLAN Assignment for Wireless Network»28 |
| Немає VLAN у відповіді | Клієнт іде у власну VLAN SSID23 | Не задокументовано; FreeRADIUS тут ніколи не надсилає Accept без неї |
| Транспорт RADIUS | Лише UDP, тож radsecproxy | RadSec від Controller 6.1 з актуальною прошивкою20 |
Дві деталі Netgear варто знати, поки вони не вкусили. Клієнта, якому RADIUS-сервер не дав VLAN, за словами посібника, буде «automatically assigned the VLAN ID that you configured for the SSID»23, тож налаштуй власну VLAN SSID на карантин, а не на своїх; FreeRADIUS тут завжди надсилає VLAN, але запасний варіант однаково має падати в закритий бік. А динамічна VLAN «is mutually exclusive with a captive portal, NAT mode, wireless client isolation, and a multicast DNS (mDNS) gateway»23, тож гостьовий портал на тому самому SSID відпадає.
WPA3-Enterprise на WAX620 це 192-бітний режим: «the encryption is automatically set to GCMP256»32, з обов’язковим захистом кадрів керування. Клієнти, що не вміють GCMP-256, до нього не підключаться. Перевір свій найстаріший пристрій, перш ніж перемикатися, так само як для TLS 1.3.
Пристрої і перевірка, яку всі пропускають
Кожному пристрою потрібні три речі: власний сертифікат і ключ, кореневий сертифікат і ім’я RADIUS-сервера, на яке він має чекати. Більшість посібників покривають перші дві. Пропусти щось у третій, і все одно працює, і в цьому проблема.
Третя це те, що не дає пристрою довіритися не тому серверу. Тут фальшивий RADIUS-сервер підняли двічі: раз із цілком чинним сертифікатом від того самого CA, виданим на ha.home.example, і раз із самопідписаним сертифікатом. Ноутбук спрямували на кожен із трьома різними клієнтськими налаштуваннями:
| Клієнт перевіряє | Справжній сервер | Той самий CA, інше ім’я | Самопідписаний |
|---|---|---|---|
| CA та ім’я сервера | Підключається | Відмова, Domain mismatch | Відмова |
| Лише CA | Підключається | Підключається | Відмова |
| Нічого | Підключається | Підключається | Підключається |
Подивись на середній рядок. Твій CA підписує сертифікат для кожного веб-сервера в домі. Пристрій, що перевіряє лише CA, довіриться будь-якому з них як своєму RADIUS-серверу, тож будь-хто, хто дістане один із цих ключів, із забутої тестової машини чи веб-сервера, який ніхто не латав, може підняти точку доступу з твоїм SSID, і твої пристрої підключаться до неї без жодного писку. З EAP-TLS вони не віддають пароль, але вони в мережі нападника і довіряють їй. TLS 1.3 цього не змінює; ті самі три рядки повернулися і під 1.3. Змінює лише перевірка імені.
Android дійшов до цього першим. Опцію «Do not validate» прибрали «for security reasons»33, хоча там зазначено, що «saved enterprise configurations that are set up to turn off server certificate validation aren’t affected»33. Старий телефон досі може таку носити.
| Linux (NetworkManager) | macOS, iOS, iPadOS | Android | |
|---|---|---|---|
| Сертифікат і ключ | 802-1x.client-cert, 802-1x.private-key | Identity payload у профілі конфігурації | Встановлено як сертифікат Wi-Fi |
| Кореневий сертифікат | 802-1x.ca-cert | Certificate payload, довіра через PayloadCertificateAnchorUUID34 | Поле сертифіката CA |
| Ім’я сервера | 802-1x.domain-match35 | TLSTrustedServerNames34 | Поле домену; setDomainSuffixMatch в API36 |
| TLS 1.3 | 802-1x.phase1-auth-flags tls-1-3-enable | TLSMinimumVersion і TLSMaximumVersion "1.3"; максимум за замовчуванням "1.2"34 | setMinimumTlsVersion(TLS_V1_3), з рівня API 34, де пристрій це підтримує36 |
На Linux усе це одна команда. Її перевірено через nmcli --offline, яка друкує підключення, яке вона створила б, не чіпаючи робочу систему:
nmcli connection add type wifi con-name Home ifname '*' ssid Home \
  wifi-sec.key-mgmt wpa-eap 802-1x.eap tls 802-1x.identity anonymous \
  802-1x.ca-cert /etc/pki/home/root_ca.crt \
  802-1x.domain-match radius.home.example \
  802-1x.client-cert /etc/pki/home/laptop1.crt \
  802-1x.private-key /etc/pki/home/laptop1.key \
  802-1x.private-key-password-flags not-required \
  802-1x.phase1-auth-flags tls-1-3-enable
Для дротового порту те саме з type ethernet і без SSID. Пастка на боці Apple це максимальна версія TLS, що за замовчуванням 1.2: профіль, який її не вказує, дає Mac, якому ця мережа відмовить.
Скільки коштує «лише TLS 1.3»
Чесна межа цієї збірки це пристрої, які цього не вміють. Камера чи телевізор із вбудованим supplicant, якому вже багато років, може впоратися з EAP-TLS поверх 1.2 і ніколи з 1.3, і жодне налаштування на твоєму боці цього не виправить. Версію TLS узгоджують до того, як FreeRADIUS побачить сертифікат, тож він не може зробити виняток для ролі IoT.
Тож перевіряй кожен пристрій до того, як купити. Не після. Спрямуй його на FreeRADIUS лише з 1.3 і прочитай журнал: recv TLS 1.3 Handshake, ClientHello або protocol version скаже тобі все, що треба. Пристрій, що не пройшов, іде на дротовий порт із MAB або не йде в мережу взагалі. Послабити всю мережу під найгірше, що в ній є, саме так і почався спільний пароль.
Повна конфігурація, файл за файлом
Усе вище обрізано до рядків, що доводять кожну думку. Тут усе. Кожен файл тут працював у лабораторії, від порожнього step-ca і стокового дерева FreeRADIUS до ноутбука у VLAN 10, а копії нижче це ті самі файли з лабораторними адресами, заміненими на ті, що в таблиці. Бери їх одним завантаженням, eap-tls-configs.tar.gz, або по файлу за посиланнями.
| Ім’я | Адреса | Що це |
|---|---|---|
ca.home.example | Лише за іменем | step-ca, порт 9000 |
radius.home.example | 192.0.2.10 | FreeRADIUS, RadSec на 2083 |
radsecproxy | 192.0.2.11 | radsecproxy, UDP на вхід, RadSec на вихід |
switch1, ap1 | 192.0.2.21, 192.0.2.31 | Обладнання, що говорить RadSec |
| Обладнання лише з UDP | 192.0.2.32 до .63 | Через radsecproxy; точка доступу Linux нижче це ap2 на .33 |
| Файл | Куди йде | Його робота |
|---|---|---|
step-ca/templates/device.tpl | /home/step/templates/ у CA | Роль в OU, лише автентифікація клієнта |
step-ca/templates/nas.tpl | /home/step/templates/ у CA | OU=nas, для RadSec |
step-ca/setup.sh | Запустити один раз у CA | Додає provisioner network і nas |
step-ca/issue.sh | Запустити там, де step довіряє CA | Кожен сертифікат і рецепт відкликання |
freeradius/install.sh | Запустити з freeradius/ | Розкладає решту по місцях |
freeradius/mods-available/eap | RADDB/mods-available/ | EAP-TLS, TLS 1.3, перевірка CRL |
freeradius/mods-available/device_vlan | RADDB/mods-available/ | Читає список окремих пристроїв |
freeradius/mods-available/mab_vlan | RADDB/mods-available/ | Читає список MAB |
freeradius/mods-config/device_vlan/devices | RADDB/mods-config/device_vlan/ | Ім’я сертифіката в VLAN |
freeradius/mods-config/device_vlan/mab | RADDB/mods-config/device_vlan/ | MAC-адреса в VLAN |
freeradius/policy.d/vlan | RADDB/policy.d/ | Обирає VLAN для сертифіката |
freeradius/policy.d/mab | RADDB/policy.d/ | Обирає VLAN для MAC, лише 20 або 99 |
freeradius/sites-available/default.patch | Застосувати до RADDB | Викликає дві політики |
freeradius/sites-available/tls | RADDB/sites-available/ | Слухач RadSec і його клієнти |
freeradius/nas-only.sh | RADDB/ | Пускає лише сертифікати OU=nas |
freeradius/clients.conf | RADDB/ | UDP для тестування на самій машині |
systemd/radius-crl-refresh | /usr/local/sbin/ | Забирає й перевіряє CRL |
systemd/radius-crl-refresh.service | /etc/systemd/system/ | Запускає його |
systemd/radius-crl-refresh.timer | /etc/systemd/system/ | Щогодини |
systemd/radius-cert-renew.service | /etc/systemd/system/ | Оновлює серверний сертифікат |
radsecproxy/radsecproxy.conf | /etc/radsecproxy.conf | UDP на вхід, RadSec на вихід |
hostapd/hostapd-wired.conf | /etc/hostapd/ | Порт комутатора 802.1X на Linux |
hostapd/hostapd-wifi.conf | /etc/hostapd/ | Точка доступу на Linux, один SSID |
clients/wpa_supplicant-wired.conf | Пристрій | Дротовий вхід |
clients/wpa_supplicant-wifi.conf | Пристрій | Вхід через WiFi |
clients/nmcli.sh | Пристрій | Те саме через NetworkManager |
FreeRADIUS живе в різних місцях у кожному дистрибутиві, а його файлам байдуже де, бо кожен шлях у них будується від каталогу конфігурації. install.sh приймає цей каталог як RADDB. Його запускали на всіх трьох нижче, і власна перевірка конфігу FreeRADIUS, -XC, пройшла на кожному. Лише офіційний образ далі пройшов кожен тест цього допису; на двох інших ця перевірка і є всім доказом, у контейнері, тож SELinux на справжній машині з Fedora в неї не входив.
| Офіційний образ | Debian 13 | Fedora | |
|---|---|---|---|
| FreeRADIUS | 3.2.10 | 3.2.7 | 3.2.8 |
RADDB | /etc/freeradius | /etc/freeradius/3.0 | /etc/raddb |
| Працює як | freerad | freerad | radiusd |
| Сервіс | Контейнер | freeradius | radiusd |
| Перевірено | Усе в цьому дописі | install.sh і -XC | install.sh і -XC |
Два юніти systemd називають /etc/freeradius і сервіс freeradius. На Debian чи Fedora зміни обидва відповідно до таблиці. Більше нічого не змінюється.
step-ca
Шаблон пристрою той самий, що в Роль у сертифікаті, рядок у рядок, з коментарем угорі. Шаблон nas та сама ідея із зафіксованою роллю:
{{- /* Certificates for switches, access points and radsecproxy, used
       for RadSec. OU=nas is what FreeRADIUS checks for; it maps to no
       VLAN, so a nas certificate cannot get a device on the network. */ -}}
{
  "subject": {
    "commonName": {{ toJson .Subject.CommonName }},
    "organizationalUnit": "nas"
  },
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
setup.sh додає обидва provisioner. Запусти його один раз усередині контейнера step-ca. Він питає пароль для кожного, а блок CRL, який він друкує, іде в ca.json уручну:
#!/bin/sh
# Run inside the step-ca container, as the step user, once.
# Adds the two provisioners this post uses. Each asks for a password for
# its own key; keep both.
set -e

step ca provisioner add network --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/device.tpl

step ca provisioner add nas --type JWK --create \
  --x509-max-dur 8760h --x509-default-dur 24h \
  --x509-template /home/step/templates/nas.tpl

# Then add this block at the top level of /home/step/config/ca.json and
# restart the container:
#
#   "crl": {
#     "enabled": true,
#     "generateOnRevoke": true,
#     "cacheDuration": "24h",
#     "idpURL": "http://ca.home.example/1.0/crl"
#   }
issue.sh робить кожен сертифікат цього допису і зберігає рецепт відкликання з розділу про відкликання як коментар на той день, коли він знадобиться. Цей рецепт теж запускали проти цього CA, на laptop2, зробленому спеціально для цього:
#!/bin/sh
# Issue the certificates. Run anywhere the step CLI trusts the CA.
set -e

# The RADIUS server: default 24 hours, renewed daily by radius-cert-renew.service.
step ca certificate radius.home.example radius.crt radius.key --provisioner admin

# Devices: a year each, the role decides the VLAN.
step ca certificate laptop1 laptop1.crt laptop1.key --provisioner network --not-after 8760h --set role=staff
step ca certificate cam1    cam1.crt    cam1.key    --provisioner network --not-after 8760h --set role=iot
step ca certificate tv1     tv1.crt     tv1.key     --provisioner network --not-after 8760h --set role=media

# Switches, APs and radsecproxy, for RadSec.
step ca certificate switch1     switch1.crt     switch1.key     --provisioner nas --not-after 8760h
step ca certificate ap1         ap1.crt         ap1.key         --provisioner nas --not-after 8760h
step ca certificate radsecproxy radsecproxy.crt radsecproxy.key --provisioner nas --not-after 8760h

# A lost device: revoke by serial, no key needed.
#   SERIAL=$(step certificate inspect laptop2.crt --format json | jq -r .serial_number)
#   TOKEN=$(step ca token "$SERIAL" --revoke --provisioner admin)
#   step ca revoke "$SERIAL" --token "$TOKEN" --reason "laptop lost"
FreeRADIUS
Запусти install.sh з каталогу freeradius у завантаженні. Він копіює файли, патчить типовий сайт і робить посилання. Це все, що він робить:
#!/bin/sh
#  Puts these files into a stock FreeRADIUS 3.2 tree. Run from this
#  directory. RADDB is /etc/freeradius on the official image,
#  /etc/freeradius/3.0 on Debian and Ubuntu, /etc/raddb on Fedora.
set -eu
RADDB=${RADDB:-/etc/freeradius}

cp mods-available/eap mods-available/device_vlan mods-available/mab_vlan "$RADDB/mods-available/"
mkdir -p "$RADDB/mods-config/device_vlan"
cp mods-config/device_vlan/devices mods-config/device_vlan/mab "$RADDB/mods-config/device_vlan/"
cp policy.d/vlan policy.d/mab "$RADDB/policy.d/"
cp sites-available/tls "$RADDB/sites-available/"
cp clients.conf "$RADDB/"
install -m 0755 nas-only.sh "$RADDB/nas-only.sh"
patch -d "$RADDB" -p0 --forward < sites-available/default.patch

for m in eap device_vlan mab_vlan; do
	ln -sfn ../mods-available/$m "$RADDB/mods-enabled/$m"
done
ln -sfn ../sites-available/tls "$RADDB/sites-enabled/tls"

#  The certificates go in $RADDB/certs/eaptls: radius.crt, radius.key,
#  and ca/ holding root_ca.crt, intermediate_ca.crt and the CRL. All of
#  it readable by the user FreeRADIUS runs as: freerad, or radiusd on
#  Fedora.
mkdir -p "$RADDB/certs/eaptls/ca"
Патч це два рядки в стоковому типовому сайті. Його зроблено для 3.2.10, і він застосовується до 3.2.7 і 3.2.8 щонайбільше зі зсувом:
freeradius/sites-available/default.patch
--- sites-available/default
+++ sites-available/default
@@ -301,6 +301,9 @@
 #  Make *sure* that 'preprocess' comes before any realm if you
 #  need to setup hints for the remote radius server
 authorize {
+	#  MAC Authentication Bypass, policy.d/mab.
+	mab
+
 	#
 	#  Take a User-Name, and perform some checks on it, for spaces and other
 	#  invalid characters.  If the User-Name appears invalid, reject the
@@ -810,6 +813,9 @@
 #  Once we KNOW that the user has been authenticated, there are
 #  additional steps we can take.
 post-auth {
+	#  The VLAN for a certificate login, policy.d/vlan.
+	vlan_by_certificate
+
 	#
 	#  If you need to have a State attribute, you can
 	#  add it here.  e.g. for later CoA-Request with
mods-available/eap замінює стоковий. Повністю:
#  EAP for 802.1X: EAP-TLS only, TLS 1.3 only, CRL checked on every login.
#  Replaces the stock mods-available/eap. mods-enabled/eap links to it.
eap {
	default_eap_type = tls
	timer_expire = 60
	ignore_unknown_eap_types = no
	max_sessions = ${max_requests}

	tls-config tls-common {
		#  The server certificate followed by step-ca's intermediate,
		#  exactly as "step ca certificate" writes it.
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key

		#  Root, intermediate and the intermediate's CRL, hashed with
		#  "openssl rehash". radius-crl-refresh keeps the CRL current.
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		check_crl = yes
		#  A HUP does not reload a CRL. This does, at 300 s, the minimum.
		ca_path_reload_interval = 300

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}

		verify {
		}
	}

	tls {
		tls = tls-common
	}
}
policy.d/vlan це політика з попереднього розділу з обгорткою if (&EAP-Message), про яку згадує розділ про MAB:
#  Called first in post-auth. Picks the VLAN for a certificate login:
#  the per-device list first, then the role in the certificate's OU.
vlan_by_certificate {
	#  Certificate logins only. MAB is decided in authorize.
	if (&EAP-Message) {
		#  Only certificates made for this job: client auth, and a role.
		if (&TLS-Client-Cert-X509v3-Extended-Key-Usage-OID !~ /1\.3\.6\.1\.5\.5\.7\.3\.2/) {
			reject
		}

		#  1. The per-device list wins.
		device_vlan

		#  2. Otherwise the role in the certificate decides.
		if (!&reply:Tunnel-Private-Group-Id) {
			if (&TLS-Client-Cert-Subject =~ /\/OU=([^\/]+)/) {
				switch "%{1}" {
					case "staff" {
						update reply { &Tunnel-Private-Group-Id := "10" }
					}
					case "iot" {
						update reply { &Tunnel-Private-Group-Id := "20" }
					}
					case "media" {
						update reply { &Tunnel-Private-Group-Id := "30" }
					}
					case {
						reject
					}
				}
			}
			else {
				reject
			}
		}

		update reply {
			&Tunnel-Type := VLAN
			&Tunnel-Medium-Type := IEEE-802
		}
	}
}
policy.d/mab це політика з розділу про MAB, а mods-available/device_vlan і nas-only.sh такі, як показано раніше, усі три з доданим коментарем. Модуль списку MAB і два списки:
freeradius/mods-available/mab_vlan
#  MAC Authentication Bypass: MAC address to VLAN, for kit with no
#  802.1X client. The mab policy only accepts VLAN 20 or 99 from here.
#  mods-enabled/mab_vlan links to it.
passwd mab_vlan {
	filename = ${modconfdir}/device_vlan/mab
	format = "*User-Name:=Tunnel-Private-Group-Id"
	delimiter = ","
}
freeradius/mods-config/device_vlan/devices
# Certificate CN,VLAN. Overrides the role in the certificate.
# cam1 is quarantined while it is looked at.
cam1,99
freeradius/mods-config/device_vlan/mab
# MAC (12 hex digits, lowercase, no punctuation),VLAN. 20 or 99 only.
aabbccddeeff,20
sites-available/tls замінює стоковий приклад RadSec. Тимчасовий каталог verify це ${run_dir}, який уже існує і належить користувачу, від якого працює FreeRADIUS, тож створювати нічого не треба:
freeradius/sites-available/tls
#  RadSec: RADIUS over TLS 1.3 on port 2083, for switches, access
#  points and radsecproxy. Replaces the stock sites-available/tls;
#  sites-enabled/tls links to it. Requests go to the default site.
listen {
	ipaddr = *
	port = 2083
	type = auth
	proto = tcp
	virtual_server = default
	clients = radsec

	limit {
		max_connections = 16
		lifetime = 0
		idle_timeout = 30
	}

	tls {
		certificate_file = ${certdir}/eaptls/radius.crt
		private_key_file = ${certdir}/eaptls/radius.key
		ca_path = ${certdir}/eaptls/ca
		ca_file = ${certdir}/eaptls/ca/root_ca.crt

		require_client_cert = yes
		check_crl = yes
		ca_path_reload_interval = 300

		#  Only certificates from step-ca's nas provisioner.
		verify {
			#  Where FreeRADIUS writes the certificate for the script to read.
			tmpdir = ${run_dir}
			client = "${raddbdir}/nas-only.sh %{TLS-Client-Cert-Filename}"
		}

		tls_min_version = "1.3"
		tls_max_version = "1.3"
		cipher_list = "DEFAULT"
		ecdh_curve = ""

		cache {
			enable = no
		}
	}
}

#  One entry per switch, AP and proxy, by management address. Over TLS
#  the secret does nothing, and FreeRADIUS requires it to be "radsec".
clients radsec {
	client switch1 {
		ipaddr = 192.0.2.21
		proto = tls
		secret = radsec
	}
	client ap1 {
		ipaddr = 192.0.2.31
		proto = tls
		secret = radsec
	}
	client radsecproxy {
		ipaddr = 192.0.2.11
		proto = tls
		secret = radsec
	}
}
clients.conf замінює стоковий і пускає eapol_test на самій машині і більше нічого. Комутатори й точки доступу заходять через RadSec або через проксі:
#  UDP clients. Kit talks RadSec (sites-available/tls) or goes through
#  radsecproxy, so plain RADIUS is only for testing on this host with
#  eapol_test. Replaces the stock clients.conf.
client localhost {
	ipaddr = 127.0.0.1
	proto = *
	secret = CHANGE-ME-test-only
	require_message_authenticator = yes
	nas_type = other
}
Спершу перевір конфіг. Потім запусти його на передньому плані, з увімкненими потоками, щоб працював RadSec:
freeradius -XC
freeradius -fxx -l stdout
Як тримати це актуальним
radius-crl-refresh забирає CRL із закріпленим кореневим і відкидає той, що не підписаний проміжним або вже прострочений, тож невдале забирання лишає на місці старий список. Він ніколи не міняє справний список на сміття:
#!/bin/sh
# Fetch step-ca's CRL over HTTPS with the root pinned, and put it where
# FreeRADIUS reads it. FreeRADIUS picks it up within ca_path_reload_interval.
# Installed as /usr/local/sbin/radius-crl-refresh.
set -eu

CA_URL="${CA_URL:-https://ca.home.example:9000}"
DIR="${DIR:-/etc/freeradius/certs/eaptls/ca}"
TMP=$(mktemp -d)
trap 'rm -rf "$TMP"' EXIT

curl -fsS --cacert "$DIR/root_ca.crt" --tlsv1.3 -o "$TMP/crl.der" "$CA_URL/1.0/crl"
openssl crl -inform DER -in "$TMP/crl.der" -out "$TMP/crl.pem"

# Refuse a list that is not signed by our intermediate, or already stale.
openssl crl -in "$TMP/crl.pem" -noout -CAfile "$DIR/intermediate_ca.crt" 2>&1 | grep -q 'verify OK'
next=$(date -d "$(openssl crl -in "$TMP/crl.pem" -noout -nextupdate | cut -d= -f2)" +%s)
[ "$next" -gt "$(date +%s)" ]

install -m 0644 "$TMP/crl.pem" "$DIR/intermediate.crl.pem.new"
mv -f "$DIR/intermediate.crl.pem.new" "$DIR/intermediate.crl.pem"
openssl rehash "$DIR"
systemd/radius-crl-refresh.service
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS
Wants=network-online.target
After=network-online.target

[Service]
Type=oneshot
ExecStart=/usr/local/sbin/radius-crl-refresh
systemd/radius-crl-refresh.timer
[Unit]
Description=Fetch step-ca's CRL for FreeRADIUS every hour

[Timer]
OnBootSec=1min
OnUnitActiveSec=1h
RandomizedDelaySec=5min
Persistent=true

[Install]
WantedBy=timers.target
Серверний сертифікат живе 24 години, тож оновлює себе сам. Оновлення тут зберегло ключ і права обох файлів, а це важливо, бо FreeRADIUS читає їх як freerad. Воно перезапускає FreeRADIUS, а не надсилає HUP. З тієї самої причини, що й CRL:
systemd/radius-cert-renew.service
#  Keeps FreeRADIUS's 24-hour server certificate renewed, and restarts
#  FreeRADIUS on each renewal so it loads the new one. Once, as root:
#    step ca bootstrap --ca-url https://ca.home.example:9000 --fingerprint <root fingerprint>
#    chgrp freerad radius.key && chmod 0640 radius.key
#  Renewal rewrites radius.crt and keeps the key and both files' modes.
[Unit]
Description=Renew FreeRADIUS's server certificate from step-ca
Wants=network-online.target
After=network-online.target

[Service]
ExecStart=/usr/bin/step ca renew --daemon \
  --exec "systemctl restart freeradius" \
  /etc/freeradius/certs/eaptls/radius.crt /etc/freeradius/certs/eaptls/radius.key
Restart=on-failure
RestartSec=5min

[Install]
WantedBy=multi-user.target
radsecproxy
# radsecproxy beside switches and APs that only speak UDP RADIUS.
# Takes UDP in on the management VLAN, sends RadSec over TLS 1.3 out.

ListenUDP *:1812

LogLevel 3
LogDestination file:///var/log/radsecproxy.log

tls stepca {
    CACertificateFile  /etc/radsecproxy/root_ca.crt
    CertificateFile    /etc/radsecproxy/radsecproxy.crt
    CertificateKeyFile /etc/radsecproxy/radsecproxy.key
    TlsVersion TLS1_3
}

# The kit that only speaks UDP, from 192.0.2.32 to .63 on the management
# VLAN. Netgear caps the secret at 16 alphanumeric characters, so use all
# 16, random:
#   openssl rand -base64 32 | tr -dc 'A-Za-z0-9' | head -c 16
client switches {
    host 192.0.2.32/27
    type udp
    secret CHANGE-ME-16chars
    RequireMessageAuthenticator on
}

server freeradius {
    host radius.home.example
    port 2083
    type tls
    tls stepca
    secret radsec
    certificateNameCheck on
}

realm * {
    server freeradius
}
hostapd
Машина з Linux замість порту комутатора, що говорить RadSec. Це файл, на якому працював модельований порт:
# A Linux box as an 802.1X wired port, talking RadSec to FreeRADIUS.
# Needs hostapd built with CONFIG_DRIVER_WIRED=y and CONFIG_RADIUS_TLS=y.
interface=eth1
driver=wired
ieee8021x=1
use_pae_group_addr=1
eap_reauth_period=3600
nas_identifier=switch1

auth_server_addr=192.0.2.10
auth_server_port=2083
auth_server_type=TLS
auth_server_shared_secret=radsec
auth_server_ca_cert=/etc/hostapd/root_ca.crt
auth_server_client_cert=/etc/hostapd/switch1.crt
auth_server_private_key=/etc/hostapd/switch1.key

logger_syslog=-1
logger_syslog_level=2
І для точки доступу. Ця йде через radsecproxy по UDP, так, як ішла б точка доступу Netgear, і це файл, на якому працювали модельовані радіо:
# A Linux access point: one WPA2/WPA3-Enterprise SSID, each client on the
# VLAN RADIUS names. This one talks UDP to radsecproxy, like the Netgear
# APs. For RadSec, build hostapd with CONFIG_RADIUS_TLS=y and use the
# auth_server_* block from hostapd-wired.conf instead.
interface=wlan0
driver=nl80211
ssid=Home
country_code=GB
hw_mode=g
channel=6

ieee8021x=1
eapol_version=2
wpa=2
# WPA-EAP for WPA2-Enterprise; WPA-EAP-SHA256 with ieee80211w=2 for WPA3-Enterprise.
wpa_key_mgmt=WPA-EAP WPA-EAP-SHA256
rsn_pairwise=CCMP
ieee80211w=1
nas_identifier=ap2
own_ip_addr=192.0.2.33

auth_server_addr=192.0.2.11
auth_server_port=1812
auth_server_shared_secret=CHANGE-ME-16chars
radius_require_message_authenticator=1

# 2 = required: no VLAN in the answer means no network.
dynamic_vlan=2
vlan_naming=1
vlan_tagged_interface=eth0
vlan_bridge=brvlan

ctrl_interface=/run/hostapd
logger_syslog=-1
logger_syslog_level=2
Пристрої
nmcli.sh це команда з розділу про пристрої і її дротовий двійник. Без NetworkManager wpa_supplicant бере ось це:
clients/wpa_supplicant-wired.conf
# Linux client, wired 802.1X. Run: wpa_supplicant -D wired -i eth0 -c this-file
ctrl_interface=/run/wpa_supplicant
ap_scan=0
network={
    key_mgmt=IEEE8021X
    eapol_flags=0
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
clients/wpa_supplicant-wifi.conf
# Linux client, WiFi, without NetworkManager. TLS 1.3, anonymous identity,
# and the server name checked.
ctrl_interface=/run/wpa_supplicant
network={
    ssid="Home"
    key_mgmt=WPA-EAP WPA-EAP-SHA256
    ieee80211w=1
    eap=TLS
    phase1="tls_disable_tlsv1_3=0"
    identity="anonymous"
    ca_cert="/etc/pki/home/root_ca.crt"
    domain_match="radius.home.example"
    client_cert="/etc/pki/home/laptop1.crt"
    private_key="/etc/pki/home/laptop1.key"
}
Проти чого перевірено кожен файл
| Файли | Проти чого | Результат |
|---|---|---|
step-ca/ | step-ca 0.30.2, новий CA | Усі 7 сертифікатів видано з їхніми ролями; laptop2 видано й відкликано за рецептом |
freeradius/ | 3.2.10, встановлений через install.sh | laptop1 VLAN 10, cam1 99, tv1 30, сертифікат nas відхилено; MAB aabbccddeeff VLAN 20, невідому MAC відхилено |
radius-crl-refresh | step-ca через TLS 1.3 | CRL встановлено й захешовано; відкликаному ноутбуку відмовлено протягом п’яти хвилин, без перезапуску |
radius-cert-renew.service | step ca renew 0.30.2 | Сертифікат оновлено; ключ і права не зачеплено |
radsecproxy.conf | radsecproxy 1.11.2 | EAP-TLS через нього прийнято; MAB з Message-Authenticator VLAN 20, без нього відкинуто |
hostapd-wired.conf | hostapd 2.11, зібраний із RadSec | VLAN 10, 99 і 30 через TLS 1.3 |
hostapd-wifi.conf, wpa_supplicant-wifi.conf | Модельовані радіо, через radsecproxy | Три станції на одному SSID, VLAN 10, 99 і 30; клієнтський файл як є і станція лише з WPA3 обидва підключилися |
wpa_supplicant-wired.conf | eapol_test 2.11 | Ті самі відповіді, що в таблиці вище |
| Юніти systemd | systemd-analyze verify | Жодних скарг, крім того, що двох програм тут не встановлено |
Що відрізає всіх
Кожну з цих проблем зловили або перевірили, поки це будувалося, окрім відсутньої VLAN на транку, бо для неї потрібен справжній комутатор. Майже всі вони падають у закритий бік. Це правильний спосіб падати, і все одно поганий ранок.
| Збій | Що бачиш | Виправлення |
|---|---|---|
| CRL прострочений або відсутній | Кожному пристрою відмова; CRL has expired або unable to get certificate CRL | Забирати CRL за таймером і моніторити його |
| Новий CRL не підхоплено | Відкликаний пристрій досі підключається | ca_path_reload_interval = 300 або перезапуск FreeRADIUS |
| У клієнта вимкнено TLS 1.3 | protocol version, пристрою відмова | tls_disable_tlsv1_3=0, tls-1-3-enable або ключі профілю Apple |
Файли сертифікатів не читаються freerad | FreeRADIUS не стартує, Permission denied | Зробити їх читабельними для freerad, ключ лише для нього |
| Сертифікат без ролі | Відмова політики | Перевипустити через provisioner network з --set role= |
| VLAN немає на комутаторі чи транку точки доступу | Пристрій автентифікується, адреси не отримує | Створити VLAN і тегувати її на кожному транку, до якого може дістатися пристрій |
| Неправильний спільний секрет RADIUS | Жодної відповіді; FreeRADIUS пише invalid Message-Authenticator! (Shared secret is incorrect.), а комутатор повторює, поки не здасться | Той самий секрет у clients.conf і на комутаторі чи точці доступу |
| Пристрій не перевіряє ім’я сервера | Нічого. Працює, і працювало б так само з самозванцем | Задати ім’я сервера на кожному пристрої |
| Запит без Message-Authenticator | Мовчки відкинуто; комутатор повторює і здається | Увімкнути його на комутаторі або поставити попереду radsecproxy |
Слухач RadSec під freeradius -X | Threading must be enabled for TLS sockets | freeradius -fxx -l stdout |
| hostapd зібрано без RadSec | unsupported RADIUS type 'TLS' | Зібрати з CONFIG_RADIUS_TLS=y або використати radsecproxy |
| radsecproxy дали адресу сервера | No subjectaltname matching address | Використати radius.home.example |
Чому цього немає в кожній корпоративній мережі за замовчуванням?
Нічого в цьому дописі не нове. EAP-TLS опубліковано в жовтні 1999 року37. Атрибути VLAN з’явилися у вересні 2003 року3. Обидва виробники комутаторів вище документують динамічні VLAN у власних посібниках, а CA, RADIUS-сервер і проксі мають відкритий код і нічого не коштують. Іди комерційним шляхом, і те саме стає рядком у кошторисі: Cisco кладе «RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass» у рівень Essentials для ISE, з ліцензуванням за «concurrent active endpoints», де endpoint може бути одним із «printers, fax machines, or other types of network devices»38 у мережі. Так чи інакше, ця можливість лежить в обладнанні вже понад двадцять років.
То чому корпоративна мережа у 2026 році досі працює на паролі, який знають усі?
Можна спитати, чому стільки адмінів і MSP просто цим не переймаються? Не хто. А що дозволяє цьому тривати. Чесних відповідей три, бо випадків три.
Дехто не знає. І це провал, а не виправдання. Знати, що вміє твій власний комутатор, це не те, що з тобою стається. Подбати, щоб знати, це і є робота, а посібник, де це написано, безкоштовно завантажується.
Дехто знає і лишає як є. Спільний пароль працює. Ніхто не відкриває через нього тікет. Сертифікат на кожен пристрій це купа клопоту, за який нічого не видно до того дня, коли зникне ноутбук, і як такий він ніколи не потрапляє в список справ. Для MSP арифметика ще простіша: пласку мережу з одним паролем дешевше підтримувати, жоден контракт цього не міряє, а клієнт ніколи не питає. Серія про MSP розбирає, куди ведуть ці стимули, і тут той самий шаблон на меншому рахунку. Саме на цей випадок і націлене питання: адмін, у якого є комутатор, що це вміє, який дочитав аж сюди і тримає спільний ключ, бо ніхто не змусить його це обґрунтувати.
Дехто справді не може, поки що. Принтер без supplicant, телевізор, що не вміє TLS 1.3, бізнес-машина, яку її виробник не оновлює. Це справжнє обмеження, і відповідь тут так, це можна обґрунтувати: MAB в обгороджену VLAN, причина записана, і поруч дата, коли ця машина піде.
Провал не в тому, що є прогалина. Прогалини є в усіх. Провал у тому, щоб тримати корпоративну мережу поверх прогалини, яку ти так і не пішов закрити, на обладнанні, яке з коробки вміло її закрити.
Кожен колись жив зі спільним паролем. Тримати його в корпоративній мережі з власного вибору це те, що обґрунтувати не можна.
Чому Cyber Essentials цього не вимагає
Бо він ніколи не мав цього вимагати. Cyber Essentials це базовий рівень із державною підтримкою, і «a growing number of organisations require suppliers to be certified to bid for work»39. Його побудовано проти «the most common internet based cyber security threats»39, і його вимоги прямо кажуть, де він закінчується. Бездротове обладнання поза його межами там, де нападник не може дістатися до нього з інтернету, бо «the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device»40. Його п’ять заходів це фаєрволи, безпечна конфігурація, оновлення безпеки, контроль доступу користувачів і захист від шкідливого ПЗ40. Жоден із них не питає, кого взагалі пускають у мережу. Найближче, до чого він доходить, це «change any default or guessable account passwords»40, а ключ WiFi, надрукований на стійці рецепції, це не обліковий запис.
VLAN у ньому з’являються, один раз. «Sub-set» організації, той, що «segregated from the rest of the organisation by a firewall or VLAN»40, можна оцінювати окремо. Тож єдине місце, де схема зустрічається з VLAN, це спосіб провести межу навколо меншої частини мережі.
На його власних умовах це чесно. Це підлога проти атак з інтернету, і він так і каже. Біда в тому, що стається з підлогою, щойно на стіні висить сертифікат. Вона стає ціллю, потім стелею, і бізнес може її пройти з кожним пристроєм в одній пласкій мережі за паролем, який знає прибиральниця. Будь-хто, хто проходить повз будівлю з ноутбуком, усередині моделі загроз, яка має значення, і поза тією, яку оцінювали.
Пароль це обіцянка, якої ніхто не дотримує
Що мене вразило, поки я це будував, то це як мало в цьому було важкого. Кожна пастка тут була десь записана, у коментарі конфігу чи посібнику виробника, і кожна з них поступилася одному пообіддю в лабораторії.
А дім досі живе на паролі WiFi, написаному на холодильнику. Не тому, що альтернатива важка, а тому, що пароль це типове налаштування, а типовому ніколи не доводиться себе обґрунтовувати. Усі знають, що він спільний. Усі знають, що він витікає. Ніхто його не міняє, бо змінити означає обійти з новим кожен пристрій у домі, тож він роками лишається тим самим, через кожного гостя, кожного квартиранта і кожен телефон, що поїхав на переробку з ним досі збереженим, і він пускає всіх, у кого він будь-коли був.
Сертифікат на кожен пристрій це інше уявлення про те, для чого мережа. Мережа має знати, що це за річ, а не лише те, що хтось колись набрав у неї правильне слово. Це стандарт, якого ти тримаєшся сам, коли ніхто не перевіряє, а лише такий і вартий того, щоб його мати. Камера не сидить поруч із ноутбуком лише тому, що випадково була в тому самому SSID. Вона сидить там, куди ти її поклав, на обладнанні, яке належить тобі, за правилом, яке ти написав і можеш прочитати. Коли вона поводиться не так, вона переїжджає одним рядком у текстовому файлі. Коли вона зникає, одна команда її відрізає.
Обмін тут на клопіт. CRL із таймером за ним, сертифікати з датою в щоденнику, пристрої, перевірені до покупки. Це ціна, і вона правильна: ти платиш зусиллями, які видно, а не паролем, що роками тихенько пускає людей.
RFC 3748 — Extensible Authentication Protocol (EAP) — EAP і ролі peer, authenticator і authentication server, між якими він працює. ↩︎
RFC 2868 — RADIUS Attributes for Tunnel Protocol Support — визначає тунельні атрибути, які RFC 3580 повторно використовує для VLAN. ↩︎
RFC 3580 — IEEE 802.1X RADIUS Usage Guidelines — розділ 3.31, «Tunnel-Type=VLAN (13) Tunnel-Medium-Type=802 Tunnel-Private-Group-ID=VLANID», і «the VLANID integer value is encoded as a string». ↩︎ ↩︎ ↩︎
Microsoft Security Advisory 2743314 — «An attacker who obtained the MS-CHAP v2 authentication traffic could then use the exploit code to decrypt a user’s credentials.» ↩︎
RFC 5216 — The EAP-TLS Authentication Protocol — взаємна автентифікація сертифікатами поверх EAP. ↩︎
RFC 9190 — EAP-TLS 1.3 — «TLS 1.3 also encrypts certificates and some of the extensions. When using EAP-TLS with TLS 1.3, the use of privacy is mandatory and does not cause any additional round trips»; розділ 2.1.7 рекомендує анонімні NAI у відповіді identity. ↩︎ ↩︎
FreeRADIUS 3.2.10 — mods-available/eap —
check_crl,check_all_crl«Check if intermediate CAs have been revoked»,allow_expired_crlі «most EAP supplicants WILL NOT DO TLS 1.3 PROPERLY». ↩︎ ↩︎ ↩︎Smallstep — Certificate templates — дані користувача, передані через
--set, доступні шаблону як.Insecure.User; значення завжди загортай уtoJson. ↩︎FreeRADIUS 3.2.10 — dictionary.freeradius.internal — атрибути
TLS-Client-Cert-*, які читає політика, включно зTLS-Client-Cert-SubjectіTLS-Client-Cert-X509v3-Extended-Key-Usage-OID. ↩︎FreeRADIUS 3.2.10 — mods-available/passwd — «Attributes marked as ‘=’ are added to reply_items instead of default configure_items». ↩︎
wpa_supplicant — wpa_supplicant.conf — «tls_disable_tlsv1_3=0 - enable TLSv1.3 (experimental - disabled by default)», і
domain_match, «Constraint for server domain name». ↩︎RFC 2548 — Microsoft Vendor-specific RADIUS Attributes —
MS-MPPE-Send-KeyіMS-MPPE-Recv-Key, зашифровані як «b(1) = MD5(S + R + A) c(1) = p(1) xor b(1)», де S це спільний секрет. ↩︎BlastRADIUS — CVE-2024-3596; рекомендований захід «to mandate that clients and servers always send and require Message-Authenticator attributes for all requests and responses». ↩︎ ↩︎
RFC 3579 — RADIUS Support For EAP — «the Message-Authenticator attribute MUST be used to protect all Access-Request, Access-Challenge, Access-Accept, and Access-Reject packets containing an EAP-Message attribute.» ↩︎
FreeRADIUS 3.2.10 — radiusd.conf —
require_message_authenticatorіlimit_proxy_state; встановлення обох у «no» «will allow MITM attackers to create fake Access-Accept packets to the NAS!» ↩︎RFC 6614 — TLS Encryption for RADIUS — RadSec, травень 2012, Experimental. ↩︎
IETF — RadSec: RADIUS over TLS and DTLS — запланований статус Proposed Standard, замінює RFC 6614 і RFC 7360; стан IESG «Has enough positions to pass» на момент перевірки 13 жовтня 2026. ↩︎
FreeRADIUS 3.2.10 — sites-available/tls — слухач RadSec,
require_client_cert,proto = tlsі «TLS clients MUST have the shared secret set to „radsec“». ↩︎hostapd 2.11 source —
hostapd/defconfig: «Include support fo RADIUS/TLS into the RADIUS client»,#CONFIG_RADIUS_TLS=y. ↩︎TP-Link — Omada Software Controller 6.1 release note — «Added support for RadSec (RADIUS over TLS) to secure SSID, MAC-Based, and 802.1X authentications on both APs and Switches», потребує найновішої прошивки точок доступу й комутаторів. ↩︎ ↩︎
TP-Link Omada — 802.1X configuration — RADIUS Proxy: «It does not support the RadSec feature»; з RadSec «it is recommended to disable Require Message-Authenticator». ↩︎
Netgear — M4250 and M4350 CLI manual —
radius server key: «The secret must be an alphanumeric value not exceeding 16 characters»; жодної згадки про RadSec. ↩︎Netgear — WAX630 user manual — «Enter the number of the UDP port on the access point that is used to access the RADIUS server», і «By default, the password is sharedsecret.» ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
radsecproxy — «made to be able to deploy RadSec (RADIUS over TLS) so that all RADIUS communication across network links could be done using TLS, without modifying existing RADIUS software». Перевірено тут із 1.11.2. ↩︎
RFC 9765 — RADIUS/1.1 — квітень 2025, Experimental: «the RADIUS shared secret is no longer used, and all MD5-based packet authentication and attribute obfuscation methods are removed.» ↩︎
FreeRADIUS 3.2.10 — ChangeLog — RADIUS/1.1 «Disabled by default, can be enabled by passing
--with-radiusv11to the configure script. For now, this is for testing interoperability.» ↩︎Netgear — M4250 user manual — VLAN Assignment Mode, «The default is Disable»; Dynamic VLAN Creation Mode; Authentication Order, «if a client tries 802.1X authentication (based on the user and client credentials) and authentication fails, the interface proceeds with MAB authentication.» У посібнику M4350 той самий текст. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link Omada — Dynamic VLAN with the VLAN Assignment function of RADIUS — комутатори: Authentication Type «Port Based», «enable ‘VLAN Assignment’», «make sure the 802.1X Control mode is Auto»; точки доступу: «Enable VLAN Assignment for Wireless Network» у профілі RADIUS. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
TP-Link — Configuration guide for 802.1X VLAN assignment and MAB — «VLAN Assignment takes effect only when the control type is Port Based»; відсутні VLAN створюються автоматично; MAB надсилає MAC як «12 hexadecimal digits, all lowercase and no punctuation». ↩︎ ↩︎ ↩︎ ↩︎
Netgear — GS710TUP user manual — керування портом MAC-based «allows multiple supplicants connected to the same port». ↩︎
hostapd — hostapd.conf — динамічна VLAN, «parsed from following RADIUS attributes based on RFC 3580 and RFC 2868»;
dynamic_vlan«2 = required; reject authentication if RADIUS server does not include VLAN ID»;vlan_tagged_interfaceіvlan_bridge. Прочитано з пакета hostapd 2.11. ↩︎Netgear — WAX620 user manual — WPA3 Enterprise: «the encryption is automatically set to GCMP256». ↩︎
Pixel Phone Help — Connect to Wi-Fi networks — «The ‘Do not validate’ setting option used in EAP-PEAP, EAP-TLS and EAP-TTLS configurations has been removed for security reasons.» ↩︎ ↩︎
Apple — WiFi.EAPClientConfiguration —
TLSTrustedServerNames, «If a server presents a certificate that isn’t in this list, the system doesn’t trust it»;TLSMaximumVersionза замовчуванням1.2. ↩︎ ↩︎ ↩︎NetworkManager — 802-1x settings —
domain-match: «Constraint for server domain name», а такожca-cert,client-cert,private-keyіphase1-auth-flags. ↩︎Android Developers — WifiEnterpriseConfig —
setDomainSuffixMatch;TLS_V1_3«Added in API level 34», аWifiManager.isTlsV13Supported()каже «whether or not TLS v1.3 is supported». ↩︎ ↩︎RFC 2716 — PPP EAP TLS Authentication Protocol — початкова специфікація EAP-TLS, жовтень 1999, відтоді замінена RFC 5216. ↩︎
Cisco — ISE licences — Essentials покриває «RADIUS authentication, authorization, and accounting, including 802.1X, MAC authentication bypass and easy connect»; «Concurrent active endpoints refer to the total number of supported users and devices… printers, fax machines, or other types of network devices.» ↩︎
NCSC — About Cyber Essentials — «A growing number of organisations require suppliers to be certified to bid for work»; захищає від «the most common internet based cyber security threats». ↩︎ ↩︎
NCSC — Cyber Essentials: Requirements for IT Infrastructure v3.3 — квітень 2026. Бездротові пристрої поза межами схеми там, де їх не можна атакувати з інтернету: «the Cyber Essentials scheme isn’t concerned with attacks that can only be launched within the signal range of the wireless device»; п’ять технічних заходів; «change any default or guessable account passwords»; sub-set «is part of the organisation whose network is segregated from the rest of the organisation by a firewall or VLAN». ↩︎ ↩︎ ↩︎ ↩︎