Усе в цьому дописі запускалося на NetBox 4.7.2 на моєму власному столі, зі справжньою інфраструктурою всередині: один майданчик, одна шафа, чотирнадцять пристроїв, з кабелями, живленням і адресами, на трьох клієнтів. Кожен знімок екрана з цього екземпляра, і кожне повідомлення про помилку я справді отримав.
Іде все в тому порядку, в якому ти з цим зустрінешся. Що це таке, навіщо воно тобі, форк, про який ти почуєш протягом тижня пошуків, як його підняти, порядок, у якому його доводиться заповнювати, а потім що ти отримуєш назад. Налаштування й розширення в кінці, бо ніщо з цього не має сенсу, доки ти не побачиш форму того, що розширюєш.
Що таке NetBox
NetBox це база даних із дуже конкретною думкою про те, з чого складається мережа, і вебзастосунок поверх неї. Це застосунок Django на PostgreSQL, він відкритий під Apache 2.0 відтоді, як DigitalOcean випустила його в червні 2016 року, а сьогодні проєкт опікується NetBox Labs разом із командою волонтерів-мейнтейнерів.12
Під цим 149 моделей у десяти застосунках, доступних через 146 REST-ендпоінтів і один ендпоінт GraphQL. Пораховано на екземплярі, який я для цього збудував, а не прочитано зі сторінки можливостей:
| Застосунок | Моделі | Застосунок | Моделі |
|---|---|---|---|
| dcim | 56 | virtualization | 7 |
| extras | 23 | tenancy | 6 |
| ipam | 18 | wireless | 3 |
| circuits | 11 | users | 7 |
| vpn | 10 | core | 8 |
П’ятдесят шість із них це DCIM, фізичний рівень: майданчики, локації, шафи, типи пристроїв, пристрої та кожен вид порту, відсіку й кабельного закінчення, який може мати пристрій. Вісімнадцять це IPAM. Решта охоплює канали, тунелі й політики IKE, віртуальні машини й кластери, бездротові лінки, tenancy і механізми, що роблять усе це розширюваним.
Суть не в кількості. Суть у зв’язках, і найшвидше це видно на екрані, яким NetBox найбільше відомий.
Почни з шафи, бо це той екран, який продає всю річ.
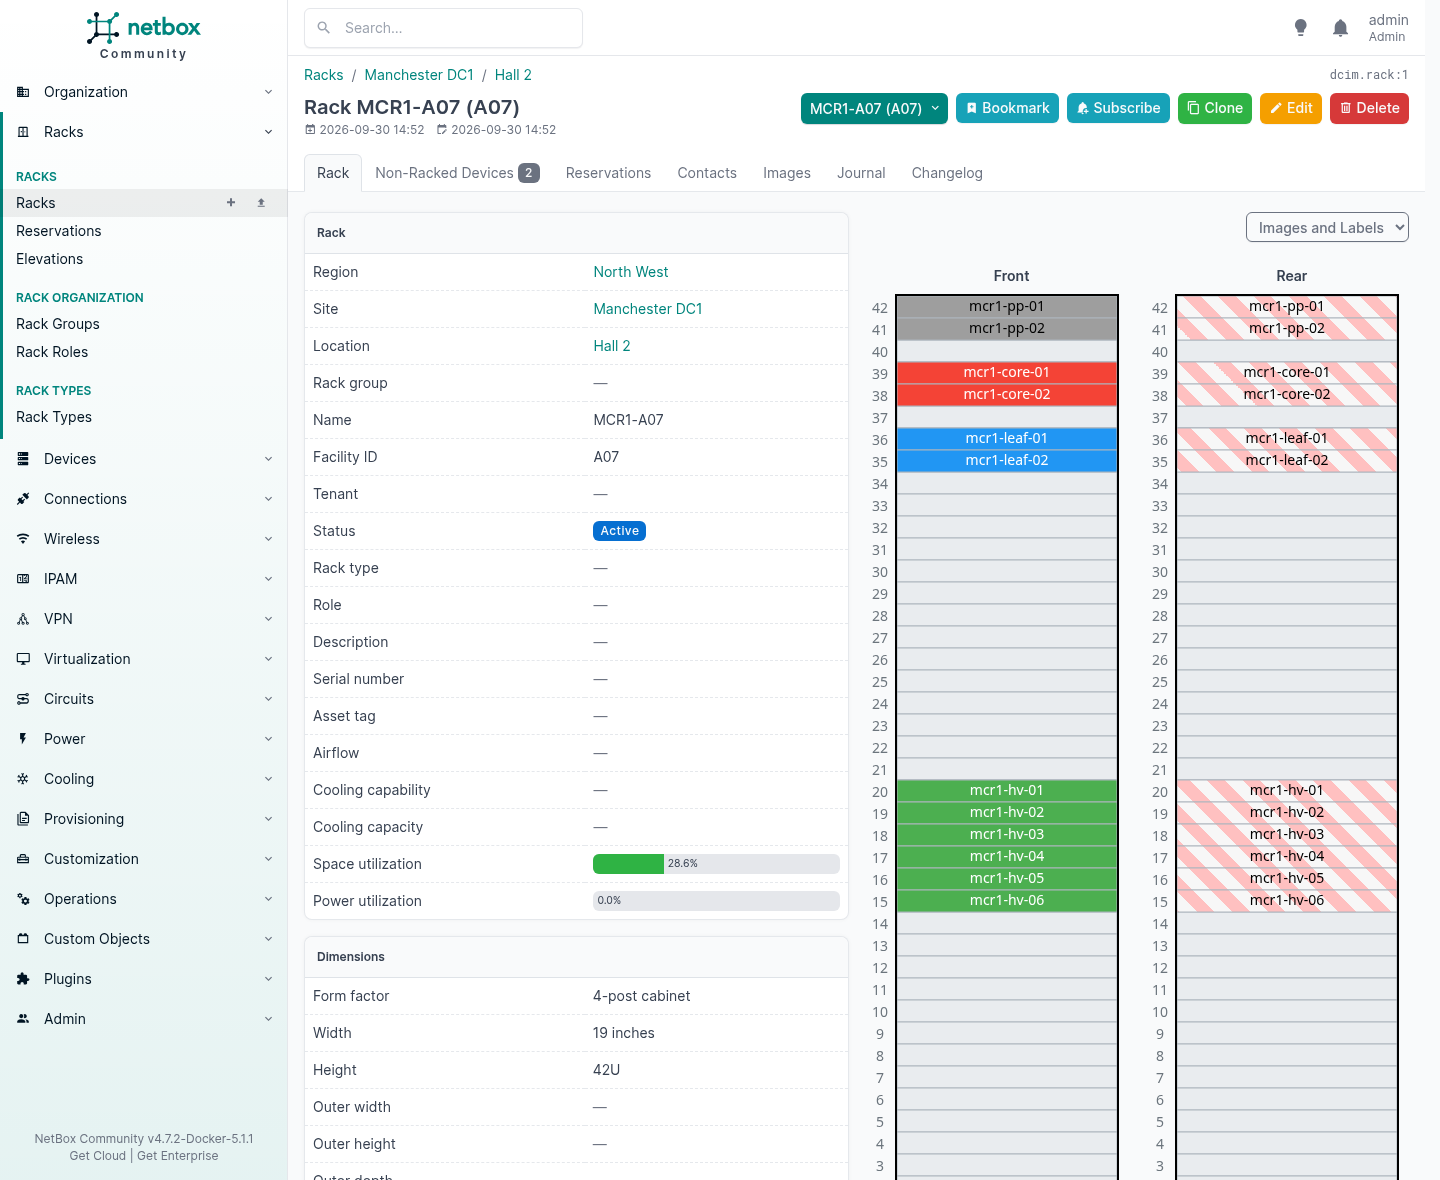
Цей вигляд намальовано з даних, а не завантажено. Кожен пристрій там, бо щось каже, що він займає ці юніти шафи, повернутий у той бік, а кольори беруться з ролі, яку ти йому дав. Заповненість простору показує 28,6 %, бо NetBox це порахував. Ніхто цю цифру не підтримує.
Звідси випливають дві речі, цінніші за картинку.
Можна спитати, які юніти вільні, і отримати відповідь, за якою можна діяти. Можна також зарезервувати юніти до того, як у них щось встановлено, і в цьому різниця між продажем місця, яке в тебе є, і продажем місця, яке, як ти думаєш, у тебе є.
Чого він свідомо не робить
Продукт, який знає, чим він не є, трапляється рідше, ніж той, що робить усе погано, і власна документація NetBox каже про це прямо. Він не забезпечує моніторинг мережі, службу DNS, RADIUS, керування конфігураціями чи керування приміщеннями.1
Важливіше, що він тримає бажаний стан твоєї мережі, а не її робочий стан, і документація каже, що автоматичний імпорт живого стану мережі «strongly discouraged», бо кожен запис спершу має перевірити людина.1
На цьому рішенні тримається все інше, і саме з ним люди сперечаються. Аргумент такий: джерело істини мало б бути істиною, тож виявляй мережу й завантажуй її. Відповідь у тому, що виявлена мережа каже тобі, що там є, а те, що там є, містить кожну помилку, яку будь-хто колись зробив. Порт комутатора, залишений у неправильному VLAN у 2021 році, це факт. Це не намір.
NetBox тримає намір. Твій моніторинг тримає реальність. Цікава цифра це різниця між ними, а різницю з одного входу не порахуєш.
Інший принцип сформульовано так само прямо: маючи вибір між відносно простим рішенням на вісімдесят відсотків і набагато складнішим повним, бери просте.1 Ти відчуєш це вперше, коли захочеш змоделювати щось, чого він не моделює, і ближче до кінця є ціла низка розділів про те, що робити, коли в це впираєшся.
| NetBox робить | NetBox не робить |
|---|---|
| Записує, що має бути | Опитує, що є |
| Тримає призначений VLAN для порту | Каже тобі, що порт ліг |
| Каже, якому клієнтові належить префікс | Виставляє йому рахунок |
| Рендерить конфігурацію пристрою з шаблону | Відправляє її на пристрій |
| Відстежує канал, провайдера й зобов’язання | Моніторить канал |
| Каже, в якій шафі пристрій і на якому U | Відчиняє шафу |
Читай праву колонку як список інструментів, які тобі досі потрібні. Прочитай її неправильно, і ти спробуєш зробити з NetBox їх усіх, а саме так джерело істини стає ще однією системою, якій ніхто не довіряє.
Навіщо він тобі
Спитай постачальника керованих послуг, де живе авторитетний запис мережі клієнта, і отримаєш відповідь. Спитай двох його інженерів окремо, і отримаєш дві.
Один покаже на таблицю. Другий покаже на схему, востаннє збережену кимось, хто пішов у 2023 році. Ще хтось скаже, що документація це конфігурація брандмауера, що принаймні чесно, бо конфігурація таки описує, що робить коробка. Вона просто не описує, чому, хто про це просив і хто з чотирьох клієнтів за цією коробкою платить за правило.
Збій ніколи не в той день, коли ти помічаєш, що запис хибний. Він у той день, коли запис комусь потрібен.
| Момент | Що ти маєш надати | Чого коштує, коли не можеш |
|---|---|---|
| Розмова про продовження | Поштучний перелік того, що купує щомісячний платіж | Пропозиція конкурента поштучна, бо вони пішли й порахували |
| Інженер подає заяву про звільнення | Усе, що він знав, записане | Шість місяців з’ясовувань, по одному тікету за раз |
| Клієнт іде | Опис його власної інфраструктури | Три тижні, щоб це зібрати, і відгук, який він дасть чесно |
| Аудитор ставить питання про обсяг | Які системи тримають персональні дані і де вони фізично | Регулятору сказали щось, що потім виявилося неправдою |
| Міграцію треба оцінити | Підрахунок того, що там справді є | Ти робиш ставку на оцінку й ковтаєш різницю |
Нічого з цього не екзотика. Це звичайний вівторок.
Те, що ти з цього маєш, не документація. Документація це те, що пишеш, а потім перестаєш підтримувати. Ти маєш базу даних, яка відмовляється тримати суперечність і яка відповідає на питання, які ніхто не додумався поставити їй заздалегідь. Далі в цьому дописі є шафа, яка виявляється заповненою обладнанням на 28,6 відсотка і живленням на 90,7 відсотка. Ніхто не збирався цього шукати. Це випало саме, коли один раз ввели потужність на типі пристрою.
Чесне застереження йде разом із цим, і останній розділ саме про нього. Запис вартий рівно стільки, скільки тобі коштує тримати його правильним. Але альтернатива це бізнес, який не може себе описати, і першим про це зазвичай дізнається клієнт.
Інший: Nautobot
Ти натрапиш на це приблизно за тиждень пошуків, тож варто знати, що сталося.
У 2021 році Network to Code форкнула NetBox і назвала результат Nautobot. Не м’який форк і не дистрибутив: жорсткий форк, який розходиться вже п’ять років. Його власні примітки до випуску v1.0 описують його як «a divergent fork of NetBox 2.10», репозиторій створено 19 лютого 2021 року, а v1.0.0 вийшла 26 квітня 2021 року.3
Їхні заявлені причини є в їхньому власному блозі, і їх варто прочитати їхніми словами, а не моїми. Рушили це три речі. Вони хотіли продавати корпоративну підтримку: «We need to offer high-touch support models with Service Level Agreements (SLAs) we can guarantee. We need flexibility to offer Long-term Support (LTS) for customers who can’t upgrade at the pace of a fast moving open source project.» Вони хотіли, щоб джерело істини стояло в центрі платформи автоматизації, а не обслуговувало документацію. І «there became a growing divergence in our vision about what a Source of Truth for networking should look like and how to get there».4
До першої причини треба додати дату, бо вона перестала бути правдою. У лютому 2021 року за NetBox не стояло жодної компанії, яка могла б тобі щось продати. NetBox Labs заснували лише у 2023 році, виділивши з NS1 після того, як її придбала IBM, і співзасновником був головний мейнтейнер самого NetBox.5
І це не стороння фірма, що збудувала бізнес на чужому проєкті. NetBox Labs опікується NetBox: власна документація проєкту каже «the open source project is stewarded by NetBox Labs and a team of volunteer maintainers».1 Вони продають NetBox Enterprise для самостійних інсталяцій, хостять його для тебе як NetBox Cloud і пропонують підтримку 24/7.6
Тож «підтримку для NetBox купити не можна» було справедливо сказати, коли Network to Code форкнула, і несправедливо казати зараз. За обома проєктами стоїть комерційна компанія, яка щось підпише, і у випадку NetBox ця компанія і є та, що опікується проєктом.
Рядок, який більшість пропускає, наступний, і через нього це не брудна історія: «the NetBox project team suggested that we should consider forking.»
Це майже найцивілізованіший форк, який буває. Дві групи хотіли різного, довго про це казали і розійшлися, замість того щоб битися за одну кодову базу. Обидві половини досі під Apache 2.0. Ніхто не взяв нічого, на що не мав права.
Для чого насправді був форк
Примітки до випуску Nautobot 1.0 перелічують, що він додав відносно NetBox 2.10, і цей список пояснює суперечку краще за будь-який допис у блозі:3
| Що Nautobot додав у 2021 році | Де NetBox зараз |
|---|---|
| Підтримка GraphQL | У NetBox це є |
| Інтеграція з Git як джерело даних | У NetBox це є, як синхронізовані джерела даних |
| Єдиний вхід (SSO) | У NetBox це є |
| Секрети | У NetBox це є через плагін |
| Скрипти й звіти, об’єднані в Jobs | NetBox у 4.7 виносить скрипти в плагін |
| Власні поля на всіх моделях | NetBox має широку підтримку власних полів |
| API плагінів для валідації даних | NetBox має власні правила валідації |
| Налаштовувані статуси як об’єкти бази даних | Статуси NetBox досі це набір виборів Python |
| Визначені користувачем зв’язки між моделями | У NetBox відповідника немає |
| Первинні ключі UUID | NetBox використовує цілочислові ключі |
| Покращення API плагінів | Фреймворк плагінів NetBox відтоді дуже виріс |
Більша частина верхньої половини зійшлася. Кілька речей, які Nautobot випустив у 2021 році, з’явилися в NetBox згодом, і так зазвичай буває, коли два проєкти публічно розв’язують ті самі проблеми.
Нижні три не зійшлися, і вони архітектурні, а не косметичні. Я сьогодні перевірив обидві кодові бази, а не довірився приміткам 2021 року.
Status у Nautobot це модель бази даних, яку його власний код описує як «Model for database-backend enum choice objects», тож статус це рядок, який хтось може додати в інтерфейсі. Статуси NetBox беруться з набору виборів Python, і тому розділ про FIELD_CHOICES нижче додає статус редагуванням configuration.py і перезапуском. Nautobot має моделі Relationship і RelationshipAssociation, тож можна визначити зв’язок між двома наявними типами об’єктів без коду. Відповідь NetBox на цю проблему це плагін, і йому нижче присвячено цілу низку розділів. А первинні ключі Nautobot це UUID, тоді як у NetBox цілі числа.
А ще вони зробили те, заради чого форкали. На сьогодні Nautobot випускає 3.2.x і 2.4.x того самого дня, і це справжня лінія довгострокової підтримки поруч із поточною, а це була одна з трьох заявлених причин.
Котрий обрати
Спершу чесні цифри. NetBox має 21 625 зірок і 3133 форки; Nautobot має 1617 і 422.7 В обидва пушили протягом останніх двох днів, обидва під Apache 2.0, і за обома тепер стоїть комерційна компанія, що продає підтримку й хостинг.
Цей розрив не вирок якості. Він відображає п’ятирічну фору і те, що більшість людей, яким потрібне джерело істини, першим знаходять NetBox. Але він вирішує те, що зазвичай важить більше за можливості: скільки плагінів, інтеграцій, модулів Ansible, відповідей на форумах і колег ти знайдеш для того, який обереш.
Тож: якщо тобі потрібен інвентар і джерело істини, яке читають інші системи, і ти хочеш найбільшу екосистему й найлегший найм, відповідь NetBox, і про нього решта цього допису. Якщо ж твоя причина хотіти джерело істини саме в тому, щоб керувати з нього автоматизацією, або ти хочеш статуси й зв’язки, визначені твоєю командою, а не файлом конфігурації й перезапуском, то як слід подивися на Nautobot, перш ніж вирішувати.
Не дай нікому продати тобі жоден із них лише на підтримці. Обидві сторони це тепер закривають, а відмінності, які будуть і через п’ять років, це ті, що в таблиці вище.
Чого робити не варто, то це обирати один, бо хтось сказав тобі, що інший мертвий. Жоден не мертвий, і обидва ще цього тижня випускали релізи.
Як його запустити
Два шляхи, і для цього я пройшов обидва. Контейнери, якщо хочеш, щоб працювало за двадцять хвилин, пакети на хості, якщо на ньому щось триматиметься.
Стек контейнерів
Спільнота підтримує netbox-docker, і це швидка відповідь:8
git clone -b release https://github.com/netbox-community/netbox-docker.git
cd netbox-docker
tee docker-compose.override.yml <<'EOF'
services:
  netbox:
    ports:
      - 8000:8080
EOF
docker compose pull
docker compose up
Це дає тобі застосунок, PostgreSQL, Redis і фоновий обробник, з’єднані докупи. Я зібрав те саме вручну під podman, щоб бачити частини, а частини варто знати, бо на двох із них люди спотикаються:
| Контейнер | Що робить | Якщо його пропустити |
|---|---|---|
netbox | Застосунок Django за gunicorn | нічого не працює |
postgres | База даних, 15 або новіша | нічого не працює |
redis / valkey | Дві бази даних: одна для завдань, одна для кешу | нічого не працює |
netbox-worker | rqworker, що розбирає чергу завдань | вебхуки ніколи не спрацьовують, фонові завдання ніколи не запускаються, і ніщо тебе не попереджає |
netbox-housekeeping | Періодичне прибирання | записи журналу змін ніколи не застарівають |
Саме четвертий рядок. Без обробника все виглядає здоровим. Правила подій стають у чергу й там стоять.
Дві речі вкусили мене під час першого запуску, і жодної немає в повідомленні про помилку, яке ти шукав би.
Перша міграція триває довго. Не хвилину. На цій машині кілька, бо NetBox 4.7 замінює django-mptt на ltree з PostgreSQL і дорогою перебудовує кожну ієрархічну таблицю. Контейнер просто сидить і застосовує міграції. Не чіпай його.
Без API_TOKEN_PEPPERS не можна створити API-токен v2, і єдина ознака це попередження в журналі:
UserWarning: API_TOKEN_PEPPERS is not defined. v2 API tokens cannot be used.
Задай хоча б один, щонайменше п’ятдесят символів, перш ніж шукати, чому API тебе відкидає.
На хості, з пакетів
Задокументований шлях протестовано на Ubuntu 24.04. Я пройшов його від початку до кінця на чистій системі, і вийшло ось що:
| Компонент | Що дала 24.04 | Чого потребує NetBox 4.7 |
|---|---|---|
| PostgreSQL | 16.15 | 15 або новіший |
| Redis | 7.0.15 | 6.0 або новіший |
| Python | 3.12.3 | 3.12, 3.13 або 3.14 |
| Django | 6.1.1 | іде з NetBox |
| NetBox | v4.7.2 |
Ці мінімуми власні для NetBox, і 4.7 підняв нижню межу і для PostgreSQL, і для Redis.9
Уся робота це п’ять кроків.
# 1. the services
sudo apt install -y postgresql redis-server
sudo -u postgres psql -c "CREATE DATABASE netbox;"
sudo -u postgres psql -c "CREATE USER netbox WITH PASSWORD 'something-you-generated';"
sudo -u postgres psql -c "ALTER DATABASE netbox OWNER TO netbox;"
sudo -u postgres psql -d netbox -c "GRANT CREATE ON SCHEMA public TO netbox;"

# 2. the build dependencies
sudo apt install -y python3 python3-pip python3-venv python3-dev build-essential   libxml2-dev libxslt1-dev libffi-dev libpq-dev libssl-dev zlib1g-dev git

# 3. the application, at a release tag rather than at main
sudo mkdir -p /opt/netbox && cd /opt/netbox
sudo git clone https://github.com/netbox-community/netbox.git .
sudo git checkout v4.7.2
sudo adduser --system --group netbox
sudo chown -R netbox /opt/netbox/netbox/media/ /opt/netbox/netbox/scripts/ /opt/netbox/netbox/reports/

# 4. the configuration: five values, no more
cd /opt/netbox/netbox/netbox/
sudo cp configuration_example.py configuration.py
python3 /opt/netbox/netbox/generate_secret_key.py   # run it twice
sudo $EDITOR configuration.py

# 5. let the upgrade script do the rest
sudo /opt/netbox/upgrade.sh
Ці п’ять значень це ALLOWED_HOSTS, DATABASES, REDIS, SECRET_KEY і API_TOKEN_PEPPERS. Останні два генеруй окремо й не використовуй одне замість іншого. Тож запусти генератор ключів двічі й встав результати в різні рядки.
upgrade.sh будує віртуальне середовище, встановлює кожну залежність Python, запускає міграції, будує документацію для офлайн-використання і збирає статичні файли. Коли він завершується на свіжій машині, то друкує попередження, яке виглядає тривожно, але таким не є:
WARNING: No existing virtual environment was detected. A new one has
been created. Update your systemd service files to reflect the new
Python and gunicorn executables. (If this is a new installation,
this warning can be ignored.)
Потім суперкористувач, і воно працює:
source /opt/netbox/venv/bin/activate
cd /opt/netbox/netbox && python3 manage.py createsuperuser
Для чогось справжнього постав перед ним gunicorn, а не runserver. Конфігурація й unit-файли вже є в репозиторії, і цю деталь варто знати, бо люди пишуть свої:
sudo cp /opt/netbox/contrib/gunicorn.py /opt/netbox/gunicorn.py
sudo cp -v /opt/netbox/contrib/*.service /etc/systemd/system/
sudo systemctl daemon-reload
sudo systemctl enable --now netbox netbox-rq
netbox.service запускає gunicorn на 127.0.0.1:8001, netbox-rq.service запускає обробник, а nginx чи Apache стоїть попереду, щоб завершувати TLS і віддавати /static. Дві служби, і друга це той самий обробник, якого потребує стек контейнерів.
Порядок, у якому його доводиться заповнювати
Свіжий NetBox це порожня база даних з думками, і першу годину з ним зазвичай витрачаєш на те, щоб дізнатися, які це думки. Ідеш додати пристрій, а він не дає.
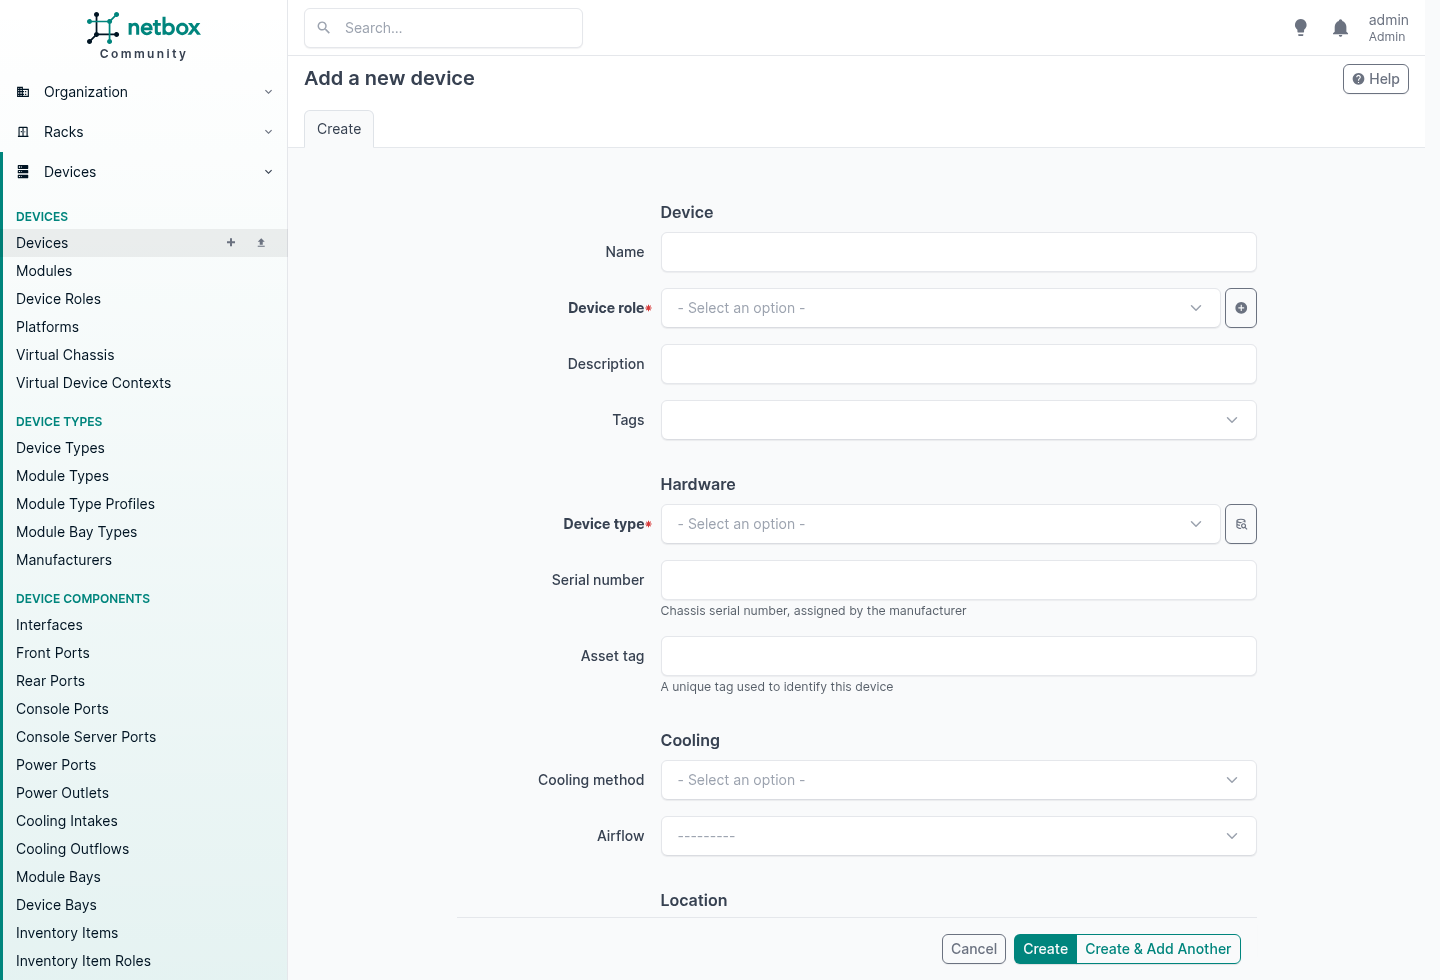
Ці червоні зірочки і є весь урок. NetBox не запише річ, доки не існують речі, на яких вона висить, і він не вередує: пристрій без типу це рядок, який не може відповісти на жодне з питань, для яких існує пристрій.
Тож замість гадати я спитав модель, які зовнішні ключі справді обов’язкові, а потім спробував порушити кожне правило через API, щоб побачити, що повернеться.
POST /api/dcim/device-types/   no manufacturer
  {"manufacturer": ["This field is required."]}
POST /api/dcim/devices/        no device type
  {"device_type": ["This field is required."]}
POST /api/dcim/interfaces/     no device
  {"device": ["This field is required."]}
POST /api/ipam/aggregates/     no RIR
  {"rir": ["This field is required."]}
POST /api/circuits/circuits/   no provider, no type
  {"provider": ["This field is required."], "type": ["This field is required."]}
POST /api/virtualization/virtual-machines/   nothing at all
  {"__all__": ["A virtual machine must be assigned to a site, cluster, or device."]}
Кожен відмовив і сказав точно, чого бракує. Ось та сама інформація як список передумов:
| Щоб створити | Спершу потрібно | Необов’язково, але краще спершу |
|---|---|---|
| Tenant | нічого | Tenant group |
| Region, Site group | нічого | батьківський того самого виду, вони вкладаються |
| Site | нічого | Region, Site group, Tenant |
| Location | Site | батьківська Location, Tenant |
| Rack type | Manufacturer | |
| Rack | Site | Location, Rack group, Rack role, Rack type, Tenant |
| Device type | Manufacturer | |
| Device role | нічого | батьківська Device role, вони вкладаються |
| Device | Device role, Device type, Site | Rack і позиція, Platform, Tenant |
| Interface і кожен інший компонент | Device | |
| Cable | дві речі, на яких закінчуватися | Tenant |
| Aggregate | RIR | Tenant |
| VLAN | нічого | VLAN group, Role, Tenant |
| Prefix | нічого | Site, VLAN, Role, VRF, Tenant |
| IP address | нічого | Interface, до якого її призначити, Tenant |
| Circuit | Provider і Circuit type | Tenant |
| Circuit termination | Circuit | Site, де приземлитися |
| Cluster | Cluster type | Cluster group, Site, Tenant |
| Virtual machine | Site, Cluster або Device | Platform, Tenant |
| VM interface | Virtual machine |
Друга колонка та, що тобі коштує. Префікси, IP-адреси, VLAN і tenant не потребують нічого, тож ніщо не заважає тобі створити їх першого ж дня в будь-якому порядку. Чи буде з них користь, інше питання, бо адреса без інтерфейсу за нею це рядок у списку, а пристрій без tenant це пристрій, який ти потім ще редагуватимеш.
Порядок, у якому справді працювати
Звідси виходить послідовність. Іди по ній згори вниз, і ніщо тобі ніколи не відмовить.
Спершу те, на чому висить усе інше. Нічого з цього не захоплює, і все це дешево зробити неправильно.
- Tenant groups, потім tenants. Зроби їх перед усім іншим. Двадцять вісім моделей приймають tenant, зокрема Site, Location і Rack, тож якщо клієнтів ще не існує, ти не зможеш проставляти їх по ходу і потім редагуватимеш масово.
- Regions і site groups. Обидва необов’язкові, обидва вкладаються самі в себе і не залежать одне від одного. Regions для географії, site groups для функції, і можна використовувати одне, обидва або жодного.
- Sites. Корінь майже всього. Site не потребує нічого, і тому це перше, що ти справді можеш створити.
- Locations. Їм потрібен site, і вони вкладаються, тож зала з рядами з подами це одна модель на три рівні вглиб.
- Rack roles і rack groups. Обидва необов’язкові. Rack groups пласкі й стоять поруч із locations як друга вісь, що зручно для рядів і подів.
- Manufacturers, потім rack types. Rack type потребує manufacturer. Пропусти rack types, якщо не моделюєш самі шафи.
- Racks. Їм потрібен site. Якщо ще й даєш location, ця location має належати цьому site, і NetBox це перевіряє.
Потім каталог обладнання, а не саме обладнання. Перш ніж додати бодай один пристрій, тобі потрібні manufacturers, device types, device roles і, на практиці, platforms.
- Manufacturers. Деякі в тебе вже можуть бути з кроку 6, бо rack types теж їх потребують. Як і module types.
- Device types, кожен потребує manufacturer.
- Device roles, які вкладаються, і platforms.
Це крок, який люди пропускають, і саме він вирішує, скільки набирати доведеться в решті роботи. Device type несе власні інтерфейси, порти й відсіки як шаблони, тож кожен пристрій, створений із нього, приходить уже з правильними компонентами. Зроби тип правильно один раз, і встановлення сорока таких це сорок імен.
Platform у цьому списку дивакуватий, бо пристрій його строго не потребує. Однаково зроби його зараз. Саме він потім несе шаблон конфігурації і драйвер NAPALM, а повертатися, щоб проставити його на всій інфраструктурі, це той самий вечір, який ти витратив би на tenants.
Потім саме обладнання.
- Devices. Role, type і site усі обов’язкові. Rack і position необов’язкові, а якщо їх даєш, вони мають узгоджуватися з site.
- Компоненти, якщо device type їх ще не дав.
- Кабелі між компонентами.
Потім адресація, бо адресі потрібен інтерфейс, на якому жити, а інтерфейс з’являється лише після кроку 12.
- RIRs, потім aggregates.
- Ролі префіксів і VLAN, VRFs, VLAN groups, потім VLANs.
- Prefixes, потім окремі IP addresses.
Потім комерційний шар.
- Providers, provider accounts і circuit types.
- Circuits, потім termination їх на sites.
І віртуальна інфраструктура, яка віддзеркалює фізичну.
- Cluster types і cluster groups, потім clusters.
- Virtual machines, яким потрібен site, cluster або device, потім їхні інтерфейси.
Кроки з 1 по 10 це пообіддя, і вони відчуваються як адміністративна рутина. Нічого блискучого в них немає. Але саме це пообіддя вирішує, чи займе крок 11 ранок, чи два тижні.
Правила, які кусають пізніше
Обов’язкові поля це легка половина, бо вони падають одразу й кажуть чому. Людей ловлять правила узгодженості, які спрацьовують лише тоді, коли в тебе достатньо даних, щоб суперечити самому собі:
device at Leeds, put in a Manchester rack
  {"rack": ["Rack MCR1-A07 (A07) does not belong to site Leeds Edge."]}
device at Leeds, in a Manchester location
  {"location": ["Location Hall 2 does not belong to site Leeds Edge."]}
rack at Leeds, in a Manchester location
  {"__all__": ["Assigned location must belong to parent site (Leeds Edge)."]}
a second device in a unit that is already taken
  {"position": ["U39.0 is already occupied or does not have sufficient
                 space to accommodate this device type: MX204 (1.0U)"]}
На останнє я й показав би, якби хтось спитав, навіщо взагалі з цим морочитися. NetBox знає, що пристрій займає 1U, знає, що в шафі, і не дасть тобі записати дві речі в одне місце. Твоя таблиця дозволить це робити ціле пообіддя і не скаже ні слова, а дізнаєшся ти, коли хтось стоятиме в залі з коробкою в руках.
Жодне з цього не налаштовується, і так і має бути. Це різниця між записом і бажанням.
Використання: що дає тобі кожен екран
Із завантаженою інфраструктурою ось що ти справді з неї отримуєш. Усе нижче той самий екземпляр: одна шафа, чотирнадцять пристроїв, з кабелями й адресами, на трьох клієнтів.
Пристрій це його компоненти
Клацни на один із цих гіпервізорів, і цікава вкладка не зведення, а інтерфейси.
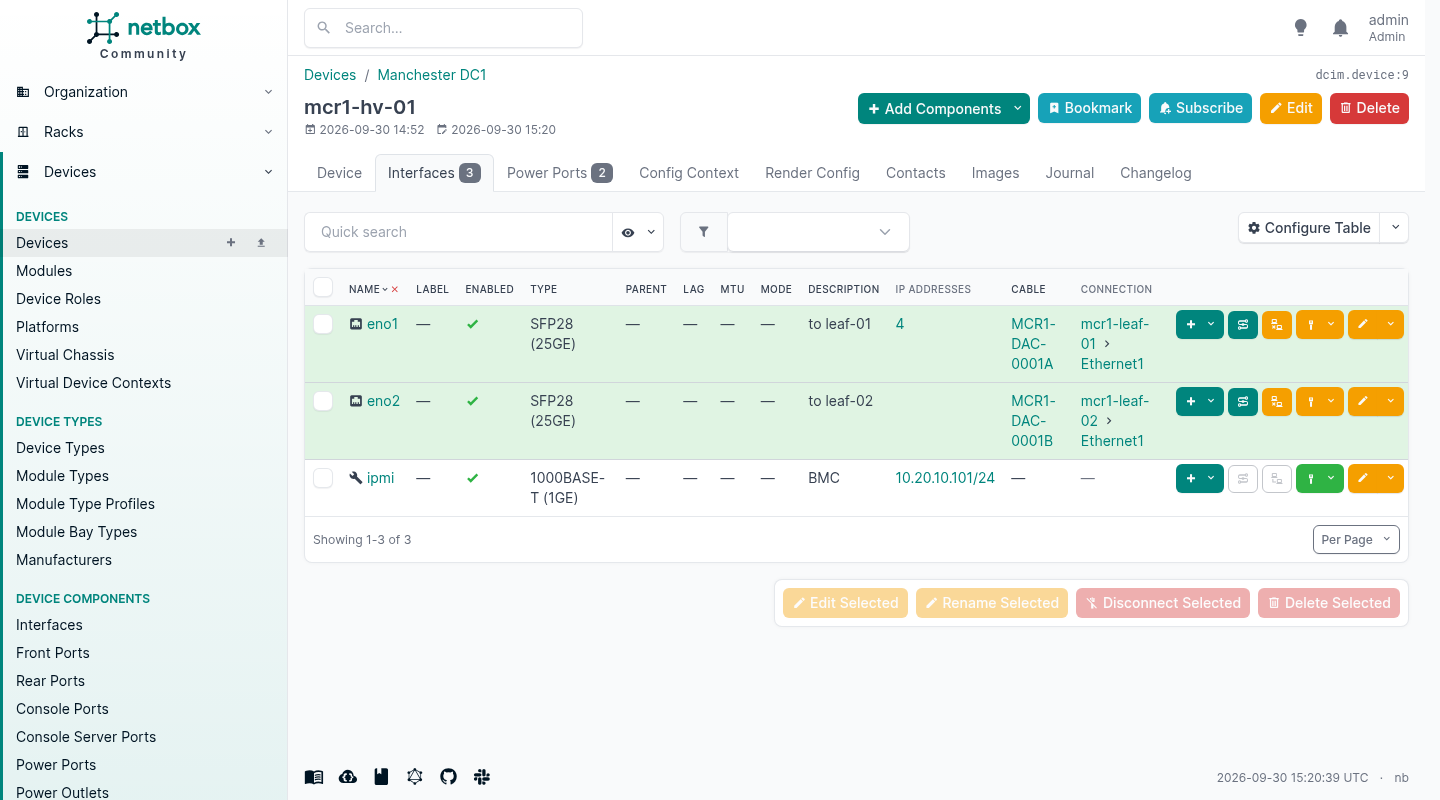
Прочитай один рядок упоперек. Інтерфейс, його швидкість, що ти про нього написав, адреса на ньому, мітка на кабелі і порт на дальньому кінці. Це один запит, і це відповідь на питання, яке всі насправді ставлять: «до чого це підключено».
Зверни увагу, де сидить адреса. Вона на eno1, а не на сервері. Це звучить як буквоїдство, доки в тебе не з’явиться коробка з інтерфейсом керування, двома інтерфейсами даних і loopback, і хтось не спитає, яка адреса за неї відповідає. Модель, яка чіпляє адреси до пристроїв, сказати не може. Ця може, і вона ж тримає цілком звичайний випадок чотирьох адрес на одному інтерфейсі.
Іди за кабелем
Кабелі закінчуються на компонентах, а не на пристроях. Інтерфейс з одного кінця, інтерфейс з іншого, або фронтальний порт, задній порт, розетка живлення, закінчення каналу. На цій деталі тримається вся функція, і тому список інтерфейсів вище міг надрукувати дальній кінець в окремій колонці без підказок.
Змоделюй кабель від пристрою до пристрою, і ти намалював картинку. Закінчи його на портах, і NetBox може по ньому пройти.
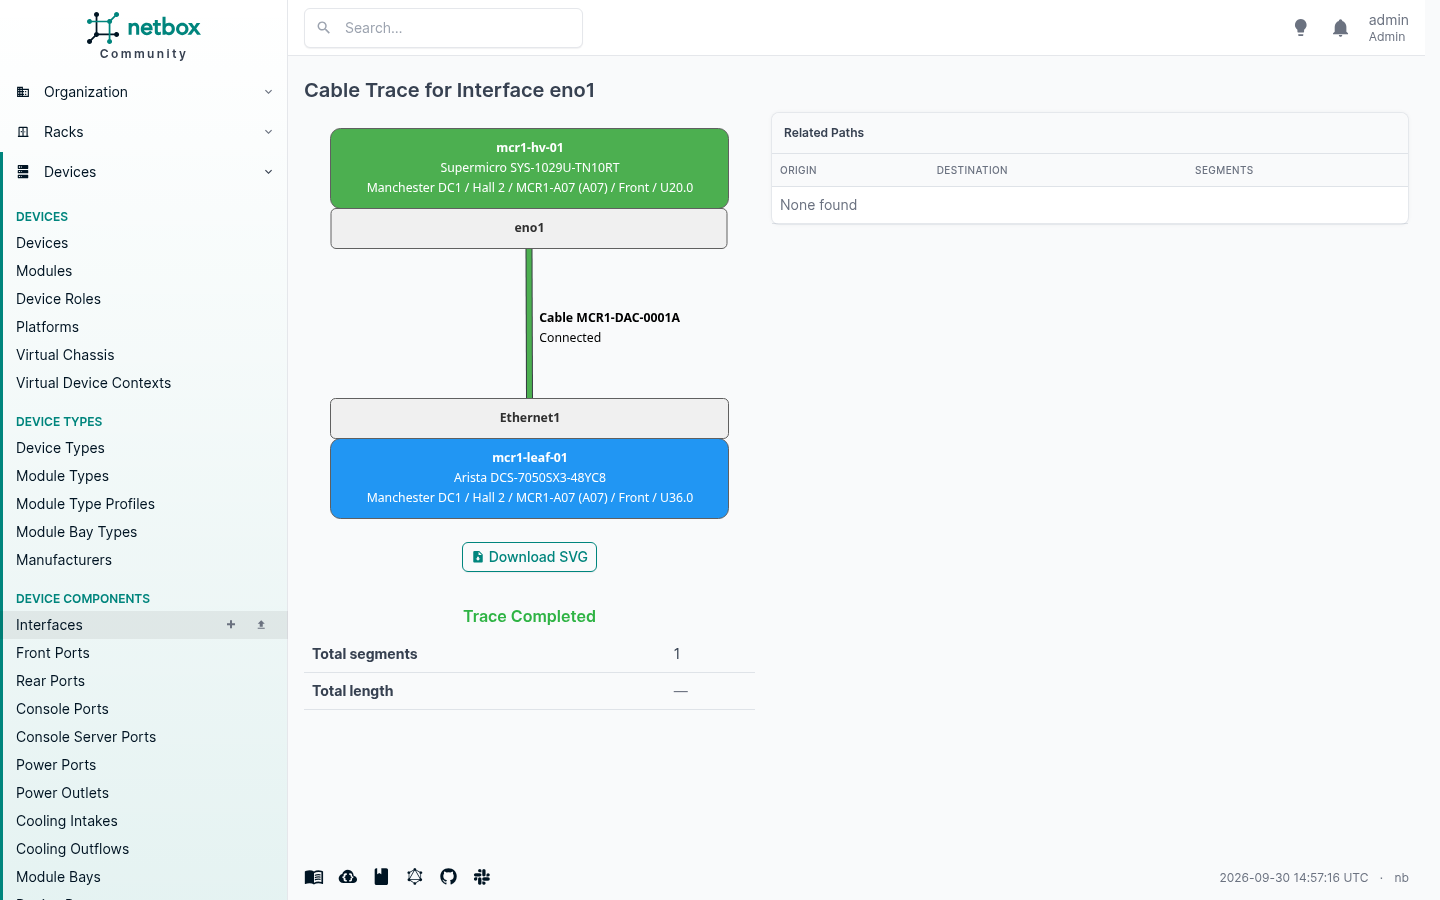
Тут один перехід, бо це кабель прямого підключення. Постав посередині патч-панелі, і він пройде їх, панель за панеллю, і скаже, що на дальньому кінці траси через три шафи. Інакше ця робота вимагає ліхтарика і когось, хто тримає інший кінець тонового тестера.
Трасування також друкує повне розташування кожного кінця. Майданчик, зала, шафа, бік, юніт. Якщо ти колись був на дзвінку, намагаючись пояснити інженерові remote hands, на яку коробку дивитися, то вся цінність у цьому рядку.
Адреси деревом, а не вкладкою
IPAM це та половина, по яку люди приходять.
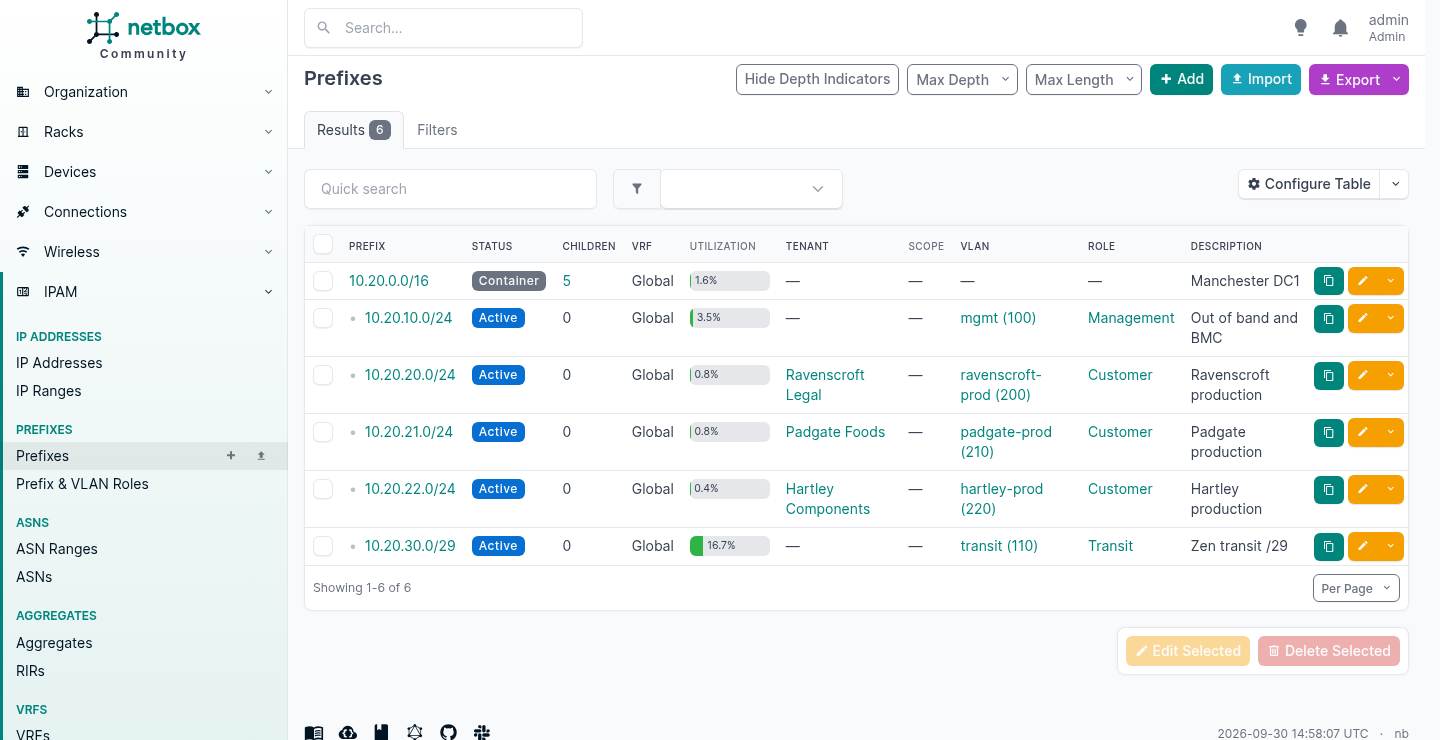
Відступи обчислюються з самих адрес. Ти не кажеш NetBox, що 10.20.20.0/24 сидить усередині 10.20.0.0/16, він це з’ясовує сам і з’ясовуватиме далі, коли хтось наступного року додасть посередині /26.
Кожен рядок несе те, за чим ти справді фільтруєш: VLAN, на який він відображається, роль і клієнта, якому належить. Заповненість теж обчислюється.
Відкрий один, і отримаєш адреси в ньому та прогалини.
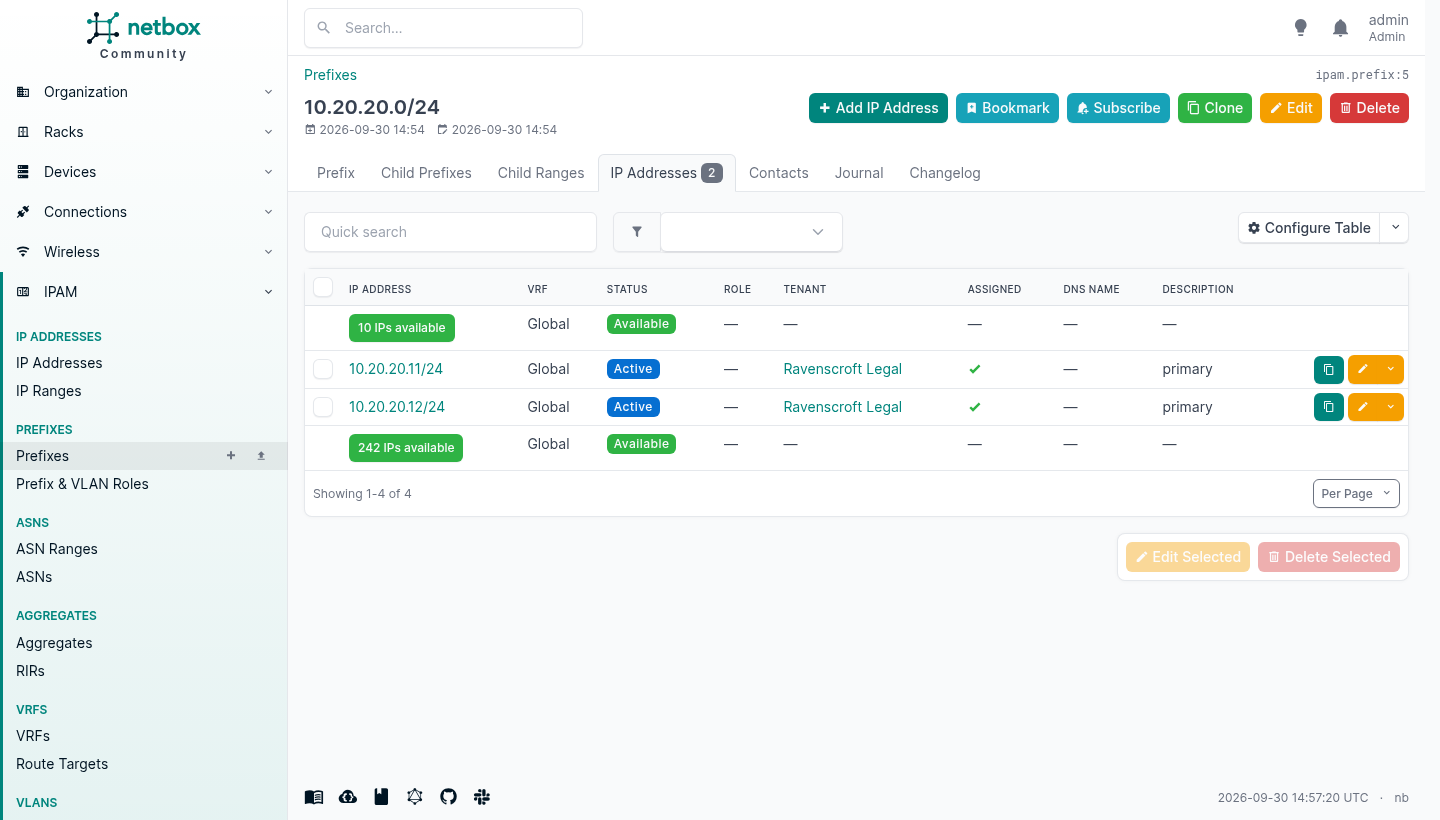
Ці зелені рядки це вільний простір, показаний упереміш із зайнятим. Є виклик API, який віддає тобі наступну вільну адресу з префікса, і це той шматок автоматизації IPAM, що окупається одразу, бо інакше люди роблять це, мружачись на таблицю й сподіваючись.
Інтерфейс бере скільки завгодно адрес обох сімейств, і ти призначаєш по одній кожного як основну для пристрою.
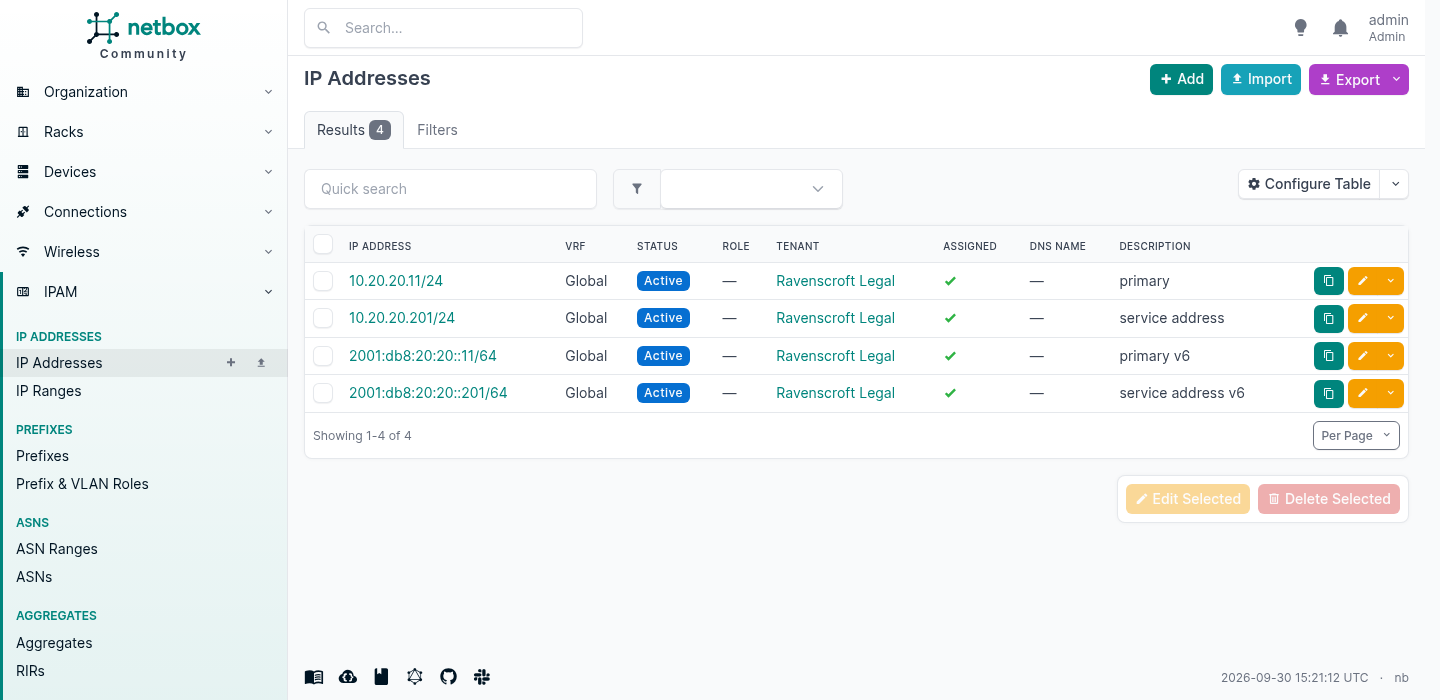
Дві IPv4 і дві IPv6 на одному порту, звичайний вівторок і те, чого модель, зосереджена на пристроях, взагалі не може виразити.
Вводь адреси з маскою мережі, в якій вони є, а не як /32. NetBox прийме 10.20.20.11/32 і покладе її під правильний префікс, бо вкладеність обчислюється з адреси хоста. Чого він не зробить, то це не стане потім тебе перепитувати: маска зберігається точно як набрано і віддається тому, хто її читає, тож /32 на LAN-адресі рендериться як /32 у конфігурацію пристрою. Кусає це через три місяці в шаблоні конфігурації, а не сьогодні у формі.
Одна інсталяція, три клієнти
Більшість об’єктів у NetBox можна призначити tenant. Підприємство використовує це для бізнес-підрозділів. Якщо ти продаєш керовані послуги, створюєш по одному на клієнта.
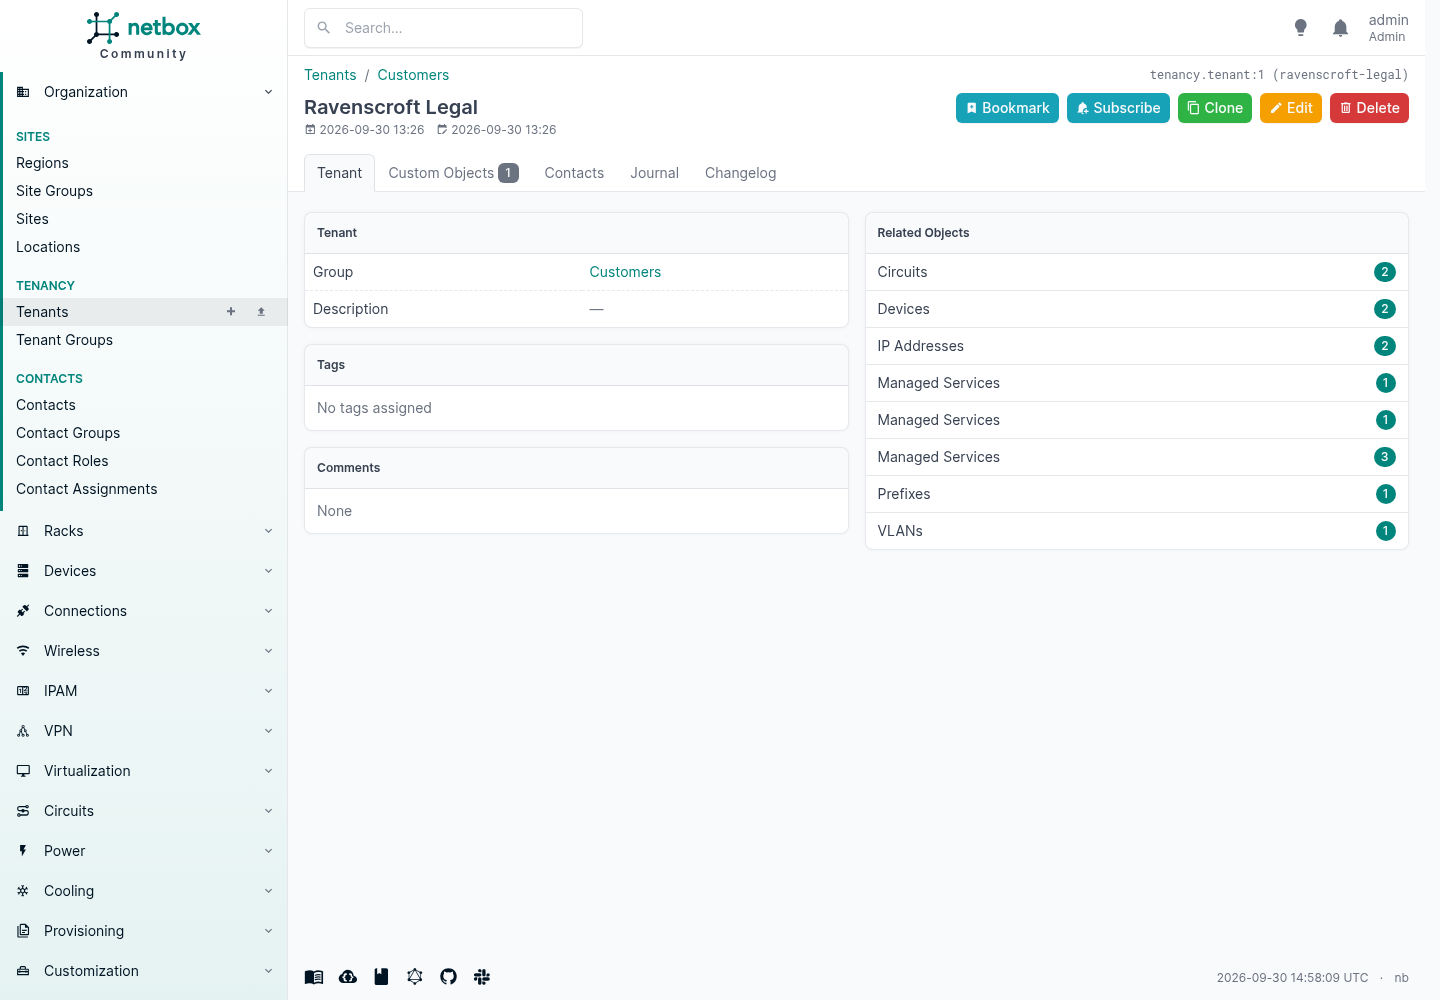
Ця панель справа і є відповіддю на «що має цей клієнт», і вона зібралася сама. Ні звіту, ні таблиці, ні розпитувань інженера, який це будував.
Варто бути обережним із тим, що означає tenancy, бо помилка першого дня обертається роком розплутування. Tenant означає, що об’єкт виділений цьому клієнтові. Маршрутизатор, що обслуговує тільки його, отримує його tenant. Брандмауер, що обслуговує чотирьох, не належить жодному з них, тож не отримує нічого, а зв’язок записують деінде. Про це далі, бо саме тут більшість людей виявляє, що треба додати щось своє.
Запиши цифри на тип пристрою
Це крок, що відрізняє інвентар від чогось, що відповідає на питання, і коштує він десь десять хвилин на тип пристрою.
Device type може нести свою вагу і, через шаблони портів живлення, своє споживання. Запиши їх на тип один раз, і кожен пристрій, який ти колись із нього створиш, їх успадкує. Пропусти їх, і NetBox охоче скаже тобі, що шафа заповнена на 28,6 %, і більше нічого.
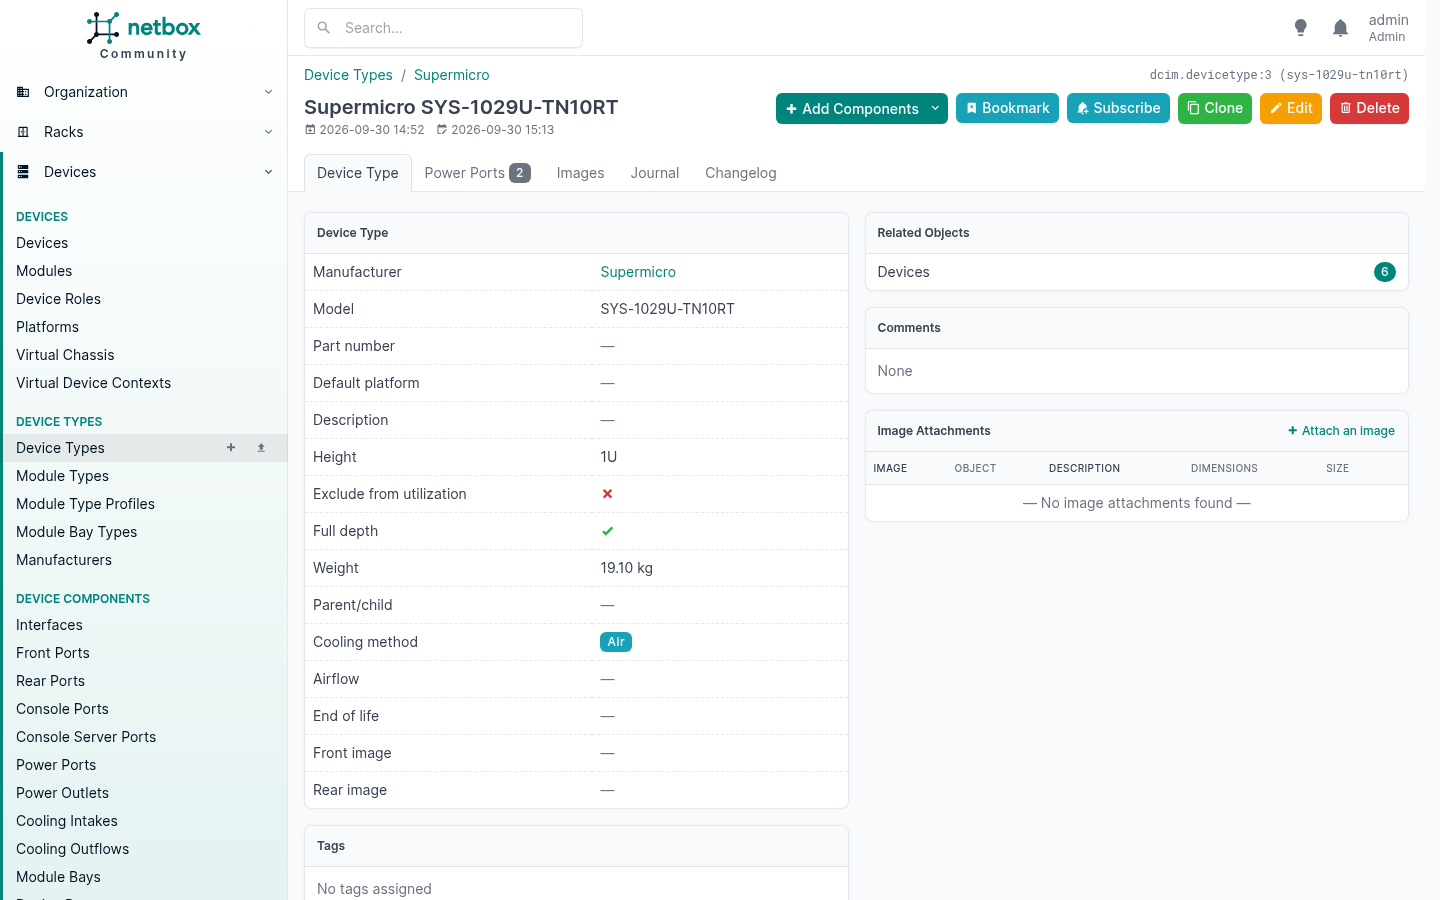
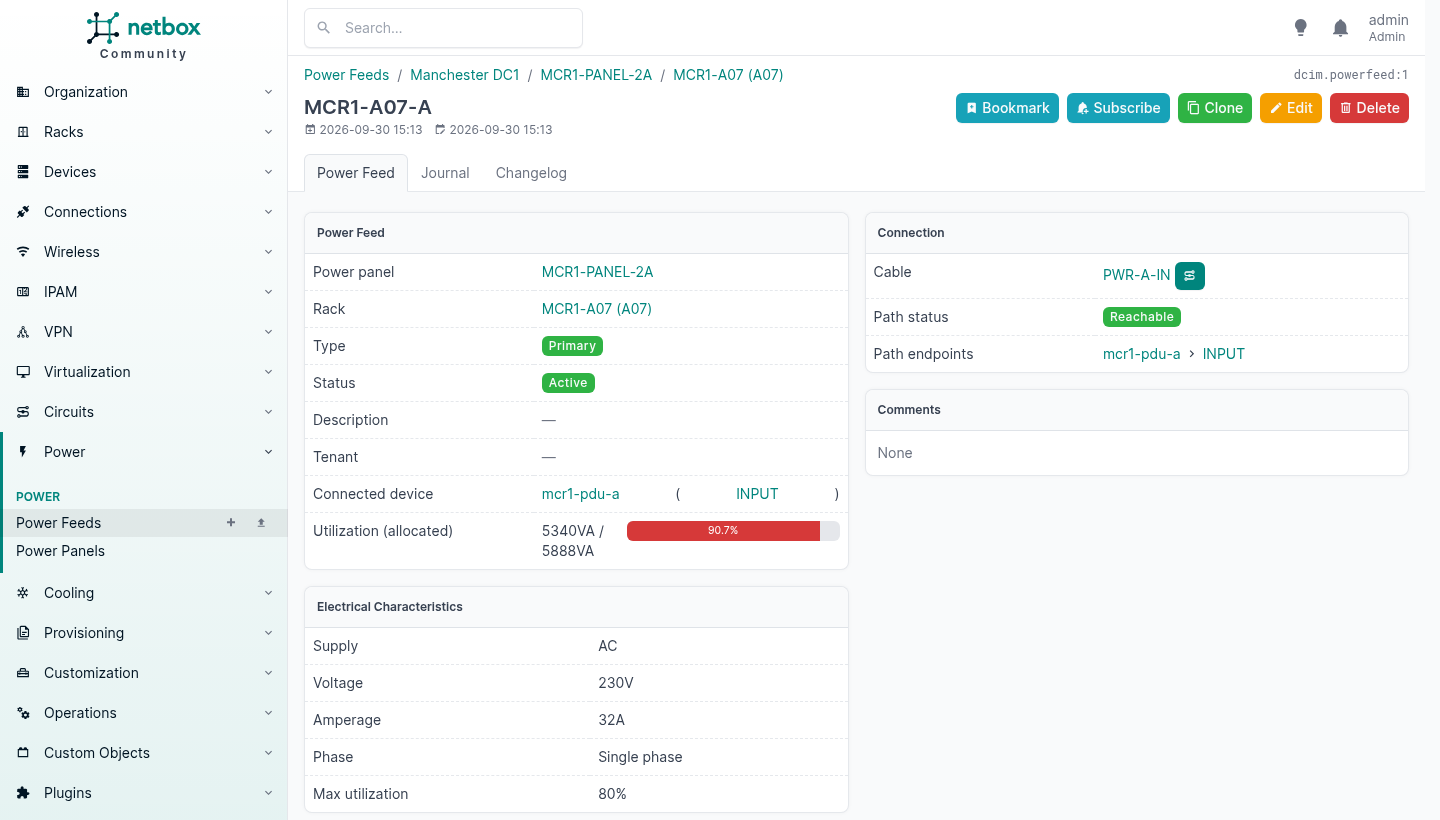
Я записав вагу на всі п’ять типів тут, дав кожному два шаблони портів живлення з максимальним і виділеним споживанням, дав типу PDU вхід і дванадцять розеток, потім створив панель живлення і два фідери в шафу і з’єднав усе кабелями: PSU1 кожного пристрою до PDU A, кожен PSU2 до PDU B, а вхід кожного PDU до його фідера.
Тоді сторінка шафи повністю змінюється.
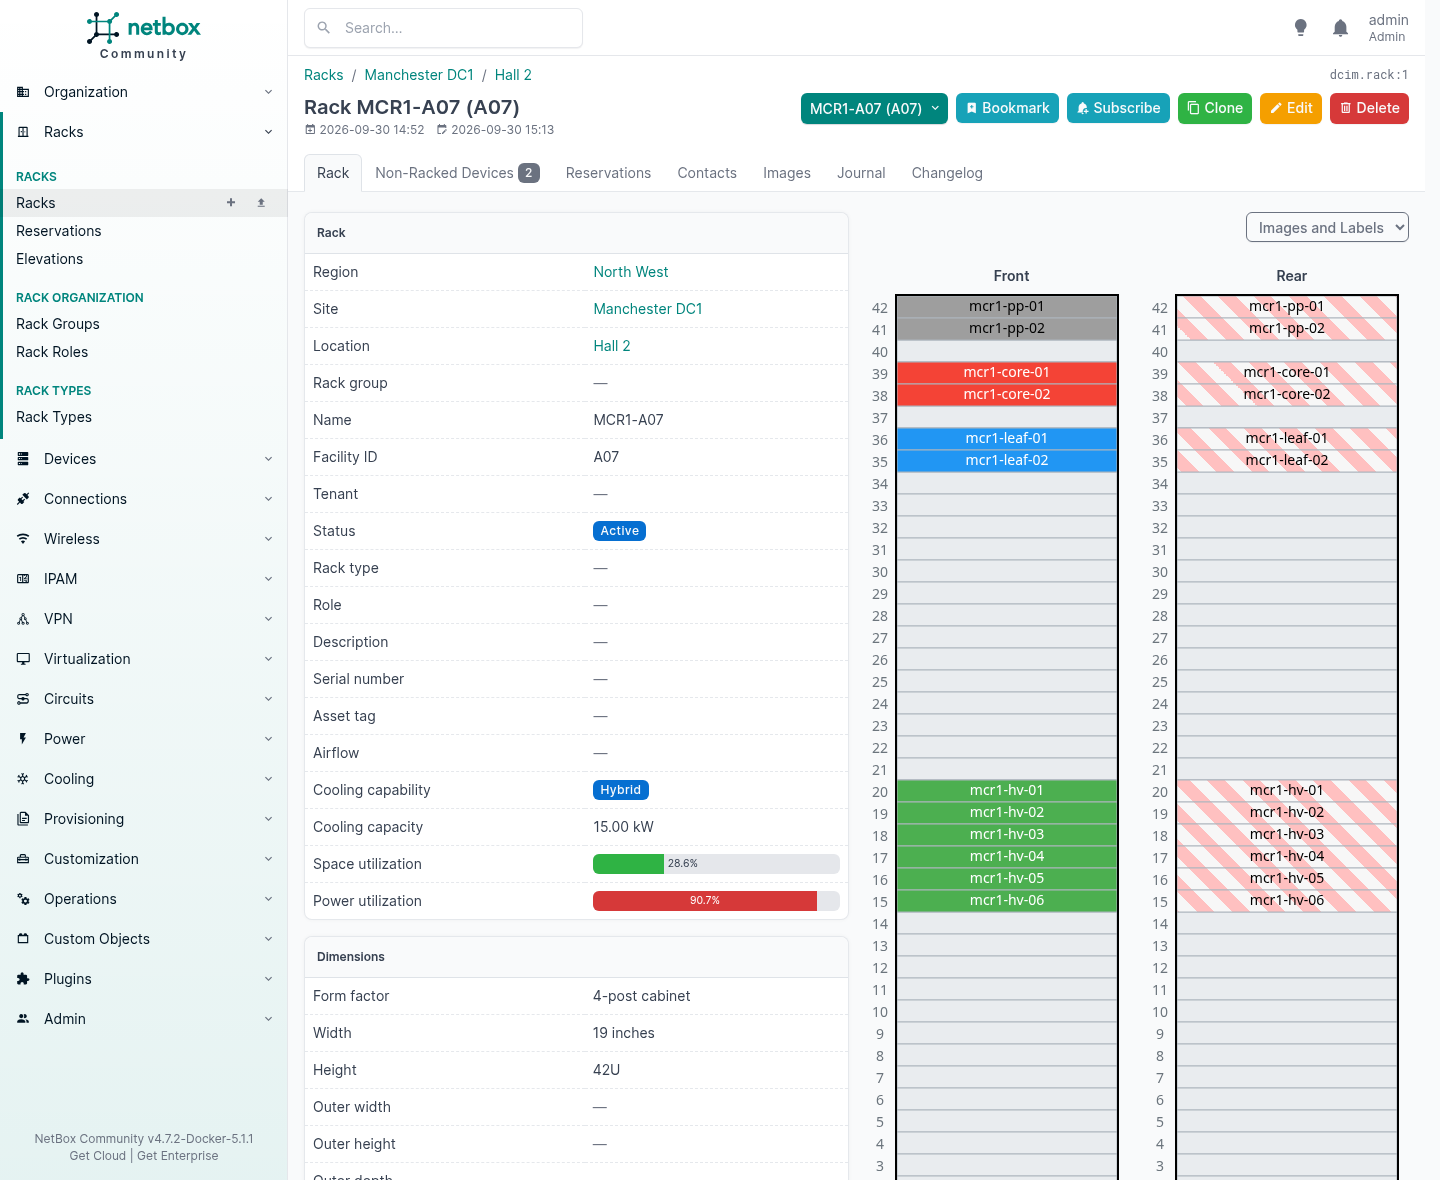
Заповненість простору 28,6 %. Заповненість живлення 90,7 %.
Ця шафа на третину заповнена обладнанням і майже вичерпала живлення, і це факт про твою інфраструктуру, який жодна таблиця ніколи сама не повідомить. Це також факт, який вирішує, чи наступне замовлення встановлять сюди, чи деінде, і він випав із даних, які ти ввів один раз, на типах.
Дві речі, через які він показуватиме нуль
Спершу я отримав 0,0 %, двічі, і обидві причини варто знати, бо жодна не дає помилки.
Розетки мають посилатися на вхід. Розетка живлення на PDU має поле power_port, що вказує на вищий порт того самого пристрою. Залиш його порожнім, і ланцюжок розірвано: NetBox ніяк не дізнається, що ці дванадцять розеток живляться від цього входу, тож нічого не підсумовується.
Залиш поля споживання входу порожніми. Ця суперечить інтуїції. NetBox обчислює споживання порту живлення з того, що в нього ввімкнено, лише якщо обидва його власні поля споживання порожні:
if self.allocated_draw is None and self.maximum_draw is None:
    ...aggregate the downstream power ports...
# otherwise
return {'allocated': self.allocated_draw or 0, ...}
Я послужливо поставив maximum_draw: 7400 на вхід PDU, бо на стільки PDU розрахований. NetBox тому мені повірив, вважав allocated_draw незаданим і показав нуль. Очисти обидва, і він порахує сам:
mcr1-pdu-a INPUT -> allocated 5340 VA, maximum 8480 VA, across 12 outlets
mcr1-pdu-b INPUT -> allocated 5340 VA, maximum 8480 VA, across 12 outlets
feed MCR1-A07-A: available 5888 VA   (230 V x 32 A x 80% max utilisation)
RACK power utilisation: 90.7 %
RACK weight: 166.6 kg of 900 kg
Тож правило таке: став справжні цифри на листки, а проміжні порти лишай порожніми, щоб NetBox міг їх підсумувати. Адміністративно задане значення завжди перемагає обчислене, і це правильна поведінка, але саме те, чого не треба робити на PDU.
Охолодження, яке нове
Версія 4.7 додала охолодження в DCIM, і воно прийшло саме з тією половиною, що стає дорогою. Шафа несе cooling capability: повітря, гібрид або рідина, і потужність у кіловатах; device type несе cooling method. Над цим стоять джерела охолодження для чилерів і кондиціонерів CRAC, фідери охолодження, що представляють контур до шафи, а також компоненти входу й виходу на самих пристроях для холодних пластин і колекторів.
Шафа вище показує Hybrid, 15.00 kW, бо я так сказав шафі. Якщо цього року тобі привозять обладнання з рідинним охолодженням, ось модель для того, що ти зараз тримаєш у таблиці.
Одна інсталяція, багато клієнтів
Tenancy це причина, з якої провайдер може тримати один NetBox, а не по одному на клієнта, і варто розуміти, що вона робить і, важливіше, чого не робить.
Двадцять вісім моделей NetBox мають поле tenant. Sites, locations, racks і резервації в шафах. Devices, cables і virtual device contexts. Prefixes, IP addresses, ranges, aggregates, VLANs, VLAN groups, VRFs, route targets, ASNs. Circuits і circuit groups. Clusters і virtual machines. Tunnels, L2VPNs, wireless LANs і links. Power feeds і cooling feeds.
Це кожен іменник, за який виставляють рахунок. Став його послідовно, і «що має цей клієнт» перестає бути розслідуванням.
Але tenant це мітка, а не замок. Він каже, що об’єкт виділений цьому клієнтові. Він не заважає будь-кому, хто може увійти, читати все, і це нормально всередині однієї компанії і зовсім ні до чого тієї миті, коли в клієнта з’являється обліковий запис.
Звідси дві речі, і в другій люди помиляються.
Tenant означає виділений. Маршрутизатор, що обслуговує одного клієнта, отримує його tenant. Брандмауер, що обслуговує чотирьох, не належить жодному з них, тож не отримує нічого, а зв’язок ти записуєш на тому, що справді продав. Примусовий tenant на спільному обладнанні робить кожен звіт, побудований на tenancy, тихо хибним.
А доступ це зовсім окремий механізм.
Ізоляція живе в дозволах
Об’єктні дозволи NetBox приймають JSON-обмеження, і це обмеження є фільтром Django ORM. Він звужує queryset ще до того, як з нього щось будується, тож кожен вигляд, експорт, виклик API і пошук звужується разом із ним.
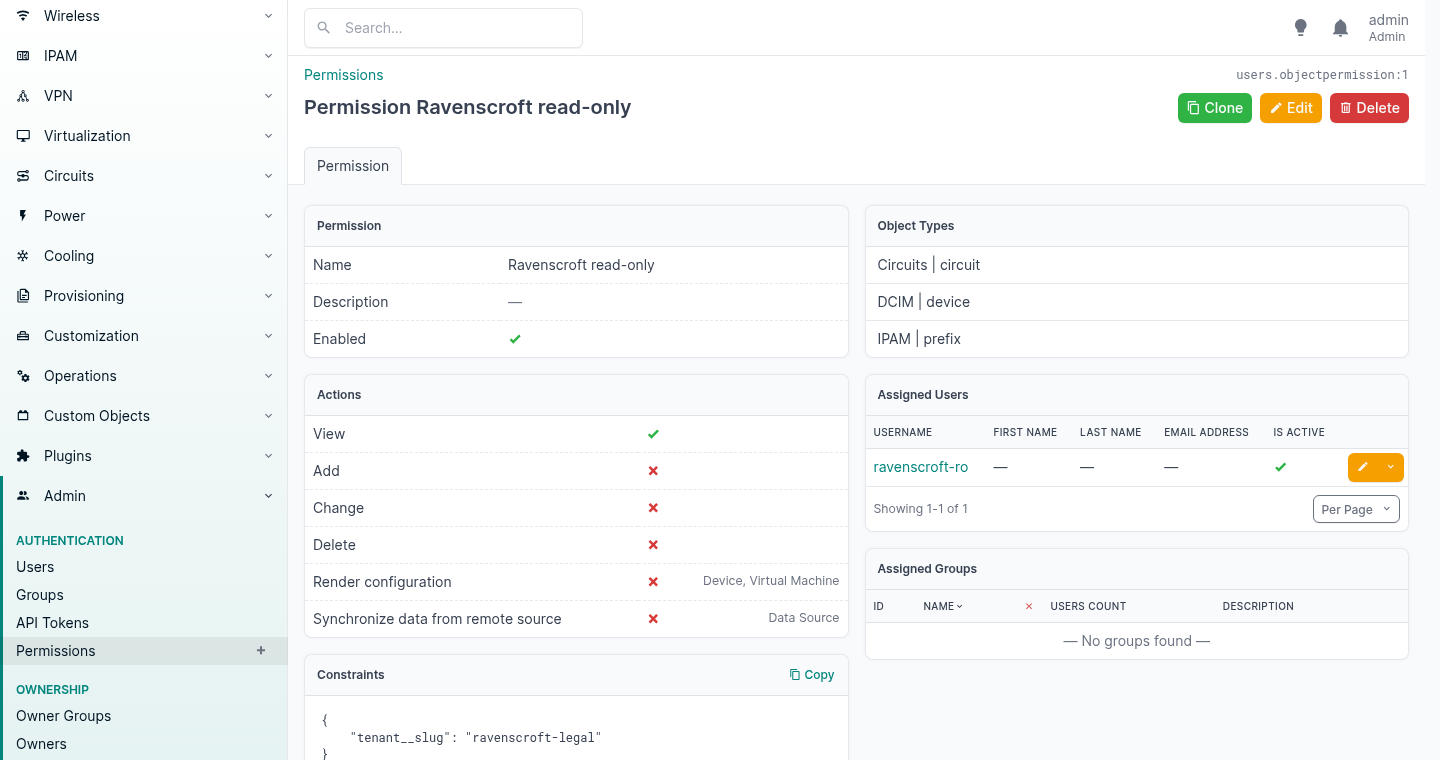
Роботу роблять три поля. Типи об’єктів, до яких він застосовується, дії, які він дає, і те обмеження внизу. Решта це облік.
Ось список пристроїв очима адміністратора.
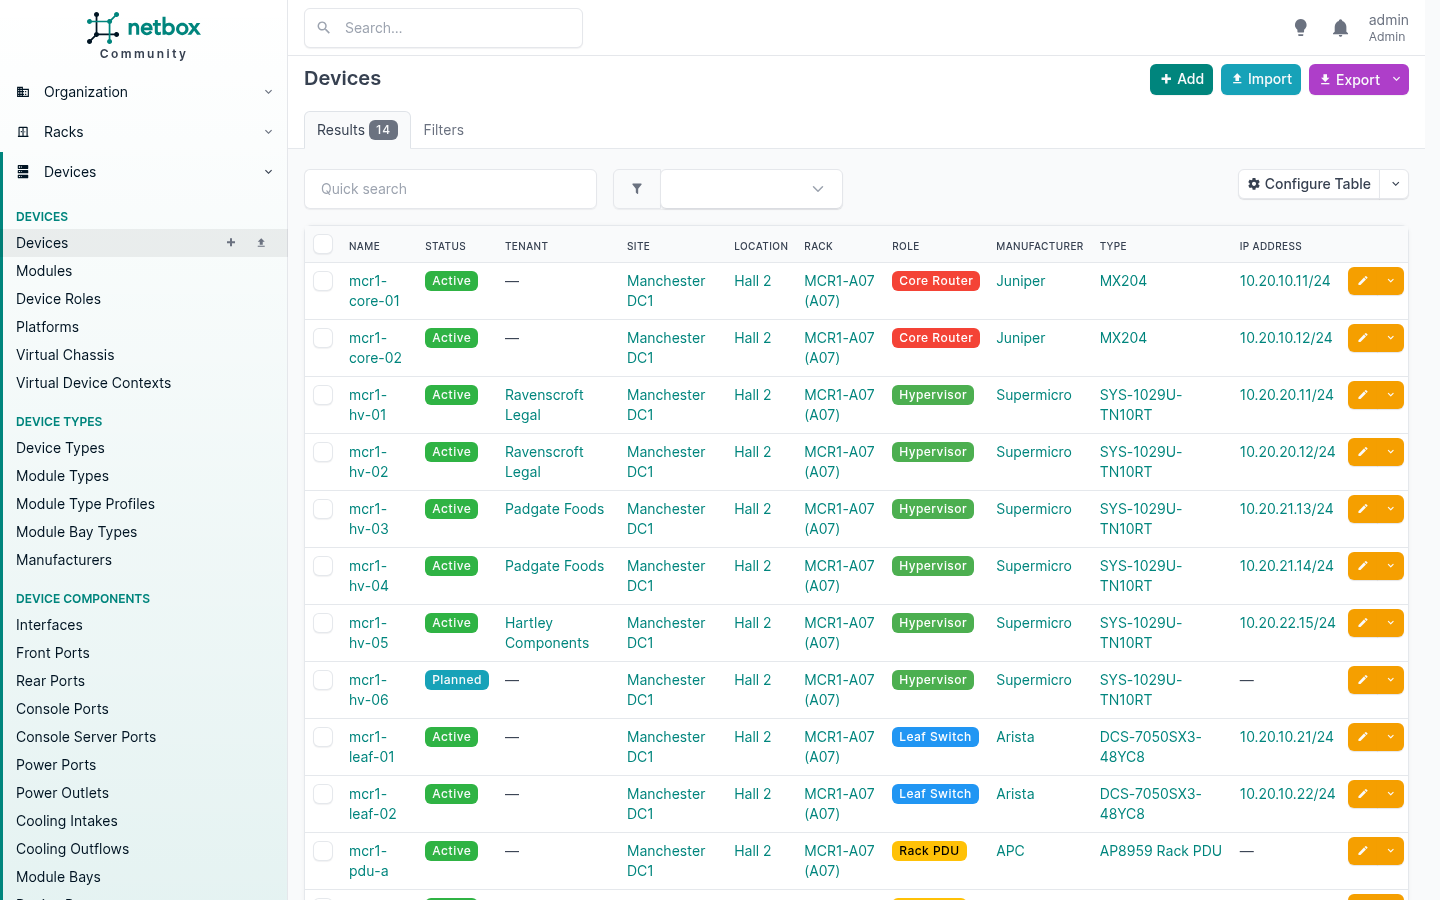
А ось та сама URL-адреса, та сама інсталяція, але з входом як клієнт.
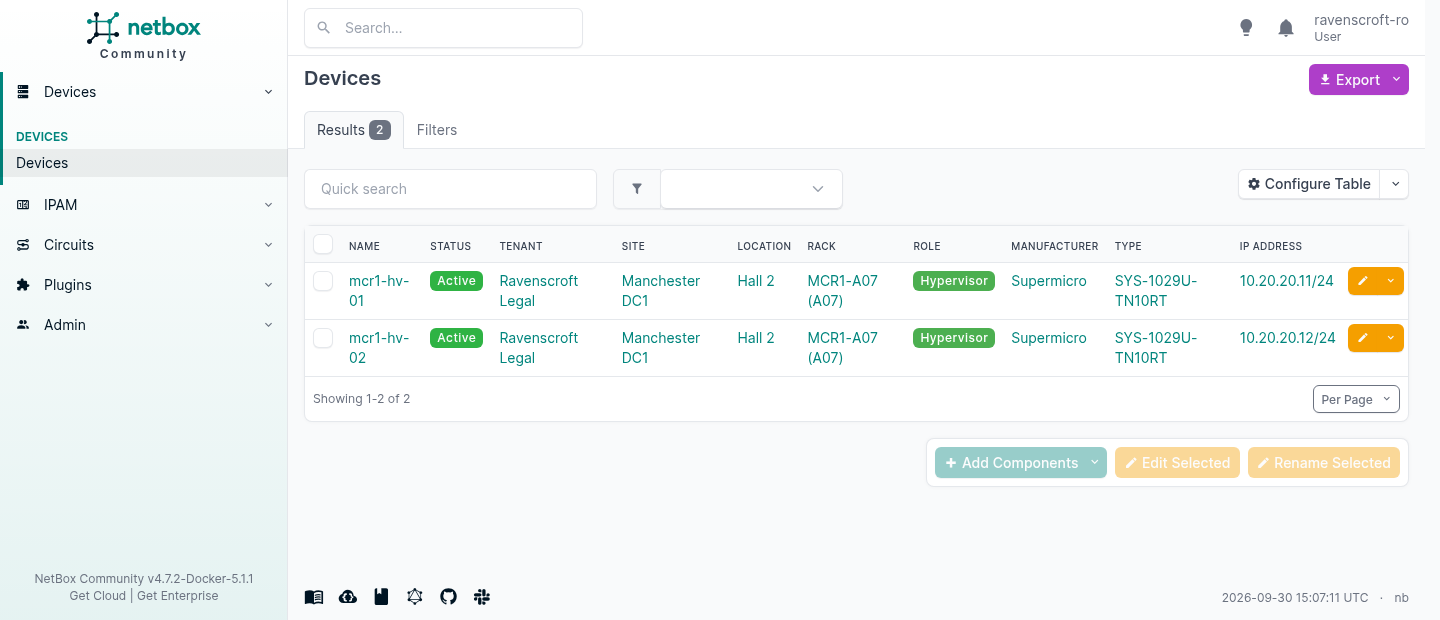
Два рядки замість чотирнадцяти, і подивися на ліве меню. Воно згорнулося до чотирьох речей, яких цьому обліковому запису дозволено торкатися. Ніхто цього не налаштовував. Навігація будується з тих самих дозволів, тож клієнт ніколи не бачить посилання на щось, що йому відмовить.
Два способи, якими він каже «ні»
Цю деталь варто знати, бо дві відмови означають різне, і обидві навмисні.
| Токен клієнта запитує | Отримує |
|---|---|
/api/dcim/devices/ | 200, один рядок із двох |
/api/dcim/devices/1/, свій | 200 |
/api/dcim/devices/2/, чужий | 404 |
/api/tenancy/tenants/ | 403 |
/api/dcim/sites/, ніколи не наданий | 403 |
| взагалі без токена | 403 |
404 означає, що тип твій, а рядок ні. Обмеження прибрало його з queryset, тож для цього запиту його не існує. 403 тут підтвердив би, що він є, і дав би цікавому клієнтові порахувати твою інфраструктуру, перебираючи ID.
403 означає, що тип ніколи не був твоїм. Tenants і sites ніколи не надавалися, тож вони відмовляють прямо, і клієнт не може перелічити, хто ще є на платформі.
Потім дай їм писати
Тільки читання це легкий випадок. Справжнє питання в тому, чи можна довірити клієнтові права на редагування, тож я надав change під тим самим обмеженням і пішов шукати вихід.
| Спроба | Результат |
|---|---|
| Редагувати власний пристрій | 200, збережено |
| Редагувати пристрій іншого клієнта | 404 |
| Редагувати власний пристрій, перенісши його на tenant іншого клієнта | 403 |
| Видалити власний пристрій | 403, видалення ніколи не надавалося |
Важить третій рядок. Перепризначити власний пристрій на чужий tenant це очевидна втеча, бо об’єкт усередині твого обмеження, коли запит приходить, і поза ним потім. NetBox перевіряє обмеження проти стану, в якому об’єкт залишиться, тож відмовляє. Я прочитав пристрій назад, а не повірив коду статусу, і tenant не зрушив.
Саме цю діру лишає відкритою більшість саморобних мультитенантних рішень, і знаходить її зазвичай клієнт, а не тест.
Змінні, які мають успадковуватися
Ось розрізнення, в якому люди помиляються, а правильне розуміння заощаджує багато редагування.
Власне поле (custom field) це значення на одному об’єкті. Ти задаєш його для кожного об’єкта, і воно там лишається. Добре для факту про саму річ: інвентарний номер, номер контракту на підтримку, дата введення в експлуатацію.
Config context це значення, прив’язане до характеристики, яке успадковує все, що цій характеристиці відповідає. Добре для змінної, що має каскадувати: твої сервери NTP, цілі syslog, спільнота SNMP, домен DNS, VLAN керування, вікно резервного копіювання.
Якщо ти ловиш себе на тому, що задаєш те саме власне поле з тим самим значенням на сорока пристроях, тобі потрібен був config context.
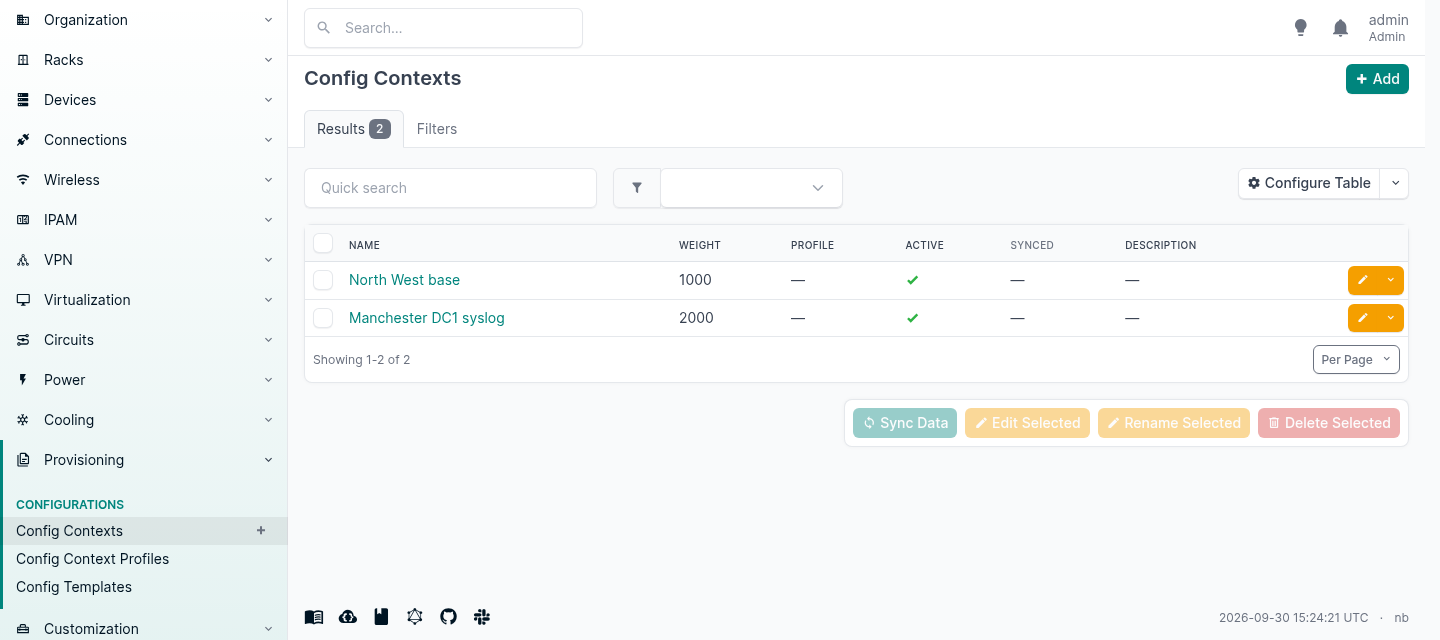
Context це довільний JSON, і його можна прив’язати до region, site group, site, location, device type, role, platform, cluster, cluster type, cluster group, tenant group, tenant або tag. Tenant у цьому списку є, а для провайдера це означає, що факт, правдивий для одного клієнта скрізь, іде за ним на кожен пристрій, який ти для нього колись додаси.
Злиття відбувається по ключах, і вага вирішує, хто виграє кожен.
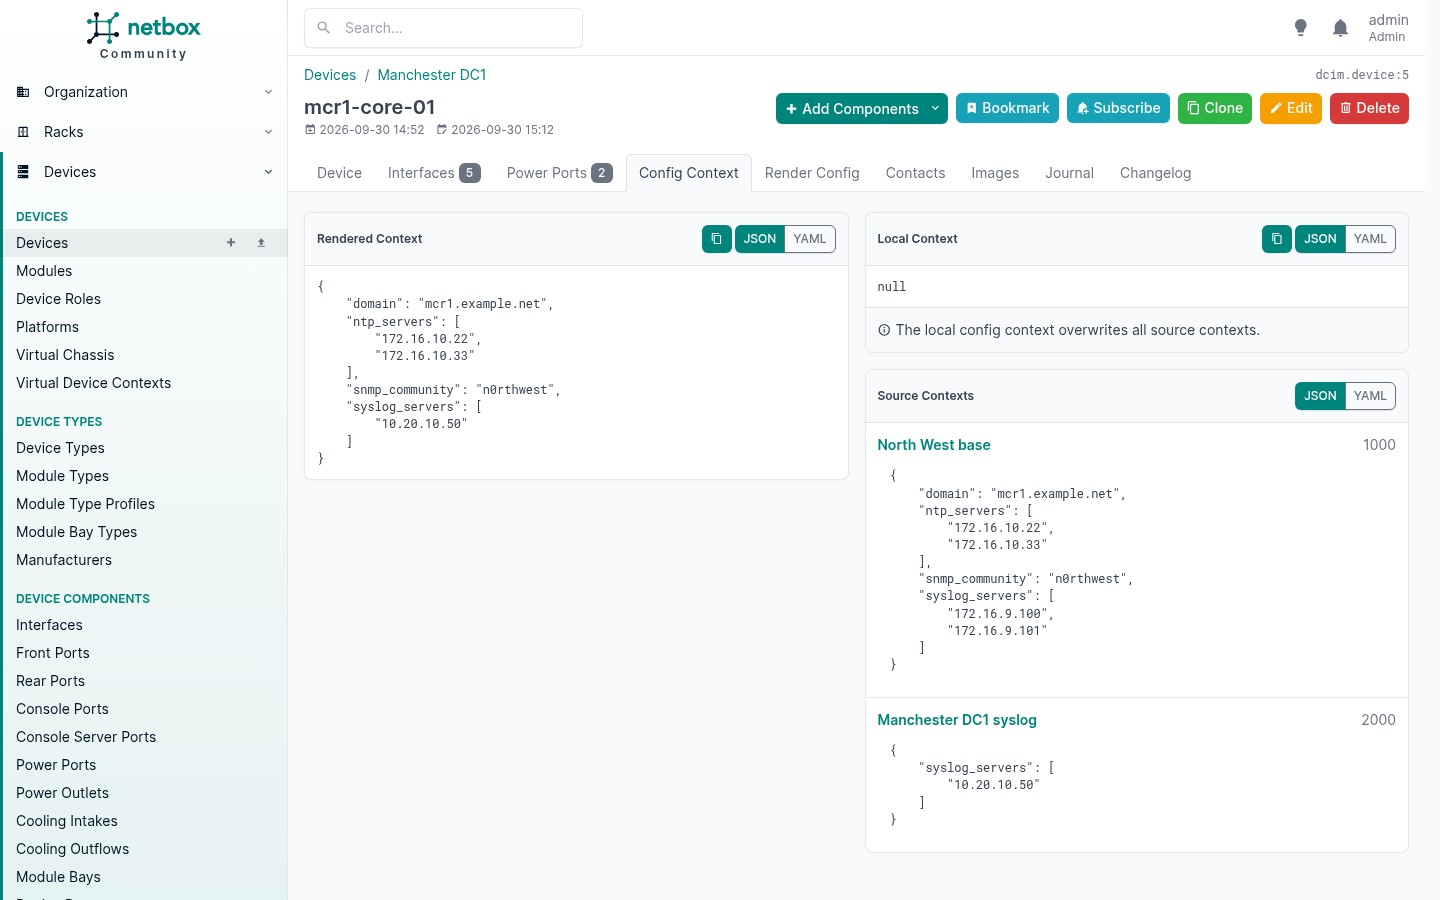
Читай праву панель проти лівої. Регіон дає чотири ключі з вагою 1000. Майданчик дає один ключ із вагою 2000. Відрендерений context лишає домен регіону, сервери NTP і спільноту недоторканими й бере сервер syslog майданчика, бо це єдиний ключ, за який щось змагалося.
Ти пишеш виняток, а не свіжу копію всього з винятком усередині. У цьому вся цінність, і тому це масштабується там, де файл змінних на кожен пристрій не масштабується.
Локальний context перемагає все, що вище
Стос успадкування має верх, і це сам об’єкт. Локальні дані context на пристрої перемагають кожен source context, що до нього застосовується, хоч би якою була їхня вага.
Я задав це на mcr1-core-01:
{"syslog_servers": ["10.20.10.99"], "note": "this box logs somewhere else"}
і його відрендерений context став:
{
  "note": "this box logs somewhere else",
  "domain": "mcr1.example.net",
  "ntp_servers": ["172.16.10.22", "172.16.10.33"],
  "snmp_community": "n0rthwest",
  "syslog_servers": ["10.20.10.99"]
}
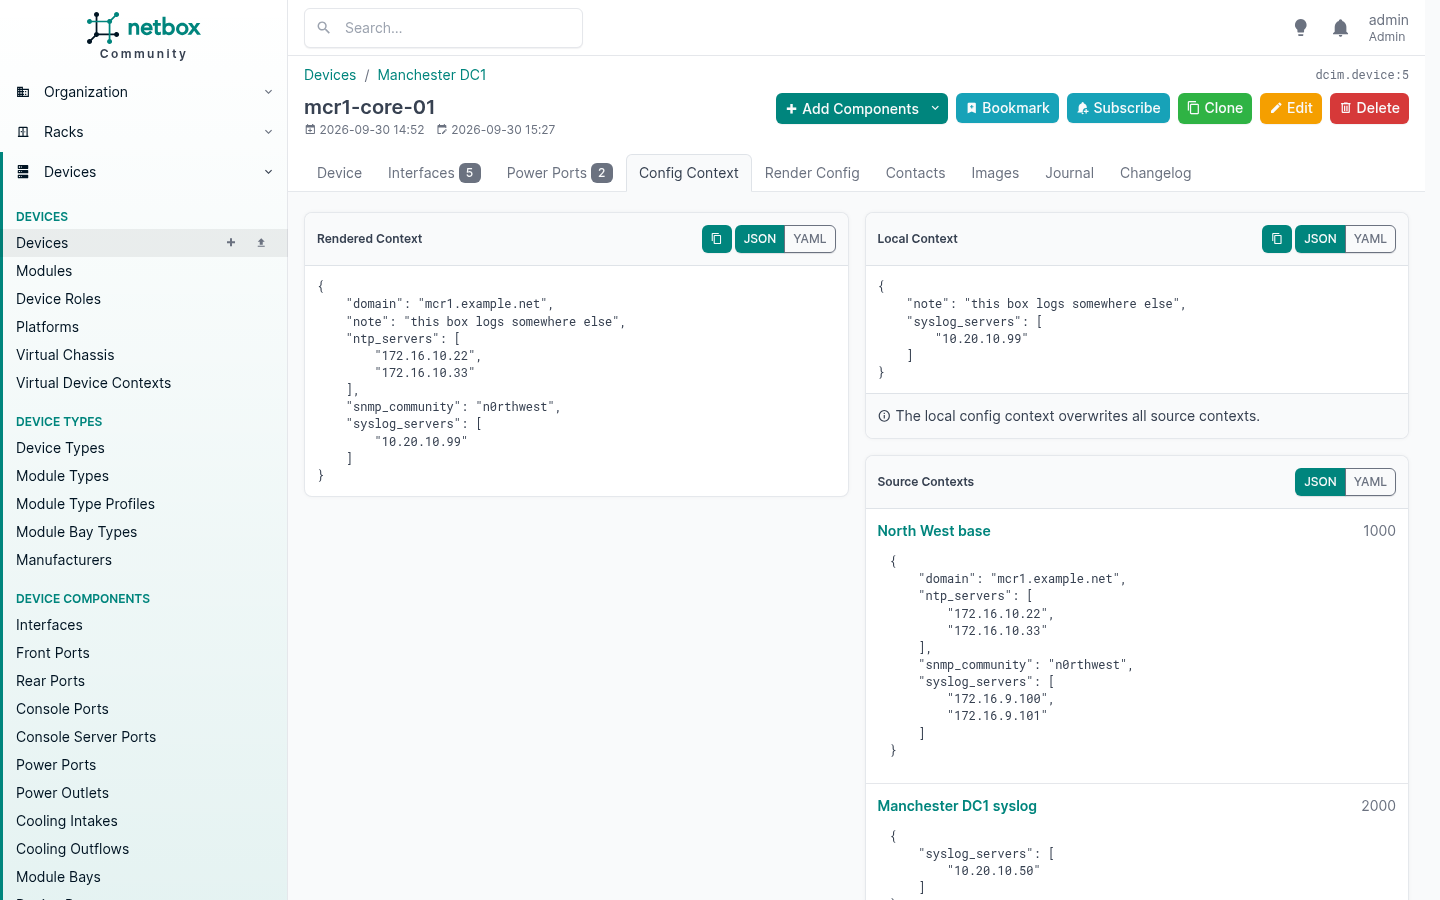
Локальний сервер syslog переміг і перевизначення майданчика з вагою 2000, і регіон із вагою 1000. Усе, про що він нічого не казав, далі успадковувалося, тож домен, сервери NTP і спільнота пройшли недоторканими, а новий ключ просто додався.
Це аварійний вихід для тієї однієї коробки, яка справді інша, і панель прямо каже тобі, що він перезаписує всі source contexts. Якщо ти ловиш себе на тому, що використовуєш його на багатьох пристроях, а не на одному, ти знайшов характеристику, спільну для цих пристроїв, і тобі потрібен був context, прив’язаний до неї.
Три пастки
Context без прив’язки глобальний. Створи його й забудь до чогось прив’язати, і він застосується до кожного пристрою й кожної віртуальної машини, які в тебе є. Це задокументована поведінка й іноді те, чого ти хочеш. А ще вона мовчазна.
Ключі не можуть мати дефісів, якщо хочеш дістатися до них просто. Дані context це JSON, тож ntp-servers цілком законний, але імена змінних Jinja не є ключами JSON. {{ ntp-servers }} розбирається як віднімання і кидає UndefinedError: 'ntp' is undefined. Напиши {{ ntp_servers }} проти даних із дефісом, і отримаєш порожній рядок, HTTP 200 і жодного попередження ніде. Став підкреслення в ключах, і очевидний шаблон працює.
Профіль може зупинити друкарські помилки. Config context profile групує пов’язані contexts і перевіряє їхні дані за JSON-схемою під час збереження. Я дав одному схему, що вимагає syslog_servers як масив рядків IPv4, а потім зробив дві помилки, які люди справді роблять:
{"syslog-server": ["10.1.1.1"]}          singular, by accident
  400  Data does not conform to profile schema:
       'syslog-servers' is a required property

{"syslog_servers": [...], "syslog_port": 99999}
  400  Data does not conform to profile schema:
       99999 is greater than the maximum of 65535
Відхилено там, де їх зробили, а не через чотириста пристроїв.
Рендеринг конфігурації
Дані context плюс шаблон Jinja дають тобі файл конфігурації. Пристрій доступний як device, його злитий context доступний як звичайні змінні, і можна пройтися його компонентами.
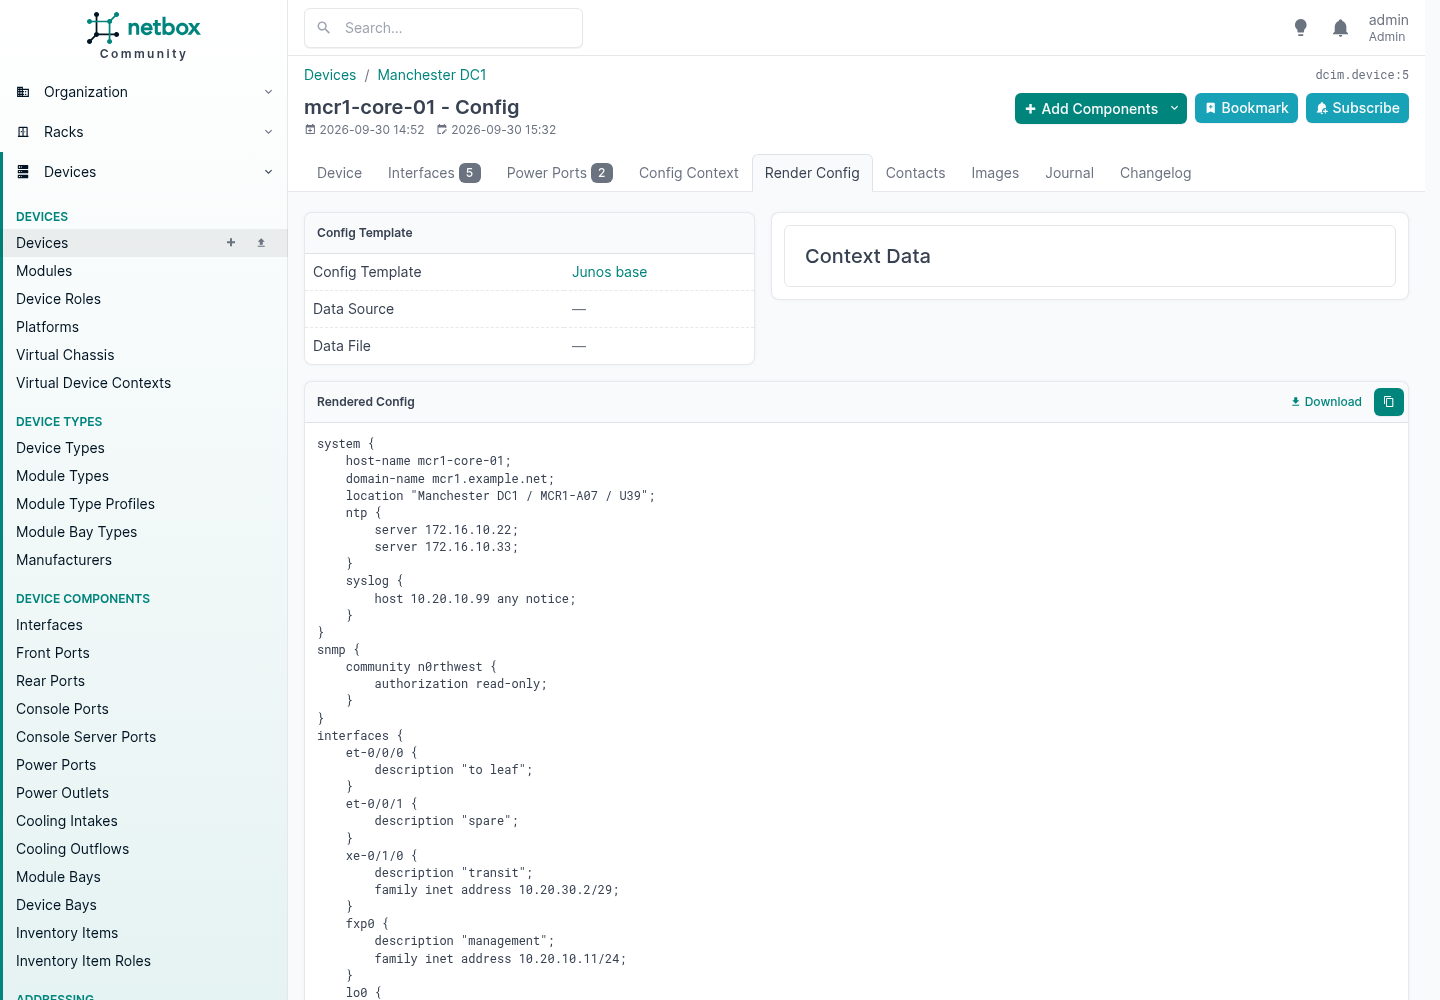
Усе на цій сторінці прийшло з різних місць, і в цьому суть:
| Рядок | Звідки взявся |
|---|---|
host-name mcr1-core-01 | пристрій |
domain-name mcr1.example.net | регіональний config context |
location "Manchester DC1 / MCR1-A07 / U39" | майданчик, шафа і позиція в ній |
server 172.16.10.22 | регіональний context, вага 1000 |
host 10.20.10.99 any notice | власний локальний context пристрою, що переміг і майданчик, і регіон |
family inet address 10.20.10.11/24 | адреса на цьому інтерфейсі, з маскою як набрано |
Шаблон шукається в пристрої, потім у ролі, потім у платформі, і запит падає, якщо жоден із трьох його не має. Тож ти призначаєш шаблон платформі один раз, і кожен пристрій із цим ПЗ рендериться з нього, якщо його роль чи сам пристрій не кажуть інакше. Для цього платформа й існує: операційна система чи сімейство ПЗ виробника, а не залізо.
NetBox рендерить. Він не відправляє. Доставити результат на коробку це робота твоєї автоматизації, і того дня, коли помилка в шаблоні інакше переналаштувала б чотириста пристроїв, ти радітимеш, що це дві різні системи.
Плагіни
Плагін це застосунок Django, встановлений поруч із NetBox. Він може додавати моделі, сторінки, розширювати обидва API, вбудовувати вміст у наявні шаблони, додавати навігацію, черги фонових завдань і підвантажувати інші застосунки Django. Мало чого він не може, бо всередині це просто Django.
Встановлення одного це чотири команди й перезапуск:
source /opt/netbox/venv/bin/activate
pip install netbox-topology-views netbox-qrcode
# add the package names to PLUGINS in configuration.py, then
python3 manage.py migrate
python3 manage.py collectstatic --no-input
sudo systemctl restart netbox netbox-rq
На стеку контейнерів ті самі пакети йдуть у plugin_requirements.txt, і ти перебудовуєш образ. Так чи так, фіксуй версії й спершу перевір матрицю сумісності, бо плагін, який не наздогнав реліз NetBox, не дасть запуститися всьому застосунку, замість того щоб вимкнути себе.
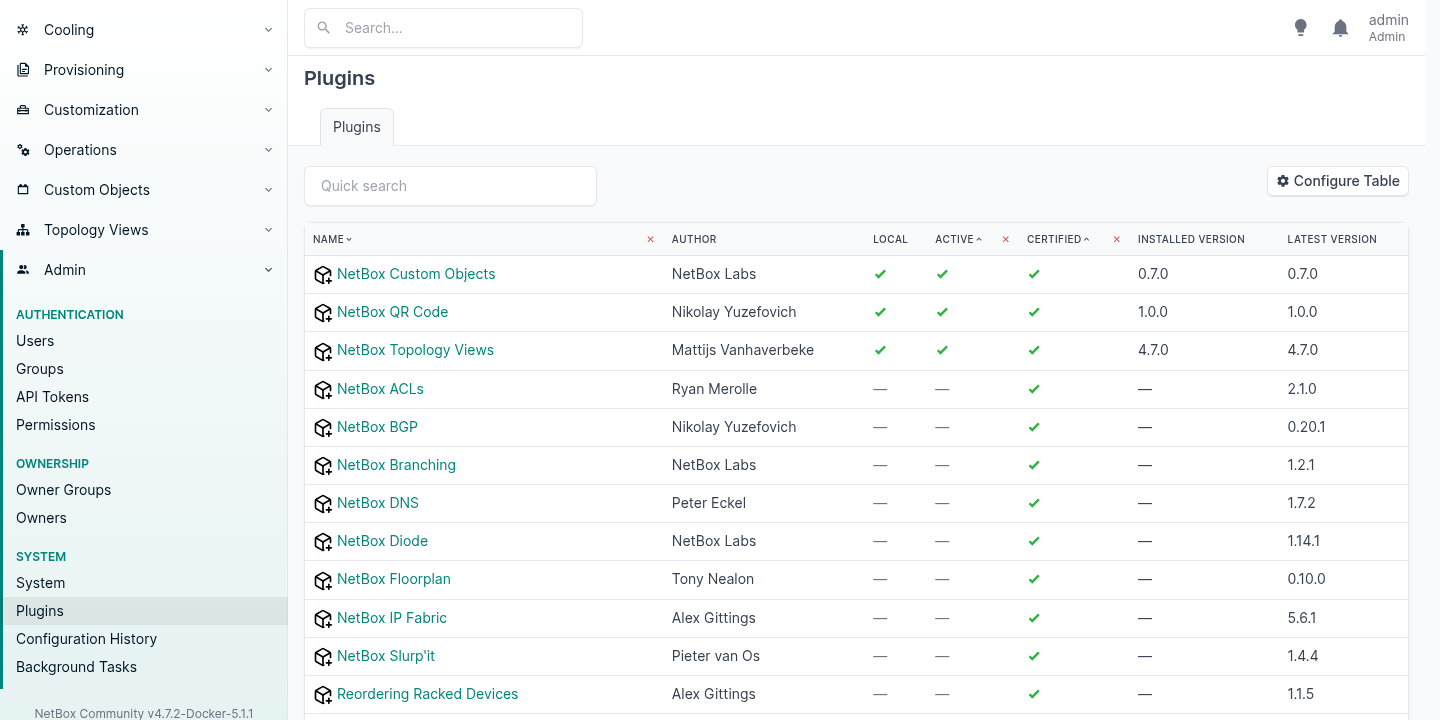
Опублікований каталог налічує 31. Ось ті, про які варто знати, з ліцензією, під якою кожен справді постачається:
| Плагін | Що робить | Ліцензія |
|---|---|---|
| DNS | Зони, записи й сервери імен як джерело істини | MIT |
| BGP | Сесії, спільноти й політики маршрутизації | Apache 2.0 |
| Topology Views | Графічні карти топології, побудовані з твоїх кабелів | Apache 2.0 |
| Floorplan | Графічні карти майданчиків і локацій | LGPL 3.0 |
| QR Code | Коди на шафах, пристроях і кабелях для інвентарних наліпок | Apache 2.0 |
| ACLs | Списки доступу й правила | Apache 2.0 |
| Prometheus SD | Віддає Prometheus список хостів прямо з NetBox | MIT |
| Documents | Документи, прикріплені до каналів і пристроїв | Apache 2.0 |
| Lifecycle | Кінець життя обладнання, ліцензії й контракти | Apache 2.0 |
| Contract | Контракти й рахунки | MIT |
| Reorder Rack | Перетягування юнітів шафи | Apache 2.0 |
| Branching | Ізольовані гілки твоїх даних, які можна зливати | NetBox Limited Use |
| Custom Objects | Нові типи об’єктів, визначені в інтерфейсі | NetBox Limited Use |
Prometheus SD це чесна форма всієї ідеї. NetBox знає, що існує, тож хай NetBox і каже системі моніторингу, і перестань підтримувати другий список хостів, який розповзається.
Одне варто знати, перш ніж будувати на двох останніх рядках. Сам NetBox під Apache 2.0, і так відтоді, як DigitalOcean випустила його у 2016 році, а сьогодні проєкт опікується NetBox Labs разом із командою волонтерів-мейнтейнерів.21 NetBox Branching і NetBox Custom Objects ні: вони постачаються під NetBox Limited Use License 1.0, яка дає право використання «only as part of a NetBox installation obtained from NetBox Labs or a NetBox distributor authorized by NetBox Labs, and only for your own internal use» і не дає права використовувати ПЗ «to provide a managed service or software products that includes, integrates with, or extends NetBox in a way that competes with any product or service of NetBox Labs». Якщо ти встановив NetBox Community з GitHub і запускаєш його від імені клієнтів, прочитай умови сам, перш ніж ставити за ними схему.10 Власний посібник зі встановлення NetBox рекомендує обидва плагіни, не згадуючи про це.11
Власні поля
Власне поле додає атрибут до наявної моделі. Значення зберігаються як JSON поруч із кожним об’єктом, тож ні міграції, ні перезапуску, і є тринадцять типів, включно з посиланнями на один чи кілька інших записів NetBox.
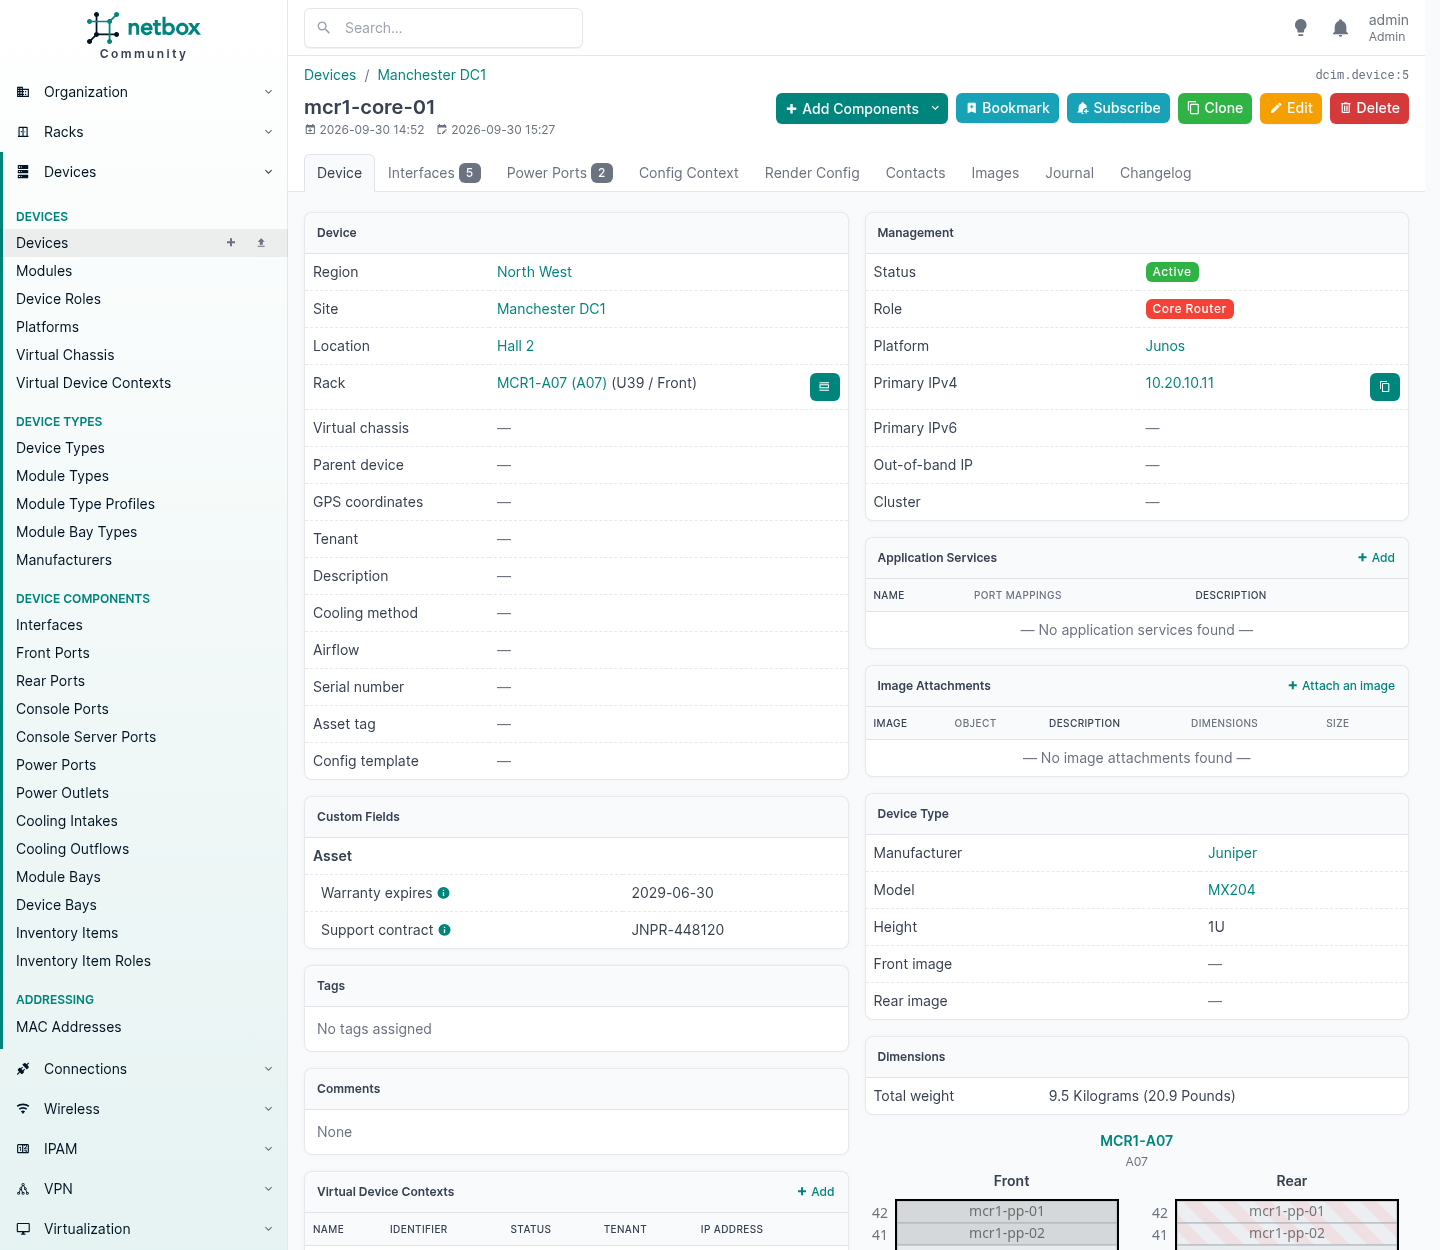
Тут два поля, згруповані під заголовком «Asset», який я обрав сам. Зверни увагу на панель Dimensions праворуч від них: 9,5 kg, яких ніхто на цьому пристрої не набирав. Це прийшло з типу пристрою.
Власні поля перевіряються, і це варто знати, бо це справжня відмінність від шляху нижче. Я дав полю контракту регулярний вираз, і API його застосував:
PATCH {"custom_fields": {"support_contract": "nonsense"}}
  {"__all__": ["Invalid value for custom field 'support_contract':
                Value must match regex '^[A-Z]{2,4}-[0-9]{6}$'"]}
У 4.7 змінилися дві речі, що важать на масштабі. Створення поля зі значенням за замовчуванням або видалення поля має переписати збережені дані кожного об’єкта, до якого воно застосовується, тож на великій таблиці цю роботу віддають фоновому завданню, і поле поки що показує «provisioning» або «deleting». Поле живе, лише поки воно активне: під час будь-якої з цих операцій воно не з’являється на об’єктах, у формах, у фільтрах чи в жодному з API. Для цього потрібен запущений обробник, інакше воно сидітиме в цьому стані безкінечно.
Використовуй власне поле, коли додаєш факт про саму річ. Використовуй config context, коли значення має каскадувати. Використовуй наступний розділ, коли потрібної тобі речі не існує.
Власні меню вибору і перевизначення того, що постачається
Під цим заголовком живуть два різні механізми, і вони розв’язують різні проблеми. Один для твоїх власних полів. Другий переписує поля NetBox.
Choice set для твого власного поля вибору
Власне поле типу «selection» бере свої варіанти з choice set, а це об’єкт, яким ти керуєш в інтерфейсі, як і всім іншим. Тож «рівень підтримки» стає справжнім випадним списком, а не вільним текстом, який хтось напише трьома способами.
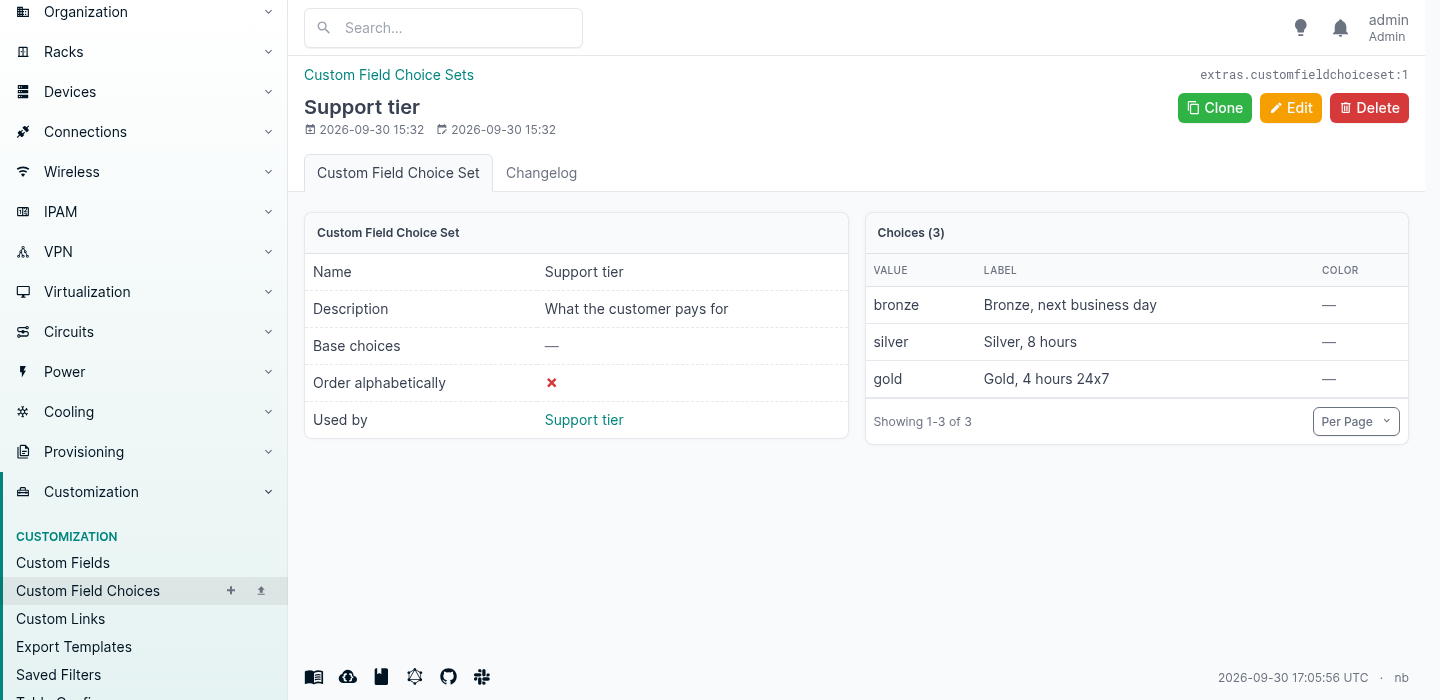
Це застосовується, і через API теж:
PATCH {"custom_fields": {"support_tier": "platinum"}}
  {"__all__": ["Invalid value for custom field 'support_tier':
                Invalid choice (platinum) for choice set Support tier."]}
Choice sets спільні, тож один набір може обслуговувати те саме поле на кількох моделях, і зміна списку в одному місці змінює його всюди.
FIELD_CHOICES для власних полів NetBox
Про це люди не знають. Кілька вбудованих полів вибору NetBox можна розширити або замінити з configuration.py, зокрема статус пристрою, статус майданчика, статус шафи, статус каналу й багато інших.12
Додай знак плюс, щоб доповнити те, що постачається. Пропусти його, щоб замінити список повністю.
FIELD_CHOICES = {
    # add to what NetBox ships with
    'dcim.Device.status+': (
        ('burn-in', 'Burn-in', 'cyan'),
        {'value': 'awaiting-rma', 'label': 'Awaiting RMA', 'color': 'orange',
         'description': 'Faulty, with the vendor'},
    ),
    # replace the stock list outright
    'dcim.Site.status': (
        ('surveyed', 'Surveyed', 'purple'),
        ('building', 'Building out', 'orange'),
        ('active', 'Active', 'green'),
        ('closing', 'Closing', 'red'),
    ),
}
Я поставив саме це на цей екземпляр. Статус пристрою повернувся із сімома стандартними значеннями і двома моїми:
offline, active, planned, staged, failed, inventory, decommissioning,
burn-in, awaiting-rma
а статус майданчика повернувся лише з моїми, стандартний список зник:
surveyed, building, active, closing
Варіант може бути простим кортежем зі значення, мітки й кольору або словником, який також приймає опис, що показується підзаголовком у формі. І вони поводяться як рідні значення всюди, бо для решти NetBox вони і є рідними значеннями:
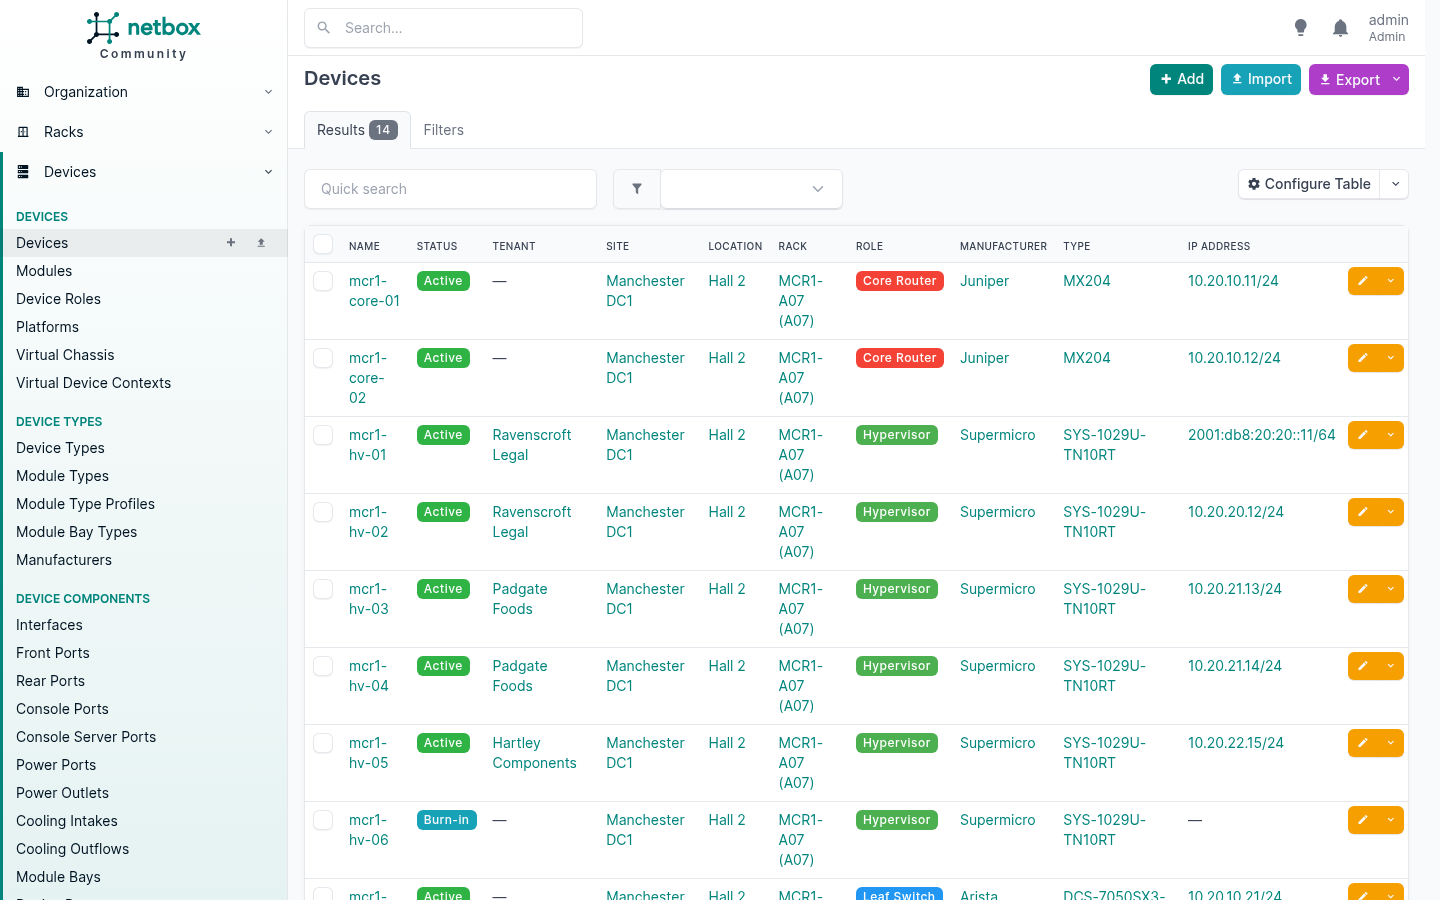
Цей значок мій статус, у моєму кольорі, і сортується й фільтрується як будь-який інший.
Три речі варто знати, перш ніж це використовувати.
Заміна видаляє стандартні значення з меню, а не з бази даних. Будь-який об’єкт, що вже має одне з них, його зберігає, але значення більше не пропонується і не буде допустимим вибором, коли хтось наступного разу редагуватиме цей об’єкт. Якщо замінюєш список, перевір, що ніщо не сидить на значенні, яке ти щойно прибрав.
Це живе у файлі конфігурації, тож потребує перезапуску, і це не те, що може змінити користувач інтерфейсу. Для провайдера так і має бути: набір статусів, які визнає твій бізнес, це рішення врядування, а не щось, що вирішують між іншим у вівторок по обіді.
Розширюй, перш ніж замінювати. Стандартні значення це те, що очікує бачити кожен плагін, скрипт та інтеграція. Доповнення нічого не коштує. Заміна це рішення, яке належить тобі назавжди.
Власні об’єкти
Ось справжня прогалина. NetBox моделює кластери, віртуальні машини й віртуальні диски. Він не моделює datastore, на якому ці диски насправді живуть, а для будь-кого, хто запускає Proxmox чи VMware, саме цей об’єкт з’єднує куплене сховище з навантаженням, що його використовує.
Плагін Custom Objects дає визначити новий тип об’єкта з інтерфейсу чи API, без жодного коду. Отже:
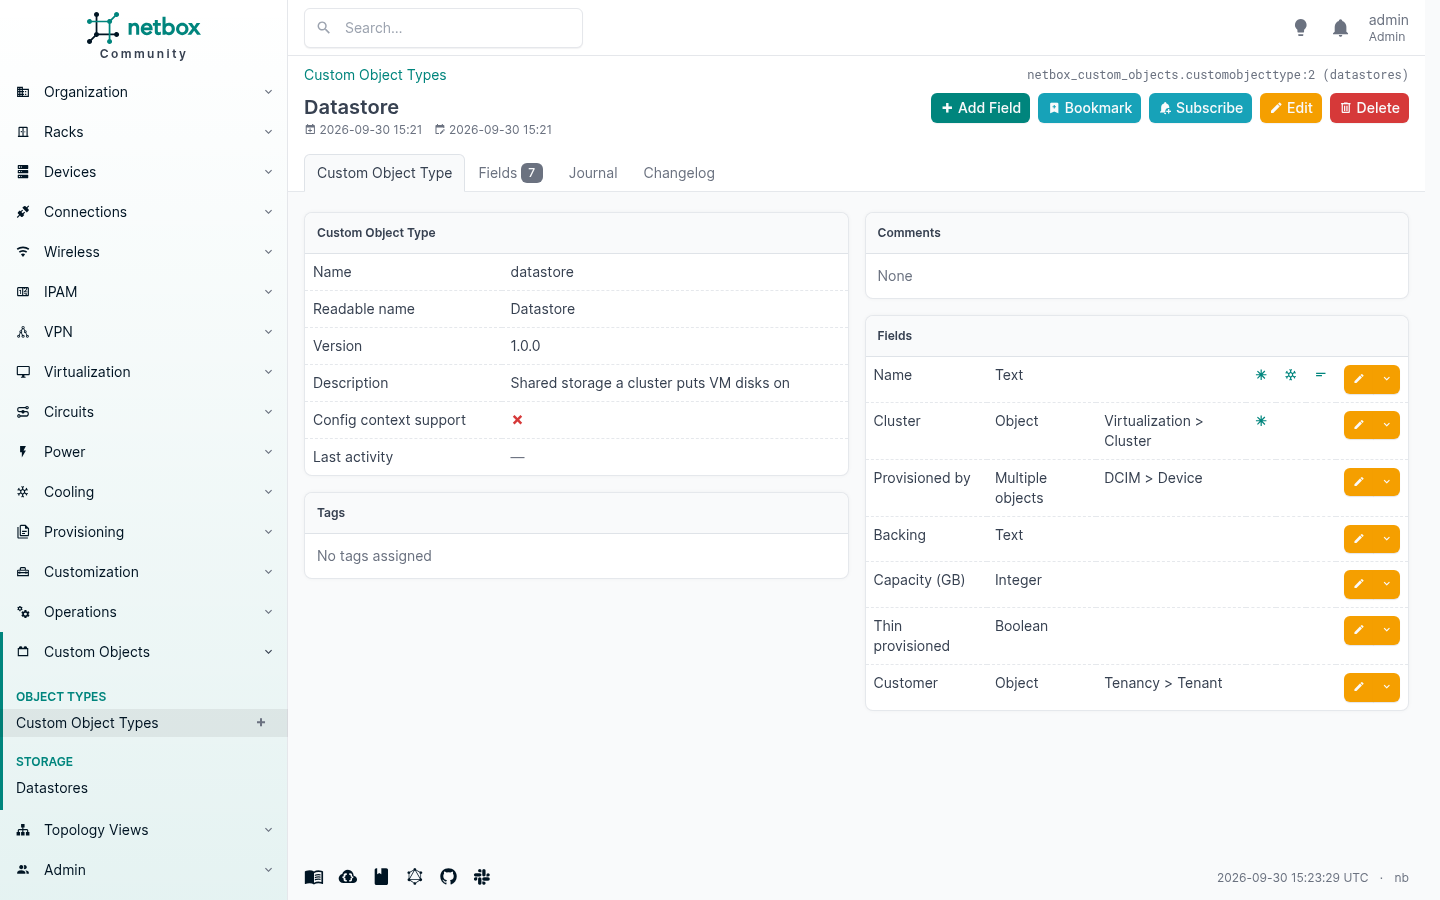
Сім полів, два з яких і є вся суть. cluster це одне посилання на справжній кластер NetBox, встановлене на protect, щоб ніхто не міг видалити кластер з-під його сховища. provisioned_by це посилання на кілька пристроїв, які його справді обслуговують.
Це дає тобі повноцінний об’єкт із власним пунктом навігації, списком, фільтрами, імпортом і експортом:
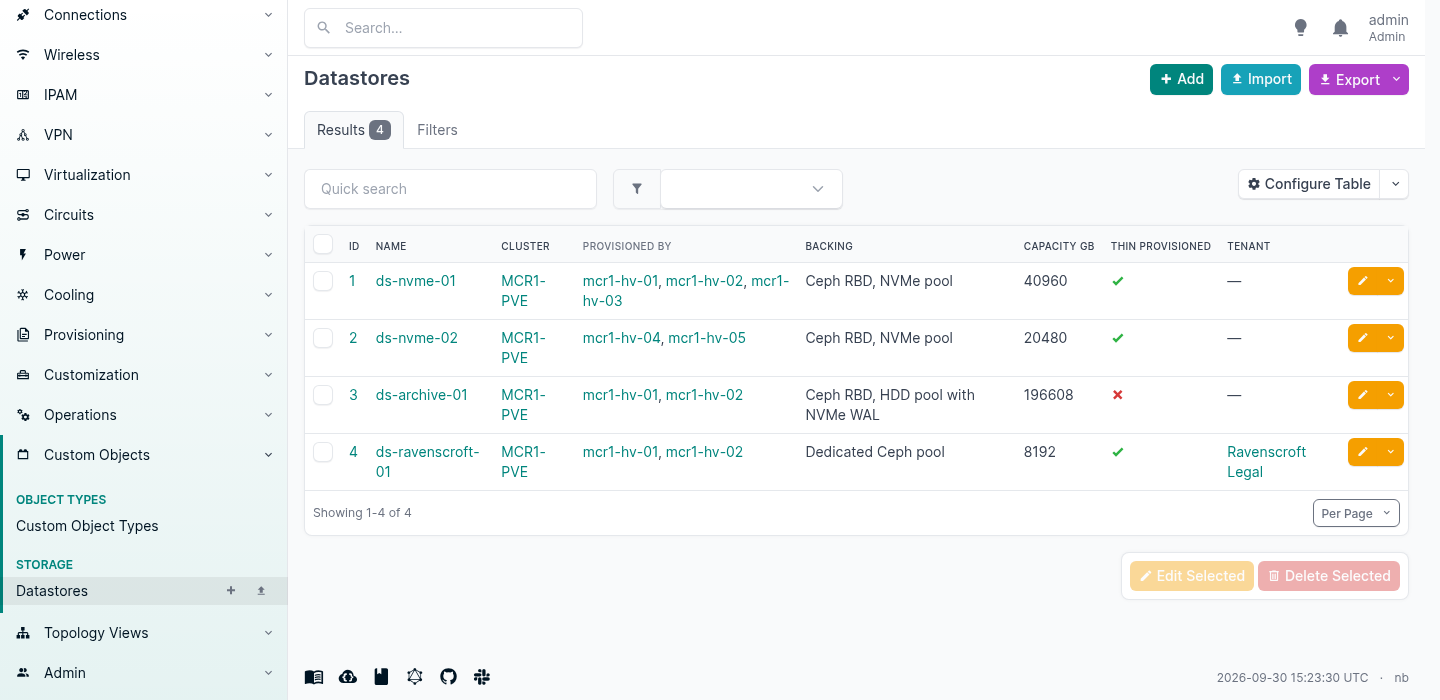
А оскільки посилання справжні, зв’язок видно і з іншого кінця. Відкрий кластер, і datastores перелічено при ньому.
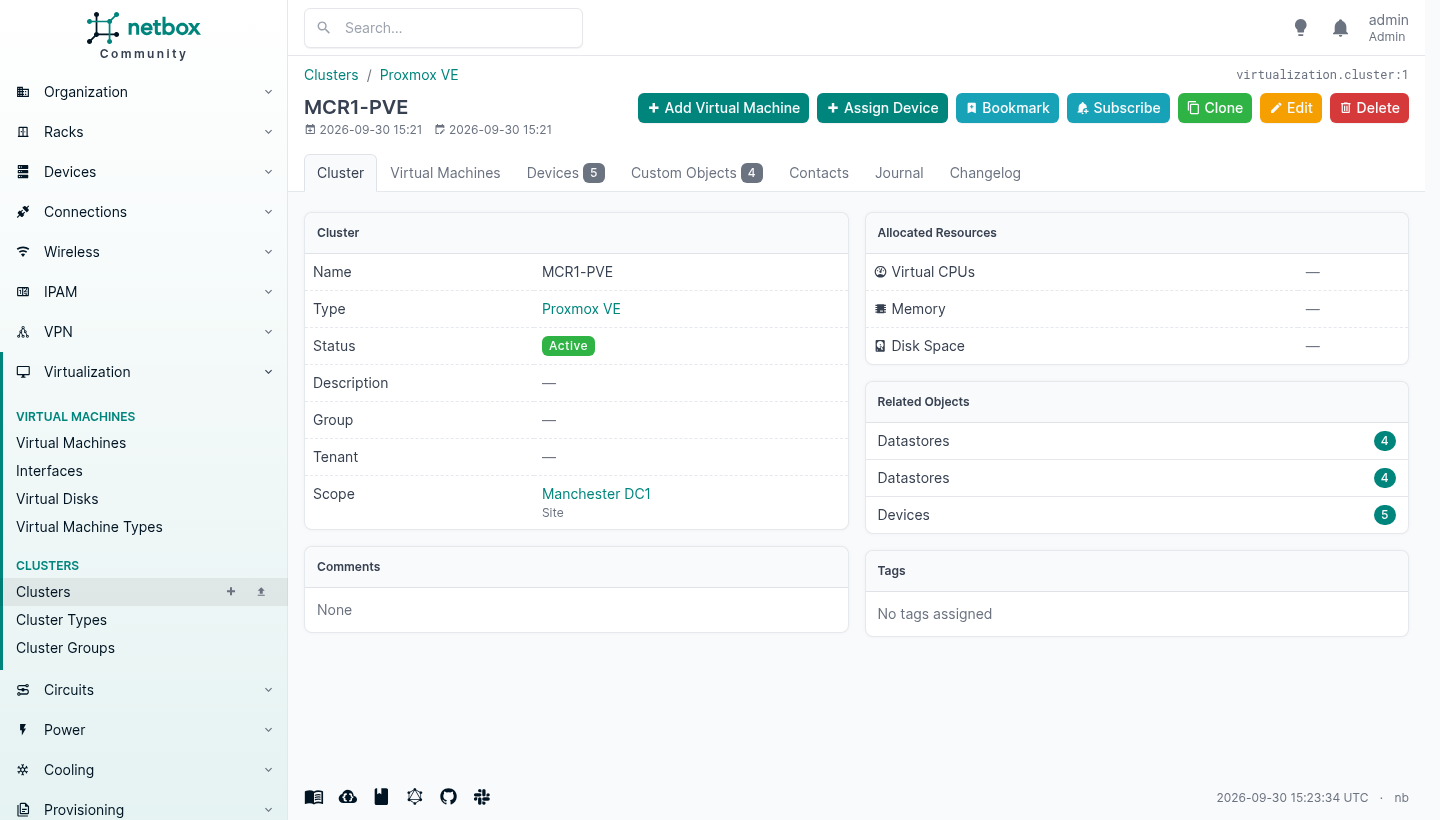
Власний тип об’єкта успадковує більшість того, що робить об’єкт NetBox об’єктом NetBox: список і детальний вигляд, пункт навігації, REST-ендпоінти, повнотекстовий пошук, журнал змін, журналювання, теги, закладки, імпорт і експорт, правила подій і сповіщення. Нічого з цього не довелося писати.
І це не JSON-блоб, що вдає таблицю. Плагін виконує справжній DDL, і в PostgreSQL з’являється справжня таблиця зі справжніми обмеженнями:
                    Table "public.custom_objects_2"
     Column      |   Type   | Nullable |     Default
-----------------+----------+----------+------------------
 id              | bigint   | not null | identity
 name            | varchar  |          |
 cluster_id      | bigint   |          |
 backing         | varchar  |          |
 capacity_gb     | bigint   |          |
 thin_provisioned| boolean  |          |
Indexes:
    "custom_objects_2_name_key" UNIQUE CONSTRAINT, btree (name)
Foreign-key constraints:
    ... FOREIGN KEY (cluster_id) REFERENCES virtualization_cluster(id) ON DELETE RESTRICT
protect, про який я просив, став ON DELETE RESTRICT, і це працює: видалення цього кластера повертає 409 з назвою того, що від нього залежить.
Дві речі, які варто знати, перш ніж на це покладатися
Валідація у формі, а не в API. Саме це спіймало б автоматизацію. Я оголосив required, регулярний вираз і числові межі на полях власного типу об’єкта, а потім записав у них через REST API:
| Що я оголосив | Що я надіслав | Результат |
|---|---|---|
validation_regex | значення, що ні з чим не збігається | 201 Created |
required: true | поле пропущене повністю | 201 Created |
validation_minimum: 1 | від’ємне число | 201 Created |
unique: true | дублікат | 400, відхилено |
on_delete_behavior: protect | видалити об’єкт, на який посилаються | 409, відхилено |
Встояли саме ті два, що стали обмеженнями бази даних. Решта існують лише у вебформі, тож людина, яка набирає, обмежена, а нічна синхронізація ні. Порівняй із базовим власним полем вище, де той самий регулярний вираз застосовувався через API. Доки це не зміниться, став усе, від чого залежить рахунок, за справжнє обмеження.
Видалення типу видаляє таблицю. Видалення поля видаляє колонку. Це DDL із вебформи, виконаний тим, хто має дозвіл, і документація так і каже.13 Обмеж, хто може їх видаляти.
Коли натомість писати справжній плагін
Якщо об’єкт важливий, якщо в нього пише автоматизація і якщо тебе засмутить сміття в ньому, напиши модель сам. Мінімальний плагін NetBox це PluginConfig, модель, серіалізатор, viewset, таблиця, форма, кілька виглядів і мапа URL, і разом це менше двохсот рядків переважно оголошень. Наслідування від PrimaryModel дає тобі задарма теги, власні поля, журнал змін, журналювання, шаблони експорту і власність, а кожне обмеження, яке ти ставиш на модель, застосовується скрізь, бо його виконує власний механізм серіалізаторів NetBox.
Є шаблон cookiecutter і повний посібник із плагінів, які підтримує спільнота. Починай із них, а не з порожньої теки.
І ліцензія буде та, яку обереш ти, і ніхто не зможе її потім змінити.
Власна валідація і класи валідації
Усе вище про те, щоб записати, що є. Це про те, щоб відмовитися записувати те, чого не має бути.
NetBox перевіряє кожен об’єкт, перш ніж його записати, і ти можеш додати поверх власні правила. Механізмів три, усі живуть у configuration.py, і разом вони покривають майже все, чого потребує внутрішній стандарт.
Перший: прості правила, без коду
Валідатор може бути простим відображенням імен полів на умови. Без Python, і він переноситься між інсталяціями, бо це просто дані.
CUSTOM_VALIDATORS = {
    'dcim.site': (
        {'description': {'required': True}},
    ),
    'dcim.device': (
        {'name': {'regex': r'^[a-z0-9]+-[a-z]+-([0-9]{2}|[a-z])$'}},
    ),
}
Доступні умови: min, max, min_length, max_length, regex, required, prohibited, eq і neq. Можна дотягнутися до пов’язаного об’єкта через шлях із крапками, тож region.name на майданчику цілком годиться, і можна зіставляти з request.user.username, хоча документація цілком слушно каже тобі використовувати для цього дозволи.
Обидва ці правила спрацьовують одразу:
POST a site with no description
  {"__all__": ["Custom validation failed for description:
                ['This field must not be empty.']"]}

POST a device named "Server1"
  {"__all__": ["Custom validation failed for name: ['Enter a valid value.']"]}
Друге це стандарт іменування, що застосовується. Не записаний на сторінці вікі, не в чиїйсь голові, не те, за що новачкові дорікнуть на рев’ю через три тижні. База даних цього не прийме.
Другий: клас валідатора, коли правило це речення
Прості правила перевіряють одне поле проти константи. Справжні внутрішні правила зазвичай умовні: це важить лише тоді, коли те. Для них ти наслідуєш CustomValidator, перевизначаєш validate() і викликаєш fail().
Я поклав три в модуль /opt/netbox/netbox/house_rules.py:
from extras.validators import CustomValidator


class BillableKitNamesItsCustomer(CustomValidator):
    """Anything in a role we sell has to say whose it is."""
    BILLABLE_ROLES = {'hypervisor'}

    def validate(self, instance, request):
        role = getattr(instance, 'role', None)
        if role and role.slug in self.BILLABLE_ROLES and not instance.tenant:
            self.fail(
                f"A {role} is billable kit, so it must name the customer it belongs to.",
                field='tenant',
            )


class RackedDeviceNeedsAPosition(CustomValidator):
    """A device in a rack with no rack unit is a device nobody can find."""
    def validate(self, instance, request):
        if instance.rack and instance.position is None:
            if instance.device_type and instance.device_type.u_height:
                self.fail(
                    "A device in a rack needs a rack unit. Somebody has to find it.",
                    field='position',
                )


class CustomerPrefixNeedsATenant(CustomValidator):
    """A customer prefix that names no customer cannot be billed."""
    def validate(self, instance, request):
        role = getattr(instance, 'role', None)
        if role and role.slug == 'customer' and not instance.tenant:
            self.fail(
                "A customer prefix must be assigned to a tenant.",
                field='tenant',
            )
і підключив їх за шляхом із крапками:
CUSTOM_VALIDATORS = {
    'dcim.device': (
        {'name': {'regex': r'^[a-z0-9]+-[a-z]+-([0-9]{2}|[a-z])$'}},
        'house_rules.BillableKitNamesItsCustomer',
        'house_rules.RackedDeviceNeedsAPosition',
    ),
    'ipam.prefix': (
        'house_rules.CustomerPrefixNeedsATenant',
    ),
}
Зверни увагу, що модель бере кортеж валідаторів, прості правила й класи впереміш, і всі вони виконуються. Навіть один валідатор треба передати як ітерований об’єкт, і на цьому легко загубити п’ять хвилин.
Потім правила роблять те, що кажуть:
POST a hypervisor with no tenant
  {"tenant": ["A Hypervisor is billable kit, so it must name
              the customer it belongs to."]}

POST a device into a rack with no position
  {"position": ["A device in a rack needs a rack unit.
                Somebody has to find it."]}

POST a prefix with role "customer" and no tenant
  {"tenant": ["A customer prefix must be assigned to a tenant."]}

POST a leaf switch with no tenant
  accepted, because a leaf switch is not in BILLABLE_ROLES
Оскільки fail() приймає field, повідомлення потрапляє на правильне поле у формі, а не вгору сторінки, і це різниця між правилом, яке люди засвоюють, і правилом, яке вони зненавидять.
Це також відповідь на прогалину в розділі про власні об’єкти. Валідація там існувала лише у вебформі. CustomValidator виконується на рівні моделі, тож застосовується до інтерфейсу, REST API, мутацій GraphQL, масових імпортів і всього, що робить скрипт. Є одне місце, щоб написати правило, і немає способу його обійти.
Третій: правила захисту для видалення
CUSTOM_VALIDATORS охороняє запис. PROTECTION_RULES охороняє видалення, і приймає точно ті самі дві форми.
PROTECTION_RULES = {
    'dcim.device': (
        {'status': {'eq': 'offline'}},
    ),
}
Це каже, що пристрій можна видалити лише тоді, коли він offline. Що дає:
DELETE an active device
  {"detail": "Deletion is prevented by a protection rule:
              [\"Custom validation failed for status:
                ['Ensure this value is equal to offline.']\"]"}

set it to offline, then DELETE
  204 No Content
Два натискання клавіш тертя між кимось і живим пристроєм, і це найдешевша страховка в усьому застосунку. Зроби процес виведення з експлуатації тим, що розблоковує кнопку видалення.
Той, що тебе спіймає
Наявні дані не перевіряються, доки ти їх наступного разу не торкнешся. Додавання правила не повертається назад і не перевіряє те, що вже є. Воно тихо сидить, доки хтось не збереже об’єкт, що його порушує, і тоді ця людина отримує помилку про рішення, до якого не мала жодного стосунку.
Я бачив, як це стається. mcr1-hv-06 створено до того, як я написав щось із цього, як гіпервізор без tenant. Він собі спокійно сидів. Потім я відредагував його опис:
PATCH {"description": "touching it to trigger revalidation"}
  {"tenant": ["A Hypervisor is billable kit, so it must name
              the customer it belongs to."]}
Редагування не мало жодного стосунку до tenant. Правило однаково спрацювало, бо валідація виконується на всьому об’єкті.
Це правильна поведінка, і саме так нове правило перетворюється на тікет у підтримку. Перш ніж його вмикати, зроби запит на об’єкти, які його не пройдуть, і спершу виправ їх. API робить це легким: правило це фільтр, тож попроси пристрої з цією роллю і без tenant, і ось твій список.
Вмикай правило після цього. Тоді воно ловитиме лише нові помилки, а для цього воно й існує.
Керування з Ansible
Джерело істини, яке ніхто не читає, згниє. Колекція netbox.netbox це те, як більшість людей цьому запобігає, і вона працює в обидва боки: NetBox каже Ansible, що існує, а Ansible каже NetBox, що він збудував.
Вона на версії 3.23.0, під ліцензією GPL-3.0, і її завантажили з Galaxy понад 13,4 мільйона разів. Вона несе 91 модуль і один плагін інвентарю.14 Усе нижче запускалося проти того самого екземпляра, з контейнера, в якому не було нічого, крім ansible-core 2.21.4, pynetbox 7.8.0 і колекції.
Інвентар це запит, а не файл
Це та половина, що окупається першого ж пообіддя. nb_inventory будує твій інвентар Ansible прямо з NetBox:
plugin: netbox.netbox.nb_inventory
api_endpoint: http://netbox:8080
token: "{{ lookup('env', 'NETBOX_TOKEN') }}"
config_context: false
group_by:
  - sites
  - device_roles
  - tenants
  - racks
device_query_filters:
  - has_primary_ip: true
Це дає ось що, і ніхто не підтримує список хостів:
@sites_manchester-dc1:      @device_roles_hypervisor:
  |--mcr1-core-01             |--mcr1-hv-01
  |--mcr1-core-02             |--mcr1-hv-02
  |--mcr1-hv-01               |--mcr1-hv-03
  |--mcr1-hv-02               |--mcr1-hv-04
  ...                         |--mcr1-hv-05
@racks_MCR1-A07:            @tenants_ravenscroft-legal:
  |--mcr1-core-01             |--mcr1-hv-01
  |--mcr1-core-02             |--mcr1-hv-02
  ...                       @tenants_padgate-foods:
@device_roles_core-router:    |--mcr1-hv-03
  |--mcr1-core-01             |--mcr1-hv-04
  |--mcr1-core-02           @tenants_hartley-components:
                              |--mcr1-hv-05
Подивися на праву колонку. Оскільки tenancy задано на пристроях, ти отримуєш групу на кожного клієнта задарма, тож --limit tenants_ravenscroft-legal запускає play рівно проти обладнання одного клієнта. Додай пристрій у NetBox, і він у групі під час наступного запуску. Виведи один з експлуатації, і його немає. Ніхто нічого не редагує.
Кожен хост приходить із тим, що NetBox про нього знає:
ansible_host     "2001:db8:20:20::11"
primary_ip4      "10.20.20.11"
primary_ip6      "2001:db8:20:20::11"
device_roles     ["hypervisor"]
sites            ["manchester-dc1"]
racks            ["MCR1-A07"]
tenants          ["ravenscroft-legal"]
device_types     ["sys-1029u-tn10rt"]
manufacturers    ["supermicro"]
status           {"label": "Active", "value": "active"}
Двадцять два ключі загалом, і один із них варто помітити, перш ніж він тебе здивує. ansible_host це адреса IPv6, бо цей пристрій має задану основну v6. Я перевірив на двох інших, які мають лише v4, і вони повернулися з v4, тож правило таке: плагін віддає перевагу v6, коли основна v6 існує. Що правильно, і що краще виявити зараз, ніж тоді, коли гадаєш, чому play підключається шляхом, про який ти не думав.
Запис назад
Модулі це інший напрямок, і найцінніший із них виділення IP, бо NetBox знає, що вільне, а твій плейбук ні.
- name: Rack the device
  netbox.netbox.netbox_device:
    netbox_url: "{{ nb_url }}"
    netbox_token: "{{ nb_token }}"
    data:
      name: mcr1-hv-07
      device_type: SYS-1029U-TN10RT
      device_role: Hypervisor
      site: Manchester DC1
      rack: MCR1-A07
      position: 14
      face: Front
      tenant: Hartley Components
    state: present

- name: Let NetBox pick the next free address out of the customer prefix
  netbox.netbox.netbox_ip_address:
    netbox_url: "{{ nb_url }}"
    netbox_token: "{{ nb_token }}"
    data:
      prefix: 10.20.22.0/24
      tenant: Hartley Components
      assigned_object:
        device: mcr1-hv-07
        name: eno1
    state: new
Зверни увагу, чого там немає. Немає IP-адреси. Ти називаєш префікс, і NetBox віддає наступну вільну:
TASK [Let NetBox pick the next free address out of the customer prefix] ****
changed: [localhost]

"device   : mcr1-hv-07  (created)"
"interface: eno1  (created)"
"address  : 10.20.22.1/24  (allocated)"
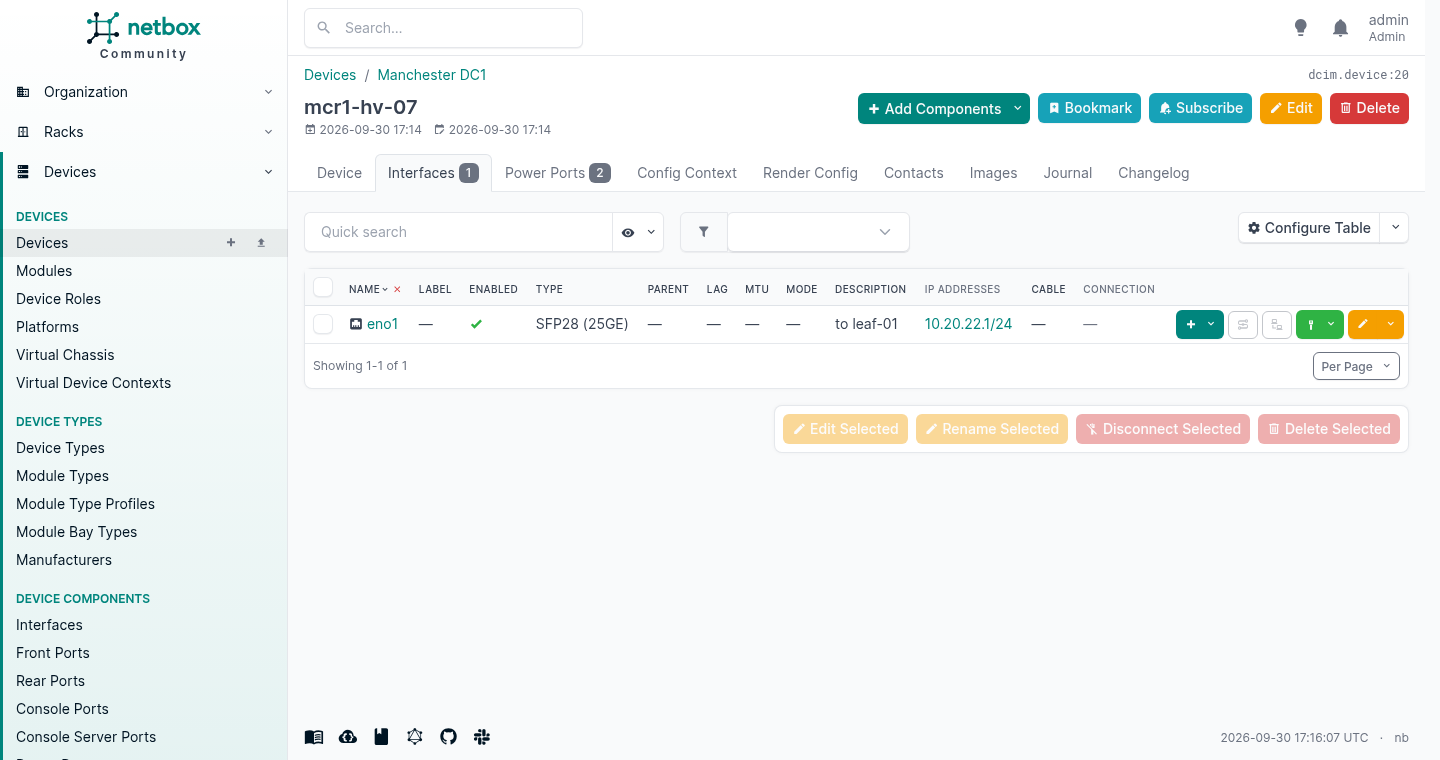
І за секунду вона вже в інтерфейсі, ще ні до чого не під’єднана кабелем, але встановлена в шафу, з tenant і з адресою:
Пастка в цьому плейбуку
Запусти його вдруге, не змінивши жодного рядка, і стається ось що:
"device   : mcr1-hv-07  (already correct)"
"interface: eno1  (already correct)"
"address  : 10.20.22.2/24  (allocated)"
Пристрій та інтерфейс ідемпотентні. Адреса ні, і це не баг. state: present означає «зроби, щоб виглядало так». state: new означає «дай мені нову», щоразу, і саме це він і зробив: дві адреси на одному інтерфейсі після двох запусків.
Це нормально, коли ти справді щось нове розгортаєш, і воно тихо з’їсть префікс, якщо поставиш його в завдання, що запускається щоночі. Виділи один раз і запиши результат, або використовуй state: present з адресою, яка в тебе вже є. Модуль робить те, що ти просив. Питання в тому, чи просив ти те, що мав на увазі.
Це не лише Ansible
Колекція отримує увагу, бо Ansible це там, де вже є більшість мережевих команд, але продукт це API, і його розмовляє багато чого.
| Що | Що це | Ліцензія |
|---|---|---|
pynetbox | Клієнт Python, яким користується сама колекція | Apache 2.0 |
terraform-provider-netbox | Керування об’єктами NetBox як ресурсами Terraform, активно підтримується e-breuninger | MPL 2.0 |
nornir_netbox | NetBox як інвентар Nornir, для тих, хто пише Python, а не YAML | Apache 2.0 |
| Prometheus SD | Віддає Prometheus цілі для збору прямо з NetBox | MIT |
go-netbox | Клієнт Go, хоча його не чіпали з травня 2025 року | див. репозиторій |
| Diode | Власний конвеєр NetBox Labs для заливання виявлених даних | NetBox Limited Use |
Terraform тут цікавий для всіх, хто вже так керує інфраструктурою, бо дає одному плану створити хмарний ресурс і запис NetBox, що його документує, замість лишати другу половину на чиюсь пам’ять.15
Diode має ту саму ліцензію, що Branching і Custom Objects, тож те саме прочитання застосовується, перш ніж на ньому будувати.
Що насправді купує це пообіддя
Усе вище забрало в мене день на одній машині, і більшість цього дня пішла на засівання даних, щоб на екранах щось було. Встановлення займає двадцять хвилин будь-яким шляхом. Рішення це та частина, що важить, і всі вони ухвалюються за першу годину: tenants перед усім, типи пристроїв перед пристроями, цифри на типах, а не на обладнанні.
Те, що ти за це отримуєш, не документація. Ніхто не бачить цієї різниці, доки не мав обох: документація це те, що пишеш, а потім перестаєш підтримувати. Ти отримуєш базу даних, яка відмовляється тримати суперечність: вона не дасть поставити дві речі в один юніт, шафу в локацію, що належить іншому майданчику, чи пристрій на тип, якого не існує. Кожна з цих відмов це суперечка, якої в тебе не буде через пів року.
І вона скаже тобі речі, про які її ніхто не питав. Ця шафа заповнена обладнанням на 28,6 % і живленням на 90,7 %. Ніхто не збирався цього шукати. Це випало з того, що один раз записали потужність на тип пристрою, і це різниця між тим, щоб встановити наступне замовлення там, і тим, щоб дізнатися на власній шкурі.
Чесне застереження те саме, що й у кожного джерела істини. Воно варте рівно стільки, скільки тобі коштує тримати його правильним, і єдина версія цього, що переживе завантажений квартал, та, де щось помітно ламається, коли дані хибні. Підключи свій моніторинг, розгортання чи правила брандмауера так, щоб вони з нього читали, і хибний запис перестає бути проблемою документації, до якої хтось колись дійде. Він стає аварією о пів на десяту у вівторок, із чиїмось ім’ям на ній. Це звучить як витрата. Це і є весь механізм.
Ніхто тобі за це й не подякує. Правильний запис проявляється як міграція, що забрала два тижні замість кварталу, аудит, що забрав пообіддя, клієнт, який отримав пряму відповідь телефоном. Нічого з цього не з’являється у звіті поруч із твоїм ім’ям.
Однаково роби це. Альтернатива це бізнес, який не може себе описати, а бізнес, який не може себе описати, ніхто не веде. Його пам’ятають, і щороку все менше людей.
NetBox, Introduction — «Today, the open source project is stewarded by NetBox Labs and a team of volunteer maintainers», а також походження в DigitalOcean у 2015 році, відкриття коду в червні 2016. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎
NetBox, LICENSE.txt — Apache License 2.0, copyright DigitalOcean, LLC. Походження та опіка над проєктом за вступом. ↩︎ ↩︎
Примітки до випуску Nautobot v1.0.0 — «a divergent fork of NetBox 2.10», опубліковано 26 квітня 2021, і список того, що він додав відносно NetBox 2.10. ↩︎ ↩︎
Network to Code, “Why Did Network to Code Fork NetBox?”, 25 лютого 2021 — аргументи щодо SLA та довгострокової підтримки, розбіжність бачення і «the NetBox project team suggested that we should consider forking». ↩︎
NetBox Labs заснували у 2023 році як компанію, виділену з NS1 після її придбання IBM, співзасновником став головний мейнтейнер NetBox Jeremy Stretch, і у квітні 2023 року вона оголосила раунд Series A на 20 млн $: NetBox Labs, “Let’s Go: Announcing NetBox Labs” і оголошення про Series A. ↩︎
NetBox Labs, NetBox Enterprise — комерційна редакція для самостійного розгортання, з «24/7 expert assistance from the NetBox Labs team»; NetBox Cloud це хостована пропозиція. Конкретні умови SLA на цій сторінці не опубліковано. ↩︎
Кількість зірок і форків, дати випусків і ліцензії обох проєктів прочитано з API GitHub 30 вересня 2026: netbox-community/netbox і nautobot/nautobot. Паралельні випуски Nautobot 3.2.x і 2.4.x обидва датовані 28 вересня 2026. ↩︎
netbox-community/netbox-docker — стек контейнерів спільноти, Apache 2.0. ↩︎
NetBox, Installation — таблиця підтримуваних версій, а також примітки до випуску v4.7 про підняті мінімуми PostgreSQL і Redis. Версію та редакцію прочитано з
netbox/release.yaml. ↩︎NetBox Limited Use License 1.0 — постачається з netbox-custom-objects і, в ідентичному вигляді, з netbox-branching. Обидва процитовані положення дослівні. ↩︎
NetBox, HTTP Server installation, “What’s Next?” — «Some of the most popular plugins include» NetBox Branching, NetBox Custom Objects, NetBox DNS і NetBox BGP, без жодної згадки про умови ліцензії. ↩︎
NetBox, Data Validation configuration —
FIELD_CHOICESі суфікс зі знаком плюс, який розширює, а не замінює: «To replace the available choices, specify the app, model, and field name separated by dots … To extend the available choices, append a plus sign». ↩︎Документація netboxlabs/netbox-custom-objects — «Deleting a Custom Object Type drops an entire database table and should be done with caution.» ↩︎
netbox.netbox на Ansible Galaxy і netbox-community/ansible_modules — версія 3.23.0, GPL-3.0, 91 модуль плюс плагін інвентарю
nb_inventory. Кількість завантажень прочитано з Galaxy 30 вересня 2026. Усе показане запускалося з ansible-core 2.21.4 і pynetbox 7.8.0. ↩︎Ліцензії, активність і кількість зірок прочитано з кожного проєкту 30 вересня 2026: pynetbox (Apache 2.0), terraform-provider-netbox (MPL 2.0, v6.0.0-rc.1 у реєстрі Terraform), nornir_netbox (Apache 2.0), netbox-plugin-prometheus-sd (MIT), go-netbox (останній push 9 травня 2025) і Diode, який має ту саму NetBox Limited Use License 1.0, що й Branching і Custom Objects. ↩︎