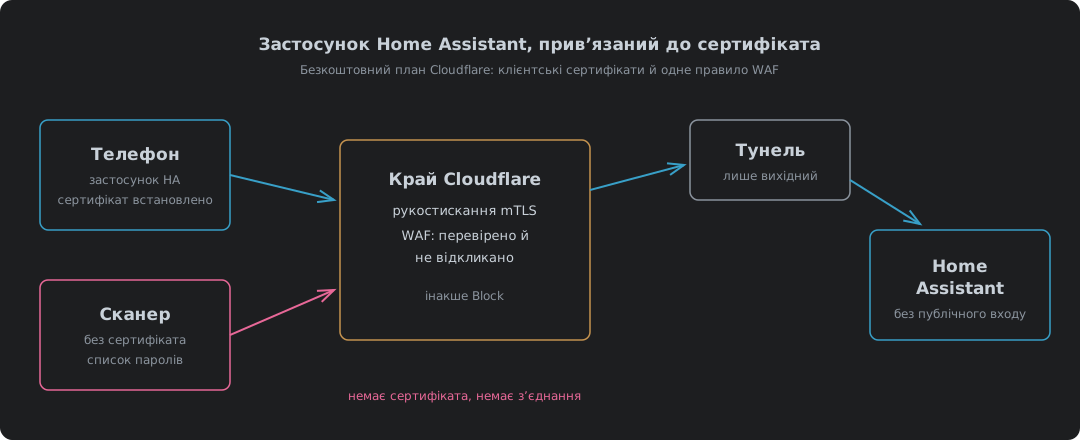
Проблема з доступом до Home Assistant ззовні
Home Assistant тут керує будинком: світлом, опаленням, кондиціонером, зарядкою для авто, сигналізаціями. Застосунок на телефоні це те, через що все це використовується поза домом, і це також те, звідки будинок знає, де телефони, бо застосунок у фоні звітує про місцезнаходження й датчики.
Тож він мусить працювати, коли вдома нікого немає. Питання в тому, як.
Звична відповідь: виставити Home Assistant в інтернет з іменем хоста і сторінкою входу. Це працює. А ще це означає, що будь-хто на планеті може дістатися сторінки входу, підбирати до неї паролі й промацувати все, що за нею стоїть. Сторінка входу це пароль, що стоїть між інтернетом і замками твоїх вхідних дверей.
Мені цього не хотілося. Вимоги були короткі:
- Жодної сторінки входу, доступної публіці. Нічого не відповідає, якщо пристрій не наш.
- Застосунок Home Assistant має й далі працювати у фоні, без того, щоб хтось клацав через вхід.
- Нічого зайвого на телефонах. Жодного VPN-агента.
- Безкоштовний план Cloudflare. Тунель уже є.
Ці чотири відсіюють більшість звичних варіантів ще до початку.
Що насправді дає кожен варіант
Власна документація Home Assistant перелічує шляхи всередину: Home Assistant Cloud, VPN, зворотний проксі або переадресація портів1. Cloudflare додає власні версії двох останніх. Ось як вони виглядають проти цих чотирьох вимог, що може піти не так із кожним і скільки кожен коштує батареї.
| Варіант | Хто може дістатися сторінки входу | Застосунок працює у фоні | Зайве на телефоні | Що це коштує насправді | Ризики | Ціна для батареї | IPv4 та IPv6 |
|---|---|---|---|---|---|---|---|
| Переадресація порту на Home Assistant | Усі | Так | Нічого | Безкоштовно в рахунку. Кожне сканування й кожна спроба пароля виконуються на Home Assistant, а DDoS падає на твою домашню лінію | Сторінка входу відкрита кожному сканеру. Дірка в роутері просто в LAN. Домашня лінія за carrier-grade NAT не має порту для переадресації2. Застосунок: працює на Android та iPhone, це лише URL | Звичайна | IPv4 потребує власної публічної адреси, а не carrier-grade NAT. IPv6 потребує отвору у фаєрволі, а телефон у Wi-Fi лише з IPv4 до нього не дістанеться |
| Cloudflare Tunnel, і більше нічого | Усі | Так | Нічого | Безкоштовно. DDoS бере на себе Cloudflare, але кожна спроба пароля досі виконується на Home Assistant | Сторінка входу відкрита кожному сканеру й кожному списку паролів. Один вгаданий пароль, і в нападника є машина у твоїй LAN. Застосунок: працює на Android та iPhone, це лише URL | Звичайна | Обидва. Cloudflare відповідає на будь-якому3, а будинок лише дзвонить назовні4 |
| Тунель плюс вхід через Cloudflare Access | Лише після входу | Ні, фонові виклики впираються у вхід | Нічого | Безкоштовно. Чужі зупиняються на Cloudflare, жодного навантаження на Home Assistant | Місцезнаходження й датчики перестають звітувати, і ніхто цього не помічає. Опубліковано лише Home Assistant, за входом. Застосунок: не може надіслати заголовок сервісного токена, якого потребує Access5 | Звичайна | Обидва, як і тунель |
| Тунель плюс приватна мережа WARP | Ніхто ззовні | Так | Агент WARP | Безкоштовно. Нічого публічного для сканування | Працює на портах UDP, які мережа готелю чи офісу може заблокувати6. Android дозволяє один VPN одночасно7. Маршрут може відкрити всю LAN на кожному зареєстрованому телефоні8. Застосунок: нічого не потребує, але WARP має клієнти для Android та iPhone і жодного для годинника на Wear OS9 | Вища, VPN, що завжди ввімкнений | Обидва. Агент дістається Cloudflare через будь-який6 |
| Home Assistant Cloud | Кожен, хто має URL | Так | Нічого | £6,50 на місяць або £65 на рік10. Спроби пароля досі виконуються на Home Assistant | Сторінка входу публічна. Шлях усередину тримає чужа компанія: коли їхній сервіс лежить, доступу немає. Один вгаданий пароль, і в нападника є машина у твоїй LAN. Застосунок: працює на Android та iPhone | Звичайна | Удома будь-який, він дзвонить назовні до ретранслятора Nabu Casa11. IPv6 для телефона не задокументовано |
| Переадресація порту на nginx або Caddy з клієнтським сертифікатом | Лише пристрої, що мають сертифікат | Так | Сертифікат і корінь твого власного CA | Безкоштовно в рахунку. Чужий коштує рукостискання TLS на проксі, ніколи не вхід у Home Assistant, а DDoS падає на твою домашню лінію | Дірка в роутері на проксі, а не на Home Assistant. CA ведеш ти, і застарілий CRL замикає зовні кожен телефон. Застосунок: як у рядку із сертифікатом нижче | Звичайна | Як у переадресації порту. nginx треба сказати слухати на IPv6, Caddy робить це за замовчуванням |
| Тунель плюс клієнтський сертифікат | Лише пристрої, що мають сертифікат | Так | Сертифікат | Безкоштовно. Чужих розвертають на краю, жодного навантаження на Home Assistant | Загублений телефон проходить, доки його не відкличуть. Звичайний HTTPS на 443, заблокований лише там, де заблоковано веб. Опубліковано лише Home Assistant, і лише для власників сертифіката. Застосунок: підтримується на Android; застосунок для iPhone не задокументовано; Wear OS потребує файл PKCS12 під час налаштування12 | Звичайна | Обидва, як і тунель |
Тунель також знімає питання IPv4 проти IPv6. Cloudflare відповідає телефону на тому, що в нього є, а будинок завжди лише дзвонить назовні, тож домашня лінія за carrier-grade NAT, чи така, що має IPv6 і зовсім не має публічної IPv4, працює так само, як будь-яка інша. Переадресація порту потребує власної публічної адреси IPv4 або IPv6 на обох кінцях. Чому так багато домашніх ліній досі не мають ні того, ні іншого, це окрема історія, у We Never Ran Out of Addresses. We Ran Out of Effort..
Тунель сам по собі виправляє роутер, а не відкритість. cloudflared робить лише вихідні з’єднання, тож вхідного порту для переадресації немає13, але ім’я хоста, яке він публікує, досі віддає сторінку входу кожному, хто про неї попросить.
Чи виправляє це Cloudflare Access? Для браузера так, і саме так ним користуються робочі столи в Zero Trust VDI Without the Cloud Bill. Для застосунку це не та форма. Access ставить людину перед сторінкою входу, а у фонового трафіку застосунку людини немає. Звичайний обхід це сервісний токен, надісланий як заголовок, а застосунок не вміє його надіслати. Його web view не дає способу додати заголовки до запитів POST чи WebSocket, а саме так застосунок говорить із Home Assistant, і обговорення розробників доходить до клієнтських сертифікатів як до «a better (more secure) alternative»5.
WARP упорався б, і його відкинуто, бо це агент на кожному телефоні. VPN коштує батареї більше, ніж звичайне з’єднання, бо це тунель, відкритий увесь день, говорить застосунок чи ні. Він працює через UDP на портах, які мережа готелю чи офісу може відкидати, і тоді ти замкнений зовні саме тоді, коли тебе немає вдома6. А Android тримає один VPN одночасно7, тож WARP і робочий VPN не можуть бути ввімкнені разом. Home Assistant Cloud хороший сервіс і оплачує розробку, але це підписка, і URL досі віддає сторінку входу кожному, хто його знайде. До того ж вона віддає шлях у твій дім чужій компанії. Їхній сервіс, їхній обліковий запис, їхня ціна, їхні умови. Це втрата суверенітету, і це той обмін, якого вимагає кожна хмарна пропозиція: зручність зараз, хтось інший при владі назавжди.
Cloudflare за суттю нічим не відрізняється, і було б нечесно вдавати інакше. Кожен варіант із тунелем у цій таблиці ставить його на шлях, і він завершує TLS на своєму краю, саме тому правило WAF узагалі може прочитати перевірку сертифіката. Різниця в тому, скільки він тримає. Тут він тримає хвіртку. Home Assistant, його дані і його паролі лишаються в будинку, і якщо Cloudflare зникне, будинок працює далі, це останній рядок таблиці в розділі «Де це ламається». Якщо навіть це більше довіри, ніж ти хочеш віддати, версія з nginx і Caddy робить ту саму перевірку у твоєму власному домі, з твоїм власним CA, а натомість бере на себе переадресацію порту і клопоти з CA.
Лишається клієнтський сертифікат. Телефон доводить, що він таке, ще до того, як Home Assistant побачить хоч один байт.
Скільки насправді коштує відкритість до інтернету
Безкоштовно в рахунку не те саме, що безкоштовно. Усе, що відповідає інтернету, платить за це навантаженням на машину. Кожна спроба пароля до власного входу Home Assistant це перевірка bcrypt у 12 раундів, і вона виконується навіть тоді, коли імені користувача не існує, тож чужий, що вгадує, коштує рівно стільки ж, скільки твій власний вхід14. Це навантаження лягає на машину, що керує будинком, цілодобово, доки сканери приходять. А вони приходять.
Я виміряв це на цій збірці. Ім’я хоста запрацювало о 22:38 14 жовтня 2026 року і ніде не було опубліковане. За дві години Cloudflare записав до нього значно більше сотні запитів із двадцяти з гаком адрес у Сінгапурі, Канаді, Німеччині, Нідерландах, Греції та Сполучених Штатах, більшість від одного краулера, що знову й знову проходив нове ім’я. Я не можу довести, як вони його знайшли, але час вказує на certificate transparency: Let’s Encrypt записує в журнали кожен сертифікат, який видає15, а сканери стежать за цими журналами. Кожен із цих запитів зупинився на краю. Home Assistant нічого з цього не бачив. Жодного байта.
Переадресація порту ще гірша, бо ставить на кін твою домашню адресу. DDoS, націлений на неї, забиває твій канал, і тоді весь будинок відрізаний від інтернету, а не лише Home Assistant. За тунелем потік бере на себе Cloudflare, на кожному плані, включно з Free16, і він не викидав клієнта через розмір атаки з 2017 року17. Сертифікат робить останній крок. Чужого розвертають на краю, і Home Assistant не витрачає на нього нічогісінько.
А ще є мережа, в якій сидить Home Assistant. Це не вебзастосунок на острові. Він сидить у домашній LAN поряд із камерами, NAS і ноутбуками, і тримає облікові дані до чималої їх частини. Пройди його вхід, і в тебе машина всередині будинку, а не просто панель. Переадресація порту це дірка в роутері, що дивиться просто на цю машину. WARP помиляється в інший бік, бо надто щедрий: маршрут може опублікувати цілу приватну мережу на кожному зареєстрованому телефоні, а звузити його це окрема політика, яку треба не забути написати8. Загуби телефон із цим, і той, хто його знайде, опиниться у твоїй LAN. Сертифікат публікує одне ім’я хоста, для пристроїв, що мають сертифікат, і більше нічого в мережі ззовні взагалі недосяжне.
mTLS на безкоштовному плані: яка половина безкоштовна
Чимало порад в інтернеті кажуть, що mTLS на Cloudflare потребує Enterprise. Не потребує. Cloudflare продає mTLS двічі, і лише одна з версій потребує Enterprise.
| Клієнтські сертифікати плюс правило WAF | Cloudflare Access mTLS | |
|---|---|---|
| План | Free, Pro, Business, Enterprise | Лише Zero Trust Enterprise |
| Центр сертифікації | Керований Cloudflare (власний це Enterprise) | Лише власний |
| Сертифікатів включено | 100 активних на зону | Не застосовується |
| Що забезпечує | Власне правило WAF, яке пишеш ти | Політика Access |
| Відкликання | Вбудоване, перевіряється правилом | Твій власний CRL і Worker |
Перший стовпець це той, що нам треба. Власний CA на Cloudflare це Enterprise. Поза Cloudflare він нічого не коштує, і про це client certificates from step-ca. Власне порівняння Cloudflare каже прямо: пропозиція Application Security включає 100 клієнтських сертифікатів на зону безкоштовно, а Access mTLS це функція Zero Trust Enterprise18. Плани Free, Pro і Business мають 100 активних сертифікатів на зону, і відкликання одного одразу звільняє його місце19. Два телефони використовують два з них.
Безкоштовний план також має п’ять власних правил WAF20. Тут потрібне одне.
Як працює перевірка
Cloudflare робить роботу на своєму краю. Коли mTLS увімкнено для імені хоста, рукостискання TLS просить у клієнта сертифікат21. Само по собі це нічого не блокує. Клієнт, що не надсилає сертифіката, все одно з’єднується. Він просто приходить із полем перевірки, встановленим у false.
Блокує правило WAF. Cloudflare виставляє результат перевірки сертифіката як поля у своїй мові правил22:
(http.host eq "ha.example.com"
  and (not cf.tls_client_auth.cert_verified
       or cf.tls_client_auth.cert_revoked))
Action: Block
Другий рядок тут не просто так. Відкликаний сертифікат усе одно проходить перевірку, бо cert_revoked, що дорівнює true, означає, що й cert_verified дорівнює true23. Перевір лише перше поле, і відкликаний сертифікат зайде просто так. Відкликання сертифіката загубленого телефона не означає нічогісінько, якщо правило про це не питає.
Віддаю належне: люди в гілці Home Assistant Android вивели це правило і виклали його5. Добрий опис, і він зберіг купу копання.
Бік Home Assistant
Home Assistant треба сказати, що він стоїть за проксі, і це не за бажанням. Запити від зворотного проксі блокуються за задумом, доки Home Assistant не скажуть йому довіряти24. Конектор тунелю cloudflared теж рахується.
Починаючи з 2026.8 ці налаштування живуть в інтерфейсі, у Settings → System → Network → HTTP server, а не в configuration.yaml24. Збереження перезапускає Home Assistant, і потім адміністратор має п’ять хвилин, щоб підтвердити нові налаштування, інакше вони відкотяться самі. Це страховка, про яку варто знати, перш ніж замкнеш себе зовні.
| Налаштування | Значення | Навіщо |
|---|---|---|
| Trust X-Forwarded-For | Увімкнено | Без нього запити через проксі відхиляються |
| Trusted proxies | Лише адреса машини з cloudflared | Лише ця машина може заявляти, що пересилає за когось |
| Enable IP banning | Увімкнено, кілька спроб | Бани падають на справжню адресу клієнта, а не Cloudflare |
| Home Assistant URL, Internet | https://ha.example.com | Застосунок бере це як свій зовнішній URL |
Запис trusted proxies навмисно вузький. Довір цілій підмережі, і будь-який пристрій у ній зможе підробити адресу клієнта, а тоді список банів нічого не вартий.
Тепер застосунок. Документація застосунку Companion описує саме таку схему. Якщо Home Assistant стоїть за зворотним проксі з автентифікацією клієнта TLS, застосунок попросить сертифікат, і хоче, щоб його було встановлено як «VPN & app user certificate»12. На телефоні без сертифіката ти отримаєш помилку або порожній екран, і це правильний результат для телефона, якому не можна всередину.
Постав рівень безпеки з’єднання в застосунку на Most secure. Тоді звичайна локальна адреса http:// використовується лише в домашньому Wi-Fi, а всюди інде застосунок використовує ім’я хоста з HTTPS або взагалі відмовляється з’єднуватися25. На Android для цього потрібен дозвіл на місцезнаходження «Allow all the time», який застосунку однаково потрібен для фонового місцезнаходження.
Збірка, крок за кроком
| Крок | Де | Що |
|---|---|---|
| 1 | Тунель Cloudflare | Додай публічне ім’я хоста, ha.example.com, що вказує на Home Assistant у LAN. Спершу закріпи адресу машини. У мене це адреса IPv6, побудована з її MAC, тож вона не може зсунутися |
| 2 | SSL/TLS → Client Certificates | Один сертифікат на телефон. Зроби ключ на своїй машині й дай Cloudflare CSR, який API приймає26. Ключ ніколи не залишає машину, що його створила. Дай Cloudflare створити ключ замість тебе, і його покажуть один раз і більше ніколи19 |
| 3 | Client Certificates → Hosts | Увімкни mTLS для ha |
| 4 | Security → WAF → Custom rules | Додай правило блокування, що вище |
| 5 | SSL/TLS → Edge Certificates | Always Use HTTPS увімкнено, мінімум TLS 1.2 |
| 6 | Home Assistant → Network | Довірений проксі, бани IP, зовнішній URL, потім підтвердження протягом п’яти хвилин |
| 7 | Машина з Linux | Збери файл PKCS12 для кожного телефона |
| 8 | Кожен телефон | Встанови його як сертифікат користувача для VPN і застосунків, вибери його в налаштуваннях сервера в застосунку, потім примусово зупини застосунок і відкрий знову. Постав у застосунку Most secure |
| 9 | Перевірка | Мобільні дані, Wi-Fi вимкнено. Застосунок з’єднується. Браузер без сертифіката заблоковано |
Один сертифікат на телефон, а не один спільний. Коли телефон загублено, відкликаєш цей телефон, а інший працює далі.
Телефон хоче сертифікат і ключ в одному файлі PKCS12. Cloudflare повертає сертифікат як PEM, а ключ у тебе вже є, тож з’єднай їх:
openssl pkcs12 -export -in phone1.pem -inkey phone1.key \
  -name "ha-phone1" -out phone1.p12
Ось тут люди й застрягають. Android перебірливий щодо шифрування всередині файлу, і документація Home Assistant каже спершу спробувати поточне типове, а до застарілого контейнера з прапорцем OpenSSL -legacy вдаватися, лише якщо його відхилять27. Та сама порада з’являється в гілках спільноти, де файл, що чудово встановився на техніці Apple, Android відхилив5. Немає openssl на ноутбуці? Модуль Python cryptography пише обидва контейнери, поточний і застарілий, і саме ним зібрано мої.
Шлях у меню для встановлення різниться між виробниками телефонів і версіями Android. Власна сторінка Google для Pixel це відправна точка28. Хай що кажуть меню, тобі потрібне сховище облікових даних користувача, а не сховище CA.
Шифрування останнього відрізка
Тунель закінчується на cloudflared, а cloudflared працює у власній ВМ у будинку. Звідти до Home Assistant перша збірка йшла звичайним HTTP через LAN. Один відрізок шляху без TLS, усередині мережі, де камери. Недостатньо добре. Тож він отримав справжній сертифікат, а складники нижче.
| Складник | Налаштування | Навіщо |
|---|---|---|
| Додаток Let’s Encrypt | Виклик DNS, провайдер dns-cloudflare, токен з правами Zone, DNS, Edit лише на цю одну зону29 | Виклик HTTP тут не спрацює. Валідатор не має клієнтського сертифіката, тож правило WAF його блокує |
| HTTP-сервер Home Assistant | Сертифікат /ssl/fullchain.pem, ключ /ssl/privkey.pem, довірений проксі й бани IP в одному збереженні | Один перезапуск замість двох |
| Ingress тунелю | https://[address]:8123 з originServerName, встановленим на ім’я хоста30 | cloudflared перевіряє сертифікат origin, а не отримує вказівку не дивитися |
| Внутрішній DNS | Ім’я хоста всередині будинку відповідає власною адресою машини | Телефони вдома йдуть просто до неї. URL для LAN несе :8123; зовнішній не мусить, бо Cloudflare не проксує цей порт31 |
| Поновлення | Автоматизація запускає додаток щоночі й перезапускає Home Assistant 1-го і 15-го | HTTP-сервер завантажує сертифікат один раз на старті й ніколи не перечитує32 |
Дорогою вкусили дві речі. Збереження налаштувань HTTP-сервера перезапускає Home Assistant, а коли він повертається, то говорить лише HTTPS, тож вкладка, з якої ти зберігав, не може перепідключитися. Відкрий адресу з HTTPS, увійди там, і п’ятихвилинне підтвердження робиться з того боку.
Друга це поновлення. Let’s Encrypt дає дев’яносто днів, а додаток поновлює, коли лишається тридцять, тож перезапуск двічі на місяць завжди підхоплює новий сертифікат із запасом у тижні. Щоденний перезапуск був би клопотом для будинку і нічого б не дав.
Чого мене навчив телефон
Усе вище написано ще до того, як телефон опинився в моїй руці. Три речі проявилися лише тоді.
Сертифікат потрапляє в Credential storage у розділ User credentials з позначкою, що встановлений для VPN і застосунків, а ім’я, яке ти вводиш при встановленні, це ім’я, яке потім показує кожне вікно вибору33. Встанови його двічі, і матимеш два записи. Обидва працюють. Так я й дізнався.
Потім браузери. Зі встановленим сертифікатом Chrome показав системне вікно вибору першого ж разу, як дістався імені хоста, надіслав сертифікат і потрапив на сторінку входу. Helium, збірка Chromium без Google, яку я теж використовую, пішов просто на сторінку блокування і в сховище ключів узагалі не спитав. Той самий телефон, той самий сертифікат, та сама хвилина.
| Клієнт | Питає сховище ключів Android | Що побачив край |
|---|---|---|
| Chrome | Так, із вікном вибору | Сертифікат перевірено, далі до Home Assistant |
| Helium | Ні | Заблоковано, кожен запит |
| Застосунок Companion, web view | Так, щойно налаштування сервера вказує на сертифікат | Панель завантажилась |
| Застосунок Companion, нативний клієнт | Так, але лише після примусової зупинки | Дописи на вебхук блокуються до того, після нього 200 |
Час забрав саме застосунок. У нього два клієнти: web view, що малює панель, і нативний, що надсилає датчики й місцезнаходження на вебхук. Вкажи клієнтський сертифікат TLS у налаштуваннях сервера, і панель працює одразу. Дописи на вебхук і далі блокувалися на краю, бо нативний клієнт будує свої налаштування TLS під час запуску застосунку і не перебудовує їх. Примусово зупини застосунок, відкрий знову, і журнал краю показує, що дописи доходять до Home Assistant із 200. Ніщо в застосунку тобі цього не каже.
І URL. З вимкненим домашнім Wi-Fi застосунок пробував ім’я хоста на порту 8123, бо зовнішній URL, який я ввів, переніс порт із LAN-адреси. Цей порт іде до Cloudflare, Cloudflare на ньому не слухає, і застосунок сидів на десятисекундних тайм-аутах, звітуючи, що не може з’єднатися. Зовнішній URL це голе ім’я хоста. Порт лишається всередині.
Де це ламається
Ніщо тут не позбавлене гострих країв, тож ось вони.
| Випадок | Що відбувається | Що робити |
|---|---|---|
| Телефон загублено чи продано | Його сертифікат працює, доки його не відкличуть | Відклич його в Client Certificates. Правило перевіряє відкликання |
| Годинник на Wear OS | Не може використати сертифікат, встановлений на телефоні | Дай файл PKCS12 під час власного налаштування годинника12 |
| iPhone | Документація Companion позначає цей розділ як лише для Android | Перевір, перш ніж на це покладатися |
| Браузер ноутбука поза домом | Заблоковано, сертифіката немає | Встанови сертифікат у браузер або змирися |
| Браузер, що минає сховище ключів Android | Helium іде просто на сторінку блокування | Chrome або застосунок. Нічого на боці сервера не допоможе |
| Сертифікат на Home Assistant поновлено | Старий віддається до перезапуску | Перезапуск двічі на місяць в автоматизації |
| Cloudflare лежить | Жодного віддаленого доступу | Будинок і далі працює локально. Саме для цього він і працює локально |
Браузерний випадок це властивість, а не вада. Усе без сертифіката чуже, і це включає мій власний ноутбук, доки я йому сертифікат не дам.
Ключ, а не пароль
Пароль це те, що ти знаєш, а все, що ти знаєш, можна вгадати, виманити фішингом, використати повторно чи злити з чужого витоку. Виставиш сторінку з паролем в інтернет, і ти ввійшов у гру чисел проти кожного, хто має ботнет і словник. Можеш вигравати роками. Програти треба лише раз.
Сертифікат це те, що тримає пристрій. Ніхто його не вгадує. Ніхто не пробує його мільйон разів, бо запит відкидається на краю раніше, ніж є до чого пробувати. Сторінка входу досі на місці й досі важлива, але тепер це другий замок, а не єдиний.
Те, що стоїть за цією сторінкою, не вебзастосунок. Це замки, опалення, зарядка для авто й камери. Стався до цього як до вхідних дверей, бо це вони і є.
До чого я постійно повертаюся, то це те, що ніщо з цього нічого не коштує. Cloudflare роздає сертифікати й правило на безкоштовному плані. Home Assistant документує бік застосунку у власній документації Companion. Єдине, що це коштує, це вечір уважного читання посібників, тому типова сторінка з паролем, звернена до всього інтернету, це вибір, який люди роблять тим, що їх не читають.
Home Assistant — Remote access — Home Assistant Cloud, VPN, зворотний проксі й переадресація портів як шляхи всередину. ↩︎
RFC 6598 — IANA-Reserved IPv4 Prefix for Shared Address Space — діапазон 100.64.0.0/10 для Carrier-Grade NAT, де багато клієнтів ділять одну публічну адресу і жоден не отримує вхідного порту. ↩︎
Cloudflare — IPv6 compatibility — увімкнено за замовчуванням на кожному плані; Cloudflare «auto generates AAAA DNS records to allow IPv6 clients to connect» до проксованих імен хостів. ↩︎
Cloudflare — Tunnel run parameters, edge-ip-version —
cloudflaredза замовчуванням з’єднується з Cloudflare через IPv4;6абоautoзмушує його використовувати IPv6. ↩︎home-assistant/android PR #3593 — Add custom header support — web view не може додавати заголовки до запитів POST чи WebSocket; замість сервісних токенів запропоновано клієнтські сертифікати; користувачі повідомляють про проблеми з форматом сертифіката на Android. ↩︎ ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare One client firewall requirements — WireGuard на UDP 2408 із запасними UDP 500, 1701 і 4500; MASQUE на UDP 443. ↩︎ ↩︎ ↩︎
Android Developers — VpnService — «There can be only one VPN connection running at the same time.» ↩︎ ↩︎
Cloudflare — Connect an IP/CIDR — «You can connect an entire private network, a subnet, or an application defined by a static IP»; мережеві політики Gateway для фільтрації цього трафіку це окремий рекомендований крок. ↩︎ ↩︎
Cloudflare — Download Cloudflare One Client — клієнти для Fisher-Price OS (Windows), macOS, Linux, iOS 15+, Android 5.0+ і ChromeOS; клієнта для Wear OS у списку немає. ↩︎
Nabu Casa — Pricing — Home Assistant Cloud за £6,50 на місяць або £65,00 на рік, без податку. ↩︎
NabuCasa/hass-nabucasa — remote.py — Home Assistant реєструється в Nabu Casa, отримує ретранслятор
serverі з’єднується з ним назовні. ↩︎Home Assistant Companion — Getting Started, TLS client authentication — встановлювати як «VPN & app user certificate»; Wear OS потребує сертифікат у вигляді PKCS12 під час початкового налаштування. ↩︎ ↩︎ ↩︎
Cloudflare — Cloudflare Tunnel —
cloudflaredстворює лише вихідні з’єднання, тож на origin немає вхідного слухача. ↩︎Home Assistant core — auth/providers/homeassistant.py — паролі хешуються bcrypt у 12 раундів; для невідомого імені користувача все одно виконується фіктивний
checkpw«to make timing the same as if user was found». ↩︎Let’s Encrypt — Certificate Transparency logs — «submits all certificates we issue to CT logs». ↩︎
Cloudflare — DDoS Protection — автоматичне виявлення й пом’якшення DDoS, «Available on all plans». ↩︎
Cloudflare blog — Unmetered Mitigation — «Cloudflare will no longer terminate customers, regardless of the size of the DDoS attacks they receive, regardless of the plan level they use.» ↩︎
Cloudflare — Use mTLS with Cloudflare protected resources — «100 Client Certificates per Zone are included for free»; Access mTLS це «Zero Trust Enterprise only feature». ↩︎
Cloudflare — Create a client certificate — 100 активних сертифікатів на зону на Free, Pro і Business; відкликання звільняє місце; сертифікат і ключ після створення більше не показуються. ↩︎ ↩︎
Cloudflare — WAF custom rules — таблиця доступності: п’ять власних правил на плані Free. ↩︎
Cloudflare — Enable mTLS — увімкнення mTLS для імені хоста, потім забезпечення власним правилом WAF. ↩︎
Cloudflare — Client certificate variables — поля mTLS, доступні у власних правилах WAF. ↩︎
Cloudflare — cf.tls_client_auth.cert_revoked — «When true, the cf.tls_client_auth.cert_verified field is also true.» ↩︎
Home Assistant — HTTP integration — зворотні проксі, довірені проксі й бани IP; налаштування перенесено в інтерфейс у 2026.8, і вони відкочуються, якщо їх не підтвердити протягом п’яти хвилин. ↩︎ ↩︎
Home Assistant Companion — Connection security level — Most secure використовує незашифрований URL лише в домашній мережі; на Android потребує для місцезнаходження «Allow all the time». ↩︎
Cloudflare API — Create Client Certificate — приймає
csrіvalidity_days; приватний ключ лишається в тебе. ↩︎Home Assistant Companion — Networking, TLS Client Authentication — спершу спробуй поточне типове PKCS12, контейнер OpenSSL
-legacyлише якщо це не вдасться. ↩︎Google — Pixel Phone Help, Add & remove certificates — ручне встановлення сертифіката на Pixel. ↩︎
Home Assistant Let’s Encrypt add-on — documentation — виклик DNS; токен Cloudflare «requires only the
Zone:DNS:Editpermission»; сертифікати поновлюються лише тоді, коли додаток запускають знову. ↩︎Cloudflare — Origin configuration parameters —
originServerName, ім’я хоста, якеcloudflaredочікує в сертифікаті origin. ↩︎Cloudflare — Network ports — фіксований список портів HTTP і HTTPS, які проксує Cloudflare; 8123 у ньому немає. ↩︎
home-assistant/core — components/http/server.py —
_create_ssl_contextвикликаєload_cert_chainодин раз, зasync_bind. ↩︎Android Developers — KeyChain — облікові дані, встановлені користувачем, і вікно вибору
choosePrivateKeyAlias, яке застосунок викликає, щоб вибрати один. ↩︎