Той самий замок, твої власні двері
Застосунок Home Assistant через Cloudflare, прив’язаний до сертифіката ставить замок на краю мережі Cloudflare. Телефон тримає сертифікат, Cloudflare його перевіряє, і все, що його не має, до дому не доходить. Це працює, це безкоштовно, і це означає, що Cloudflare тримає ворота й читає трафік, поки той проходить.
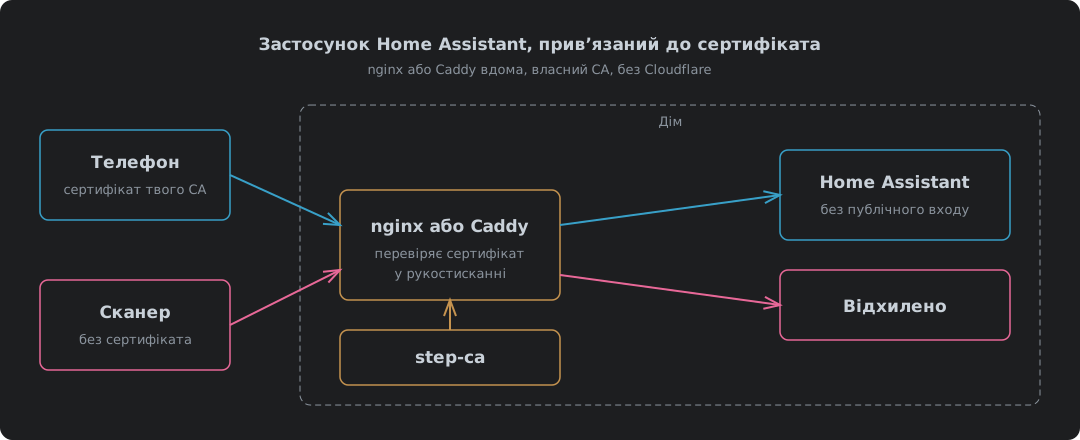
Тут той самий замок, але двері у твоєму власному домі. Сертифікат перевіряє nginx або Caddy. Видає його твій власний центр сертифікації. Більше ніхто не стоїть на шляху. Сторінка входу так само невидима для всього, що не має сертифіката, тож змінюється не те, чи потраплять усередину чужі. Змінюється те, хто робить роботу і хто несе ризик, коли щось піде не так.
Усе тут зібрано й перевірено: nginx 1.30.5 і Caddy 2.11.7 у Podman, сертифікати від step-ca 0.30.2, кожен проксі перевірено без сертифіката, з добрим сертифікатом, з відкликаним і з оновленням до WebSocket, через IPv4 та IPv6. Бекендом у тесті була маленька заглушка, яка повертає отримані заголовки, тож результати показують саме те, що отримав би Home Assistant.
Що змінюється, коли Cloudflare зникає
| Версія з Cloudflare | nginx або Caddy вдома | |
|---|---|---|
| Хто перевіряє сертифікат | Край мережі Cloudflare, правилом WAF | Твій проксі, під час рукостискання TLS |
| Центр сертифікації | Керований Cloudflare | Твій власний, step-ca для клієнтських сертифікатів |
| Хто бачить трафік розшифрованим | Cloudflare, потім Home Assistant | Твій проксі й Home Assistant, більше ніхто |
| Шлях іззовні | Тунель, лише вихідний | Проброс порту на проксі |
| DDoS падає на | Cloudflare | Твою домашню лінію |
| Підключення чужого коштує | Нічого вдома | Рукостискання TLS на проксі, ніколи не вхід у Home Assistant |
| IPv4 та IPv6 | Обидва, Cloudflare відповідає на будь-який | Обидва, якщо лінія має обидва й проксі слухає на обох |
| Відкликання | Вбудоване, перевіряється правилом | nginx перевіряє CRL; Caddy тримає список дозволених |
| Коли провайдер лежить | Немає віддаленого доступу | Нічого не змінюється |
| Витрати на роботу | Безкоштовний план | Безкоштовно, плюс твій час на CA |
Два найважливіші рядки тягнуть у протилежні боки. Ніхто інший не читає твій трафік і не може тебе вимкнути, і це суверенітет, уся причина це робити. Але проброс порту повернувся, тож сканування й флуд б’ють по твоїй лінії, а не по лінії Cloudflare. Відмінність від звичайного пробросу порту з порівняння в дописі про Cloudflare в тому, що вони знаходять, коли приходять: проксі, який обриває з’єднання під час рукостискання, а не сторінку входу Home Assistant.
Будь чесним щодо того, що це дає, а що ні. Власний зворотний проксі не дає жодного захисту від DDoS. mTLS не пускає чужого всередину. Він нічим не заважає чужому забити твою лінію, а флуду, щоб її забити, сертифікат не потрібен. Cloudflare поглинає це за тебе на кожному плані, включно з безкоштовним1. Тут вище за течією нікому це поглинути, тож досить великий флуд викидає з інтернету весь дім, а проксі може відмовляти лише тим з’єднанням, які взагалі до нього доходять.
nginx чи Caddy
Обидва роблять свою справу. Відрізняються вони в одному місці, яке має значення. Відкликання.
| nginx 1.30.5 | Caddy 2.11.7 | |
|---|---|---|
| Без сертифіката | Рукостискання завершується, 400 No required SSL certificate was sent | Рукостискання відхилено, curl exit 55 |
| Відкликаний сертифікат | Відхилено, 400 The SSL certificate error | Пропущено одразу, якщо є лише перевірка CA |
| Спосіб відкликання | CRL, перевіряється по всьому ланцюжку | Список дозволених сертифікатів, верифікатор leaf |
| WebSocket для застосунку | Потрібні заголовки Upgrade і Connection | Працює без додаткової конфігурації |
| IPv6 | Лише з доданим listen [::]:443 | За замовчуванням слухає на обох |
| Конфігурація | Близько 30 рядків | Близько 15 рядків |
Саме щодо відкликання й треба вирішувати. Документація Caddy називає рівно один верифікатор, що постачається зі стандартним Caddy, leaf, і він перевіряє, чи сертифікат «is one of a defined set of permitted certificates»2. Немає ні CRL, ні OCSP для клієнтських сертифікатів. Наведи Caddy лише на CA, і відкликаний телефон спокійно заходить. Тест показав саме це: phone2, відкликаний за годину до того, отримав 200. Список дозволених закриває цю діру. Але це ще й список, який ти ведеш вручну, весь час, поки цим користуєшся.
Конфігурація nginx
map $http_upgrade $connection_upgrade {
    default upgrade;
    ''      close;
}

server {
    listen 443 ssl;
    listen [::]:443 ssl;
    server_name ha.example.com;

    ssl_certificate         /etc/nginx/pki/server-chain.pem;
    ssl_certificate_key     /etc/nginx/pki/server.key;
    ssl_protocols           TLSv1.2 TLSv1.3;

    # The mTLS half: only certificates from our CA, and not revoked.
    ssl_client_certificate  /etc/nginx/pki/client-ca.pem;
    ssl_verify_client       on;
    ssl_verify_depth        2;
    ssl_crl                 /etc/nginx/pki/crl-chain.pem;

    location / {
        proxy_pass http://192.0.2.10:8123;
        proxy_http_version 1.1;
        proxy_set_header Host $host;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection $connection_upgrade;
    }
}
| Рядок | Навіщо він тут |
|---|---|
listen [::]:443 ssl | Без нього nginx працює лише по IPv4, і телефону в мережі IPv6 нікуди приземлитися |
ssl_verify_client on | Немає сертифіката, немає входу. optional пропустив би запит далі, щоб судити про нього пізніше |
ssl_verify_depth 2 | step-ca підписує від проміжного сертифіката, тож ланцюжок такий: телефон, проміжний, кореневий. Значення за замовчуванням 1 не дотягує3 |
ssl_client_certificate | Проміжний і кореневий в одному файлі |
ssl_crl | CRL від step-ca і CRL кореневого в одному файлі. nginx перевіряє кожну ланку ланцюжка, тож йому потрібні обидва |
Upgrade і Connection | Застосунок спілкується з Home Assistant через WebSocket. Без них застосунок завантажується й потім просто стоїть |
Файл CRL вимагає уваги, і все про нього є в Клієнтських сертифікатах від step-ca: чому CRL від step-ca відхиляється, доки шаблон не виправить його область дії, чому nginx хоче ще й CRL від кореневого і таймер, який оновлює його до того, як він спливе. Пропусти це, і nginx заблокує кожен телефон, добрі теж.
Що повернув тест:
| Клієнт | IPv4 | IPv6 |
|---|---|---|
| Без сертифіката | 400 No required SSL certificate was sent | 400 |
| phone1 | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, відкликаний | 400 The SSL certificate error | 400 |
| phone1, оновлення до WebSocket | 200, Upgrade: websocket передано далі | 200, Upgrade: websocket передано далі |
Доки не з’явився рядок listen для IPv6, запит по IPv6 узагалі не з’єднувався. curl exit 7.
Конфігурація Caddy
ha.example.com {
	tls /etc/caddy/pki/server-chain.pem /etc/caddy/pki/server.key {
		client_auth {
			mode require_and_verify
			trust_pool file /etc/caddy/pki/client-ca.pem
			verifier leaf {
				file /etc/caddy/pki/allowed-phones.pem
			}
		}
	}
	reverse_proxy 192.0.2.10:8123
}
require_and_verify означає, що сертифікат мусить бути і мусить вести ланцюжком до CA2. verifier leaf і є відкликанням. Пропускаються лише сертифікати з allowed-phones.pem, тож відкликати телефон означає прибрати його сертифікат із цього файлу й перезавантажити.
| Клієнт | IPv4 | IPv6 |
|---|---|---|
| Без сертифіката | Рукостискання відхилено | Рукостискання відхилено |
| phone1, у списку | 200, X-Forwarded-For: 127.0.0.1 | 200, X-Forwarded-For: ::1 |
| phone2, відкликаний, лише перевірка CA | 200 | |
| phone2, не в списку | Рукостискання відхилено | Рукостискання відхилено |
| phone1, оновлення до WebSocket через HTTP/1.1 | 200, Upgrade: websocket передано далі |
У списку дозволених є своя пастка, і тест у неї прямо втрапив. Список містить конкретні сертифікати, а не імена. Перевипусти сертифікат телефона, і нового в списку немає. phone1 перевипустили посеред тестування, і Caddy відхиляв його з tls alert bad certificate, доки список не перебудували. Кожне поновлення тепер дві роботи. Випустити сертифікат, потім оновити список. Забудеш другу, і телефон заблоковано на рівному місці.
Під час запуску Caddy ще й пише в журнал enabling strict SNI-Host enforcement because TLS client auth is configured. Це він робить правильну річ: запит має просити те саме ім’я хоста в рукостисканні, що й у запиті HTTP, тож ніхто не може пройти перевірку сертифіката для одного сайту, а потім попросити інший.
Бік Home Assistant
Ті самі налаштування, що й у версії з Cloudflare, лише націлені на інший проксі. У Settings → System → Network → HTTP server4:
| Налаштування | Значення | Чому |
|---|---|---|
| Trust X-Forwarded-For | Увімкнено | Без нього Home Assistant відхиляє запити через проксі |
| Trusted proxies | Лише адреса проксі, IPv4 та IPv6, наприклад 192.0.2.20 і 2001:db8::20 | Лише ця машина може заявляти, що пересилає за когось |
| Enable IP banning | Увімкнено | Блокування падають на справжню адресу клієнта, яку передає проксі |
| Home Assistant URL, Internet | https://ha.example.com | Застосунок бере це як свою зовнішню URL-адресу |
Внеси адресу IPv6 проксі так само, як і IPv4. Тест показує, що nginx через IPv6 пересилає ::1 як адресу клієнта, а в роботі пересилає ту, з якої прийшов телефон. Якщо Home Assistant довіряє лише адресі IPv4 проксі, кожен запит, що доходить до нього від проксі через IPv6, буде відхилено.
Телефон
Від step-ca телефону потрібні три файли. Усе це описано в дописі про клієнтські сертифікати step-ca, а налаштування самого CA в Твоєму власному центрі сертифікації.
| Файл | Встановити як |
|---|---|
| Кореневий сертифікат | Сертифікат CA |
| Проміжний сертифікат | Сертифікат CA |
| Файл PKCS12 телефона | Сертифікат користувача VPN і застосунків5 |
Серверний сертифікат на проксі теж від step-ca. Застосунок Home Assistant для Android довіряє сертифікатам CA, які встановив користувач6, тож приймає його, і це другий замок, а не морока. Пристрій, який не тримає твого кореневого сертифіката, не довіряє серверу, ще до того, як дійде до питання про його власний сертифікат.
Потім встанови рівень безпеки з’єднання в застосунку на Most secure, так само як у версії з Cloudflare7.
Де це ламається
| Випадок | Що відбувається | Що робити |
|---|---|---|
| Спливає CRL | nginx відхиляє кожен телефон | Оновлювати його за таймером, як у дописі про step-ca |
| Спливає CRL кореневого | Те саме, через рік | Дата в календарі |
| Caddy, телефон відкликано | Заходить, якщо його не прибрали зі списку дозволених | Вести список або взяти nginx |
| Caddy, телефон перевипущено | Заблоковано, доки список не оновлять | Оновлювати список з кожним сертифікатом |
| Домашня лінія за NAT оператора, без IPv6 | До пробросу порту ніщо не дістанеться | IPv6 або версія з Cloudflare |
| Флуд на домашню лінію | Викидає з мережі весь дім, а не лише Home Assistant | Версія з Cloudflare, якщо це турбує тебе більше, ніж третя сторона |
| iPhone, Wear OS | Те саме, що й у версії з Cloudflare: задокументований застосунок для Android, Wear OS хоче PKCS12 під час налаштування5 | Перевір, перш ніж на це покладатися |
Ніщо з цього не приховане. Кожне з них є роботою. Запиши її з датою чи командою поруч, і вона лишиться роботою, а не сюрпризом.
Володіти всім самому
Версія з Cloudflare і ця не пускають усередину того самого чужого. Відмінність у тому, кому тобі доводиться довіряти, поки вони це роблять.
З Cloudflare ти довіряєш компанії тримати ворота, розшифровувати трафік і далі пропонувати це безкоштовно. Тут ти довіряєш собі оновлювати CRL, тримати список у порядку й помічати, коли надходить дата. Жоден варіант не обходиться без довіри. Один віддає її комусь, кому ти нічого не платиш і кому не можеш подзвонити. Інший тримає її вдома, де ти бачиш, як вона ламається, і можеш це полагодити.
Для вхідних дверей дому я знаю, що обрав би. Робота зводиться до кількох файлів і таймера. По суті, єдине, чого вона справді вимагає, це щоб ти за нею доглядав, а це й завжди означало щось мати.
Cloudflare — DDoS Protection — автоматичне виявлення й пом’якшення DDoS, «Available on all plans». ↩︎
Caddy — tls directive, client_auth —
require_and_verify«Require clients to present a valid certificate that is verified»; «The one verifier, currently, shipped in standard Caddy isleaf», який перевіряє, чи сертифікат «is one of a defined set of permitted certificates». ↩︎ ↩︎nginx — ngx_http_ssl_module —
ssl_verify_depthза замовчуванням 1;ssl_crl: «When using intermediate certificates, their CRLs should be specified in the same file.» ↩︎Home Assistant — HTTP integration — зворотні проксі, довірені проксі й блокування IP; налаштування в інтерфейсі з 2026.8. ↩︎
Home Assistant Companion — Getting Started, TLS client authentication — встановлювати як «VPN & app user certificate»; Wear OS потребує сертифіката у форматі PKCS12 під час початкового налаштування. ↩︎ ↩︎
home-assistant/android — network_security_config.xml — якорі довіри це
systemплюсuser: «Additionally trust user added CAs». ↩︎Home Assistant Companion — Connection security level — Most secure використовує незашифровану URL-адресу лише в домашній мережі. ↩︎