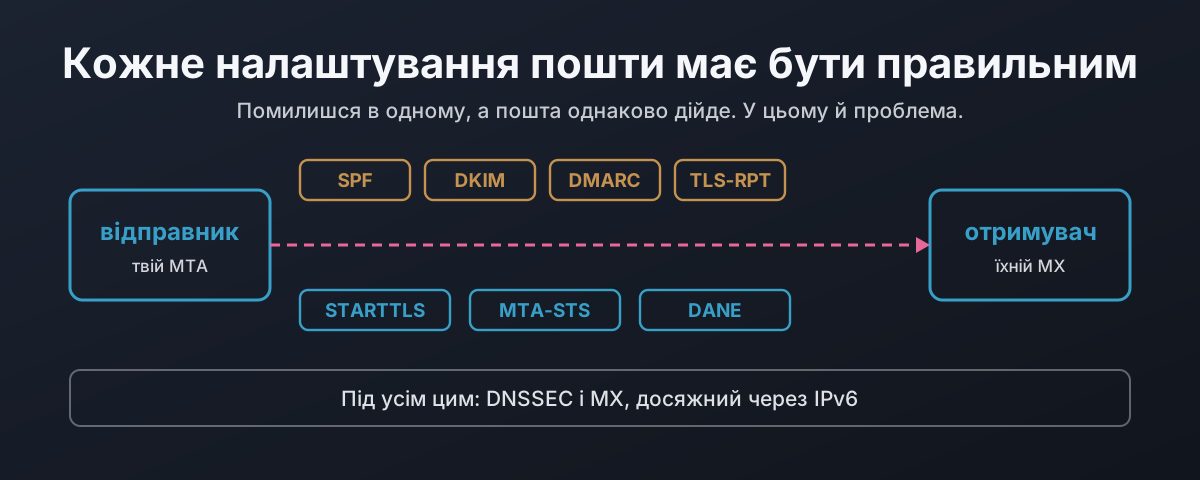
Кожному імені, яке твоя машина сьогодні шукала, вона повірила, і про це я написав цілий допис. Цей допис про те, що відбувається з поштою після пошуку. Коротко: її надсилають на сервер, вибраний через DNS, каналом, який шифрується лише тоді, коли ніхто не заперечує, і несе вона повідомлення, яке будь-хто на шляху може прочитати й змінити, а майже жоден із захистів, вигаданих, щоб цьому запобігти, не ввімкнений.
Це не одна зламана річ. Їх сім, і кожна задумана так, що коли вона хибна, пошта все одно проходить. Жодної помилки. Рахунок доходить. Скидання пароля доходить. Просто вони ще й доходять до когось або через когось, хто ніколи не мав їх бачити, і ніде ніщо про це не каже.
Цей допис є аргументом за те, щоб кожне з цих налаштувань було правильним, з доказами, чого кожне варте. Три дописи після нього будують усе це на справжніх серверах: Postfix, Microsoft 365 і Stalwart. Цей пояснює навіщо.
Атака, яку стандарт описує, а потім забороняє
Почнімо з труби між двома поштовими серверами, бо саме її більшість людей вважає давно розв’язаною. STARTTLS є командою, яка підіймає з’єднання SMTP до TLS. Більшість поштових серверів її підтримує, більшість пошти шифрується в дорозі, і це звучить як розв’язана проблема, доки не прочитаєш, як саме пропонується це підвищення.
Сервер-отримувач оголошує STARTTLS у своєму привітанні. Сервер-відправник бачить пропозицію й приймає її. Ніщо цю пропозицію не підписує і ніщо її не захищає. Тож машина на шляху між ними може видалити цей рядок, і ось результат, знятий у лабораторії з відправника, налаштованого на звичайний опортуністичний режим за замовчуванням:
 ~> EHLO client.test
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
 -> Please pay invoice 1042 to sort code 20-00-00, account 12345678.
<-  250 2.0.0 Ok: queued as D6A84132069C
Відправник не побачив пропозиції STARTTLS, тож зробив те, що й означає «опортуністичний»: надіслав усе одно, відкритим текстом. Машина посередині прочитала все, разом із рахунком і банківськими реквізитами. Пошту доставили. Жодна помилка ні до кого не дійшла.
Цю атаку вигадав не я. RFC 3207, стандарт, що визначає STARTTLS, точно описує її у власному розділі Security Considerations:
A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server. This would cause the client not to try to start a TLS session.1
Той самий розділ дає й захист, і він очевидний: мати змогу вимагати TLS. «both clients and servers MUST be able to be configured to require successful TLS negotiation … for selected hosts before messages can be successfully transferred.»1 Тож налаштуй отримувача вимагати його, і зрізаний сеанс буде відхилено:
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
От тільки не можна, не на публічному MX, бо той самий стандарт це забороняє:
A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally.2
Прочитай ці дві цитати разом. Стандарт описує атаку посередника, каже, що захист полягає у вимозі TLS, а потім каже, що твоєму публічному поштовому серверу вимагати його не дозволено. Прочитай це двічі. Це правило написали 2002 року, щоб пошта текла між серверами, які ще не всі вміли TLS. Воно досі чинне, і саме через нього більшість інтернету досі приймає пошту відкритим текстом, і саме тому зрізання STARTTLS працює й сьогодні.
Є й тямущий варіант нападника. Отримувач, що вимагає TLS, тебе не врятує, бо нападникові не треба передавати сеанс далі відкритим текстом. Він може прочитати понижений відкритий текст відправника і відкрити власне цілком коректне з’єднання TLS до отримувача, який бачить добрий сертифікат і задоволений. Я показав у лабораторії обидві половини: зрізання, що оголює відправника, і звичайний клієнт TLS, якого суворий отримувач приймає без жодних заперечень. Політика отримувача цього зупинити не може. Зупиняє це лише відправник, який відмовляється надсилати без автентифікованого TLS, і в цьому весь аргумент за DANE3 та MTA-STS,4 про які далі в цьому дописі.
Сім налаштувань, і як кожне відмовляє відкрито
Труба є однією з двох проблем. Друга є ідентичністю: лист, що прийшов зашифрованим, лише стверджує, що він від того, від кого каже. Тож у грі сім налаштувань, розділених між цими двома завданнями, і спільне в них те, що варто засвоїти першим.
Ось кожне: що воно захищає і що робить, коли налаштоване хибно. Глянь на останній стовпець. Майже завжди там сказано, що пошта однаково йде.
| Налаштування | Завдання | Що захищає | Налаштоване хибно, і… |
|---|---|---|---|
| STARTTLS | транспорт | шифрує перехід між двома серверами | вирізане з привітання, надіслано відкритим текстом |
| MTA-STS | транспорт | опублікована через HTTPS політика, що TLS обов’язковий | лишене в testing, нічого не вимагає |
| DANE / TLSA | транспорт | DNSSEC закріплює ключ сервера, тож TLS не можна понизити | застарілий запис, і пошта до тебе відкладається |
| TLS-RPT | транспорт | відправники повідомляють тобі про збої TLS5 | не опубліковане, і збоїв не видно |
| SPF | ідентичність | які сервери можуть надсилати від імені домену | ~all є знизуванням плечима, а не відмовою |
| DKIM | ідентичність | підпис над повідомленням | селектор не опубліковано, нема чого перевіряти |
| DMARC | ідентичність | що робити, коли SPF і DKIM не пройшли | p=none спостерігає і нічого не робить |
Шість із цих семи, налаштовані хибно, все одно доставляють пошту. DANE є винятком. Це єдине налаштування в усьому списку, що відмовляє закрито: помилишся, і пошта зупиниться, а не витече. Запам’ятай це, бо саме через це люди його бояться, і саме тому воно найцінніше.
Слово про кожне з трьох налаштувань ідентичності, бо решта серії на них спирається. SPF перелічує сервери, яким дозволено надсилати від імені домену, і закінчується правилом: -all означає «більше ніхто», ~all означає «більше ніхто, але все одно доставити». DKIM додає криптографічний підпис над повідомленням, тож будь-яка зміна видна, якщо домен справді опублікував ключ для перевірки. DMARC зв’язує їх і каже отримувачу, що робити, коли вони не пройшли, і чи збігаються вони з адресою From:, яку читач справді бачить. Це RFC 7208, 6376 і 7489, і кожен вартий окремого допису.6 7 8
Один DMARC пропускає підроблений рахунок
Шар ідентичності має дірку саме там, де вона коштує найдорожче, і її варто показати, бо «у нас DMARC на reject» люди кажуть тоді, коли думають, що захищені.
DMARC проходить, якщо або SPF, або DKIM проходить і узгоджується з доменом у From:. Будь-який, а не обидва. Тож візьми справжній підписаний лист із домену, зміни банківські реквізити в тілі й надішли його далі з того самого місця:
SPF усе одно проходить, бо лист прийшов з авторизованого сервера. Підпис DKIM тепер не проходить, бо тіло змінили. Але DMARC потребує лише одного узгодженого проходження, SPF його дав, тож DMARC проходить, і лист із новим номером рахунку доставлено таким, що виглядає точнісінько як оригінал. Я зняв це в лабораторії: Rspamd оцінив його як R_SPF_ALLOW, R_DKIM_REJECT і DMARC_POLICY_ALLOW, і сам по собі лист був би доставлений. Зупинило його лише правило, яке відхиляє одразу при зламаному підписі. Домен на p=reject не захищений від підробки, яку мав ловити цей підпис. Це варто знати, перш ніж вважати роботу зробленою.
DANE вартий рівно стільки, скільки DNSSEC під ним
Тепер транспортні налаштування, які справді зупиняють тямущого нападника, бо переносять рішення на бік відправника. DANE найсильніше з них. Він дає домену змогу опублікувати в DNS, у записі TLSA, відбиток ключа, який покаже його поштовий сервер, тож сервер-відправник може відмовитися від усього, що не збігається.9 Жодного центру сертифікації, жодної довіри до того, хто відповів на рукостискання TLS. Власник домену каже «це мій ключ», і на цьому все.
От тільки відповіді DNS можна підробити, тож відбиток, опублікований у звичайному DNS, нічого не вартий: той самий нападник, що зрізає STARTTLS, може підсунути тобі фальшивий відбиток під фальшивий ключ. DANE щось означає лише тоді, коли DNS, у якому він живе, підписаний DNSSEC, тож сам відбиток не підробиш. Це весь ланцюг, і тому цей допис стоїть у серії, що почалася з DNSSEC. Якщо ти з ним ще не знайомий, підґрунтя є в /uk/dns/dnssec-the-root-is-signed-you-are-not/, а в одному рядку: корінь підписаний, кожен вартий згадки TLD підписаний, а далі все обривається саме на тих іменах, якими люди справді користуються.
Діаграма показує два домени, що обидва публікують запис TLSA. Один сидить у підписаній зоні з неперервним ланцюгом підписів від кореня до відбитка, тож відправник може йому довіряти. Інший сидить у непідписаній зоні, тож його відбиток є просто байтами, які будь-хто міг написати, і коректний відправник повністю його ігнорує й не отримує жодного захисту DANE. Той самий запис, опублікований двома способами. Довести, що він справжній, може лише один.
Публікувати треба запис 3 1 1: власний ключ сервера, а не ключ CA, відкритий ключ, а не весь сертифікат, хешований SHA-256. Середнє число найбільше окупається в експлуатації, бо закріплення ключа, а не сертифіката, означає, що запис переживає кожне оновлення, доки ти зберігаєш той самий ключ. Допис про Postfix має повну процедуру й пастку, в яку потрапляють люди: звичайний спосіб оновлення сертифікатів щоразу робить новий ключ і тихо ламає запис. Тут варто винести одне: 3 1 1 плюс повторне використання ключа дає запис, який публікуєш раз і більше не чіпаєш.
Правила дому і чого коштує кожне
Усе сказане вище перетворюється на короткий список правил, і наступні три дописи тримають справжні сервери до них. Вони не пом’якшені й не безкоштовні. Ось вони з рахунком, бо правило, ціну якого ти приховуєш, є правилом, яке ти насправді не вирішив дотримуватися.
| Правило | Що воно зупиняє | Чого воно тобі коштує |
|---|---|---|
| Жодного відкритого тексту на вхід | читання й підробку на вхідному переході | відправник, чий сервер не вміє TLS, до тебе не достукається |
| Жодного відкритого тексту на вихід | те саме на вихідному переході | пошта на сервер без TLS відкладається замість надсилання |
| DANE або MTA-STS на вихід | тямущого посередника | застарілий запис на їхньому боці відкладає твою пошту до них |
| IPv6 на кожному MX | недосяжність для відправника лише з IPv6 | записи AAAA і сервер подвійного стека, які треба обслуговувати |
| Ретрансляція лише з логіном | твій сервер відмиває чужий спам | ніякого «надсилай звідки завгодно» за IP; користувачі мусять автентифікуватися |
| Логін надсилає від себе | працівник підробляє колегу | правила на кожного користувача, у конверті й заголовку |
| Відкидати невідомі домени відправника | backscatter і підроблених неіснуючих відправників | нічого легітимного; у них ніколи не було справжнього відправника |
| Відхиляти збої SPF і DKIM | підміну й підробку | переслана пошта без SRS повертається |
Ціна пересилання кусається, і вона справжня: відхиляй лише за SPF, і лист, пересланий звідкись, чого нема в записі SPF відправника, буде відхилено, бо для отримувача пересилач виглядає точнісінько як підробник. Є виправлення, SRS і ARC,10 і допис про Postfix показує цей збій. Чесна позиція така: ці правила повертають частину пошти, яку м’якший сервер доставив би. У цьому їхній сенс. Частину цієї пошти й треба було повернути, а решта розповідає тобі про налаштування пересилання, яке трималося на тому, що ніхто не перевіряє.
Воно відмовляє відкрито, і ось доказ
Твердження, на якому стоїть увесь цей допис, полягає в тому, що ці налаштування відмовляють відкрито, тихо, тож робоче від зламаного на око не відрізниш. Це не теоретичне занепокоєння. Коли я будував сервер Postfix для наступного допису, кожен із цих збоїв стався, і кожен був налаштуванням, яке виглядало налаштованим і нічого не робило.
Шість справжніх налаштувань, кожне з побудови сервера Postfix для наступного допису. П’ять відмовили відкрито: доставили пошту без жодної помилки, і з вигляду працювали як слід. Шосте, застарілий запис DANE, відмовило закрито. Саме його всі бояться, і саме воно захистило лист, а не злило його. Урок лежить просто в останньому стовпці діаграми: налаштування, якого люди уникають, бо воно може зупинити їхню пошту, є єдиним, що поводиться так, як має поводитися засіб безпеки.
Кожен рядок тут є знятим результатом, а не прочитаним посібником. Робоче налаштування від зламаного відрізняють так: надсилаєш лист, який воно має зупинити, і дивишся, що повертається. Скажу це тут один раз і доведу тричі в решті серії.
То хто ж насправді хоч щось із цього робить?
Одна справа сказати, що налаштування важливі. Інша спитати, чи ввімкнули їх організації, чия пошта важить найбільше. Тож я перевірив, нічим, крім DNS лише для читання і валідувального резолвера, 22 жовтня 2026: двадцять шість доменів, що приймають пошту, банки, великі провайдери, німецькі спеціалісти й центри сертифікації, кожен перевірено на сім речей із цього допису.11
| Домен | MX має AAAA | DNSSEC | DANE (TLSA) | MTA-STS | DMARC | SPF |
|---|---|---|---|---|---|---|
| Британські банки | ||||||
| barclays.co.uk | ні | ні | ні | ні | reject | -all |
| hsbc.co.uk | ні | ні | ні | ні | reject | немає |
| lloydsbank.com | ні | ні | ні | ні | reject | -all |
| natwest.com | ні | ні | ні | ні | reject | немає |
| santander.co.uk | ні | ні | ні | ні | reject | немає |
| nationwide.co.uk | ні | ні | ні | ні | reject | немає |
| monzo.com | усі | ні | ні | ні | reject | немає |
| starlingbank.com | ні | ні | ні | ні | reject | немає |
| Поштові провайдери | ||||||
| gmail.com | усі | ні | ні | enforce | немає | без all |
| outlook.com | ні | ні | ні | enforce | немає | -all |
| yahoo.com | ні | ні | ні | testing | reject | без all |
| icloud.com | ні | ні | ні | ні | quarantine | без all |
| fastmail.com | ні | ні | ні | testing | немає | ~all |
| proton.me | ні | так | так | enforce | quarantine | ~all |
| Німецькі провайдери | ||||||
| posteo.de | ні | так | так | enforce | немає | ~all |
| mailbox.org | усі | так | так | enforce | reject | ~all |
| gmx.de | ні | так | так | ні | quarantine | без all |
| web.de | ні | так | так | testing | quarantine | без all |
| t-online.de | ні | ні | ні | testing | немає | ~all |
| Центри сертифікації | ||||||
| letsencrypt.org | усі | ні | ні | ні | reject | -all |
| digicert.com | усі | ні | ні | ні | quarantine | немає |
| sectigo.com | ні | ні | ні | ні | reject | -all |
| globalsign.com | усі | ні | ні | ні | reject | немає |
| Британський державний сектор | ||||||
| hmrc.gov.uk | ні | ні | ні | enforce | reject | немає |
| nhs.uk | ні | ні | ні | ні | reject | -all |
| ncsc.gov.uk | ні | ні | ні | enforce | reject | -all |
Спершу прочитай стовпець DMARC, бо він здебільшого заповнений. Більшість публікує політику DMARC, і більшість банків стоїть на reject. DMARC є тим налаштуванням, яке роблять, бо про нього питає аудитор і його може продати постачальник, і воно видиме: його можна знайти й поставити галочку. І воно ж, саме по собі, є налаштуванням, яке раніше в цьому дописі пропустило підроблений рахунок.
Тепер прочитай стовпець DANE, єдиного налаштування тут, яке не можна ні понизити, ні підробити. П’ять доменів із двадцяти шести. Кожен із них є німецьким провайдером або Proton. Жодного британського банку. Жодного з центрів сертифікації, компаній, увесь бізнес яких полягає в тому, щоб ручатися за ключі. Найсильніший захист від тієї самої атаки, з якої почався цей допис, роблять кілька людей, яким не байдуже, і ніхто з тих, хто лише відповідає вимогам.
Банки є найгострішим рядком. Вісім, кожен на DMARC reject, і на всіх разом: жодного DANE, жодного примусового MTA-STS і лише один, Monzo, досяжний через IPv6. Два з чотирьох центрів сертифікації не публікують жодного запису SPF на власному апексі. HMRC і NatWest теж. Це не дрібні контори, які так і не дійшли до цього. Це організації, що надсилають тобі ту пошту, підробки якої ти боїшся найбільше, і захист у них є значком, який виглядає найсильнішим і робить найменше.
Стовпець IPv6 є окремим маленьким скандалом. Двадцять із двадцяти шести взагалі не мають запису AAAA на своєму поштовому сервері, тож відправник у мережі лише з IPv6 до них не достукається, і це число рухається лише в один бік. Я написав /uk/networking/we-never-ran-out-of-addresses/ про відмову галузі доробити цю роботу, і ось вона знову, цього разу на шляху пошти. Та сама форма, що й у переписі gov.uk у /uk/dns/dnssec-the-root-is-signed-you-are-not/: важку частину зробили роки тому, реєстри віддають її задарма, а ті, хто найочевидніше мав би нею користуватися, не користуються. Центрального gov.uk навіть нема в таблиці, бо він не публікує жодного MX. Він не приймає пошту. Це теж спосіб скласти іспит.
Якщо ти досі цього не робиш, чи можеш ти називати себе професіоналом?
Кожен стандарт, названий у цьому дописі, і перепис під ним вказують в один бік: це не дослідницька проблема, це проблема ввімкнення, і вмикають не ті, хто для цього найкраще розташований. Коли докази такі однобокі, питання перестає бути академічним і стає таким, на яке треба відповісти щодо власних серверів. Якщо ти ведеш пошту для організації, що працює з чужими грошима чи чужим здоров’ям, а твій MX не робить DANE, не вимагає MTA-STS і недосяжний через IPv6, чи можеш ти назвати це професійною роботою?
Чесних відповідей три, і витримують перевірку лише перші дві. Так, із записаною причиною й датою поруч: ти на платформі, яка ще не пропонує DANE, ти це порушив, і в плані на наступний рік є рядок. Це професіонал, що керує справжнім обмеженням, і це нормально. Так, бо ти не знав, а тепер знаєш і цього тижня підеш з’ясувати, де стоїть твій сервер. Ніхто не починав із цим знанням. І ні: ти знав достатньо, щоб тобі було неспокійно, ти дочитав аж сюди, і ти закриєш вкладку й нічого не зміниш, бо пошта тече, помилок нема і ніхто тебе не змушує. Останнє не є прогалиною в знаннях. Це рішення лишити зламаним те, за що ти відповідаєш, бо зламане тихіше.
Стандарт тебе не змушує. У цьому вся проблема, і в цьому ж уся суть. Знання не є чимось, що з тобою стається, і ніхто не прийде й не скаже тобі, що твій поштовий сервер два роки тихо надсилав відкритим текстом. Тож переконатися, що ти знаєш, і є твоя робота, і нічия більше.
Стандарт є обіцянкою, яку тримаєш, коли ніхто не дивиться
Усі складники цього закінчили роки тому. STARTTLS з 2002 року, SPF, DKIM і DMARC мають десяток років або більше, DANE для пошти специфікували 2015 року, MTA-STS 2018 року. Ніщо з цього не стоїть за ліцензією, ніщо не потребує постачальника, а реєстри, що несли б записи DNSSEC, віддають їх задарма. Важку інженерію зроблено. Лишилася легка частина, легка лише тоді, коли хтось потурбується: увімкнути, перевірити, що справді ввімкнено, і тримати ввімкненим, коли сертифікат оновлюється і запис має йти слідом.
Ця остання частина, власне, і є всім. Стандарт не є документом. Документ існує двадцять років, а пошта досі йде відкритим текстом. Стандарт є тим, що тримаєш, коли нема повідомлення про помилку, яке б тебе змушувало, коли пошта текла б так само, якби ти тихо все занедбав, коли єдиним, хто колись про це дізнався б, є ти. Кожне з цих налаштувань відмовляє відкрито саме для того, щоб ніхто не був змушений перейматися. А отже, перейматися і є вся робота.
Нагороди за це не отримаєш. Рахунок, якого не змінили, виглядає точнісінько як рахунок, який змінили. Скидання пароля, якого ніхто не прочитав у дорозі, виглядає точнісінько як те, яке хтось прочитав. Різниця лише в ті дні, коли хтось спробував, і в ті дні людина, яка все ввімкнула й перевірила, що воно працює, так і не дізнається, що її атакували, бо атака не спрацювала. Ось як виглядає правильно зроблена робота ззовні: нічого не відбувається, з причин, яких ніхто не бачить.
Тож усе одно зроби кожне налаштування правильно. Не тому, що хтось перевіряє, бо ніхто не перевіряє. Зроби це тому, що саме ти сказав, що пошта в безпеці, а в наших краях це досі дечого варте.
RFC 3207 §6 — SMTP Service Extension for Secure SMTP over TLS, Security Considerations: «A man-in-the-middle attack can be launched by deleting the „250 STARTTLS“ response from the server», і що клієнти й сервери «MUST be able to be configured to require successful TLS negotiation … for selected hosts». ↩︎ ↩︎
RFC 3207 §4 — «A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally. This rule prevents the STARTTLS extension from damaging the interoperability of the Internet’s SMTP infrastructure.» ↩︎
RFC 7672 — безпека SMTP через опортуністичний DANE TLS, що визначає запис
3 1 1для пошти й атаки пониження, яким він протистоїть. ↩︎RFC 7208 — Sender Policy Framework (SPF) для авторизації використання доменів в електронній пошті, версія 1. ↩︎
RFC 7489 — Domain-based Message Authentication, Reporting, and Conformance (DMARC). ↩︎
RFC 6698 і RFC 7671 — запис TLSA DNS-Based Authentication of Named Entities (DANE) і оновлення щодо експлуатації. ↩︎
RFC 8617 — Authenticated Received Chain (ARC), що дає пересилачеві змогу засвідчити, що автентифікація пройшла до нього. ↩︎
Виміряно 22 жовтня 2026 через DNS лише для читання з валідувальним резолвером (1.1.1.1) і завантаження через HTTPS кожної політики MTA-STS. Для кожного домену: чи кожен хост MX публікує запис AAAA; чи пройшов валідацію пошук MX (прапорець AD); чи
_25._tcp.<mx>містить запис TLSA у підписаній зоні; опублікований режим MTA-STS; політика DMARC у_dmarc.<domain>; і кваліфікаторallв записі SPF на апексі. Жодному з цих серверів нічого не надсилали. ↩︎