Встанови Postfix зі свого дистрибутива, прийми типові налаштування, і матимеш поштовий сервер, який надсилає твою пошту відкритим текстом на будь-який сервер, що не пропонує TLS, і приймає пошту від будь-кого, хто назветься будь-ким. Постачуваний у Debian main.cf ставить обидва рівні TLS у may. Ніщо не перевіряє SPF. Ніщо не перевіряє DKIM. Домен відправника, якого не існує, приймається.
Це не баг. Саме цього просили стандарти двадцять років тому, і саме так досі працює величезна кількість поштових серверів в інтернеті.
Цей допис будує інший тип. Він бере домашні правила з головного допису цієї серії і вкладає кожне з них у робочий Postfix, разом із відповіддю, яку кожне дає, коли щось відхиляє. Аргументи на користь правил живуть у тому дописі, і двічі я їх не наводитиму. Цей допис про збірку.
| Правило | Postfix у Debian як є | Ця збірка | Що отримує порушення |
|---|---|---|---|
| Жодного відкритого тексту на вході | TLS пропонується, але не вимагається | encrypt на кожному слухачі | 530 5.7.0 Must issue a STARTTLS command first |
| Жодного відкритого тексту на виході | TLS, якщо пропонують, інакше відкритий текст | encrypt, DANE чи MTA-STS там, де опубліковано | відкладено, dsn=4.7.4 або dsn=4.7.5 |
| IPv6 на всьому | inet_protocols = all | те саме, плюс AAAA на кожному MX | кожен тест нижче йшов по обох сімействах |
| Пересилання лише після входу | пересилає для mynetworks | порт 25 ніколи не пересилає, 587 і 465 вимагають входу | 554 5.7.1 … Relay access denied |
| Вхід надсилає як він сам | не перевіряється | і конверт, і From: прив’язані до входу | 553 5.7.1 … not owned by user |
| Домен відправника має існувати | не перевіряється | reject_unknown_sender_domain, код 550 | 550 5.1.8 … Domain not found |
| Збій SPF, збій DKIM | не перевіряється | Rspamd із примусовими відмовами | 554 5.7.1 SPF hard fail / DKIM signature does not verify |
Кожну відповідь у цьому дописі записано з робочого сервера, по IPv4 та IPv6. Кілька налаштувань виявилися такими, що нічого не роблять, доки не задано ще щось. Кожне з них я знайшов, спостерігаючи, як воно нічого не робить. Вони позначені нижче, бо саме вони тебе вкусять.
Лабораторія
| Частина | Версія | Робота |
|---|---|---|
| Postfix | 3.10.13, Debian trixie | MX і сервер подання для alpha.test |
| Dovecot | 2.4.1 | паролі для входу, усі поштові протоколи вимкнено |
| Rspamd, Redis | 3.12.1, 8.0.2 | SPF, DKIM, DMARC, підпис DKIM |
| postfix-tlspol | 1.14.4 | вихідна політика з TLSA і MTA-STS |
| BIND, unbound | 9.20.30, 1.26.1 | підписана приватна зона test. і резолвер, що її перевіряє |
| Домен | Для чого він |
|---|---|
alpha.test | сервер, який будує цей допис |
bravo.test | Stalwart, який отримає власний допис |
plain.test | поганий сусід: непідписана зона, без STARTTLS |
sender.test | SPF -all, DKIM, DMARC p=reject: для підробок, втручань і пересилань |
Кожен слухач прив’язаний до обох сімейств, і кожен MX має запис A і запис AAAA. IPv6 тут не додаток. Поштовий сервер без нього є дефектом, а довести, що цей його має, просто: запусти кожну перевірку двічі.
Етап за етапом
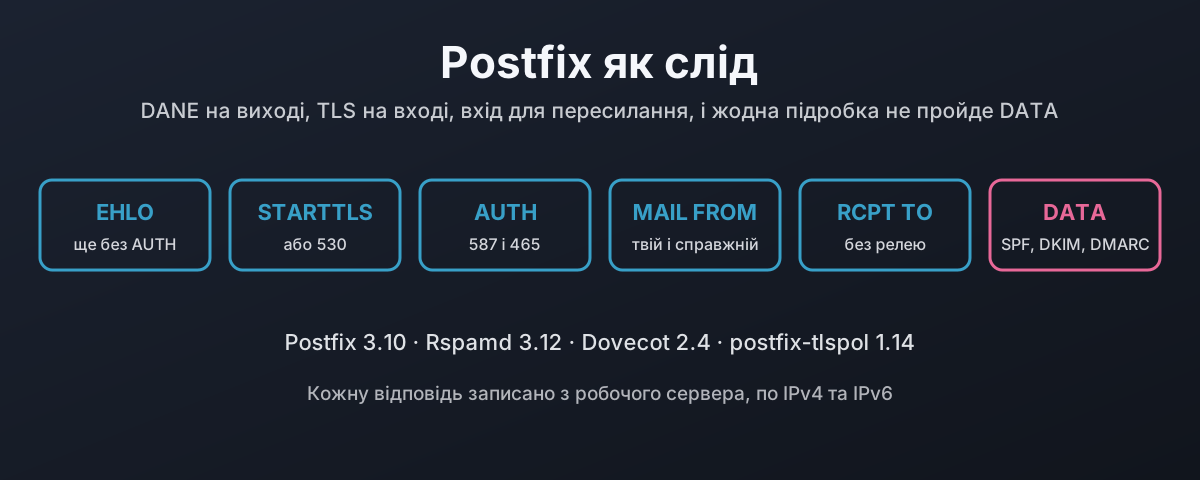
Сеанс SMTP це фіксована послідовність, і кожне правило цієї збірки має в ній природне місце. Порядок важить з однієї причини: відмовляй так рано, як дозволяють докази. Що домену відправника не існує, відомо вже на MAIL FROM, тож немає причини приймати тіло листа, перш ніж відмовити. Що тіло змінене, відомо лише після DATA, тож там і відмовляємо.
Решта допису йде цими етапами по порядку: TLS на вході, TLS на виході, вхід і пересилання, адреси відправника, а потім те, що Rspamd робить із тілом листа.
Жодного відкритого тексту на вході
Один рядок:
smtpd_tls_security_level = encrypt
Клієнт, який пробує пропустити STARTTLS, не отримує нічого, крім відмови:
<-  220 mail.alpha.test ESMTP Postfix
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
А тепер прочитай, що власна документація Postfix каже про це налаштування:
According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server. Instead, this should be used on dedicated servers, for example submission (port 587).1
RFC 2487 це старий номер RFC 3207, і саме через це правило більшість хостів MX в інтернеті досі приймають пошту відкритим текстом. Я однаково застосовую його до публічного MX. Свідомо. Головний допис пояснює, чому я вважаю це правило хибним, і ціна справжня: відправник, чий сервер не вміє TLS, до тебе не достукається. У 2026 році це сервер, від якого тобі пошта й не потрібна.
Жодного відкритого тексту на виході
Цю половину більшість посібників роблять неправильно, бо очевидне налаштування робить не те, що обіцяє його назва.
Postfix має рівень безпеки dane. Постав його, і чекатимеш, що пошта йтиме автентифікованою. Не йтиме. Ось що postconf(5) каже про його поведінку, коли інший бік нічого не публікує:
When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.2
may це опортуністичний TLS, і TLS_README описує його прямо: «Otherwise, messages are sent in the clear.»3 Більша частина інтернету не публікує записів TLSA. Тож smtp_tls_security_level = dane сам по собі означає DANE для жменьки доменів, що це роблять, і відкритий текст для всіх інших, чий сервер не пропонує STARTTLS. Опортуністичний режим із кращою назвою.
Виправлення таке: зробити encrypt нижньою межею і піднімати кожне призначення вище неї, коли воно публікує щось краще. Піднімає postfix-tlspol. Це невеликий сервер політик під ліцензією MIT, якого Postfix питає про кожен домен одержувача через socketmap. Він спершу шукає придатні записи TLSA у підписаній зоні, потім MTA-STS, і відповідає політикою, яку має застосувати Postfix:
smtp_dns_support_level = dnssec
smtp_tls_security_level = encrypt
smtp_tls_mandatory_protocols = >=TLSv1.2
smtp_tls_policy_maps = socketmap:inet:[fd89:50::25]:8642:QUERYwithTLSRPT
Його README конкретно каже, що він повертає: він «Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.»4 Коли його спитали про три лабораторні домени, він сказав саме це:
level=INFO msg="Evaluated policy" origin=network domain=alpha.test policy=dane-only ttl=214
level=INFO msg="Evaluated policy" origin=network domain=bravo.test policy=dane-only ttl=198
level=INFO msg="No policy found" origin=network domain=plain.test ttl=1800
Відсутність політики для plain.test означає, що Postfix відступає до нижньої межі encrypt, а plain.test не пропонує STARTTLS. Пошта чекає:
postfix/smtp[194]: 78598130DA54: to=<someone@plain.test>, relay=mail.plain.test[fd89:50::22]:25,
  delay=0.02, delays=0.01/0.01/0.01/0, dsn=4.7.4,
  status=deferred (TLS is required, but was not offered by host mail.plain.test[fd89:50::22])
А ось випадок, що доводить: DANE щось робить. На початку збірки Stalwart на bravo.test ще віддавав власний стартовий сертифікат, тоді як зона публікувала запис TLSA для справжнього. Сервер із цілком нормальним сертифікатом, просто не тим, за який поручився власник домену:
postfix/smtp[196]: server certificate verification failed for mail.bravo.test[fd89:50::21]:25:
  num=65:no matching DANE TLSA records
postfix/smtp[196]: 79160130DA56: to=<someone@bravo.test>, relay=mail.bravo.test[10.89.50.21]:25,
  delay=5.9, delays=0/0.01/5.9/0, dsn=4.7.5, status=deferred (Server certificate not verified)
В обох випадках «відкладено» є правильною відповіддю. Відкладений лист повторюють кілька днів, що дає іншому боку час полагодити свій кінець, і нічого не губиться. Лист, надісланий відкритим текстом, назад не забереш. Тож чекати завжди дешевший збій.
Резолвер є частиною ланцюга довіри
smtp_dns_support_level = dnssec змушує Postfix просити в резолвера перевірені відповіді, а потім вірити біту AD від резолвера, прапорцю, що каже «я перевірив підписи». Сам Postfix нічого не перевіряє. Він довіряє. Хоч який резолвер вказано в /etc/resolv.conf, тепер саме він вирішує, чи твоя пошта автентифікована.
Ти знайдеш поради, що glibc викидає цей біт, якщо в resolv.conf немає options trust-ad. Я це перевірив, і на цьому Postfix різниці немає: DANE збігався і з опцією, і без неї. Вихідний код пояснює чому. Postfix сам ставить прапорець щоразу, коли просить DNSSEC:
    if (DNS_WANT_DNSSEC_VALIDATION(flags))
	flags |= (RES_USE_EDNS0 | RES_TRUSTAD);
Це з src/dns/dns_lookup.c.5 Тож важить не опція резолвера. Важить, на який резолвер ти вказуєш. Він мусить перевіряти підписи, і шлях до нього має бути таким, якому ти довіряєш, що на практиці означає: він працює на самому поштовому сервері або в мережі, до якої ніхто інший не дістанеться. Публічний резолвер через інтернет охоче поставить тобі AD. Так само зробить будь-хто, хто сидить між тобою і ним.
DANE: публікуй ключ, а не сертифікат
Запис TLSA закріплює те, що сервер-відправник має побачити під час з’єднання. Використовувати треба 3 1 1, і кожне з трьох чисел є вибором:
| Поле | Значення | Що означає | Чому саме воно |
|---|---|---|---|
| Usage | 3, DANE-EE | збіг із власним сертифікатом сервера | у ланцюгу немає CA, якому треба довіряти чи який може підвести |
| Selector | 1, SPKI | хешувати лише відкритий ключ | переживає кожне поновлення на тому самому ключі |
| Matching | 1, SHA-256 | дайджест, а не повний ключ | кожен клієнт DANE мусить це підтримувати |
RFC 7672 пояснює причину такої комбінації одним рядком:
this record type works for all clients and need not change across certificate renewals with the same key.6
Хеш це один конвеєр, і ось він проти лабораторного сертифіката та запису, який віддає підписана зона:
$ openssl x509 -in mail.alpha.test.crt -noout -pubkey \
    | openssl pkey -pubin -outform DER | sha256sum
093a80cac907a52eb41d17df20163c95f2e15d6702c76f65174d7fc32460c69f  -

$ dig +dnssec _25._tcp.mail.alpha.test TLSA
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
_25._tcp.mail.alpha.test. 165 IN TLSA 3 1 1 093A80CAC907A52EB41D17DF20163C95F2E15D6702C76F65174D7FC3 2460C69F
Частину «need not change» лабораторія довела випадково. Посеред роботи суворіші перевірки сертифікатів у Python 3.13 відкинули лабораторні сертифікати через відсутній ідентифікатор ключа центру сертифікації, тож усі їх перевипустили. Ті самі закриті ключі, нові сертифікати. Жоден запис TLSA не змінився, і жоден відправник із DANE нічого не помітив.
Тепер пастка. Більшість людей поновлює сертифікати через certbot, автоматично, раз на кілька тижнів. З власної документації certbot:
Not reusing private keys is the default behavior of Certbot.7
Тож типове поновлення щоразу створює новий ключ. Запис TLSA перестає збігатися, і кожен відправник, що перевіряє DANE, у день поновлення починає відкладати твою пошту. На твоєму боці ніщо не ламається. Ніщо тобі про це не каже. Запускай certbot з --reuse-key, і запис переживе кожен сертифікат, який ти за ним поставиш. Коли ключ таки треба змінити, для цього є порядок:
Другий крок люди пропускають. Результат: відкладена пошта, доки старий запис не застаріє в кожному кеші, і відкладають її саме ті відправники, що роблять безпеку як слід.
Ніхто не пересилає без входу
Пересилання (relay) означає надсилати пошту далі до домену, для якого ти не є кінцевою точкою. Відкритий релей це спосіб відмивати спам через чужу репутацію. Старий спосіб закрити його полягав у довірі до діапазону адрес, тож усе з офісної мережі могло пересилати. Це довіра за місцем. У мережі з гостьовим WiFi, користувачами VPN і випадковим скомпрометованим ноутбуком місце мало чого варте.
Тож жодній адресі не довіряють, крім самої машини:
mynetworks = 127.0.0.0/8 [::1]/128
smtpd_relay_restrictions = reject_unauth_destination
Порт 25 для пошти, що надходить до цього домену, і ні для чого іншого. Він ніколи не пересилає, ні для кого:
<** 554 5.7.1 <someone@plain.test>: Relay access denied
Користувачі надсилають через подання: порт 587 зі STARTTLS або 465 з TLS від першого байта. Обидва вимагають входу, перш ніж щось робити. Dovecot перевіряє паролі, з усіма поштовими протоколами вимкненими, щоб він не робив нічого іншого, а Postfix питає його через сокет. Слухач подання в master.cf:
submission inet n       -       y       -       -       smtpd
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_tls_auth_only=yes
  -o smtpd_client_restrictions=permit_sasl_authenticated,reject
  -o smtpd_sender_restrictions=reject_sender_login_mismatch
  -o smtpd_relay_restrictions=permit_sasl_authenticated,reject
smtpd_tls_auth_only означає, що сервер навіть не пропонує AUTH, доки не піднято TLS, тож пароль ніколи не проходить дротом відкритим текстом. Рядків AUTH у відповіді на EHLO без шифрування: нуль. Клієнт, що підключається до 587 і пробує надіслати без входу, нікуди не дістається:
<** 554 5.7.1 <unknown[fd89:50::50]>: Client host rejected: Access denied
Вхід володіє своїми адресами
Вхід доводить, хто ти. Він нічого не каже про те, від імені яких адрес тобі можна надсилати. Без цього зв’язку будь-який користувач на сервері може надіслати лист від імені фінансового директора, і пошту буде підписано й доставлено так, ніби вона справжня. Postfix пов’язує одне з іншим мапою «адреса до власника»:
alice@alpha.test       alice@alpha.test
bob@alpha.test         bob@alpha.test
postmaster@alpha.test  alice@alpha.test
reject_sender_login_mismatch на портах подання застосовує це до відправника в конверті. Увійшовши як alice, пробуємо надіслати як bob:
<** 553 5.7.1 <bob@alpha.test>: Sender address rejected: not owned by user alice@alpha.test
Це покриває конверт. Це не покриває заголовок From:, тобто адресу, яку одержувач справді бачить, і postconf(5) прямо каже про це у примітках до цього самого обмеження:
to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter8
Rspamd тут уже працює як milter, тож перевірка заголовка це коротке правило на Lua, яке порівнює користувача, що увійшов, з адресою From:, плюс примусова відмова на символ, який воно піднімає:
rspamd_config.AUTH_FROM_NOT_LOGIN = {
  callback = function(task)
    local user = task:get_user()
    if not user then return false end
    local from = task:get_from('mime')
    if not from or not from[1] or not from[1].addr then return true, 'no From address' end
    if string.lower(from[1].addr) ~= string.lower(user) then
      return true, from[1].addr .. ' is not ' .. user
    end
    return false
  end,
  score = 0.0,
  description = 'Authenticated user sent with a From: address that is not their own',
  group = 'headers',
}
Alice надсилає з MAIL FROM:<alice@alpha.test> і From: bob@alpha.test:
<** 554 5.7.1 You may only send as your own address
Відображуване ім’я дозволене, і зміна регістру теж. Alice <ALICE@alpha.test> проходить, бо порівнюється адреса і без урахування регістру.
Перевірка, яка сама себе вимикає
Ось перше з налаштувань, що мовчки нічого не роблять. Очевидний спосіб не дати стороннім підробляти твій власний домен на порту 25 полягає в тому, щоб поставити туди й перевірки невідповідності входу. Postfix приймає конфігурацію, стартує і пише в журнал ось що:
warning: restriction `reject_authenticated_sender_login_mismatch' ignored: no SASL support
warning: restriction `reject_unauthenticated_sender_login_mismatch' ignored: no SASL support
На порту 25 SASL вимкнено, і цілком слушно, бо там ніхто не входить. Тож перевірку пропущено. Пошту прийнято. Єдиний слід це попередження в журналі, який ніхто не читає, а без цієї перевірки будь-хто в інтернеті міг би надіслати на цей сервер MAIL FROM:<alice@alpha.test> і доставити лист колегам alice так, ніби його написала вона.
Виправлення: відмовляти нашим власним доменам за назвою на порту 25, бо пошта від нас законно ніколи туди не надходить:
smtpd_sender_restrictions = reject_non_fqdn_sender, reject_unknown_sender_domain,
    check_sender_access texthash:/etc/postfix/own_domains
де own_domains містить один рядок, alpha.test REJECT Our own domain: send through submission with a login. Перевірено ззовні:
<** 554 5.7.1 <alice@alpha.test>: Sender address rejected: Our own domain: send through submission with a login
Домени відправника, яких не існує
Якщо домену в MAIL FROM не існує, туди ніколи нічого не можна буде надіслати назад, і нічого законного звідти ніколи не надходило. reject_unknown_sender_domain відхиляє пошту, коли цей домен має «no DNS MX and no DNS A record».9 Типовий код відповіді Postfix для цього 450, тимчасова помилка, яка запрошує підробника спробувати пізніше. Я змінив його на 550.
postconf(5) прямо висловлюється щодо цього налаштування: «Do not change this unless you have a complete understanding of RFC 5321.»10 Справедливо. Ось міркування. 4xx каже відправникові поставити лист у чергу й повторити, і це правильно, коли відповідь може змінитися. Домен, у якого записів немає зараз, не обросте ними за наступні п’ять хвилин. Postfix відокремлює це від випадку, коли відповідь ще невідома: збій DNS обробляє unknown_address_tempfail_action, і він досі відкладає. Зміна коду змінює лише той випадок, у якого відповідь є.
Лабораторія перевірила всі три, плюс той, що цікавить правило IPv6. Формулювання postconf каже «A record», а домен, чия єдина адреса це запис AAAA, не повинен вважатися відсутнім:
| Домен відправника | DNS каже | Відповідь |
|---|---|---|
nosuch-lab.co.uk | NXDOMAIN | 550 5.1.8 <someone@nosuch-lab.co.uk>: Sender address rejected: Domain not found |
v6only-lab.co.uk | лише AAAA, без A, без MX | прийнято |
dnsfail-lab.co.uk | SERVFAIL | 450 4.1.8 … Sender address rejected: Domain not found, повтор пізніше |
sender.test | MX, A, AAAA | прийнято |
На практиці «A record» охоплює AAAA, і домен лише з IPv6 у безпеці. Відмова приходить на MAIL FROM, ще до того, як відправник надіслав бодай байт тіла. За замовчуванням Postfix притримує відмову на MAIL FROM до першого RCPT TO, тож відповідь приходить на крок пізніше, ніж ти міг би чекати, і тому діаграма етапів показує її саме там.
SPF, DKIM і DMARC із зубами
Ці три як слід розібрано в головному дописі. По одному рядку на кожен: SPF каже, яким серверам можна надсилати від імені домену, DKIM підписує лист, щоб зміни було видно, а DMARC каже, що робити, коли вони не проходять, і чи збігаються вони з видимим доменом у From:. Домашнє правило: відхиляти при жорсткому збої SPF і при підписі DKIM, який є, але не перевіряється. Непідписана пошта не є збоєм DKIM. Це обробляє DMARC p=reject на домені відправника.
Rspamd робить усі три в одному milter, плюс підписує DKIM вихідну пошту. Postfix передає йому кожен лист, і якщо Rspamd не відповідає, пошта чекає, а не проходить неперевіреною:
smtpd_milters = inet:127.0.0.1:11332
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
Rspamd працює на балах, і це перше, що про нього треба зрозуміти. З коробки нічого не відхиляється через те, що SPF не пройшов. Нічого. Кожен результат додає чи віднімає кілька балів, і лист відхиляється, коли сума перевищує 15. Модуль force_actions і перетворює окремий результат на рішення:
rules {
  SPF_FAIL_REJECT {
    action = "reject";
    expression = "R_SPF_FAIL";
    message = "SPF hard fail: this host is not allowed to send for that domain";
  }
  DKIM_FAIL_REJECT {
    action = "reject";
    expression = "R_DKIM_REJECT";
    message = "DKIM signature does not verify: the message was changed or forged";
  }
  DMARC_REJECT {
    action = "reject";
    expression = "DMARC_POLICY_REJECT";
    message = "DMARC policy of the sender's domain says reject";
  }
}
П’ять листів від sender.test, надісланих із клієнта в лабораторії. Запис SPF дозволяє ip6:fd89:50::50 і більше нічого, тож той самий клієнт, що надсилає по IPv4, є неавторизованим сервером для цього домену. Саме так виглядає і пересланий лист:
| Випадок | Як надіслано | SPF | DKIM | DMARC | Бали Rspamd | Відповідь |
|---|---|---|---|---|---|---|
| A | підписаний, з указаної адреси IPv6 | pass | pass | pass | 3,59 з 15 | прийнято |
| B | підписаний, потім змінено банківські реквізити | pass | fail | pass | 2,30 з 15 | 554 5.7.1 DKIM signature does not verify |
| C | непідписаний, з IPv4 | fail | none | reject | 5,00 з 15 | 554 5.7.1 SPF hard fail |
| D | підписаний і незмінений, з IPv4 | fail | pass | pass | 2,30 з 15 | 554 5.7.1 SPF hard fail |
| E | непідписаний, з указаної адреси IPv6 | pass | none | pass | 3,80 з 15 | прийнято |
Подивись на випадок B. Це рахунок-фактура, у якому після підпису змінили код банку й номер рахунку. Інакше кажучи, шахрайство з рахунками. SPF пройшов, бо лист прийшов із правильного сервера. DMARC пройшов, бо SPF пройшов і збігся з доменом у From:. За балами Rspamd дав йому 2,30 з 15 і доставив би його. Єдине, що його зупинило, це примусова відмова на зламаний підпис. DMARC сам по собі пропускає змінений лист, доки вціліла хоча б одна з двох перевірок, і це варто знати, перш ніж називати домен захищеним лише тому, що його DMARC каже reject.
Випадок D це ціна, і про неї треба сказати прямо. Правильно підписаний, незмінений лист відхилено, бо він прийшов із сервера, якого немає в записі SPF. Саме це робить пересилання: пересилач надсилає твій лист далі зі своєї адреси. Відмова лише на основі SPF означає, що переслана пошта з доменів із -all повертається. SRS на пересилачі це виправляє, і так само виправила б довіра до DKIM понад SPF, але домашнє правило є домашнім правилом, і ціну записано.
Типове налаштування, що довіряє кожній приватній мережі
Друге налаштування, що мовчки нічого не робить. Rspamd пропускає SPF та деякі інші перевірки для адрес, які вважає локальними, і постачуваний список в options.inc такий:
local_addrs = [192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12, fd00::/8, 169.254.0.0/16, fe80::/10];
Кожен приватний діапазон, обидва сімейства. Якщо твій MX стоїть за балансувальником навантаження, NAT чи проксі з приватною адресою, SPF тихо пропускається для всього цього. У лабораторії, де вся адресація приватна, SPF жодного разу не дав збою, доки це не змінили.
Очевидне виправлення не працює. Rspamd має два каталоги для локальних налаштувань, і його FAQ пояснює різницю: local.d «Merges with defaults. Collections and lists are combined», тоді як override.d «Replaces defaults.»11 Вужчий список у local.d/options.inc об’єднується з постачуваним, тобто нічого не звужує. Він мусить іти в override.d/options.inc:
local_addrs = [127.0.0.0/8, ::1];
а rspamadm configdump options це спосіб перевірити, що Rspamd насправді отримав, а не що ти думаєш, що написав.
У цій збірці також вимкнено сірі списки (greylisting). Вони надсилають невідомим відправникам тимчасову відмову і приймають їх під час повтору, що справді зупиняє частину спаму, але сірі списки Rspamd відповідають раніше, ніж своє скажуть SPF і DMARC, тож під час тестування ти бачиш відкладення там, де чекав вердикту.12 Тести вище мають сенс лише з вимкненими сірими списками.
Твої власні повернення, відхилені твоїм власним DMARC
Остання пастка виринула, коли Stalwart у лабораторії відхилив повернення (bounce) від цього сервера. Postfix надсилає повернення з порожнім відправником конверта і From: MAILER-DAEMON@mail.alpha.test. Без відправника в конверті єдина перевірка SPF, що лишається, це перевірка імені, яке сервер назвав у HELO, mail.alpha.test, а в нього не було запису SPF. Повернення також не було підписане. Тож DMARC відступив до політики для alpha.test, знайшов p=reject, і сервер-одержувач зробив саме те, що йому сказав домен:
smtp.dmarc-fail … domain = "alpha.test", policy = "reject", result = DMARC check failed
  (dmarc.fail) { causedBy = Policy not aligned }
Власна політика домену викидала його власні повідомлення про недоставку. Кожне ім’я хоста MX отримує власний запис SPF, і це виправляє проблему:
mail IN TXT "v=spf1 a -all"
Шість налаштувань, які виглядають зробленими
Пастки вище мають спільну форму. Кожна з них це налаштування, яке виглядає зробленим, не дає помилки і не робить нічогісінько.
| Виглядає зробленим | Що насправді відбувається | Як знайдено |
|---|---|---|
smtp_tls_security_level = dane | відкритий текст скрізь, де не опубліковано TLSA | читанням postconf(5) |
| перевірки невідповідності входу на порту 25 | пропущено, одне попередження в журналі | надсиланням підробки |
local_addrs звужено в local.d | об’єднано з типовим, нічого не звужено | rspamadm configdump |
DMARC p=reject у відправника | змінена пошта проходить, якщо проходить SPF | випадок B |
| поновлення certbot | новий ключ, TLSA перестає збігатися | читанням документації certbot |
DMARC p=reject на твоєму власному домені | твої власні повернення відхилено | відхиленим поверненням |
Два з них є в документації, якщо прочитати правильний абзац правильної сторінки. Решта чотири виринули лише тоді, коли я надіслав саме той лист, який правило мало зупинити, і подивився, що повернулося. Перечитування конфігурації й згода з нею не знайшли жодного. Якщо ти візьмеш із цього допису одну звичку, візьми цю, бо кожен рядок тут можна скопіювати на сервер, і він однаково може не працювати.
Типові налаштування це чуже рішення
Кожна відмова в цьому дописі це налаштування, яке Postfix має роками. Навіть DANE, найновіше тут, є в ньому з версії 2.11.13 Ніщо з цього не нове, ніщо не дороге, а сервер під ним та сама вільна програма, якою він завжди був. Різниця між поштовим сервером, що пропускає змінений рахунок, і тим, що відхиляє його на DATA, це сторінка конфігурації та пообіддя тестування.
То чому ж так мало інтернету так працює? Бо вирішують типові налаштування, а їх задали, щоб пошта гарантовано проходила в інтернеті, де TLS був винятком. Тоді це було розумне рішення. Залиш їх як є сьогодні, і ти віддав свої рішення з безпеки на вибір, який хтось зробив у 2002 році, для мережі, якої вже не існує, щодо пошти, яка не була твоєю.
Тримати поштовий сервер означає вирішити відповідати за те, що крізь нього проходить. Ці налаштування і є це рішення, записане. Типові налаштування це те, що ти отримуєш, коли його ніхто не ухвалив.
postconf(5): smtpd_tls_security_level — рівень
encrypt: «According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server.» ↩︎postconf(5): smtp_tls_security_level — рівень
dane: «When DNSSEC-validated TLSA records are not found the effective tls security level is „may“.» ↩︎Postfix TLS_README: Opportunistic TLS — «The SMTP transaction is encrypted if the STARTTLS ESMTP feature is supported by the server. Otherwise, messages are sent in the clear.» ↩︎
postfix-tlspol on GitHub — сервер політик MTA-STS і DANE для Postfix під ліцензією MIT: «Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.» Тут використано версію 1.14.4. ↩︎
Postfix source, src/dns/dns_lookup.c — «Automatically turns on the RES_TRUSTAD flag on systems that support this flag», і код, який це робить, коли запитано перевірку DNSSEC. ↩︎
RFC 7672 §3.1.1 — безпека SMTP через опортуністичний DANE TLS. Записи TLSA для серверів SMTP «should, in most cases, be „DANE-EE(3) SPKI(1) SHA2-256(1)“ records». ↩︎
Certbot user guide, command-line options —
--reuse-key: «When renewing, use the same private key as the existing certificate. (default: False)», а під--no-reuse-key: «Not reusing private keys is the default behavior of Certbot.» ↩︎postconf(5): reject_known_sender_login_mismatch — «to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter». ↩︎
postconf(5): reject_unknown_sender_domain — відхиляє, коли домен у MAIL FROM має «no DNS MX and no DNS A record», або хибний MX. ↩︎
postconf(5): unknown_address_reject_code — типово 450: «Do not change this unless you have a complete understanding of RFC 5321.» ↩︎
Rspamd FAQ: the difference between local.d and override.d — local.d «Merges with defaults. Collections and lists are combined»; override.d «Replaces defaults. Entire sections are overwritten.» ↩︎
Rspamd greylisting module — «The greylisting module triggers a soft reject action, which is intended to be interpreted by the MTA as a temporary rejection». ↩︎
Postfix TLS_README: DANE — «Postfix ≥ 2.11 supports the new dane and dane-only security levels». ↩︎