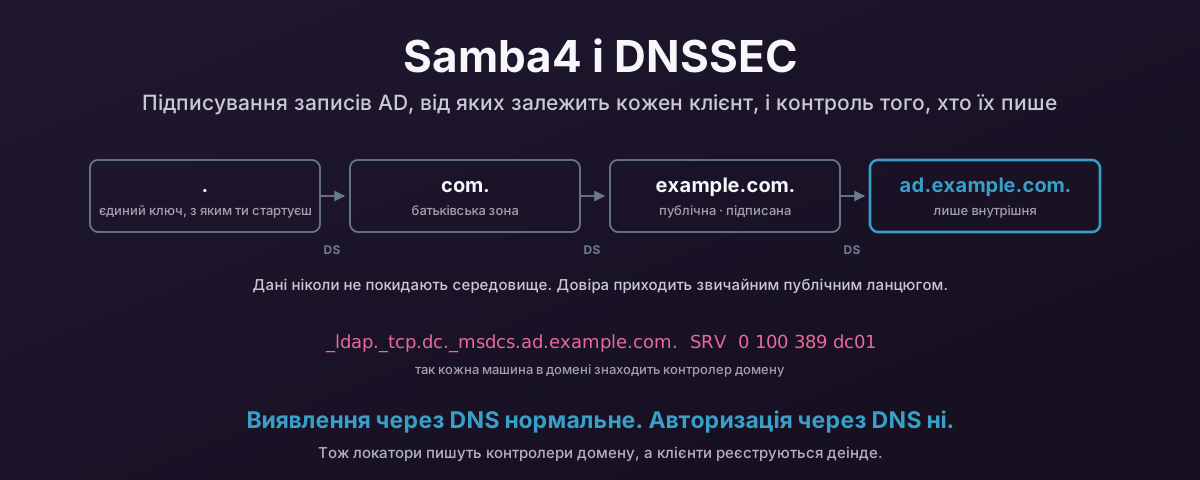
Кожна машина в домені Active Directory знаходить свій контролер домену, питаючи DNS. Не зі списку в налаштуваннях. Вона питає запис SRV і йде туди, куди її відправить відповідь. А отже, кілька записів під _msdcs стають найкритичнішою для безпеки річчю в зоні, і виникають два питання, на які варто відповісти як слід: як їх підписати і кому дозволено їх записувати. Ці питання ставлять рідко, і за замовчуванням на обидва відповідають погано.
Цей допис відповідає на обидва для контролера домену Samba4. BIND із dlz_bind9, що віддає дані з каталогу, inline signing, прихований первинний сервер (hidden primary), до якого жоден клієнт ніколи не дістається, делегування всередині публічної зони, щоб ланцюг довіри сягав кореня, і динамічні оновлення клієнтів, триманих подалі від локаторів.
Але підписування чогось варте, лише коли ти знаєш, що воно захищає, а це означає почати на рівень нижче: з того, як ім’я взагалі розв’язується. Тож перша третина тексту присвячена спуску від кореня. Якщо ти це знаєш напам’ять, переходь одразу до двох бекендів DNS у Samba.
Резолвер на старті не знає майже нічого
Варто чітко розуміти, як мало резолвер має від народження, бо з цього випливає все інше в цьому дописі.
Щойно встановлений рекурсивний резолвер знає дві речі. Він знає адреси кореневих серверів: файл підказок, тринадцять імен від a.root-servers.net до m.root-servers.net, які обслуговує через anycast значно більше екземплярів, ніж тринадцять. І, якщо він валідує, він знає один публічний ключ: ключ кореня.
Це вся вбудована конфігурація. Кожен інший факт, який він коли-небудь видасть (які сервери авторитетні для uk, де живе твій домен, яку адресу має твій поштовий сервер), він дізнається під час роботи, питаючи, а потім кешує, доки не вийде TTL.
Це добрий дизайн. Нікому не треба постачати список усіх серверів імен інтернету, і жодна центральна сторона не мусить схвалювати зміну в твоїй зоні. Але в нього є наслідок, якому присвячено решту цього допису: резолвер вірить тому, що йому каже той сервер, на який вказала попередня відповідь. Прибери підписи, і вся конструкція стане ланцюгом тверджень, кожне з яких засвідчене лише тим, що прийшло з адреси, названої попередньою відповіддю. Це забагато ваги, щоб вішати її на зворотну адресу.
Спуск деревом
Пошук імені не є одним запитанням. Це серія переадресацій (referral) вниз деревом імен, і кожен крок є окремим запитом до іншого сервера.
Скажімо, клієнт хоче dc01.ad.example.co.uk. Резолвер із холодним кешем робить ось що:
- Питає кореневий сервер. Корінь не знає відповіді й не вдає, що знає. Він повертає переадресацію: порожню секцію відповіді, а в секції authority записи
NSдляuk, з адресами цих серверів імен як glue у додатковій секції. - Питає сервер
uk. Ще одна переадресація, цього разу до серверів іменexample.co.uk. - Питає сервер
example.co.uk. Якщоad.example.co.ukделеговано (а в дизайні далі в цьому дописі так і є), ще одна переадресація. - Питає сервер
ad.example.co.uk. Цей авторитетний для імені, тож відповідає записомAі ставить біт AA (authoritative answer, авторитетна відповідь).
Три речі в цьому спуску матимуть значення далі.
Переадресація і є делегуванням. Батьківська зона не тримає вмісту дочірньої. Вона тримає записи NS, які кажуть «питай он там», а (щойно з’являється підписування) ще й запис DS, який каже «і ось відбиток ключа, якого варто чекати, коли спитаєш». Делегування є єдиним структурним механізмом, що є в DNS, і саме ним ти скористаєшся, щоб внутрішня зона лишалася внутрішньою.
Майже все це кешується. Переадресації кореня і TLD мають довгі TTL, тож розігрітий резолвер одразу стрибає до кроку три або чотири. Тому кеш резолвера і варто атакувати: отруїш один запис, і ти перенаправив усе під ним на стільки, скільки триває обраний тобою TTL.
Повне ім’я надсилається не кожному серверу. За мінімізації QNAME резолвер питає корінь лише про uk, а не про dc01.ad.example.co.uk. Корисно знати, якщо колись шукатимеш свої внутрішні імена в журналі запитів десь вище. Їх там бути не повинно.
Стаб, рекурсивний, авторитетний
Три слова, які вживають як синоніми, хоча вони означають зовсім різну роботу. Від цієї різниці залежить половина допису про Active Directory, тож варто її закріпити.
| Що робить | Ходить деревом? | Тримає дані зони? | |
|---|---|---|---|
| Стаб-резолвер | Бібліотека чи локальна служба, яку викликають твої застосунки. Питає один налаштований сервер і бере відповідь. | Ні | Ні |
| Форвардер | Передає запити іншому резолверу, кешує відповіді. | Ні | Ні |
| Рекурсивний резолвер | Робить спуск, описаний вище, кешує кожен крок, за бажання валідує підписи. | Так | Ні |
| Авторитетний сервер | Відповідає за зони, які йому дали, і лише за них. Про все інше каже «не знаю». | Ні | Так |
Важливий рядок останній. Авторитетному серверу нічого робити з рекурсією, а рекурсивному резолверу нічого бути авторитетним. Поєднай їх, і отримаєш машину, яка водночас приймає довільні запитання від клієнтів і тримає дані, від яких ці клієнти залежать. Саме такою машиною ти не хочеш бачити свій контролер домену.
На сучасному десктопі з Linux є ще один шар, про який варто знати. systemd-resolved запускає стаб-слухача на loopback-адресі й пише resolv.conf, що вказує на нього самого, з options edns0 trust-ad. Зверни увагу саме на trust-ad: він каже стабу вірити біту AD (authenticated data, автентифіковані дані) у відповідях від цього сервера. Біт AD сам по собі нічого не доводить: це лише твердження висхідного резолвера, що він провалідував. Довіряти йому розумно, коли висхідний резолвер твій і шлях до нього надійний, а інакше це не має сенсу.
Як насправді знаходять служби
Запис A відповідає на одне питання: яку адресу має це ім’я. Він нічого не каже про те, на якому порту служба, якому з кількох серверів віддати перевагу і що робити, коли перший лежить.
Записи SRV відповідають на всі три. За RFC 2782 форма така:
_service._proto.name. TTL IN SRV priority weight port target
Кожне поле має своє призначення:
- Префікси з підкресленням тримають мітки служб в окремому просторі імен.
_tcpніколи не зіткнеться з хостом, що справді зветьсяtcp, бо ім’я хоста не може починатися з підкреслення. - Priority задає порядок перемикання при відмові: нижчий пробують першим. Сервери з вищим числом пріоритету використовуються лише тоді, коли все нижче недосяжне.
- Weight ділить навантаження в межах одного пріоритету. Пара з вагою 100 і 300 отримає приблизно чверть і три чверті клієнтів. Це пропорційний розподіл, а не round-robin.
- Port звільняє службу від стандартного номера, і саме так клієнт знаходить сервер LDAP на 3268 без того, щоб хтось його прописував у коді.
- Target має бути ім’ям із записами
AабоAAAA. RFC 2782 прямо каже, що це не може бути CNAME, і що єдина ціль.означає «цю службу тут навмисно не надають». Таке корисно публікувати свідомо.
Саме це робить домен знаходжуваним, а не прописаним у налаштуваннях. Машина в домені не має списку твоїх контролерів домену. У неї є ім’я домену, і вона питає.
Імена, які публікує Active Directory
Домен AD з погляду клієнта переважно є набором записів SRV. Найцікавіше дерево під _msdcs, бо саме так клієнти відрізняють «сервер LDAP» від «контролера домену для цього домену» і від «глобального каталогу для цього лісу»:
| Ім’я | Хто про нього питає |
|---|---|
_ldap._tcp.<domain> | Будь-що, кому потрібен LDAP у домені |
_ldap._tcp.dc._msdcs.<domain> | Пошук контролера домену, найважливіший |
_ldap._tcp.pdc._msdcs.<domain> | Саме емулятор PDC |
_ldap._tcp.gc._msdcs.<forest> | Глобальний каталог |
_kerberos._tcp.<domain>, _kerberos._udp.<domain> | Пошук KDC, ще до того, як є будь-який квиток |
_kpasswd._tcp.<domain>, _kpasswd._udp.<domain> | Зміна паролів |
_ldap._tcp.<site>._sites.dc._msdcs.<domain> | Пошук з урахуванням сайту: знайти DC, що поруч |
Подивись, навіщо цей список. Автентифікація Kerberos не може початися, доки клієнт не знайшов KDC, а KDC він знаходить через DNS. Пошук з урахуванням сайту означає, що відповідь ще й вирішує, проти якого датацентру клієнт автентифікується.
Та сама ідея, осучаснена
У SRV є наступник, про якого варто знати. Записи SVCB і HTTPS (RFC 9460) узагальнюють цей шаблон: параметри служби в DNS, включно з ALPN, портом і підказками адрес, в одному записі. Саме так браузер дізнається, що можна одразу йти на HTTP/3 без переадресації. Запис HTTPS уже широко розгорнутий. Механізм за духом той самий, що й у SRV: клієнту каже DNS, як дістатися до служби. А отже, аргумент із наступного розділу стосується його так само.
Усе після пошуку довіряє пошуку
Ось поворотний момент, і саме тому в дописі про DNS є розділ про безпеку, а не навпаки.
Машина в домені завантажується й питає, де контролер домену. Отримує ім’я і порт. Підключається туди і тоді починає робити все, що ми зазвичай вважаємо шаром безпеки: Kerberos, підписування LDAP, channel binding, перевірку сертифікатів.
То що буде, якщо відповідь була брехнею?
Тут важливо бути чесним, бо відповідь не «миттєва катастрофа». Kerberos спроєктовано з взаємною автентифікацією саме для того, щоб клієнт не залежав від свого пошуку імені: хост, який не може пред’явити сервісний квиток для імені, про яке питав клієнт, не завершить обмін. Отримай відповідь SRV, що вказує на машину без ключа в домені, і для суворо налаштованого клієнта це закінчиться відмовою.
Реальна шкода тонша, і вся вона в щілинах навколо цього:
- Пониження (downgrade). Клієнт, який відкочується на NTLM, коли Kerberos не працює, щойно опинився в руках того, хто відповів.
- Relay і примус (coercion). Атакувальнику не треба бути DC. Досить бути тим ім’ям, до якого підключається клієнт, щоб почати переправляти цю автентифікацію туди, де вона корисна.
- Відмова в обслуговуванні, що виглядає як несправність. Направ
_ldap._tcp.dc._msdcsна щось, що не відповідає, і домен буде періодично зламаний так, що ще довго ніхто не запідозрить DNS. - Усе, де взаємної автентифікації немає взагалі. Синхронізація часу, syslog, моніторинг, агенти резервного копіювання, та внутрішня HTTP-штука з
verify=False. У багатьох середовищах такого більше, ніж там хотіли б визнати.
Загальний принцип, який варто винести: DNS є механізмом виявлення, а не механізмом авторизації. Цілком розумно знаходити службу за іменем. Нерозумно щось дозволяти на підставі імені, а кількість систем, які тихо це роблять (білі списки на основі PTR, ACL за іменами хостів, «це у внутрішній мережі, отже, наше»), і є справжньою поверхнею атаки.
Що DNSSEC виправляє, а що ні
DNSSEC існує, щоб відповісти на одне питання: чи справді ця відповідь прийшла від зони, якій належить ім’я, без змін?
Працює він (RFC 4033 і два наступні) через підписування і через прив’язку підписів ланцюгом до чогось, чому ти вже довіряєш:
- Кожен RRset у підписаній зоні має
RRSIG, підпис над цим набором. - Публічні ключі зони публікуються як
DNSKEY. - Батьківська зона публікує запис
DS: хеш ключа дочірньої. - Цей
DSсам підписаний батьківською зоною, чий ключ захешовано вDSїї батьківської, і так аж до кореня, а ключ кореня є єдиним, що твій резолвер знав від народження.
Заперечення теж підписуються, і це легко пропустити, хоча важить це більше, ніж здається. Без цього «такого імені немає» є неавтентифікованою відповіддю, яку атакувальник може підробити, щоб щось зникло. NSEC і NSEC3 дають автентифіковане «між цими двома іменами нічого немає».
Це справжнє виправлення справжньої проблеми. Отруєння кешу не є теорією: атака Камінського зробила підробку поза шляхом (off-path) настільки дешевою, що весь інтернет довелося терміново латати, а пом’якшення, що з’явилися після (рандомізація порту джерела, змішування регістру 0x20), усі є спробами ускладнити вгадування, а не зробити відповіді перевірюваними. Подальші роботи з побічних каналів раз у раз їх підточували. Підписи єдині в цьому списку змінюють саму гру, а не просто піднімають ціну.
Тепер чесні межі, бо DNSSEC перехвалюють в обидва боки.
Це не конфіденційність. Підписування є автентифікацією на публічних ключах; кожен запит і відповідь досі йдуть дротом відкритим текстом. Приватність на клієнтському відрізку дають DoT, DoH або DoQ, і це інший механізм, що розв’язує іншу проблему. Шифрування відрізка до резолвера, який не валідує, купує тобі приватну розмову з чимось, кому досі можна збрехати.
Він перевіряє не зміст, а лише походження. DNSSEC доводить, що це опублікував власник зони. Якщо запис неправильний, або шкідливий, або його записав хтось, кому зона необачно дозволила писати, підпис ляже на нього так само сумлінно. Підписування зони, у яку можуть писати недовірені машини, не робить її вміст надійним: воно засвідчує брехню. Запам’ятай це речення; остання третина допису є по суті його наслідком.
Він допомагає, лише якщо хтось валідує. Якщо твій резолвер не валідує, підписи на зонах, до яких ти звертаєшся, є прикрасою. А якщо валідація відбувається на резолвері десь через мережу від клієнта, то клієнт довіряє біту AD і шляху; див. trust-ad вище.
І його треба експлуатувати. Прострочений підпис не дає погіршеної відповіді, він дає SERVFAIL: ім’я гасне. Запис DS у батьківській зоні, що вже не збігається з ключем дочірньої, робить те саме. Це чесна ціна, і як така автоматизація в наступних розділах важить більше, ніж початкове підписування.
Чому вигадану внутрішню TLD не можна підписати
Тут рішення про імена, ухвалені роки тому, повертаються з рахунком, і це варто розписати, бо саме тому в дизайні цього допису для внутрішніх імен використано справжній, власний домен.
Поглянь ще раз, як будується ланцюг: за ключ зони ручається запис DS у її батьківській зоні. Тож резолвер, що валідує, може засвідчити внутрішню зону, лише якщо в неї є батьківська зона, яка хоче й може опублікувати для неї DS.
У ad.corp.local такої батьківської зони немає. Як і в .lan, .home чи будь-чого іншого, вигаданого того дня, коли створювали домен:
.localзарезервовано для mDNS. Використовувати його для unicast DNS означає не просто лишитися без підпису, а задокументовано зіткнутися з тим, як має право поводитися кожна операційна система в будівлі. Він отримає власний розділ нижче, бо грає в зовсім іншій лізі, ніж інші три..lan,.corp,.homeє незареєстрованими рядками. Немає батьківської зони, яка тримала бDS, а версії, на які подавали заявки, не делегували через безлад із колізіями імен у приватних мережах.home.arpaналежно зарезервовано для домашніх мереж, що звучить ідеально, але її делегування навмисно незахищене. Підписаного шляху до неї немає, так задумано..internalICANN виділила саме для такого використання, і він розв’язує проблему колізій. Але не цю: немає делегування, отже, немаєDS, отже, немає ланцюга.
З внутрішньою зоною поза ланцюгом твої варіанти такі: лишити її непідписаною або налаштувати локальний якір довіри на кожному резолвері в середовищі, що валідує, і стати коренем власного приватного острова. Це ключ, який тепер треба розповсюджувати, стежити за ним і змінювати вручну, на кожному резолвері, назавжди, а режимом відмови буде SERVFAIL на весь домен.
Є значно простіша відповідь, і вона безкоштовна: зроби внутрішню зону делегуванням усередині публічної зони, якою ти вже володієш і яку вже підписуєш. ad.example.com, делегована з example.com. DS іде в публічну батьківську зону. Тоді кожен резолвер у середовищі, що валідує, засвідчує внутрішні імена тим якорем довіри, який у нього вже є, і тобі нічого не треба розповсюджувати.
Вміст лишається всередині. Ззовні приходить лише довіра. Ця різниця і є дизайном у решті допису.
.local не є питанням смаку
Одна з цих чотирьох заслуговує окремого розділу, бо саме її захищають, і захист завжди однаковий: воно працює, ми так роками живемо, у чому проблема.
Проблема в тому, що .local не є незареєстрованим рядком, який хтось колись може продати. Це простір імен, який уже має власника і визначену поведінку, і ця поведінка не «спитати сервер DNS». RFC 6762 §3 не церемониться:
Any DNS query for a name ending with “.local.” MUST be sent to the mDNS IPv4 link-local multicast address 224.0.0.251 (or its IPv6 equivalent FF02::FB).
Прочитай, що саме регулює це MUST. Це не твердження про те, кому належить рядок. Це інструкція про те, куди йде запит, і відповідь: у multicast-групу на локальному каналі, а не до твого контролера домену. Той самий розділ каже, що імена під .local «meaningful only on the link where they originate», тобто це DNS-відповідник адреси 169.254.
Тож клієнт, який правильно виконує специфікацію, ніколи не спитає твій сервер DNS про ім’я в .local. Він кричить у дріт і бере те, що відповість.
Звідси набір відмов дуже характерного присмаку:
- Розв’язання імен залежить від клієнта, а не від твого DNS. macOS розв’язує
.localчерез Bonjour, і так було завжди;systemd-resolvedза замовчуванням спрямовує доменlocalв mDNS; Windows підтримує mDNS з Windows 10. Три стеки, три набори правил, і жоден не заглядає у твій файл зони. - Воно зупиняється на першому маршрутизаторі. mDNS за задумом працює лише в межах каналу. Ім’я, що розв’язується за столом у тому самому VLAN, не розв’язується з іншого поверху, іншого сайту чи з VPN. Це та сама заявка «в офісі працює, вдома ні», яку чотири рази закривають як «проблему з мережею», доки хтось не прочитає специфікацію.
- Поведінка змінюється в тебе під ногами. Чи пробує конкретна машина спершу multicast, спершу unicast чи обидва паралельно, залежить від стеку резолвера і його версії. Середовища, які роками «нормально» жили на
.local, зазвичай ті, де оновлення дистрибутива ще не змінило цей порядок. - Доказів немає там, де їх шукають. Журнал запитів на DC нічого не показує, бо нічого не прийшло. Люди днями розбираються із сервером, а запит так і не покинув клієнта.
- І його неможливо підписати, що й є суттю цього розділу. Немає батьківської зони, немає
DS, немає ланцюга, немає способу його опублікувати.
А тепер постав під це домен Active Directory. Realm виводиться з імені домену. Сервісні principal виводяться з realm. Локатори _msdcs (записи, про які весь цей допис) лежать під суфіксом, який сумлінний клієнт зобов’язаний розв’язувати, кричачи в локальний сегмент. Ти будуєш Kerberos на просторі імен, який половина твого середовища розв’язує протоколом, створеним для пошуку принтерів.
А вихід дорогий, і саме тому до початкового рішення варто ставитися без сентиментів. У Samba немає перейменування на місці. Задокументований шлях: samba-tool domain backup rename, а потім відновлення. Ти береш перейменовану копію бази, засіваєш із неї новий DC і заново додаєш кожен інший DC з нуля, причому DC зі старим і новим іменем не можуть працювати одночасно. Це не rendom з Windows, який принаймні проходить DC один за одним. Це перебудова з гарнішою назвою.
Тож чесний підсумок. .local для unicast-домену не є вподобанням, конвенцією чи безневинною спадщиною. Це задокументований конфлікт із протоколом, який увімкнено в кожній операційній системі в будівлі, і рахунок за нього приходить роками пізніше у вигляді періодичних, невідтворюваних збоїв розв’язання імен, а коли ти нарешті захочеш підписати зону, ще й у вигляді перебудови домену.
Та сама помилка в іншому капелюсі
Раз уже ми тут: порт 5353.
mDNS слухає UDP 5353, і це не запасний порт, який випадково вільний. Поставити на нього звичайну unicast-службу DNS або направити резолвери на :5353, бо 53 був зайнятий чи вимагав root, означає завдати тієї самої шкоди з протилежного боку: кожна машина в цьому сегменті, що знає mDNS, тепер говорить із твоєю службою імен, а твоя служба імен тепер отримує multicast-виявлення служб, на яке вона ніколи не мала відповідати. Ім’я і порт є двома половинами одного простору імен, і обидві вже комусь належать.
.local на 53 або unicast DNS на 5353. Те саме нерозуміння, той самий клас періодичних збоїв, ті самі тижні чужого часу.
І будь чесним щодо того, що це тобі каже
Microsoft рекомендувала .local за часів Small Business Server, тому так багато середовищ досі його несуть, і давно перестала його рекомендувати. Успадкувати домен .local означає просто не пощастити. Більшість тих, хто читає це і має такий домен, його не обирали, і розділ вище є планом міграції, а не звинуваченням.
Розгорнути такий домен зараз зовсім інша річ, і я скажу про це прямо, бо пом’якшення ще нікому не допомогло.
Будь-хто, хто розгортає .local для Active Directory чи для звичайного unicast DNS або ставить службу DNS на порт 5353, не є IT-фахівцем. Можливо, у нього є така посада. Роботу він не виконує. RFC 6762 опубліковано ще 2013 року, його можна прочитати за двадцять хвилин, і речення, яке закриває все питання, стоїть у розділі 3. Будувати службу імен компанії на просторі імен, який специфікація резервує для link-local multicast, не є інженерним рішенням, яке можна захистити. Це хтось вгадує в тій частині стеку, де вгадування дає збої, які ніхто не може відтворити і які всі списують на мережу.
Таких людей треба прибрати з твого IT-відділу. Не перевести вбік, не доручити їм DNS під наглядом. Прибрати з цієї функції. Роль існує для того, щоб знати, який пакет куди йде і з чиїх повноважень. Той, хто не прочитав документ, що регулює простір імен, обраний ним для кожної машини в будівлі, цю роль не виконує, а тримати його на ній означає, що наступне рішення такого масштабу ухвалять так само.
І кожну систему, якої він торкався, треба перевірити. Цю частину люди пропускають, і саме вона важить найбільше. Таке рішення ніколи не буває поодиноким. Той, хто не перевірив RFC 6762, перш ніж назвати домен, не перевірив і нічого іншого, тож іди і подивися, що ще він збудував. Очікуй знайти:
- Сервери DNS, відкриті всьому світу, форвардери, що відповідають будь-кому, хто спитає, і жодних ACL ніде.
- Динамічні оновлення навстіж, і контейнери зон із дозволами, які ніхто не переглядав відтоді, як створили домен.
- Сертифікати й Kerberos, збудовані на іменах, що ніколи не збиралися розв’язуватися стабільно, а збої заклеєно файлами hosts.
- Файли hosts. Скрізь. Цілі середовища трималися на них саме тому, що
.localніколи не працював як слід, і хтось знайшов обхід замість причини. - Правила файрвола і службові облікові записи, створені, щоб симптоми зникли, і досі на місці, і досі дають більше, ніж хтось тепер пам’ятає.
Це не мстивість. Саме для цього і існує сигнал компетентності. Коли знаходиш одне рішення, ухвалене без читання специфікації, правильна реакція: припустити, що решту ухвалили так само, і піти перевірити, бо та сама людина налаштовувала твою автентифікацію, твої сертифікати і твій контроль доступу, і тепер у тебе є прямий доказ того, як вона підходить до задачі, якої до кінця не розуміє.
Успадкований безлад коштує тобі міграції. Тримати на роботі людину, яка досі його створює, коштує значно більше.
Два бекенди DNS у Samba
Контролер домену Samba AD зберігає свої дані DNS у самому каталозі, і віддавати їх можна двома способами.
SAMBA_INTERNAL є власним сервером DNS Samba, вбудованим в AD DC. Він обслуговує зони AD і динамічні оновлення з автентифікацією Kerberos, а все інше передає форвардеру. Samba описує його як такий, що підтримує «the basic feature required in an AD», і рекомендує його «for simple DNS setups», що чесно і що варто сприймати буквально. Він отримає власний розділ нижче, бо перелік того, чого він не робить, довший і цікавіший за перелік того, що робить.
BIND9_DLZ запускає BIND як сервер DNS, із завантаженим у нього модулем Samba dlz_bind9. DLZ (Dynamically Loadable Zones) є інтерфейсом BIND, щоб підкладати під зону щось інше, ніж файл зони. Модуль відповідає на запити BIND прямо з sam.ldb, тож немає копії, немає кроку експорту і немає синхронізації, яка могла б зламатися: BIND читає каталог під час обслуговування запитів.
Внутрішній сервер DNS не робить рекурсії, бо не вміє
Почнімо з того, що майже завжди описують неправильно, зокрема ті, хто його експлуатує.
«DC наш сервер DNS, він робить рекурсію для клієнтів»: насправді відбувається не це, бо внутрішній сервер DNS взагалі не вміє рекурсії. Власний перелік можливостей Samba каже про це прямо. Внутрішній DNS не підтримує:
- роботи як кешувального резолвера
- рекурсивних запитів (але може пересилати їх іншому рекурсивному серверу імен)
- підписів транзакцій зі спільним ключем (TSIG)
- stub-зон
- передавання зон
- балансування навантаження Round Robin між DC
а scavenging і умовні форвардери в тому ж списку позначено як не реалізовані.
Прочитай перші два пункти разом, бо в них уся історія. Він не вміє розв’язувати і не вміє кешувати. Що насправді дає тобі dns forwarder, то це ретранслятор: клієнт питає DC про windowsupdate.com, DC питає справжній резолвер, відповідь повертається через DC, і потім DC повністю її забуває. Наступний клієнт ставить те саме питання, і все повторюється.
Поглянь на таблицю вище в цьому дописі й зауваж, що це таке: форвардер без кешу форвардера. Він має всі витрати цієї ролі (зайвий перехід, залежність, ще одна річ, яка може лягти) і жодної її переваги.
Тож DC із SAMBA_INTERNAL, що обслуговує середовище, не є сервером DNS у тому сенсі, який мають на увазі люди. Це некешувальний проксі до справжнього резолвера, і ти поставив його на машину, яка тримає твій каталог.
Чому це ризик, а не лише неефективність
Неефективність легко побачити: кожен зовнішній пошук у будівлі стає круговою поїздкою через AD DC, назавжди, без кешу, який пом’якшив би удар. У тихому домені ніхто не помічає. Саме тому це і виживає.
Варто навести аргумент безпеки, і він має три частини.
Слухач не в тому процесі. Внутрішній DNS є службовим завданням самого AD DC і працює з привілеями каталогу, а не окремим демоном під власним обліковим записом, як named. Тож те, що розбирає неавтентифікований UDP від будь-чого, що може дістатися порту 53, працює всередині процесу, який обслуговує LDAP і Kerberos і володіє sam.ldb. BIND має тридцять років ворожої уваги, окремого користувача і звичку працювати у в’язниці (jail) саме тому, що слухач DNS живе в неспокійному районі. Внутрішній сервер Samba є зручністю, яка випадково живе серед коштовностей корони.
Обслуговувати клієнтів означає бути досяжним для клієнтів. Щоб бути сервером DNS для середовища, він мусить приймати запити від кожної робочої станції, кожного принтера, кожного ноутбука підрядника в гостьовому VLAN, який хтось випадково приєднав мостом. Це велика, постійно відкрита, неавтентифікована поверхня атаки на найціннішому хості, що в тебе є, і тримаєш ти її, щоб заощадити на резолвері, який міг би працювати на Raspberry Pi.
А форвардер, відкритий світу, стає чужою зброєю. DC, що пересилає запити для будь-кого, хто питає, є відкритим форвардером. Щойно він стає досяжним ззовні твоєї мережі, він стає учасником відбивання й підсилення, а отже, і трафік, і скарги на зловживання приходять на твій контролер домену. Обмеження частоти немає, бо у внутрішньому сервері його просто немає.
Щоб це було поганою ідеєю, не потрібна жодна вразливість у Samba. Ідея погана вже за самою формою: вона кладе неавтентифіковану, випадково виставлену в інтернет службу з важким розбором пакетів в один процес із твоїм каталогом, щоб робити роботу, яку, за документацією, вона як слід робити не вміє.
Він ляже раніше і потягне за собою більше
Варто чітко сказати, чим цей аргумент не є. Це не твердження, що код DNS у Samba має більше помилок, ніж у BIND. BIND має довгий список CVE, здебільшого тому, що це найретельніше досліджена реалізація DNS у світі, і рахувати бюлетені безпеки було б поганим способом обирати між ними.
Важить порівняння структурне, і воно зводиться до трьох питань із трьома незручними відповідями.
Хто може надіслати йому спотворений пакет? Коли SAMBA_INTERNAL обслуговує середовище: кожна робоча станція, кожен телефон у бездротовій мережі, усе, що має маршрут до порту 53 на цій машині. У дизайні з цього допису: підписувач. Один хост, один ключ TSIG, allow-query обмежено ним. Це не маленька різниця в ступені. Це різниця між виставленою службою і службою, до якої фактично не дістатися, і вона затьмарює будь-яку різницю в якості коду між двома реалізаціями.
Що лягає разом із ним? Це питання і визначає тяжкість. named є окремим демоном під власним обліковим записом; коли він падає, DNS зупиняється, а контролер домену далі автентифікує. Внутрішній DNS Samba є службовим завданням всередині AD DC, тож усе, що його заклинює, виснажує чи валить, відбувається всередині процесу, який обслуговує LDAP і Kerberos. Проблема DNS стає відмовою каталогу. А systemctl restart named коштує секунду, тоді як перезапуск DC означає зовсім інший ранок.
Що ти можеш із цим зробити, поки це відбувається? BIND має обмеження частоти відповідей, allow-query, allow-recursion, blackhole, політику на рівні view і можливість не відповідати клієнтам узагалі. Внутрішній сервер має dns forwarder і файл журналу. Коли щось починає по ньому гатити, крутити нема чого.
Тепер додай відсутній кеш. Кожен запит клієнта є новою вихідною круговою поїздкою, тож лавина запитів коштує DC висхідного пошуку на кожен пакет, а не влучання в кеш, і коштує в тому самому процесі, який намагається видавати квитки Kerberos. Для цього не потрібен експлойт; потрібен напружений ранок, застосунок, що поводиться неправильно, або хтось, хто направив сканер не на той VLAN. Якщо це триває, воно виглядає як повільна автентифікація, і нікому не спадає на думку подивитися на DNS.
Тож так: навіть із DLZ у картині BIND є безпечнішим місцем для цього. Модуль DLZ справді дає named доступ до даних Samba, і це реальне міркування, на якому цей допис уже наголосив. Але падіння named є відмовою DNS, а не відмовою каталогу, і в цьому дизайні цей named узагалі не приймає запитів від середовища. Помилки є в кожній кодовій базі. Радіус ураження і досяжність ти обираєш сам.
І він не може побудувати дизайн із цього допису
Є простіша й остаточніша причина, чому він тут не бекенд.
Немає передавання зон. Конвеєр із наступного розділу (прихований первинний сервер, підписувач, окремі авторитетні сервери) починається з AXFR із DC. SAMBA_INTERNAL нема чим передавати. Немає й TSIG, тож відсутня навіть автентифікація, потрібна такому передаванню. І немає підписування, і немає валідації нічого з того, що він пересилає.
Тож чесний підсумок про SAMBA_INTERNAL: це бекенд, який дає змогу підняти домен AD у лабораторії в неділю по обіді без налаштування BIND, і з цим він справляється дуже добре. Samba каже «simple DNS setups» і має це на увазі. Це не резолвер, його ніколи не будували як службу DNS для середовища, і щойно тобі потрібні підписування, передавання, views, ACL, кешування чи обмеження частоти, відповідь не в тому, щоб його підкрутити. Таких регуляторів у нього немає. Відповідь: BIND.
Якщо сьогодні він у тебе працює і всі клієнти направлені на DC, виправлення не термінове, але й не необов’язкове: дай клієнтам справжній резолвер, що валідує, і встанови на DC dns forwarder, що вказує на нього, щоб DC відповідав за власні зони і більше ні за що.
І ось що я хочу сказати чітко, бо «не використовуй DLZ» повторюють так, ніби це правило посилення захисту: DLZ не є вразливим місцем. Це механізм видобування. Важить не те, який модуль завантажено в BIND, а те, кому дозволено говорити з цим BIND і що відбувається із зоною далі. BIND із бекендом DLZ, який відповідає лише на запит передавання від твого підписувача, не є поверхнею атаки в будь-якому цікавому сенсі. DC із SAMBA_INTERNAL, який обробляє кожен пошук імені від чотирьохсот ноутбуків, цілком є. У чеклістах із посилення захисту з’являється лише один із цих двох, і це не той, що важить.
Дві речі про DLZ є правдою, і їх варто врахувати в плануванні, а не боятися:
- Модуль прив’язаний до версії BIND. Samba постачає окремий
.soдля кожної версії BIND, іnamed.confназиває конкретний. Мажорне оновлення BIND означає, що відповідний модуль мусить бути на місці, інакшеnamedне стартує. Це пакетна залежність, яку треба перевірити заздалегідь, а не властивість безпеки. namedпотребує доступу до даних Samba, тому Samba тримає окремий каталог для того, що потрібно BIND, замість давати йому весь приватний каталог. Цей доступ має бути вузьким, і варто перевірити, чи він досі такий на твоїх DC, бо це єдине місце, де DLZ справді розширює те, до чого дістанеться компрометаціяnamed.
DLZ тут правильний вибір через те, що він уможливлює: інтерфейс DLZ у BIND підтримує перелічення всієї зони, а саме це взагалі робить можливим передавання зони з зони на DLZ. Це передавання є першим переходом конвеєра, і робить його BIND, а отже, решта конвеєра є звичайною конфігурацією BIND, а не чимось екзотичним.
Є одне обмеження, що формує все далі за течією, і його варто сказати прямо, бо легко припустити протилежне. Зону DLZ саму по собі підписати не можна. ISC прямо пише про це в BIND ARM: DLZ «is unable to handle DNSSEC-signed data due to its limited API». Ти не можеш просто почепити dnssec-policy на інструкцію dlz і вважати справу зробленою.
Що ти можеш зробити (і що ISC на одному подиху пропонує для DLZ), то це запустити його як прихований первинний сервер, а підписування робити звичайною зоною BIND, що передає дані до себе. Це наступний розділ, і саме це обмеження пояснює його форму.
Варто знати, що це обмеження Samba, а не закон Active Directory. Сервер DNS від Microsoft вміє онлайн-підписування динамічних зон, інтегрованих в AD, ще з Windows Server 2012. Зона підписується на місці, приватні ключі реплікуються до Key Masters самою реплікацією AD, і динамічні оновлення далі працюють. У Windows «підписати розділи AD» є реальним варіантом, і відповідь на заперечення про часті зміни вбудована. (У Server 2008 R2 такого не було: зону, інтегровану в AD, підписати було можна, але не ту, що приймала динамічні оновлення, і кожна зміна означала ручне перепідписування. Звідси й фольклор, що зони AD підписати неможливо.)
У Samba відповідника немає. Жоден бекенд не підписує: внутрішній сервер не має DNSSEC узагалі, а DLZ не може нести підписані дані. Тож у Samba конвеєр «передати й підписати» не є одним із кількох дизайнів. Це єдиний шлях.
Конвеєр публікації
Тепер його форма. Чотири ролі, і DC стоїть позаду, де ніщо не може до нього дістатися.
named на DC, чи окремий хост. Окремі авторитетні сервери єдине, що бачать клієнти, і вони є вторинними для підписаної зони.1. Контролер домену: прихований первинний сервер. BIND із dlz_bind9, авторитетний для зон AD із каталогу. Рекурсію вимкнено. Жодної служби для клієнтів. allow-transfer обмежено одним лише підписувачем, із TSIG. З погляду мережі DC узагалі не обслуговує DNS, і єдине, що коли-небудь його питає, це наступна машина в ланцюжку.
2. Екземпляр-підписувач: звичайна зона BIND, що передає дані до себе. Саме тут живуть inline-signing і dnssec-policy, на зоні з тим самим іменем, яка тримає передану копію. BIND тримає отриману непідписану копію і підписану копію, яку публікує, як окремі речі, і перепідписує, коли приходять нові передавання. Оскільки це передавання, а не спільний файл, цей екземпляр може стояти на самому DC (другий named на власній адресі) або на окремому хості, і конфігурація в обох випадках майже однакова.
Компроміс саме такий, яким здається: на DC на одну машину менше, а окремий хост тримає приватні ключі подалі від машини з каталогом. Обидва варіанти можна захистити, і вибір нічого іншого в конвеєрі не змінює. Важить те, що підписування відбувається один раз, у визначеній точці, за політикою ключів. У цьому різниця між DNSSEC, який ти експлуатуєш, і DNSSEC, який спливає о третій ночі.
3. Авторитетні сервери: єдине, що бачать клієнти. Звичайні вторинні сервери підписаної зони. Вони не тримають ключів, не підписують і не мають шляху до каталогу. Якщо один скомпрометовано, атакувальник має копію зони і жодної змоги підробити новий запис, який пройде валідацію.
4. Резолвери. Рекурсивні резолвери для середовища, що валідують, умовно пересилають внутрішні зони на ці авторитетні сервери і проходять публічне дерево для всього іншого. Саме на них вказує resolv.conf клієнтів.
Із цього устрою випливають дві властивості, які варто назвати окремо, бо в них уся суть:
- Машина з каталогом недосяжна для машин, які ним користуються. Контролер домену є найціннішим хостом у середовищі. Дати йому мережеву службу для клієнтів, яка відповідає на неавтентифікований UDP від будь-якої робочої станції, є поганим обміном заради служби, яку можуть виконувати інші машини.
- Підписування відбувається один раз, у визначеній точці. Звичне заперечення проти підписування зони AD стосується частих змін: мовляв, вміст змінюється надто часто, щоб підписи встигали. Це заперечення насправді проти типового устрою, а не проти підписування. Якщо реєстрацію клієнтів винести (а наступний розділ доводить, що треба), зона AD змінюється, коли контролер домену підвищують чи понижують, і майже ніколи інакше. Зона, яку пишуть лише DC, є стабільною зоною, а стабільну зону підписати буденна справа. Тримати клієнтів ззовні не лише засіб безпеки; саме це робить зону достатньо тихою, щоб її чисто підписати.
Як насправді під’єднано підписування
Форма вище є головним, але «звичайну зону BIND, що передає дані до себе» варто показати, а не описати, бо перша спроба зазвичай розбивається об бажання підписати DLZ напряму.
На DC бік DLZ навмисно лишається нудним. Він віддає каталог, передає зону рівно одному партнерові і більше нічого не робить:
key "transfer-to-signer" {
    algorithm hmac-sha256;
    secret "...";
};

options {
    recursion no;
    allow-query { key transfer-to-signer; localhost; };
    allow-transfer { key transfer-to-signer; };
    notify no;
};

dlz "AD DNS Zone" {
    database "dlopen /usr/lib64/samba/bind9/dlz_bind9_18.so";
};
Зверни увагу, що .so має в назві мажорну версію BIND. Це прив’язка до версії з попереднього розділу в конкретному вигляді: оновлення BIND потребує відповідного модуля Samba на місці, перш ніж named стартує.
На боці підписувача зона є звичайною вторинною з доданими параметрами підписування. Ця частина не може жити на DLZ:
dnssec-policy "ad-internal" {
    keys {
        ksk lifetime P365D algorithm ecdsa256;
        zsk lifetime P90D  algorithm ecdsa256;
    };
};

zone "ad.example.com" {
    type secondary;
    primaries { 192.0.2.10 key transfer-to-signer; };
    file "ad.example.com.axfr";
    inline-signing yes;
    dnssec-policy "ad-internal";
    allow-transfer { key transfer-to-public; };
    also-notify { 192.0.2.20; 192.0.2.21; };
};
Те, що це працює на вторинній зоні, і є вирішальною деталлю, і ARM каже це прямо:
If
yes, BIND 9 maintains a separate signed version of the zone. An unsigned zone is transferred in or loaded from disk and the signed version of the zone is served with, possibly, a different serial number.
Тож BIND тримає дві копії: непідписану, яку отримав і записав у file, і підписану, яку віддає і записує поруч із розширенням .signed. Приходить передавання, підписана версія генерується наново, а сервери нижче за течією отримують notify, бо на цьому етапі це цілком звичайна зона. inline-signing yes насправді є значенням за замовчуванням, щойно приєднано dnssec-policy; його виписано вище, бо конфіг, який каже, що робить, вартий одного рядка.
Ротація ключів приходить разом із політикою, а не із завданням cron. Ротація ZSK взагалі не потребує втручання; ротація KSK потребує, щоб новий DS дістався батьківської зони, і це автоматизація CDS/CDNSKEY, про яку далі в цьому дописі. rndc dnssec -status ad.example.com показує, де кожен ключ перебуває у своєму життєвому циклі.
Чи працює цей блок на DC, чи на окремому хості, вирішує те, на яку адресу вказує primaries. На DC це другий екземпляр named на другій адресі, що передає зону з першого через loopback або інтерфейс керування. Ось що на практиці означає «BIND із DLZ може бути підписувачем»: те саме ПЗ, та сама машина, якщо хочеш, але підписування відбувається на переданій копії, а не на зоні DLZ.
Єдина експлуатаційна заковика в notify, і вона на боці DLZ. Посібник ISC каже про це навпростець: DLZ «has no built-in support for DNS notify», тож вторинні сервери не отримують автоматичних сповіщень про зміни в зонах бази даних. Samba може змінити запис у каталозі, а екземпляр DLZ гадки не має, що комусь треба про це сказати.
Тож перший перехід працює через опитування, а не через проштовхування. Підписувач оновлюється за таймером SOA зони, яку передає, а це означає:
- Поширення від зміни на DC до підписаного, опублікованого запису обмежене цим інтервалом оновлення, а не секундами. Підвищ DC, і його нові записи
_msdcsз’являться нижче за течією щонайбільше через один інтервал оновлення. - Цей інтервал і є регулятором, який треба крутити, якщо затримка важить. Це компроміс із тим, як часто ти хочеш опитувати DLZ, а це нагадує про іншу річ, яку ISC каже про DLZ: він робить запити до бази в реальному часі без кешування і «not recommended for use on high-volume servers».
- Обидва ці пункти є аргументами на користь такої топології, а не проти неї. Єдиний клієнт екземпляра DLZ це підписувач, який питає раз на інтервал оновлення. Справжнє навантаження запитів середовища лягає на окремі авторитетні сервери, які на повній швидкості віддають звичайний підписаний файл зони.
Усе нижче за підписувачем звичайне: авторитетні сервери є вторинними для підписаної зони, отримують нормальний notify і ніколи не торкаються ні каталогу, ні ключа.
Клієнти не повинні писати в зону з локаторами
Це головне, і це правило дизайну, а не налаштування.
Active Directory реєструє записи динамічно. Машина приєднується і реєструє себе; DC стартує і реєструє записи SRV, що рекламують його служби. «Захищене» динамічне оновлення означає, що ці оновлення автентифіковано: машина доводить, що вона та, за кого себе видає, власними обліковими даними, і є ACL на кожен запис, тож машина зазвичай може змінювати лише створений нею запис.
Прочитай це уважно, бо гарантія вужча, ніж здається спершу. Захищене динамічне оновлення засвідчує, хто пише. Воно не оцінює, що запис означає. А набір облікових записів, яким дозволено писати, значно ширший, ніж думають: у типовій зоні, інтегрованій в AD, група Authenticated Users має Create All Child Objects на контейнері зони в каталозі, бо ADIDNS зберігає кожен запис як об’єкт AD під CN=MicrosoftDNS,DC=DomainDnsZones. Не лише облікові записи машин: будь-який автентифікований обліковий запис у домені, включно з тим, що належить людині, яка сьогодні вранці відкрила вкладення з рахунком.
Це дає два режими відмови в зоні, що тримає і записи клієнтів, і локатори служб:
Імена, яких ще немає, нікому не належать. ACL на запис захищають запис, який уже має власника. Ім’я, яке ще ніколи не реєстрували, не має об’єкта, на якому можна застосувати ACL, тож перший обліковий запис, що його створить, його й отримає. Це механізм цілої родини атак на ADIDNS, найгострішою з яких є wildcard: створи *, і кожне ім’я в зоні, на яке ніхто явно не претендував (описки, виведені з експлуатації хости, wpad), розв’язуватиметься на атакувальника. Наявні записи не зачеплено, і саме тому цього ніхто не помічає.
Радіус ураження включає локатори. Записи під _msdcs є тим, як кожен клієнт у домені знаходить контролер домену і KDC. Це найкритичніші для безпеки записи, які в тебе є, і в типовому розгортанні вони лежать у тій самій зоні, у яку чотириста ноутбуків пишуть щоразу, коли отримують оренду DHCP.
Тож правило: зону, що тримає локатори, пишуть контролери домену і ніхто інший. Динамічна реєстрація клієнтів іде деінде.
Цим «деінде» може бути одне з двох, і обидва варіанти годяться:
- Делегована підзона, яку обслуговують деінде. Зона AD тримає делегування
NSдля, скажімо,dyn.ad.example.com, а записи потрапляють на окремий сервер, який приймає оновлення. Розділи Samba взагалі ніколи не отримують запису від клієнта. - Окрема зона в Samba з власним ACL на оновлення. Досі в каталозі, але власна зона, тож запис клієнта не має шляху ні до
_msdcs, ні до власних записів DC.
Перший дає жорсткіше розділення; другий менше обслуговувати. Правило порушує ні те, ні інше. Його порушує типовий варіант, де обидва живуть разом. Саме так досі працює більшість доменів, бо ніхто цього не обирав і ніхто не повертався подивитися.
І є другий дивіденд, той, що пов’язує це з конвеєром. Зона, яку пишуть лише контролери домену, майже ніколи не змінюється: підвищення DC, пониження DC, а в решту часу тиша. Уся мінливість типової зони AD походить від реєстрації клієнтів. Прибери її, і разом із нею зникає заперечення проти підписування розділів AD: немає потоку оновлень, за яким мали б гнатися підписи, тож підписування стає рутиною, а не боротьбою. Дисципліна запису і підписування є одним рішенням, побаченим двічі.
Поряд із будь-яким із цих варіантів є дозвіл, на який варто піти подивитися, і на DC від Microsoft це пряме виправлення. Оскільки записи ADIDNS є об’єктами каталогу, право походить з ACL в AD, а не з чогось у протоколі DNS: Authenticated Users з Create All Child Objects на контейнері зони. Звузити його є найчистішим пом’якшенням проблеми незайнятих імен і wildcard, і в багатьох середовищах цей дозвіл можна прибрати повністю, щойно ти знаєш, що насправді має самореєструватися. AD DNS у Samba зберігає записи в каталозі так само, тож те саме питання стоїть і там: піди подивися, що насправді дає контейнер твоєї зони.
Але стривай: чи взагалі мають клієнти реєструватися у 2026 році?
Усе вище виходить із того, що динамічне оновлення від клієнтів тобі потрібне і ти намагаєшся зробити його безпечним. Перш ніж це прийняти, варто поставити питання, якого ніхто не ставить, бо відповідь змінилася відтоді, як цю поведінку проєктували.
Динамічну реєстрацію в DNS будували для десктопа. Коробка під столом, один мережевий кабель, одна адреса, яку вона тримала роками. У тому світі машина, що реєструє власне ім’я, була акуратною і по суті правдивою.
Тепер поглянь, чим є клієнт у 2026 році. Він прокидається в домашньому wifi. Приходить в офіс і під’єднується до корпоративної бездротової мережі. Стає в док-станцію і бере ще й дротову адресу. Хтось вмикає VPN, і з’являється тунельний адаптер із третьою адресою. Людина йде в кав’ярню, роздає інтернет із телефона, і VPN піднімається з четвертою. Це одна машина, одне ім’я і пів дюжини адрес за робочий день, і за замовчуванням вона спробує зареєструвати чимало з них.
Тож зона заповнюється твердженнями, які колись були правдою.
- Windows реєструє кожен свій адаптер, якщо хтось не пройшовся і не зняв галочку Register this connection’s addresses in DNS на кожному інтерфейсі. Ноутбук у док-станції з VPN є машиною з трьома живими адаптерами і думкою про кожен із них.
- Кілька записів A для одного імені не є станом помилки, це нормальний результат. Пошук повертає їх усі, клієнти пробують їх у тому порядку, який їм заманеться, і з’єднання з цим іменем зриваються пропорційно до того, скільки адрес мертві. Це механізм за «віддалена підтримка бачить машину одну хвилину і не бачить наступну».
- Адреси VPN найгірші з усіх, бо тунельна адреса дійсна годину, а запис її переживає. Тунель падає, адреса з пулу дістається комусь іншому, і ім’я тепер вказує на колегу.
- Док-станції розмивають саму ідентичність. Якщо не налаштовано передавання MAC-адреси (MAC address pass-through), оренда належить доку, а не ноутбуку, тож у середовищі з гарячими робочими місцями імена, оренди й машини щодня розходяться одне з одним.
- А власність робить це постійним. Запис може оновити лише обліковий запис, що його створив. Коли запис створив DHCP під одними обліковими даними, а машина пізніше намагається оновити його під власними, оновлення тихо зривається, і застаріла адреса лишається точно там, де була.
Історія з прибиранням теж не порятунок, яким здається. Samba має scavenging від версії 4.9, але за замовчуванням його вимкнено (dns zone scavenging = yes, із samba-tool dns zoneoptions --aging=1), і сама Samba каже, що його «should only be enabled on new zones or new installations», бо старіші версії позначали динамічні записи як статичні, а статичні як динамічні. У середовищах, найімовірніше заповнених сміттям (тих, що працюють роками), інструмент для прибирання саме той, який тобі радять не вмикати. Він також мав власну CVE.
Тож постав питання прямо: що насправді використовує запис A ноутбука?
У більшості організацій дуже мало що. Користувачі підключаються до серверів; сервери не підключаються до ноутбуків. Справжні споживачі це засоби віддаленої підтримки, RDP до робочої станції за іменем і інвентаризація чи моніторинг, і майже всі ці інструменти ведуть власний облік і працюють від агента, який виходить на зв’язок, бо від початку не могли покладатися на DNS для мобільних клієнтів.
Що підказує перевернути типовий варіант:
- Сервери та інфраструктура отримують записи з провізіонінгу. Коли в картині вже є NetBox і Ansible, запис створює те саме, що створило машину, він правильний за побудовою і зникає, коли зникає машина.
- Стабільна дротова частина середовища може брати записи з DHCP, якщо щось їх справді потребує, з одними обліковими даними, що ними володіють, щоб оновлення не зривалися.
- Мобільні клієнти не реєструють нічого. Вони споживачі DNS, а не його видавці. Якщо комусь треба дістатися до ноутбука, потрібен агент, а не запис A.
Ти опиняєшся там само, куди тебе привів аргумент безпеки, але з зовсім іншого боку. Менше авторів означає меншу поверхню ADIDNS, зону, не захаращену простроченими твердженнями, і (назад до конвеєра) зону, достатньо тиху, щоб підписувати її не замислюючись.
Аргумент безпеки каже, що клієнти не повинні писати в зону з локаторами. Експлуатаційний аргумент питає, навіщо вони взагалі пишуть у DNS. У 2026 році для парку, який змінює адресу п’ять разів на день, «вони не пишуть» є цілком доброю відповіддю і значно меншою роботою, ніж робити їхній безлад безпечним.
Розділені представлення і звідки береться довіра
Останній шматок пов’язує дві половини допису.
Існує два представлення простору імен. Публічна зона, опублікована в інтернеті, з кількома іменами, потрібними світові. І внутрішнє представлення: вміст, виведений з AD, кожен хост у домені, кожен локатор служби, топологія сайтів, яких світові бачити не треба. Цей вміст є картою середовища, і ззовні він має бути недосяжним і непередаваним.
Але довіра для внутрішнього представлення приходить із публічного боку, і саме це робить цей дизайн кращим за звичайний острів внутрішнього DNS:
example.comпублічна і підписана, з їїDSу батьківській зоні й ланцюгом до кореня.ad.example.comделеговано з неї. Публічна батьківська зона публікує делегування іDSдля ключа внутрішньої зони.- Внутрішні авторитетні сервери віддають підписану
ad.example.com. Внутрішні резолвери її валідують (корінь →com→example.com→ad.example.com), використовуючи лише кореневий якір довіри, який у них уже був.
Жодного локального якоря довіри. Жодного острова. Жодного ключа, що розносять вручну. Дані ніколи не покидають будівлю, а шлях валідації звичайний публічний. Коли ти додаєш резолвер, він правильно валідує внутрішні імена без жодних налаштувань DNSSEC.
Чесно про компроміс, бо він є. Публікація делегування і DS у публічній зоні означає, що існування ad.example.com і імена її серверів імен є публічними. Вміст ні, і ніколи не буде, але ти сказав світові, що зона існує. Натомість кожен твій резолвер валідує внутрішні імена проти справжнього кореня. Для більшості середовищ це добрий обмін, і він має бути свідомим, а не несподіванкою.
Дві речі, які разом із цим треба зробити правильно:
- Тримай внутрішнє представлення неперелічуваним і непередаваним.
allow-transferна внутрішніх авторитетних серверах призначено для підписувача і твоїх власних вторинних, і ні для кого більше. І пам’ятай, що автентифіковане заперечення черезNSECдає змогу будь-кому, хто може питати зону, пройти її від початку до кінця;NSEC3підвищує цю ціну, але справжній контроль у тому, що сторонні взагалі не можуть дістатися серверів. - Автоматизуй
DS. ЗаписDSу батьківській зоні, що перестав збігатися з ключем дочірньої, кладе весь внутрішній домен уSERVFAIL.CDS/CDNSKEYіснують, щоб дочірня зона могла сигналізувати про зміну ключа, а батьківська підхопити її без людини, яка редагує запис посеред ротації. Якщо батьківська зона в реєстратора чи провайдера, що це підтримує, користуйся; якщо ні, процедуру ротації треба записати до першої ротації, а не під час неї.
Як змусити Windows і Linux справді валідувати
Усе досі стосувалося публікації зони, яку можна перевірити. Ніщо з цього нічого не дає, доки щось на боці клієнта не наполягатиме на перевірці. Ідеально підписана зона і клієнт, який ніколи не перевіряє підпис, дають рівно той самий досвід, що й непідписана зона, аж до того дня, коли вже ні.
Валідація може відбуватися лише у двох місцях, і різниця між ними є різницею між засобом безпеки і ввічливою пропозицією.
Валідувати на резолвері й довіряти біту AD. Клієнт питає резолвер, резолвер робить криптографію і повідомляє результат одним бітом у відповіді: AD, authenticated data. Клієнт вірить біту. Це модель, яку використовує Windows, і вона рівно така сильна, як шлях між клієнтом і резолвером, бо будь-що, що може відповісти як резолвер, може поставити цей біт.
Валідувати на самому клієнті. Машина запускає власний резолвер, що валідує, тож «шлях до резолвера» є loopback-сокетом усередині машини, і підробляти вже нема чого. Це сильніше, і на Linux цілком досяжне.
За замовчуванням нічого
Перш ніж щось налаштовувати, варто подивитися, що звичайна робоча станція з Linux робить із коробки. Це машина з Fedora 44, systemd 259, ніхто її не чіпав:
$ resolvectl status | head -3
Global
         Protocols: LLMNR=resolve -mDNS -DNSOverTLS DNSSEC=no/unsupported
  resolv.conf mode: stub

$ grep options /etc/resolv.conf
options edns0 trust-ad

$ dig +dnssec cloudflare.com A | grep flags
;; flags: qr rd ra; QUERY: 1, ANSWER: 3, AUTHORITY: 0, ADDITIONAL: 1
Прочитай ці три разом, бо вони розповідають невелику історію.
Стаб налаштовано з trust-ad: йому сказали вірити біту AD. systemd-resolved повідомляє DNSSEC=no/unsupported, тож сам він нічого не валідує. А відповідь для підписаної зони повертається з прапорцями qr rd ra і без ad: ніщо на цьому шляху не заявило, що провалідувало.
Це не помилка конфігурації. Це типовий стан. Клієнту можна сказати довіряти твердженню, якого ніхто в ланцюгу не робить. Ніхто цього не перевіряє. Варто хвилинку з цим посидіти, перш ніж налаштовувати щось інше.
Linux
Три варіанти, за зростанням того, наскільки мало тобі доводиться довіряти мережі.
1. systemd-resolved, що валідує локально. Через drop-in, а не редагуванням файлу з пакета:
# /etc/systemd/resolved.conf.d/dnssec.conf
[Resolve]
DNSSEC=yes
DNSOverTLS=opportunistic
Потім systemctl restart systemd-resolved і перевір через resolvectl status, що рядок тепер каже DNSSEC=yes.
Обережним треба бути із середнім параметром. DNSSEC=allow-downgrade виглядає як розумний компроміс і не є засобом безпеки, про що каже сам resolved.conf(5):
Note that this mode makes DNSSEC validation vulnerable to “downgrade” attacks, where an attacker might be able to trigger a downgrade to non-DNSSEC mode by synthesizing a DNS response that suggests DNSSEC was not supported.
Атакувальник, який може підробляти відповіді, і є саме тим атакувальником, для зупинки якого існує DNSSEC, тож режим, який він може вимкнути підробленою відповіддю, нічого тобі проти нього не дає. Або yes, або прикраса.
2. Справжній резолвер, що валідує, на хості. Валідатор systemd-resolved зручний, а не ретельний. Там, де це важить, запусти Unbound або BIND на loopback і направ на нього стаб:
# unbound: validate against the root anchor, refuse to be stripped
server:
    module-config: "validator iterator"
    auto-trust-anchor-file: "/var/lib/unbound/root.key"
    harden-dnssec-stripped: yes
    val-permissive-mode: no

# the internal zone is reached like any other name — no local anchor needed
forward-zone:
    name: "ad.example.com."
    forward-addr: 192.0.2.53
Відповідник у BIND займає один рядок, dnssec-validation auto;, який використовує вбудовану копію кореневого якоря і сам веде його ротацію.
3. На рівні всього середовища, на резолверах, які ти вже маєш. Це четвертий етап конвеєра, описаного раніше в цьому дописі. Валідація відбувається там, клієнти довіряють біту AD, а відрізок між ними і є тим, що треба захищати: через DoT або мережею, щодо якої ти готовий зробити таке припущення.
І зауваж, чого немає в жодній із цих конфігурацій: якоря довіри для внутрішньої зони. Оскільки ad.example.com є делегуванням усередині публічно підписаної зони, кожен із цих варіантів валідує внутрішні імена звичайним ланцюгом від кореня. Це дизайн із попереднього розділу, що окуповує себе. Альтернатива: розносити локальний якір на кожен клієнт і резолвер у середовищі й розносити його знову при кожній ротації.
Windows
Спершу головне, бо це постійно розуміють неправильно: DNS Client у Windows не валідує DNSSEC. Він не робить жодної криптографії, не перевіряє жодного підпису і не тримає жодного якоря довіри. Це стаб-резолвер, і так було завжди.
Що ти можеш зробити, то це змусити його відкидати відповіді, які сервер не провалідував за нього. Це Name Resolution Policy Table, і вона діє для окремих просторів імен, а не глобально:
# Require validated answers for the internal zone
Add-DnsClientNrptRule -Namespace ".ad.example.com" `
    -DnsSecEnable -DnsSecValidationRequired

# What is actually in force on this machine, including from Group Policy
Get-DnsClientNrptPolicy -Effective
Get-DnsClientNrptRule
Для середовища те саме живе в Group Policy під Computer Configuration → Policies → Windows Settings → Name Resolution Policy: створи правило для простору імен, познач параметр DNSSEC і познач вимогу, щоб клієнт перевіряв, що дані провалідував сервер DNS.
Із цього випливають дві речі, і обидві важать.
Хтось вище за течією все одно має валідувати. Правило NRPT змушує клієнта вимагати біт AD; воно його не створює. Резолвер, на який вказують ці клієнти, мусить бути резолвером, що валідує, інакше кожне ім’я в цьому просторі імен не розв’яжеться.
І саме тому поруч із правилом NRPT є параметри IPsec. Microsoft поставила їх туди з причини, викладеної на початку цього розділу: вимагати біт, який може поставити будь-який атакувальник на шляху, не надто серйозна вимога. Якщо ти покладаєшся на модель «валідує резолвер» у недовіреній мережі, останній відрізок треба захистити: IPsec між клієнтом і резолвером або DoT, де резолвер його підтримує.
Відмовляє в закритий бік, тож розгортай у такому порядку
Примусова валідація перетворює клас тихих компрометацій на клас гучних відмов. Це правильний обмін, і це все одно відмова: прострочений RRSIG, DS у батьківській зоні, що після ротації вже не збігається, або резолвер, який не може дістатися батьківської зони, усі дають SERVFAIL, а SERVFAIL для _ldap._tcp.dc._msdcs означає, що домен лежить, а не погіршився.
Тож роби в такому порядку:
- Спершу ввімкни валідацію на резолверах, а клієнтів не чіпай. Пару тижнів стеж за
SERVFAILу журналах резолверів: саме тут ти знайдеш зону, яка тихо зламана вже рік. - Автоматизуй
DS, перш ніж щось примушувати, як описано в попередньому розділі. Більшість самозаподіяних відмов DNSSEC є ротацією, під час якої батьківську зону так і не оновили. - Потім примушуй клієнтів, по одному простору імен, починаючи з власної робочої станції і тестового OU, а не з усього середовища.
Відмова, від якої ти захищаєшся, це клієнт, якому підсунули підроблений контролер домену. Відмова, якою ти ризикуєш, це клієнт, якому не дали нічого. Друга відновлювана й очевидна; перша ні те, ні інше. Про відмову ти почуєш за хвилину. Про те інше ти не почув би ніколи.
Шифрування останнього відрізка: DoT і DoH на внутрішніх резолверах
Розділ про валідацію лишив одну річ у повітрі. У моделі «валідує резолвер» (тій, яку дає тобі Windows) клієнт довіряє одному біту, який ставить резолвер, а цей біт вартий рівно стільки, скільки шлях, яким він пройшов. Щось має цей шлях захищати.
BIND нативно підтримує обидва зашифровані транспорти, тож це робота з конфігурацією, а не із закупівлею:
- DNS over TLS: блок
tls, на який посилаєтьсяlisten-on, зазвичай на порту 853. - DNS over HTTPS: той самий блок
tlsплюс блокhttp, на 443. - Вихідний DoT, бо
forwardersприймає транспорт TLS для кожної адреси або для всього списку. - Передавання зон через TLS, бо інструкція
primariesзониtype secondaryтеж його приймає, що прямо корисно для конвеєра, описаного раніше в цьому дописі.
Спершу чітко про те, що це дає, бо DoT і DNSSEC постійно плутають, а вони не є альтернативами. DNSSEC засвідчує дані аж до зони, яка їх опублікувала. DoT захищає розмову з резолвером. Одне витримує ворожий резолвер і ворожу мережу між резолверами; інше не дає машині в твоєму wifi читати й переписувати те, що питав твій ноутбук. Потрібні обидва, і жодне не замінює іншого. Шифрування відрізка до резолвера, який не валідує, є приватною розмовою з чимось, кому досі можна збрехати.
Обслуговування
tls internal-resolver {
    key-file "/etc/pki/dns/resolver.key";
    cert-file "/etc/pki/dns/resolver.pem";
    protocols { TLSv1.3; };
};

http internal-doh {
    endpoints { "/dns-query"; };
};

options {
    dnssec-validation auto;

    listen-on          port  53                          { 192.0.2.53; };
    listen-on          port 853 tls internal-resolver    { 192.0.2.53; };
    listen-on          port 443 tls internal-resolver
                                 http internal-doh       { 192.0.2.53; };
    listen-on-v6       port 853 tls internal-resolver    { 2001:db8::53; };
};
Справжня робота в сертифікаті, і саме цю частину пропускають. Клієнту, що перевіряє (а в цьому вся суть), потрібен сертифікат, дійсний для імені, з яким його налаштовано, виданий кимось, кому він уже довіряє. Тобто твоїм внутрішнім CA і твоєю наявною автоматизацією сертифікатів, а не ключовим словом ephemeral. ephemeral генерує одноразовий самопідписаний сертифікат; він існує, щоб довести, що слухач працює, і нічого не вартий для клієнта, який справді перевіряє.
Пересилання через нього
Якщо ці резолвери кудись пересилають запити, а не ходять деревом самі, висхідний відрізок теж можна зашифрувати, і тут є різниця, яку варто зрозуміти правильно:
tls upstream {
    ca-file "/etc/pki/tls/certs/ca-bundle.crt";
    remote-hostname "dns.example.net";
};

options {
    forwarders port 853 tls upstream { 192.0.2.1; };
};
Без remote-hostname ти отримуєш шифрування без автентифікації: трафік нечитабельний для пасивного спостерігача, а активний атакувальник, який може перехопити з’єднання, просто пред’являє власний сертифікат. З remote-hostname і ca-file BIND перевіряє, з ким говорить. Перше чогось варте. Лише друге варто називати засобом контролю.
Клієнтська половина не симетрична
Тут змішане середовище стає незручним, і саме тому варто налаштувати обидва транспорти, а не вибирати один.
Linux робить DoT як слід. systemd-resolved приймає DNSOverTLS=yes для суворого режиму, а серверу можна вказати ім’я, проти якого перевіряти:
[Resolve]
DNS=192.0.2.53#resolver.ad.example.com
DNSOverTLS=yes
DNSSEC=yes
Як і з DNSSEC=, пастка в середньому параметрі: DNSOverTLS=opportunistic відкочується на відкритий текст, коли TLS недоступний, а це може влаштувати атакувальник, здатний втручатися в з’єднання.
Windows робить DoH, але не DoT. Підтримка DoH у клієнті з’явилася у Windows 11 і Server 2022 і налаштовується для кожного сервера через шаблон:
$doh = "https://resolver.ad.example.com/dns-query"
netsh dnsclient add encryption server=192.0.2.53 dohtemplate=$doh
DoT на момент написання з’являвся лише в збірках Insider. Тож у випущеній Windows зашифрований варіант це DoH або нічого, і саме тому розділ про NRPT вище потягнувся до IPsec.
Звідси обслуговування обох з одного екземпляра BIND. DoT для парку Linux і всього іншого, що його розмовляє, DoH для Windows, один резолвер, один сертифікат.
Котрий і де
Для внутрішнього резолвера DoT є кращим транспортом, а DoH відповіддю заради сумісності.
DoT сидить на власному порту. Його можна побачити, дозволити, заборонити і піднімати тривогу на все, що робить DNS не через нього. Перевага DoH (його не відрізнити від звичайного вебтрафіку на 443) є справжньою перевагою у ворожій мережі і морокою у твоїй власній, де можливість відрізнити DNS є функцією, за яку ти заплатив. У середовищі, яке ти контролюєш, віддавай перевагу транспорту, який можна спостерігати, а DoH запускай тому, що Windows не лишає вибору, а не тому, що він кращий.
Раз уже ти там: зашифруй передавання
Конвеєр, описаний раніше, переносить зону AD через AXFR, а розділ про розділені представлення наголосив, що її вміст є картою середовища. TSIG засвідчує ці передавання; він їх не приховує. Оскільки інструкція primaries вторинного сервера приймає конфігурацію TLS, передавання теж може йти через TLS, RFC 9103, якщо тобі потрібен стандарт:
zone "ad.example.com" {
    type secondary;
    primaries { 192.0.2.10 port 853 tls xfr-tls key transfer-to-signer; };
    ...
};
Засвідчено ключем, зашифровано транспортом. Якщо будь-який перехід у цьому конвеєрі перетинає канал між сайтами, гіпервізор, який ти з кимось ділиш, чи будь-що, куди ти не поставив би спокійно хаб, ці двадцять хвилин того варті.
Чого це не виправляє
- Це не валідація. Розглянуто вище, і варто повторити, бо вендори продають «secure DNS», маючи на увазі саме лише шифрування.
- Воно нічого не приховує від резолвера. Резолвер бачить кожен запит повністю. Шифрування захищає шлях, а не приватність пошуку від оператора, що цілком нормально, коли оператор ти.
- Воно нічого не дає клієнту, який не перевіряє сертифікат, а опортуністичні режими може понизити саме той атакувальник, якого ти боїшся.
- І це не причина ставити слухача на контролер домену. Зашифрований DNS на DC блискуче розв’язував би не ту проблему. DC і далі нікому не відповідає.
Як перевірити, що в тебе є
Команди, які варто запустити на власному середовищі. Цікаві тут виводи, і кілька з них зазвичай неприємно читати вперше.
# Walk the tree yourself, one delegation at a time
dig +trace dc01.ad.example.com

# Validate, and show the chain being built
delv +rtrace +vtrace ad.example.com SOA

# Is the resolver you are pointed at actually validating?
# A deliberately broken test name must come back SERVFAIL, not an address
dig @<resolver> dnssec-failed.org A

# What does the estate advertise as a domain controller?
dig SRV _ldap._tcp.dc._msdcs.<domain>
dig SRV _kerberos._udp.<domain>

# Is a DC answering for names it has no business answering?
# Ask it for something it is not authoritative for. "recursion requested
# but not available" is the answer you want. An actual address means it is
# serving the estate — recursing if it is BIND, relaying to the forwarder
# if it is SAMBA_INTERNAL. Either way it should not be doing that.
dig @<dc> www.example.org A

# Is the DC configured as the estate's DNS relay?
grep -E 'dns forwarder|server services' /etc/samba/smb.conf

# Will a DC hand its zone to anybody who asks?
dig @<dc> AXFR ad.example.com

# Which backend is this DC running, and does named have the module?
grep -r dlz /etc/named.conf /var/lib/samba/bind-dns/ 2>/dev/null
samba-tool dns query <dc> <domain> @ ALL

# Is the internal zone chained to the public parent?
dig DS ad.example.com @<public-authoritative-for-example.com>

# What does the local stub actually do with the AD bit, and is the
# hop to the resolver encrypted?
resolvectl status                    # DNSSEC= and DNSOverTLS= per link
grep options /etc/resolv.conf        # trust-ad, trusting whom exactly?

# Did anything in the path claim to have validated? Look for "ad" in the flags
dig +dnssec ad.example.com SOA | grep flags

# Validate independently of whatever the local resolver believes
delv ad.example.com SOA              # "fully validated" is the line you want

# Is the resolver actually listening for DoT, and does its certificate
# match the name clients are configured with?
kdig +tls @192.0.2.53 ad.example.com SOA
openssl s_client -connect 192.0.2.53:853 \
    -servername resolver.ad.example.com </dev/null 2>/dev/null \
    | openssl x509 -noout -subject -dates
А на клієнті Windows, щоб побачити, чи він узагалі чогось вимагає:
Get-DnsClientNrptPolicy -Effective    # the rules actually in force
Resolve-DnsName ad.example.com -DnssecOk
Get-DnsClientDohServerAddress         # is the hop to the resolver encrypted?
Найчастіше дивують дві перевірки: рекурсії і спроба AXFR. Якщо DC відповідає на будь-яку з них довільному клієнту, конвеєра з цього допису немає, хоч що там каже діаграма у вікі.
Третя: resolvectl status на машині, якої ніхто не торкався. DNSSEC=no/unsupported поруч із trust-ad у resolv.conf є нормальним станом десктопа з Linux, і це означає, що роботу з підписування, описану вище, наразі ніхто не перевіряє.
Коротка версія
Резолвер народжується, знаючи кореневі сервери й один ключ, а все інше дізнається, коли йому кажуть. Імена знаходять, спускаючись делегуваннями, а служби знаходять, питаючи запис SRV, тож на момент, коли клієнт починає робити Kerberos із контролером домену, ідентичність цього контролера домену прийшла з відповіді DNS. Виявлення через DNS правильне і нормальне. Авторизація через DNS ні, а дивовижна кількість інфраструктури все одно тихо її робить.
DNSSEC робить ці відповіді перевірюваними: підписи на кожному наборі, DS у кожній батьківській зоні, ланцюг до єдиного якоря довіри в корені й автентифіковане заперечення, щоб ім’я не можна було змусити зникнути. Він купує автентифікацію походження і цілісність, але не приватність і не правильність. Він підписує все, що каже зона, і тому не може врятувати зону, у яку дозволено писати недовіреним машинам. І йому потрібна батьківська зона: вигаданій внутрішній TLD нікуди покласти DS, тож .local, .lan, .internal і home.arpa лишають тебе або без підпису, або з приватним островом ключів, які розносять вручну.
Для домену Active Directory це дає дизайн, а не список налаштувань. Використовуй делегування всередині публічної зони, якою володієш, щоб довіра спускалася звичайним ланцюгом від кореня, а дані ніколи не виходили назовні. Обслуговуй розділи AD через BIND і dlz_bind9 (DLZ не є ризиком, це спосіб дістати зону з каталогу) і зроби DC прихованим первинним сервером, який передає зону назовні і більше нікому не відповідає. Зону DLZ саму підписати не можна, тож підписування робить звичайна вторинна зона з переданою копією, з inline-signing і dnssec-policy: другий named на DC, якщо хочеш менше машин, або окремий хост, якщо хочеш тримати приватні ключі подалі від каталогу. Так чи інакше її підписують один раз, у визначеній точці, за політикою ключів, а перший перехід є опитуванням, а не проштовхуванням, бо DLZ не вміє надсилати notify. Публікуй з окремих авторитетних серверів, які не тримають ключів і не мають маршруту до каталогу.
І тримай клієнтів подалі від зони, яка важить. Захищене динамічне оновлення засвідчує автора, а не зміст, а в типовій зоні, інтегрованій в AD, автори це Authenticated Users, кожен обліковий запис, а не лише кожна машина. Тож зона, що тримає і записи ноутбуків, і локатори _msdcs, лише за одного обдуреного фішингом користувача від того, щоб клієнту сказали, з цілком дійсним підписом, що контролер домену десь в іншому місці. Реєстрації клієнтів належать до підзони, делегованої назовні або окремої в Samba, де найгірше, що може зробити скомпрометований обліковий запис, це збрехати про себе.
Хоча краще питання: чи мають клієнти реєструватися взагалі. Ноутбук 2026 року має адресу в домашньому wifi, ще одну в офісній бездротовій мережі, ще одну через док і ще одну у VPN, і він радісно опублікує більшість із них. Запис A ноутбука майже ніхто не використовує: інструменти, яким треба дістатися до робочої станції, ведуть власний облік, бо DNS ніколи не був надійним для мобільних клієнтів. Записи для серверів мають походити з провізіонінгу, а парк не повинен реєструвати нічогісінько.
Потім змусь щось перевіряти підписи, бо ніщо з наведеного вище нічого не варте, доки клієнт не відкине відповідь. На Linux це означає DNSSEC=yes у systemd-resolved або справжній резолвер, що валідує, на loopback, і ніколи allow-downgrade, який атакувальник, здатний підробляти відповіді, може просто вимкнути, підробивши відповідь. На Windows це означає прийняти, що DNS-клієнт сам ніколи нічого не валідує, і правилом NRPT змусити його вимагати відповідь, яку провалідував резолвер, захистивши останній відрізок, бо ця вимога є одним бітом. Спершу ввімкни це на резолверах і стеж за SERVFAIL, автоматизуй DS, потім примушуй клієнтів. Воно відмовляє в закритий бік, і це правильний бік, але все одно відмова.
Нічого з цього не екзотика. Це делегування, передавання і підписування, три речі, які DNS робив завжди, розставлені так, щоб машина, яка тримає твій каталог, не була машиною, що приймає запитання з автостоянки, і щоб, коли щось таки збреше клієнту, клієнт це помітив.