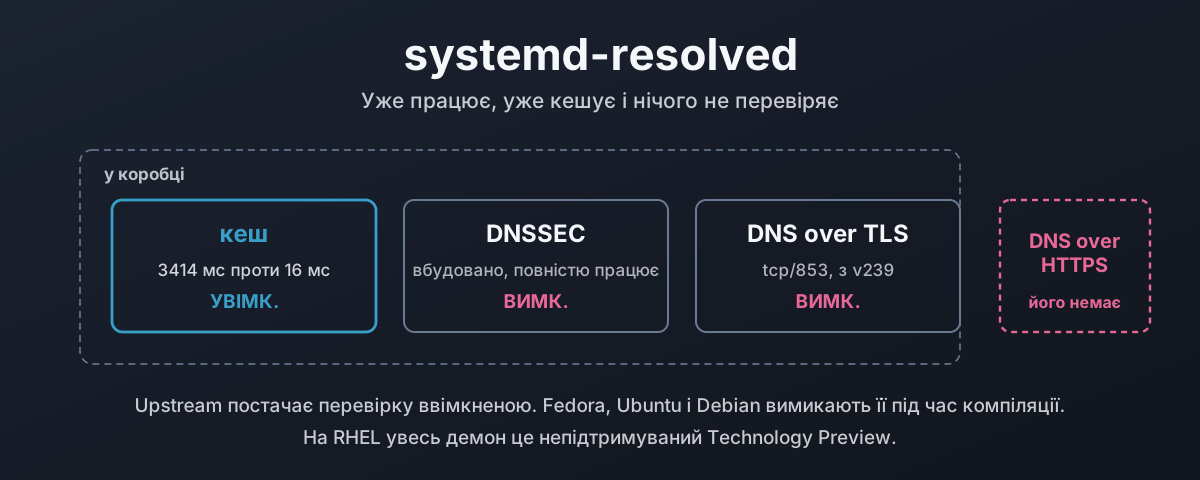
На твоїй машині просто зараз працює DNS-резолвер. Ти його не встановлював, найпевніше ніколи не налаштовував, і він відповідає на кожен запит імені, який робить машина. На Fedora, Ubuntu і більшості десктопних Linux це systemd-resolved, і він тихенько сидить там із дня встановлення системи.
Він уміє три речі, які варто мати. Він кешує, тож той самий запит не перетинає мережу двічі. Він перевіряє DNSSEC, тож підроблену відповідь відкидають, а не приймають на віру. І він говорить DNS over TLS, тож локальна мережа не може прочитати кожне ім’я, яке ти запитуєш.
За замовчуванням він робить рівно одну з цих речей. Дві інші вимкнено, а в деяких дистрибутивах їх вимкнено під час компіляції, а отже, налаштування, яке ти змінив би, навіть не є тим налаштуванням, що це вирішило. Валідатор, який ніколи не перевіряє, ні до чого не придатний.
Ось що ця штука робить насправді, виміряне на робочій машині з Fedora 44 і systemd 259, і що змінюється, коли увімкнути дві інші функції. Включно з тим, що твій дистрибутив вирішив за тебе під час компіляції, і скільки з цього ти можеш просто скасувати.
Що насправді відповідає на твої запити
Почнімо з чесної картини, бо «він використовує /etc/resolv.conf» на цих системах уже багато років не відповідає дійсності.
systemd-resolved відкриває себе чотирма різними способами, і від того, яким користується програма, залежить, що вона отримає.1 Шлях glibc це nss-resolve, під’єднаний через /etc/nsswitch.conf. Нативні шляхи це D-Bus і Varlink, які несуть вердикт DNSSEC і область інтерфейсу, яких getaddrinfo ніяк не може виразити. А ще слухач-заглушка, справжній DNS-сервер на loopback для всього, що говорить сирим DNS і нічого не знає про все перелічене.
Чотири двері, один демон.
На цій машині це під’єднання виглядає так:
$ ls -l /etc/resolv.conf
lrwxrwxrwx. 1 root root 39 May 30 13:56 /etc/resolv.conf -> ../run/systemd/resolve/stub-resolv.conf

$ cat /etc/resolv.conf
nameserver 127.0.0.53
options edns0 trust-ad
search damiendye.uk

$ grep ^hosts: /etc/nsswitch.conf
hosts:      files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
resolve у цьому рядку це nss-resolve. dns після нього це традиційний nss-dns, який сидить там як запасний варіант і спрацьовує лише тоді, коли resolved узагалі не запущено.
Слухачів-заглушок два, а не один
Про 127.0.0.53 знають усі. Менше людей знає, що є другий.
$ ss -lntup | grep ':53 '
udp   UNCONN 0  0     127.0.0.54:53   0.0.0.0:*
udp   UNCONN 0  0  127.0.0.53%lo:53   0.0.0.0:*
tcp   LISTEN 0  4096  127.0.0.54:53   0.0.0.0:*
tcp   LISTEN 0  4096 127.0.0.53%lo:53 0.0.0.0:*
Це не дві адреси для однієї й тієї самої речі. Другий навмисно робить менше:2
127.0.0.53 | 127.0.0.54 | |
|---|---|---|
| Роль | Повноцінний локальний резолвер | Лише режим проксі |
| Кеш | Так | Ні |
| Перевірка DNSSEC | Так, якщо ввімкнено | Ніколи |
| LLMNR і Multicast DNS | Так | Ні |
Синтетичні імена (localhost, _gateway) | Так | Ні |
| Переходить на DNS over TLS | Так | Так |
| Синтетичне ім’я для нього | _localdnsstub | _localdnsproxy |
| Ти отримуєш | Те, що вирішив resolved | Те, що сказав upstream |
Документація про другу колонку говорить прямо. Він «pass most DNS messages relatively unmodified to the current upstream DNS servers and back, but not try to process the messages locally, and hence does not validate DNSSEC, or offer up LLMNR/MulticastDNS».2
Тож 127.0.0.54 правильна ціль для програми, яка хоче перевіряти сама, або для тієї, якій потрібна сира відповідь upstream, а не тлумачення resolved.
Обидві адреси мають синтетичні імена, _localdnsstub і _localdnsproxy, які розв’язуються без жодного налаштування.
Режимів для /etc/resolv.conf чотири, а не три
Режим визначається автоматично з того, чим є файл, і їх чотири.1
/etc/resolv.conf це | Що це означає | Клієнти в обхід NSS |
|---|---|---|
символьне посилання на run/systemd/resolve/stub-resolv.conf | Рекомендований режим. Містить 127.0.0.53 і живі пошукові домени | Ідуть через resolved |
символьне посилання на /usr/lib/systemd/resolv.conf | Статичний, містить 127.0.0.53, без пошукових доменів | Ідуть через resolved |
символьне посилання на run/systemd/resolve/resolv.conf | Містить справжні сервери upstream, підтримується актуальним | Повністю обходять resolved |
| справжній файл, яким керує щось інше | resolved читає його як споживач, а не як постачальник | Повністю обходять resolved |
Третій рядок ловить людей. Він виглядає охайним варіантом, його тримають актуальним, і він тихо означає, що кожна програма, яка читає resolv.conf напряму, говорить із резолвером твого провайдера без кешу, без перевірки і без шифрування, хоч би що ти налаштував у resolved.conf.
Параметр trust-ad у файлі вище теж має значення. Без нього glibc зрізає біт AD з відповіді, перш ніж її побачить твоя програма, з розумної причини: заява випадкового резолвера, що він щось перевірив, нічого не варта. Коли сервером імен є 127.0.0.53, заява йде від твоєї власної машини, тож trust-ad тут правильний, і resolved сам його вписує.
Про конспірологію навколо systemd
Перш ніж до деталей, бо саме в цій темі вона завжди виринає.
Якщо твоє заперечення до того, що далі, це теорія про особисто Леннарта Пьоттерінга, або про мотиви Red Hat, або про те, що systemd це змова, щоб щось у тебе відібрати, то можеш котитися, бо слухати твої вигадки мені нецікаво.
Усе в цьому дописі знято з робочої машини: вихідний код, прапорці збирання, постачений бінарник, man-сторінки і виміряна поведінка. Біля кожного твердження стоїть команда, яку ти можеш запустити сам і перевірити. Прапорці збирання публічні. Вихідний код публічний. Єдине значення за замовчуванням, яке я вважаю справді хибним, обрали люди, які записали свої міркування там, де будь-хто може їх прочитати і посперечатися з ними, що я нижче і роблю.
Це куди більше прозорості, ніж ти отримуєш від більшості програм, які запускаєш без жодного слова скарги.
Неси докази або облиш.
Кеш це частина, яка просто працює
Це єдина функція, ввімкнена за замовчуванням усюди, і саме вона окуповує себе взагалі без налаштування.
Вимірювання на цій машині, на 32 доменах. Очисти кеш, запитай усі, запитай їх знову і читай час запиту, який повідомляє dig, а не засікай час процесу:
$ resolvectl flush-caches
$ for n in $NAMES; do dig +tries=1 @127.0.0.53 "$n" A | grep 'Query time'; done
| медіана | середнє | p90 | макс. | разом для 32 імен | |
|---|---|---|---|---|---|
| холодний кеш | 103,5 мс | 106,7 мс | 184 мс | 238 мс | 3414 мс |
| теплий кеш | 0,0 мс | 0,5 мс | 1 мс | 3 мс | 16 мс |
3414 мілісекунд проти 16. Ось і весь аргумент на користь локального кешу, і саме тому він увімкнений за замовчуванням.
Але варто чесно сказати, що це за число. Це економія на прогоні тридцяти двох імен, які ще ніколи не запитували, порівняно з тим самим повтореним прогоном, і жодне справжнє навантаження не схоже ні на те, ні на інше. Корисна цифра це хвіст, а не медіана: найгірший запит у цьому наборі коштував 238 мс холодним і 3 мс теплим. Сторінці, яка тягне вісім імен хостів, байдуже до твоєї медіани, вона чекає на найповільніше.
Перемикачі
[Resolve]
Cache=yes                 # yes | no-negative | no
CacheFromLocalhost=no     # default: do not cache answers from 127.0.0.1
StaleRetentionSec=0       # serve expired records when upstream is down
| Налаштування | За замовчуванням | Що робить |
|---|---|---|
Cache=yes | увімк. | Кешувати позитивні й негативні відповіді |
Cache=no-negative | Лише позитивні відповіді, коли тобі набридло чекати, доки мине негативний TTL | |
CacheFromLocalhost=no | увімк. | Не кешувати взагалі, коли upstream на 127.0.0.1 |
StaleRetentionSec=0 | вимк. | Віддавати прострочені записи, коли upstream перестає відповідати |
DNSCacheSize=4096 | 4096 | Записів на область. Лише systemd 261 і новіші |
Третій рядок кусається. Якщо твій upstream це dnsmasq чи unbound на loopback, resolved узагалі не кешуватиме його відповіді, бо те, з чим він говорить, уже є кешем. Спрямуй resolved на фільтрувальний резолвер на іншому хості, і отримаєш два шари кешування. Спрямуй на такий самий на loopback, і отримаєш один.
StaleRetentionSec= найцікавіший, і за замовчуванням він вимкнений. Задай його, і коли upstream перестане відповідати, resolved і далі віддаватиме записи після закінчення їхнього TTL, а не падатиме.2 Він завжди спершу пробує upstream. На NXDOMAIN це не поширюється, бо відсутність імені цілком чинна відповідь, і нічого простроченого в ній немає. Для ноутбука, що то з’являється, то зникає з покриття, або для машини, яка мусить працювати під час збою DNS, це варто мати:
[Resolve]
StaleRetentionSec=1d
systemd 261 додав до цього розмір кешу для кожного протоколу: DNSCacheSize=, MulticastDNSCacheSize= і LLMNRCacheSize=, кожен за замовчуванням 4096 записів і з межею 2^24.3 Не на цій машині, яка працює на 259, і не в жодному поточному стабільному випуску дистрибутива. Варто знати, що це йде, бо досі розмір кешу взагалі не налаштовувався.
Демон також очищає все при нестачі пам’яті, що розумно і часом дивує, коли намагаєшся зрозуміти, чому частка влучань у кеш виглядає кепсько.
Split DNS це причина його залишити
Якщо винесеш звідси одну річ, винеси цей розділ, бо це функція, яка справді робить те, чого не вмів старий резолвер-заглушка.
Традиційний resolv.conf має один список серверів імен на всю машину. Один список. Підніми VPN, і щось мусить його перезаписати, а це означає, що або працюють твої внутрішні імена, а решта DNS іде через корпоративний резолвер, або навпаки. Третього варіанта немає. Файл не здатен його виразити.
resolved маршрутизує кожен запит окремо, для кожного інтерфейсу.1 Кожне з’єднання має власні сервери і власні домени, і запит надсилається на те з’єднання, чий домен найкраще відповідає імені за кількістю міток.
| Конфігурація | Записується як | Ефект |
|---|---|---|
| Пошуковий домен | damiendye.uk | Суфікс для імен з однієї мітки, і маршрутизує відповідні запити на це з’єднання |
| Домен лише для маршрутизації | ~internal.example | Маршрутизує відповідні запити на це з’єднання, ніколи не використовується як суфікс |
| Маршрут для всього | ~. | Надсилати на це з’єднання все, що не збіглося деінде |
| Маршрут за замовчуванням | DNSDefaultRoute=yes | Брати запити, що не збіглися, не претендуючи на ~. |
Тож ноутбук із піднятим робочим VPN отримує ось що:
resolvectl domain tun0 '~corp.example' '~10.in-addr.arpa'
resolvectl dns    tun0 10.0.0.53
Імена під corp.example і зворотні запити для 10.0.0.0/8 ідуть тунелем. Усе інше, як і раніше, виходить через локальне з’єднання. Нічий resolv.conf не перезаписали, і коли тунель падає, маршрути зникають разом із ним.
Одне правило варто сказати прямо, бо саме за нього люди хапаються і помиляються. ~. на з’єднанні означає віддавати перевагу цьому з’єднанню для всього. Воно також неявно не дає жодному іншому з’єднанню бути маршрутом за замовчуванням. Хочеш, щоб з’єднання брало залишки, не претендуючи на весь простір імен? Задай DNSDefaultRoute=yes і не чіпай ~..
Перевір, що він вирішив, а не припускай:
$ resolvectl status
Link 3 (wlp4s0)
    Current Scopes: DNS LLMNR/IPv4 LLMNR/IPv6
         Protocols: +DefaultRoute LLMNR=resolve -mDNS -DNSOverTLS
                    DNSSEC=no/unsupported
Current DNS Server: 192.0.2.53
       DNS Servers: 192.0.2.53 2001:db8:1::53
        DNS Domain: damiendye.uk
     Default Route: yes
Кожна адреса в цьому дописі з документаційних діапазонів, 192.0.2.0/24 і 2001:db8::/32, тож не встав їх у конфігурацію в очікуванні відповіді.4 5 Цифри й поведінка справжні, з робочої машини. Адреси замінено, бо глобальна адреса IPv6, побудована звичайним способом, несе MAC інтерфейсу в нижній половині, і публікуючи її, ти разом з нею роздаєш шматок інвентарного опису обладнання.
Цим -DNSOverTLS і DNSSEC=no присвячено два наступні розділи.
Він уміє перевіряти DNSSEC
В upstream демон описано як «a caching and validating DNS/DNSSEC stub resolver».1 Половина з перевіркою справжня, це не обгортка навколо чогось іншого, і вона працює. Просто її не ввімкнено.
Щоб увімкнути її для з’єднання, sudo не потрібен, бо resolvectl іде через polkit, а активній локальній сесії це дозволено:
$ resolvectl dnssec wlp4s0 yes
$ resolvectl status wlp4s0 | grep DNSSEC
                    DNSSEC=yes/supported
Суфікс /supported це resolved повідомляє, що він знайшов, коли перевіряв upstream, окремо від того, що ти попросив. yes/supported означає, що ти попросив перевірку і сервер здатен її нести. no/unsupported на інсталяції за замовчуванням означає, що ніхто не просив, тож ніхто й не перевіряв.
Щойно вона ввімкнена, кожен запит повертається з вердиктом, і їх три.
Ось усі три на цій машині, на справжніх іменах:
$ resolvectl query damiendye.uk
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query systemd.io
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no

$ resolvectl query dnssec-failed.org
dnssec-failed.org: resolve call failed: DNSSEC validation failed: missing-key
  (DNSKEY Missing: no SEP matching the DS found for dnssec-failed.org.)
damiendye.uk підписаний, тож ланцюжок від кореня перевіряється і дані автентифіковано. systemd.io не підписаний, тож перевіряти нічого, і resolved чесно так і каже, а не вдає. Це власний домен проєкту systemd, і до цього я ще повернуся. dnssec-failed.org опубліковано з навмисно зламаними підписами. Він провалюється жорстко, з діагностикою, яка називає точну проблему.
Ось розрізнення, яке губиться. Insecure не є збоєм. Непідписана зона повертає дані й каже тобі, що їх не вдалося перевірити. Відкидається лише зона, яка заявляє, що підписана, а потім не може цього довести.
Сам ланцюжок видно, якщо хочеш на нього поглянути:
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 damiendye.uk DNSKEY
256 3 13 oJMRESz5E4gYzS/q6XDrvU1qMPYIjCWz...
257 3 13 mdsswUyr3DPW132mOi8V9xESWE8jTo0d...
Корінь ручається за uk, uk ручається за damiendye.uk, а ключ 257 підписує ключ 256, який підписує записи. Алгоритм 13 тут це ECDSA P-256, який і потрібен на новій зоні, а не RSA, яким досі користується DS для uk вище.
Через звичайну заглушку програма, яка ніколи не чула про resolved, отримує той самий вердикт як прапорець AD:
$ dig @127.0.0.53 ietf.org A | grep flags
;; flags: qr rd ra ad;

$ dig @127.0.0.53 dnssec-failed.org A | grep status
;; ->>HEADER<<- status: SERVFAIL
А демон веде поточний підрахунок, і це найшвидший спосіб побачити, чи перевірка взагалі щось робить:
$ resolvectl statistics
DNSSEC Verdicts
                    Secure:  134
                  Insecure:   62
                     Bogus:    0
             Indeterminate:    2
Чого коштує перевірка
Тут я тебе розчарую, бо намагався виміряти це як слід і не зміг.
Теплим кешем усе чисто і майже нічого не коштує. Ті самі 32 імена з повним кешем коштували 16 мс без перевірки і 23 мс з нею. Назвімо це похибкою округлення.
Холодний кеш мав би показати вартість, але один клієнт не може її відокремити. Я прогнав обхід в обидва боки і отримав суперечливі відповіді: в одному порядку перевірка виглядала на 74 % повільнішою, в іншому вона виглядала швидшою, що неможливо і показує, що насправді вимірюється. Той обхід, який іде другим, виграє від того, що резолвер upstream уже отримав усе, про що питав перший. Змінна, яка переважає, це не перевірка, а те, чий кеш був теплим.
Тож я не дам тобі числа, за яке не можу відповісти. Правдою є механізм, і документація прямо описує його форму: перевірка «requires retrieval of additional DNS data, and thus results in a small DNS lookup time penalty».2 Холодний перевірений запит проходить ланцюжок делегування, отримуючи DS і DNSKEY на кожному рівні, перш ніж відповісти, тож він коштує додаткових обмінів для імен, яких ще ніхто не запитував, і нічого для імен, які хтось уже запитував.
Ось чому та сама сторінка попереджає, що вимкнення кешу «comes at a performance penalty, which is particularly high when DNSSEC is used».2 Ці дві функції не незалежні. Перевірка доступна саме тому, що завдяки кешу ти платиш за неї один раз.
Якщо хочеш справжню цифру для власної мережі, вимірюй там. Один клієнт на одному підключенні тобі цього не скаже.
То чому ж перевірку вимкнено
Бо твій дистрибутив вимкнув її, коли збирав пакет, і зробив це з причини, яку записав.
Upstream systemd постачає перевірку ввімкненою. Так каже параметр збирання:
option('default-dnssec', type : 'combo',
       choices : ['yes', 'allow-downgrade', 'no'],
       value : 'allow-downgrade')
і посібник upstream погоджується: DNSSEC= «Defaults to allow-downgrade».6
Тепер подивися, що Fedora передає цьому збиранню:7
-Ddefault-dnssec=no
-Ddefault-dns-over-tls=no
-Ddefault-mdns=no
-Ddefault-llmnr=resolve
І що передають Debian і Ubuntu:8
-Ddefault-dnssec=no
-Ddefault-llmnr=no
-Ddefault-mdns=no
-Ddns-over-tls=openssl
Тож файл /usr/lib/systemd/resolved.conf на машині з Fedora, той, що має заголовок «Entries in this file show the compile time defaults», містить #DNSSEC=no. Прочитай це ще раз, бо тут коїться щось хитре: рядок виглядає так, ніби програма повідомляє тобі своє власне значення за замовчуванням, а насправді показує тобі прапорець збирання Fedora, і справжнього значення upstream ніде на сторінці немає.
| Налаштування | За замовчуванням в upstream | Збирання Fedora | Збирання Debian/Ubuntu | Результат на цій машині |
|---|---|---|---|---|
DNSSEC= | allow-downgrade | no | no | DNSSEC=no |
DNSOverTLS= | no | no | no (зібрано з OpenSSL) | -DNSOverTLS |
MulticastDNS= | yes | no | no | -mDNS |
LLMNR= | yes | resolve | no | LLMNR=resolve |
Кожне з них збігається з тим, що resolvectl status друкує на цій машині. Вихідний код, прапорець збирання, робоча система, усі три погоджуються.
Міркування Fedora викладено в пропозиції зміни, і вони напрочуд прямі. Функція «is known to cause compatibility problems with certain network access points», а Fedora «is not prepared to handle an influx of DNSSEC-related bug reports», тож її вимкнено.9
Можна спитати, чому відповіддю на функцію, яка ламається в поганих мережах, стало вимкнути її для всіх, а не постачати allow-downgrade, як робить upstream, і дати їй самій вимикатися там, де треба? Не хто вирішив. Що в процесі до цього привело. Бо allow-downgrade існує саме для випадку з captive portal, саме з цієї причини він є значенням за замовчуванням в upstream, а постачання no натомість означає, що машина в цілком нормальній мережі теж не отримує жодної перевірки.
Чесно кажучи, allow-downgrade має власну проблему, і справжню. Цей режим виявляє резолвер, який не вміє DNSSEC, і тихо припиняє перевіряти. Нападник, який може формувати твої відповіді DNS, може навмисно змусити це виявлення спрацювати, і документація прямо про це каже: він «makes DNSSEC validation vulnerable to ‘downgrade’ attacks».2 Функція безпеки, яку будь-який нападник може вимкнути, робить менше, ніж здається.
Тож жодне зі значень за замовчуванням не є добрим. no не дає тобі нічого. allow-downgrade дає те, що нападник може відібрати, а yes дає справжню річ разом з усім, що в наступному розділі.
А скільки вебу взагалі підписано
Перш ніж витрачати багато зусиль на перевірку, варто знати, яку частку твоїх запитів вона взагалі може захистити. Тож я попросив resolved дати вердикт для вершини тридцяти двох доменів, яких ця тема справді стосується: органи, що написали стандарт, організації, що постачають резолвер, та інфраструктура, яку всі розв’язують, хочуть того чи ні.
Шістнадцять із тридцяти двох. Половина.
| Підписані | Непідписані | |
|---|---|---|
| Стандарти й реєстри | ietf.org, iana.org, icann.org, rfc-editor.org, ripe.net, isc.org, nlnetlabs.nl, nic.cz, afnic.fr, verisign.com | жодного |
| Дистрибутиви й постачальники | debian.org, fedoraproject.org, opensuse.org, almalinux.org | redhat.com, ubuntu.com, canonical.com, suse.com, rockylinux.org, archlinux.org |
| Сам systemd | жодного | systemd.io, freedesktop.org |
| Інфраструктура | cloudflare.com, gov.uk | github.com, kernel.org, google.com, wikipedia.org, mozilla.org, apache.org, gnu.org, quad9.net |
Прочитай першу колонку згори донизу. Кожен без винятку орган стандартизації і реєстр підписав. Десять із десяти, без винятків: люди, які написали DNSSEC, і люди, що керують реєстрами, які публікують записи DS для всіх інших. Вони зробили роботу на власних зонах.
Тепер прочитай третій рядок. systemd.io не має DS. Проєкт, що написав той самий перевірний резолвер, якому присвячено весь цей допис, не підписав власний домен, як і freedesktop.org, де живе його документація. Нижче quad9.net теж не підписаний, і над цим варто на секунду замислитися: публічний резолвер, уся пропозиція якого в тому, що він перевіряє DNSSEC за тебе, на зоні, яку ніхто не може перевірити.
А постачальники чітко діляться вздовж однієї лінії. Спільнотні дистрибутиви підписали. debian.org, fedoraproject.org, opensuse.org, almalinux.org. Компанії ні. redhat.com, ubuntu.com, canonical.com, suse.com. Це ті чотири організації, які пакують і постачають цей резолвер на більшість парку Linux.
Прогалини в технології тут немає. Протокол придатний до розгортання понад п’ятнадцять років, інструменти безкоштовні, а реєстри приймають запис DS без плати. Скажу тобі задарма: люди, що написали стандарт, підписали, а більшість тих, хто постачає програми, ні.
Гостріша версія того самого в gov.uk, який підписаний, а потім робить ось що:
$ dig +short @127.0.0.53 www.gov.uk CNAME
www-cdn.production.govuk.service.gov.uk.

$ dig +short @127.0.0.53 service.gov.uk DS
                                          (nothing)
uk має DS. gov.uk має DS. service.gov.uk не має жодного, тож ланцюжок там обривається, і www.gov.uk розв’язується як insecure, хоча вершина над ним підписана як слід. Хтось зробив роботу на gov.uk, а потім спрямував сам вебсайт на непідписане делегування. Півроботи.
Тож якщо ти підписуєш зону, перевір імена, які люди справді набирають. Підписана вершина, що через CNAME веде в непідписану зону CDN, не дає тобі нічогісінько.
DNS over TLS працює, з умовами
DNS over TLS реалізовано, його вкомпільовано в кожне основне збирання, і він працює. За замовчуванням він вимкнений усюди, включно з upstream, де DNSOverTLS= «Defaults to no».6
Конфігурація займає два рядки, і другий саме той, який люди пропускають:
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
Цей #dns.quad9.net не прикраса. Він задає ім’я для SNI і для перевірки сертифіката. Пропусти його, і сертифікат натомість «checked against the server’s IP».2 З великими провайдерами це працює, бо вони вписують IP-адреси в SAN своїх сертифікатів, але це слабша перевірка, вона ламається, щойно провайдер перестане так робити, і вона не захищає тебе від перенаправлення на іншу адресу, яка має чинний сертифікат для себе самої. Стаття в журналі самої Fedora про це пропускає ім’я хоста,10 і шкода, бо синтаксис прямо там, у коментарях постаченого файлу конфігурації.
Strict і opportunistic це дуже різні налаштування
| Режим | На сервері, що підтримує DoT | На сервері, що не підтримує | Автентифікує сервер |
|---|---|---|---|
yes | Зашифровано | Усі запити провалюються | Так |
opportunistic | Зашифровано | Тихо відкритим текстом | Ні |
no | Відкритим текстом | Відкритим текстом | н/д |
opportunistic читається як розумна золота середина, але здебільшого нею не є. Документація каже це прямо: у цьому режимі «the resolver is not capable of authenticating the server, so it is vulnerable to ‘man-in-the-middle’ attacks»,2 і будь-хто, хто може відкидати твій трафік на порт 853, може примусити до пониження. Він захищає тебе від пасивного спостереження в мережі, де ніхто не намагається. Проти того, хто намагається, він нічого не робить.
yes чесне налаштування. Воно також означає, що коли з’єднатися не вдається, ти взагалі не маєш DNS, і це варто знати, перш ніж ставити його на машину, до якої не можеш підійти.
Я спробував strict DoT до Quad9 з цієї машини, і запит завис. Ні помилки, ні тайм-ауту, нічого в журналі між очищенням і моїм відкатом через дві хвилини:
Sep 27 17:12:11 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 9.9.9.9#dns.quad9.net, ...
Sep 27 17:12:14 systemd-resolved[40105]: wlp4s0: Bus client set DNSOverTLS setting: yes
Sep 27 17:12:15 systemd-resolved[40105]: Flushed all caches.
Sep 27 17:14:39 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 192.0.2.53, ...
Звідси я не можу сказати, чи досяжний порт 853 на цьому підключенні, бо оболонка, з якої я запускав тест, не могла дістатися й порту 443 і явно сама була відфільтрована. Що журнал показує, так це сценарій збою: strict DoT, який не може під’єднатися, не повідомляє нічого корисного. Він чекає. Якщо ти це ввімкнув і твій DNS затих, перевір ss -tn dport = :853, перш ніж іти дивитися на resolved.
Як перевірити це як слід
# does the transport actually come up
resolvectl flush-caches
resolvectl query ietf.org        # expect: acquired via ... encrypted transport: yes

# is anything still going out in the clear
sudo tcpdump -ni any 'port 53 and not host 127.0.0.53'
Друга команда каже правду. Коли DoT працює, нічого не повинно виходити з машини на порт 53, а все, що виходить, це програма, яка знайшла шлях повз заглушку.
DNS over HTTPS тут не існує
Пряма відповідь на питання: systemd-resolved не підтримує DNS over HTTPS. Ні частково, ні за прапорцем, ні з параметром збирання, який ніхто не вмикає. DoH там немає зовсім.
І це не прочитано з документації, яка могла просто застаріти. Це те, що містить бінарник:
$ strings /usr/lib/systemd/systemd-resolved | grep -icE 'application/dns-message|dns-query|:443'
0

$ grep -oE 'name="DNSOver[A-Za-z]*"' /usr/share/dbus-1/interfaces/org.freedesktop.resolve1.Manager.xml
name="DNSOverTLS"
Ні формату DoH, ні HTTP/2, одна властивість шифрування в інтерфейсі D-Bus, і це TLS. Повний список директив resolved.conf в upstream налічує сімнадцять налаштувань, і жодне з них не згадує HTTPS.6
Про це просили. Issue #8639, «Add support for DNS-over-HTTPS to systemd-resolved», відкрито 2 квітня 2018 року, і він досі відкритий, з двома pull request і нічим не злитим.11 Вісім років і далі.
Чи це хибне рішення? Не очевидно, і аргумент на користь DoT пристойний. Обидва несуть DNS усередині TLS, і обидва зупиняють того самого пасивного спостерігача. Перевага DoH у тому, що він ховається на порту 443 разом з усім іншим, тож мережі, яка хоче заблокувати шифрований DNS, доводиться працювати набагато більше. Це справді корисно, якщо противником є оператор мережі.
Але це ріже й в інший бік. Коли оператор ти сам, ця нерозрізненність означає, що ти теж не можеш перевірити власний DNS, а кожен застосунок, що постачає власний клієнт DoH, перестає користуватися системним резолвером, і так ти отримуєш браузер, який ігнорує твій split DNS, твій кеш і твої внутрішні зони. На твоєму власному обладнанні резолвер, видимий на відомому порту, це перевага.
Отже: якщо DoT дістається до твого резолвера, користуйся ним, і ти нічого не втрачаєш. Якщо порт 853 заблоковано, у resolved немає відповіді, і тобі потрібен проксі DoH перед ним, dnscrypt-proxy або cloudflared на loopback, а resolved спрямований на нього. Кешування і перевірка лишаються роботою resolved. Переїжджає лише транспорт.
Що насправді постачає твій дистрибутив
Той самий демон поводиться дуже по-різному залежно від того, хто його запакував. Увімкнути службу це легка половина. Половина, яку пропускають, це під’єднати її до мережевих інструментів, якими справді користується дистрибутив, і в одному з цих чотирьох її справді не під’єднано, доки ти не зробиш цього сам.
| Встановлено | Увімкнено | nss-resolve під’єднано | Конфігурація надходить через | Підтримується | |
|---|---|---|---|---|---|
| Fedora (33+) | так | так | так, у systemd-libs | NetworkManager | так |
| Ubuntu | так | так | так | netplan, далі NM чи networkd | так |
| Debian (12+) | окремий пакет | ні | ні, окремий пакет | обираєш і під’єднуєш сам | так |
| RHEL / Rocky / Alma (9, 10) | так | ні | так | NetworkManager, якщо йому сказати | Technology Preview |
Перевірка і повний кеш: самі налаштування
Ці чотири рядки скрізь однакові, бо resolved.conf у кожному дистрибутиві є resolved.conf. Різниться лише те, як решта конфігурації дістається демона, і про це наступні чотири розділи.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNSSEC=allow-downgrade
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Використовуй drop-in, а не редагуй /etc/systemd/resolved.conf, бо головний файл має нижчий пріоритет за будь-який drop-in, а оновлення пакета може з тобою за нього посперечатися. Нумерація це задокументована домовленість: постачальники беруть від 10 до 40 під /usr/, ти береш від 60 до 90 під /etc/, тож твій перемагає.6
На systemd 261 і новіших варто додати п’ятий рядок, бо до того розмір кешу взагалі не налаштовувався:
DNSCacheSize=16384 # systemd 261+; default 4096, max 2^24
Застосуй і переконайся, що демон погоджується з файлом, а не припускай, що він його прочитав:
systemd-analyze cat-config systemd/resolved.conf   # every fragment, in precedence order
systemctl restart systemd-resolved
resolvectl status | grep -E 'DNSSEC|Protocols'
resolvectl statistics                              # verdicts should start moving
DNSSEC=allow-downgrade це налаштування, яке я поставив би на машину, яку не збираюся няньчити, з причин, викладених у розділі вище. DNSSEC=yes чесне, і воно закривається при збої. Обирай свідомо.
Під’єднання до мережевого стеку
Увімкнути службу це одна команда. Змусити власні мережеві інструменти твого дистрибутива передати їй свою конфігурацію DNS це та частина, що різниться, і саме тут «увімкнено» і «працює як слід» розходяться.
| Звідки береться конфігурація DNS | Щоб увімкнути DNSSEC | Щоб задати розмір кешу | Потрібне додаткове під’єднання | |
|---|---|---|---|---|
| Fedora | NetworkManager, автоматично | drop-in | drop-in | немає |
| Ubuntu | netplan, далі NM чи networkd | drop-in або для з’єднання в .network | drop-in | немає |
| Debian | той стек, який ти обрав | drop-in або для з’єднання в .network | drop-in | libnss-resolve, плюс стек нижче |
| Сімейство RHEL | NetworkManager, якщо йому сказати | drop-in | drop-in | dns=systemd-resolved |
Fedora
Найповніша інтеграція з чотирьох, і єдина, де все вже під’єднано.
NetworkManager володіє мережею і передає DNS до resolved без жодних указівок. На цій машині ніде в /etc/NetworkManager/ немає рядка dns=, і все одно працює, бо NetworkManager виявляє запущений демон і користується ним. /etc/resolv.conf це символьне посилання на заглушку, а glibc під’єднано, бо libnss_resolve.so.2 постачається в systemd-libs, який не є опціональним:
$ rpm -qf /usr/lib64/libnss_resolve.so.2
systemd-libs-259.9-1.fc44.x86_64

$ grep ^hosts: /etc/nsswitch.conf
hosts: files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
Тож на Fedora drop-in вище це вся робота. Більше нічого під’єднувати.
Ubuntu
Увімкнено за замовчуванням, і nss-resolve під’єднано так само. Різниця в тому, що конфігурація зазвичай надходить через netplan:
network:
  version: 2
  ethernets:
    enp1s0:
      dhcp4: true
      nameservers:
        addresses: [9.9.9.9, 149.112.112.112]
        search: [example.com]
Netplan передає це своєму рендереру, NetworkManager на десктопі або systemd-networkd на сервері, а рендерер передає resolved. Зверни увагу, чого netplan не може виразити. У netplan немає ключа для DNSSEC= і немає для DNSOverTLS=. Вони йдуть у drop-in вище, де їм і місце.
Якщо ти на systemd-networkd, налаштування для з’єднання також доступні нативно у файлі .network, і налаштування для з’єднання переважає глобальне:
# /etc/systemd/network/10-lan.network
[Network]
DNS=9.9.9.9#dns.quad9.net
DNSSEC=yes
DNSOverTLS=yes
Domains=~.
Debian треба під’єднувати вручну
Ось той, що справді не під’єднаний, і причина, з якої існує розділ вище.
Починаючи з Debian 12 systemd-resolved це окремий пакет, і примітки до випуску прямо кажуть про оновлення: «The new systemd-resolved package will not be installed automatically on upgrades», і «until it has been installed, DNS resolution might no longer work since the service will not be present on the system.»12 Ті самі примітки закривають і ширше питання: «systemd-resolved was not, and still is not, the default DNS resolver in Debian.»
Встановлення це два пакети, а не один, і другий саме той, який усі пропускають:
apt install systemd-resolved libnss-resolve
systemctl enable --now systemd-resolved
libnss-resolve значиться лише в Suggests:, а не як залежність,13 а Suggests це єдиний зв’язок, на який apt не реагує. Тож ніхто його не встановлює.
Причина, з якої ніхто не помічає, цікавіша за причину, з якої ніхто не встановлює. Пропусти його, і glibc все одно дістається до resolved, бо /etc/resolv.conf вказує на заглушку, а звичайний nss-dns з нею говорить. Більша частина демона працює далі:
Без libnss-resolve | З ним | |
|---|---|---|
| Кеш | Так, через заглушку | Так |
| Перевірка DNSSEC | Так, вона відбувається в демоні | Так |
| DNS over TLS | Так | Так |
Біт AD доходить до glibc | Так, resolv.conf містить trust-ad | Так |
| Secure, insecure чи bogus | Ні, лише один біт | Так |
| Адреси з областю з’єднання | Ні | Так |
/etc/hosts читає демон | Ні | Так |
Ніщо в лівій колонці не виглядає зламаним, тож нічого не виправляють. Втрачаєш ти те, чого не може нести формат DNS, і найнаочніший випадок це адреса з областю:
$ getent hosts _gateway            # via nss-resolve
fe80::5054:ff:fe12:3456 _gateway

$ dig +short @127.0.0.53 _gateway  # via the stub, as nss-dns would
192.0.2.1
Те саме ім’я, той самий демон, дві різні відповіді. Link-local адреса IPv6 нічого не означає без інтерфейсу, до якого вона прив’язана, а у відповіді DNS немає куди це покласти, тож заглушка може віддати лише IPv4. Нативний API має куди це покласти і дає тобі адресу, яку ти насправді хотів.
Рядок із вердиктом це та сама проблема. AD це один біт: підписано чи ні. Нативний API розрізняє secure, insecure і bogus, а це різниця між «ніхто цього не підписав» і «хтось це підписав, а хтось інший до нього доклав рук». Застосунок, якому не байдуже, не може розрізнити їх через мережу.
Ось розрив між службою, що працює, і службою, яку під’єднано, і він лишається невидимим, доки ти його не шукаєш.
Перевір, що все встало:
grep ^hosts: /etc/nsswitch.conf # wants 'resolve [!UNAVAIL=return] dns'
Як решта твоєї мережі до нього дістається, залежить від того, на якому зі стеків Debian ти сидиш.
Пакет оголошує Provides: resolvconf і Conflicts: resolvconf, openresolv,13 тож він повністю перебирає інтерфейс resolvconf. /usr/sbin/resolvconf стає символьним посиланням на resolvectl, а це бінарник із кількома викликами: під цією назвою він говорить протоколом resolvconf(8) і передає все, що йому дають, прямо в resolved.14 Тож усе, що вже викликає resolvconf -a, працює далі без змін, а systemd-resolved єдиний підтримуваний бекенд.
Не весь інтерфейс уціліває, і прогалини провалюються голосно, а не тихо:
Параметр resolvconf | Під systemd-resolved |
|---|---|
-a <iface> | Реєструє DNS для з’єднання, прочитаний зі stdin. Той, що має значення |
-d <iface> | Скасовує реєстрацію, як resolvectl revert |
-x | Відображається на домен маршрутизації ~. |
-p | Позначає з’єднання як не маршрут за замовчуванням (systemd 257+) |
-f | Змушує -a і -d мовчати про інтерфейс, якого немає |
-m | Приймається і тихо ігнорується |
-u, -i, -I, -l, -r, -R, -v, -V | Не підтримується. Команда провалюється |
Одна пастка, яку варто знати, перш ніж її налагоджувати: прошарок записує /etc/resolv.conf лише тоді, коли цей файл є символьним посиланням на /run/systemd/resolve/resolv.conf, і не записує, коли це статичний файл.14
ifupdown, за замовчуванням на серверній інсталяції Debian. Розділdns-nameserversв/etc/network/interfacesзавжди реалізовувався хуками старого пакетаresolvconf, аsystemd-resolvedконфліктує з цим пакетом і не постачає власних хуків/etc/network/if-up.d/. Для статичного інтерфейсу не покладайся на цей розділ. Задай сервери на з’єднанні явно і дай resolved ними володіти:# /etc/network/interfaces auto enp1s0 iface enp1s0 inet static address 192.0.2.10/24 gateway 192.0.2.1 up /usr/sbin/resolvconf -a $IFACE <<< 'nameserver 192.0.2.53' down /usr/sbin/resolvconf -d $IFACEDHCP на ifupdown уже враховано.
isc-dhcp-clientпостачає хуки, названі на честь демона,/etc/dhcp/dhclient-enter-hooks.d/resolved-enterі/etc/dhcp/dhclient-exit-hooks.d/resolved,15 тож сервери DNS з оренди потрапляють на правильне з’єднання без жодного налаштування.systemd-networkdнайчистіший варіант і не потребує жодного прошарку, бо обидві половини з одного проєкту. DNS, DNSSEC і DoT для з’єднання це нативні ключі у файлі.network, точно як у прикладі для Ubuntu вище.NetworkManager на десктопі Debian треба сказати один раз:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
Обери одне і знай, що саме обрав. Сценарій збою тут не демон, який відмовляється стартувати, а два стеки, що обидва вважають себе власниками /etc/resolv.conf, і це виглядає як переривчастий DNS і з’їдає пів дня. resolvectl status каже, на яке з’єднання потрапили сервери. Якщо відповідь «на жодне», демона ніщо не годує, і в цьому баг.
RHEL, Rocky і Alma
А ось цей варто прочитати двічі. Пакет є, nss-resolve доступний, NetworkManager може ним керувати, а документація Red Hat каже ось що:
systemd-resolved is an unsupported Technology Preview.16
Це формулювання стоїть у примітках до випуску RHEL 9 з 9.0 і досі є в 9.8. Technology Preview означає відсутність SLA для продакшну, і Red Hat прямо не рекомендує використовувати його в продакшні.
І він не ввімкнений. На цих системах resolv.conf володіє NetworkManager, тож увімкнення це налаштування NetworkManager, а не просто ввімкнення юніта:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
systemctl enable --now systemd-resolved
systemctl reload NetworkManager
resolvectl status          # confirm NM actually handed the servers over
Після цього drop-in вище застосовується без змін, а перевірка й кеш поводяться точно як на Fedora.
Тож на RHEL у тебе є рішення, якого немає на інших. Хочеш перевірний, кешувальний локальний резолвер зі split DNS на підтримуваній машині з RHEL? Тоді підтримувана відповідь не ця. Це unbound або dnsmasq через власний dns=dnsmasq у NetworkManager, і за обома Red Hat справді стоятиме.
Ця позначка не коментар про код. Це коментар про те, за що Red Hat готовий поставити SLA, а кешувальний перевірний резолвер це те, щодо чого клієнти відкривають тікети. Справедливо. Але якщо ти купуєш RHEL заради підтримки, запуск розв’язання імен на непідтримуваному компоненті це рішення, яке треба ухвалити свідомо і записати, а не сповзти в нього, бо пакет був у репозиторії.
Насправді нічого не покалічено, і ось як це довести
Цю передумову варто перевірити, бо «мій дистрибутив це вимкнув, доведеться перезбирати» це рефлекс, і тут він хибний.
systemd має два зовсім різні види параметрів збирання, і про них говорять так, ніби це один:17
| Параметр збирання | Вид | Upstream | Fedora | Debian і Ubuntu | Змінюється під час роботи |
|---|---|---|---|---|---|
resolve | можливість | увімк. | зібрано | true | ні, і обидва його збирають |
nss-resolve | можливість | enabled | зібрано, постачається в systemd-libs | enabled, постачається як libnss-resolve | ні, і обидва його збирають |
dns-over-tls | можливість | auto | auto, розв’язується в OpenSSL | openssl | ні, і обидва його вкомпільовують |
openssl | можливість | enabled | enabled | enabled | ні, і обидва його вмикають |
default-dnssec | лише значення за замовчуванням | allow-downgrade | no | no | так, у drop-in |
default-dns-over-tls | лише значення за замовчуванням | no | no | значення upstream | так, у drop-in |
default-mdns | лише значення за замовчуванням | yes | no | no | так, у drop-in |
default-llmnr | лише значення за замовчуванням | yes | resolve | no | так, у drop-in |
Прочитай останню колонку. Кожне налаштування, на яке скаржився цей допис, сидить у нижній половині, і кожне з них це значення за замовчуванням, а не можливість. Код вкомпільовано в обох. Ніхто нічого не прибрав.
Доказ є раніше в цьому дописі, і компілятор для нього не знадобився. На стоковому пакеті Fedora, з вшитим DNSSEC=no, одна команда ввімкнула перевірку, і вона запрацювала повністю: підписана зона автентифікована, непідписана чесно про це повідомила, зламана відкинута з точною діагностикою. Якби її вирізали при компіляції, resolvectl status ніколи не сказав би yes/supported.
Тож перевір власне збирання, перш ніж хапатися за інструментарій:
# is the crypto there at all
systemctl --version | tr ' ' '\n' | grep -E '^[+-](OPENSSL|GNUTLS|GCRYPT)$'

# ask for the feature and read back what the daemon says it can do
resolvectl dnssec <link> yes
resolvectl status <link> | grep DNSSEC          # yes/supported means the code is there
На цій машині з Fedora це -GCRYPT +GNUTLS +OPENSSL, і цього вдосталь: DNSSEC потрібна одна з них, а DoT зібрано з OpenSSL.
Що дистрибутиви насправді вирізають
Є одна річ, яку прибирають обидва, і її немає в списку, на який хтось скаржиться.
Upstream вкомпільовує в бінарник запасний список DNS-серверів: Cloudflare, Google і Quad9.17 І Fedora, і Debian збирають з -Ddns-servers=, заданим порожнім, і ти можеш переконатися в цьому на постаченому бінарнику, а не вірити мені на слово:
$ strings /usr/lib/systemd/systemd-resolved | grep -ciE 'quad9|one\.one\.one|dns\.google'
0
Нічого. Жодного гіперскейлера, вшитого у виконуваний файл.
Це єдине місце, де обидва дистрибутиви покращили upstream, і це варто сказати прямо, з огляду на те, скільки в цьому дописі йшлося про значення за замовчуванням, які я вважаю хибними. Машина, яка втратила конфігурацію DNS, має провалитися голосно і чекати на тебе. Вона не повинна тихо спрямовувати кожне ім’я, яке ти шукаєш, на резолвер в іншій юрисдикції, якого ти ніколи не обирав. Хочеш запасний варіант? Задай FallbackDNS= і обери, хто це буде.
Якщо тобі справді потрібне перезбирання
Є один справжній випадок: мінімальне чи вбудоване збирання, де хтось передав -Ddns-over-tls=false, і транспорту справді немає. Спершу перевір командами вище, бо це рідкість і виглядає точно так само, як просто вимкнене налаштування.
Якщо таки потрібно, перезбирай пакет, ніколи не make install:
# Fedora
dnf download --source systemd
rpmbuild --rebuild --define '_with_upstream 1' systemd-*.src.rpm

# Debian and Ubuntu
apt source systemd
cd systemd-*/ && editor debian/rules       # change the -Ddefault-* flags
dpkg-buildpackage -us -uc -b
Я не запускав жодного з них на цій машині, тож сприймай їх як форму роботи, а не перевірений рецепт. Важить принцип. systemd це PID 1, і зібраний вручну make install поверх копії твого дистрибутива виводить його з-під менеджера пакетів: більше жодних оновлень безпеки, а наступне оновлення битиметься з тобою за файли. Збирання пакета зберігає обидва. Майже для всіх чесна відповідь така: drop-in на чотири рядки робить те саме за двадцять секунд, і саме тому цей розділ здебільшого існує, щоб тебе від цього відмовити.
Три конфігурації, які варто запускати
Не меню з усіх варіантів. Три позиції, кожну з яких я справді захищав би.
| Ноутбук, ворожі мережі | Сервер, твоя власна мережа | Суворо | |
|---|---|---|---|
| Від чого захищаєшся | Кав’ярня і готельний портал | Нічого локального; upstream уже перевіряє | Шлях до резолвера, якому ти не довіряєш |
DNSSEC= | allow-downgrade | no | yes |
DNSOverTLS= | opportunistic | no | yes |
StaleRetentionSec= | 1d | 1d | не задано |
| Переживає captive portal | Так | н/д | Ні |
Переживає відфільтрований .arpa | Так | Так | Ні |
| Переживає заблокований порт 853 | Так | н/д | Ні |
| Нападник може його понизити | Так, обидва налаштування | н/д | Ні |
Ноутбук у мережах, які ти не контролюєш. Шифруй транспорт і прийми ризик пониження в обмін на те, що все працюватиме за captive portal.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=opportunistic
DNSSEC=allow-downgrade
Cache=yes
StaleRetentionSec=1d
Сервер у мережі, якою ти керуєш, з перевірним upstream. Перевірка вже відбулася за один стрибок звідси. Не роби її двічі і не бери залежність від публічного резолвера.
[Resolve]
DNSSEC=no
DNSOverTLS=no
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Машина, де ти хочеш справжню річ. Суворо за обома пунктами, нападникові нічого понижувати, і ти перевірив, що upstream це витримує.
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
DNSSEC=yes
Cache=yes
Третя зламає зворотний DNS, якщо щось на твоєму шляху фільтрує .arpa, зламається повністю, якщо порт 853 заблоковано, і закривається при збої, а не тихо. Такі умови. Знай їх до розгортання, а не після, бо машина, яка не може нічого розв’язати, це довга дорога, якщо вона не в сусідній кімнаті.
Хоч би що ти обрав, застосуй і перевір, що демон насправді вирішив, а не що ти написав:
systemd-analyze cat-config systemd/resolved.conf   # every file, in order
systemctl restart systemd-resolved
resolvectl status                                  # the state it is really in
resolvectl status тут оракул, так само як збирання є оракулом для сайту на Hugo. Налаштування у файлі це намір. Те, що друкує status, це те, що відбувається.
Решту дієслів варто знати, бо разом вони відповідають майже на кожне питання про цей демон, яке в тебе виникне, без читання журналу:
| Команда | Що вона тобі каже |
|---|---|
resolvectl status | Сервери, домени, протоколи для кожного з’єднання і живий стан DNSSEC і DoT |
resolvectl query NAME | Відповідь, використаний протокол, вердикт DNSSEC і чи прийшла вона з кешу |
resolvectl statistics | Влучання в кеш проти промахів і поточний підрахунок secure/insecure/bogus |
resolvectl show-cache | Усе, що зараз у кеші, за областями |
resolvectl flush-caches | Очистити кеш без перезапуску демона |
resolvectl dns LINK ... | Задати сервери на одному з’єднанні під час роботи, без файлу конфігурації |
resolvectl dnssec LINK yes | Увімкнути перевірку на одному з’єднанні, щоб протестувати до остаточного рішення |
resolvectl domain LINK ~x | Задати домени маршрутизації і пошуку на одному з’єднанні |
resolvectl revert LINK | Відкинути всі зміни під час роботи на цьому з’єднанні |
resolvectl show-server-state | Перевірка можливостей кожного сервера: що, як виявилося, підтримує кожен upstream |
resolvectl monitor | Дивитися на запити й відповіді наживо, що краще за здогади |
Усе в середньому блоці діє лише під час роботи і не переживає повторного підняття з’єднання, тож це правильний спосіб спробувати налаштування, перш ніж вписати його в drop-in. Це також означає, що nmcli device reapply тихо скасує твоє тестування, тож перевіряй status після, а не до.
Значення за замовчуванням це позиція, а не випадковість
Три функції в коробці. Одна ввімкнена.
Кортить прочитати це як лінощі. Це не так. Кожне з цих значень за замовчуванням обговорювали люди, які бачили чергу багів по той бік рішення, і Fedora принаймні чесно записала, що не впорається з навантаженням на підтримку. Це справжнє обмеження, і я не вдаватиму, що це не так.
Але значення за замовчуванням це позиція, і ця каже, що запит, який ніхто не може перевірити, цілком прийнятна основа для побудови. Стандарт ми маємо з 2005 року. Реєстри публікують записи безкоштовно, резолвер на твоїй машині реалізує все повністю, а причина, з якої він простоює, у тому, що надто велика частина інтернету так нічого й не підписала, тож увімкнення робить саме твою машину тією, що виглядає зламаною. Така форма кожного стандарту, якого ніхто не вимагає. Робити як слід це витрата, яку ти несеш сам, а користь з’являється лише тоді, коли достатньо інших понесли її теж.
Ось чому перепис це та частина, за яку я справді взявся б. Не налаштування. Налаштування це двадцять хвилин. Перепис каже, що організації, які публікують настанови, постачають резолвер і хостять вихідний код світу, здебільшого не підписали власні зони, і що gov.uk підписав вершину, а потім спрямував той єдиний вебсайт, без якого ніхто не обійдеться, на непідписане делегування. Хтось зробив важку частину, а потім так і не перевірив ім’я, яке люди набирають.
Лагодити ти можеш лише своє. Якщо в тебе є зона, підпиши її, подай DS, а потім піди і запитай ім’я www так, як це зробив би відвідувач, і переконайся, що ланцюжок доживає до кінця. Це пів дня роботи. Зроби це, і аргумент на користь перевірки перестане бути теоретичним для кожного, хто розв’язує твоє ім’я, а це єдина частина всього цього, яку будь-хто з нас справді може полагодити.
systemd-resolved.service(8)— «implements a caching and validating DNS/DNSSEC stub resolver»; чотири клієнтські інтерфейси, два слухачі-заглушки, синтетичні записи, правила маршрутизації і чотири режими/etc/resolv.conf. ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5), у тому вигляді, як постачається в systemd 259.9 на Fedora 44 —DNSSEC=,DNSOverTLS=,Cache=,CacheFromLocalhost=,StaleRetentionSec=і опис проксі-заглушки127.0.0.54. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5)—DNSCacheSize=,MulticastDNSCacheSize=іLLMNRCacheSize=, «Each defaults to 4096», додано в systemd 261. ↩︎RFC 5737 — «IPv4 Address Blocks Reserved for Documentation»:
192.0.2.0/24,198.51.100.0/24і203.0.113.0/24. ↩︎RFC 3849 —
2001:DB8::/32зарезервовано для документації, «to reduce the likelihood of conflict and confusion when relating documented examples to deployed systems». ↩︎resolved.conf(5), остання версія upstream —DNSSEC=«Defaults toallow-downgrade»,DNSOverTLS=«Defaults tono», домовленість про нумерацію drop-in і повний список директив без жодного параметра DNS over HTTPS. ↩︎ ↩︎ ↩︎ ↩︎Fedora
systemd.spec, rawhide — прапорці збирання meson-Ddefault-dnssec=no,-Ddefault-dns-over-tls=no,-Ddefault-mdns=no,-Ddefault-llmnr=resolve. ↩︎Debian
systemdpackaging,debian/rules—-Ddefault-dnssec=no,-Ddefault-llmnr=no,-Ddefault-mdns=no,-Ddns-over-tls=openssl. systemd в Ubuntu походить від цього пакування. ↩︎Fedora Change: systemd-resolved — Fedora 33 зробила його резолвером за замовчуванням; змінює значення за замовчуванням «from the upstream default
DNSSEC=allow-downgradetoDNSSEC=no», бо функція «is known to cause compatibility problems with certain network access points», а Fedora «is not prepared to handle an influx of DNSSEC-related bug reports». ↩︎Fedora Magazine — Use DNS over TLS — рекомендована конфігурація
DNSOverTLS=yes, подана з голими IP-адресами і без форми SNI#hostname. ↩︎systemd issue #8639 — «Add support for DNS-over-HTTPS to systemd-resolved», відкрито 2 квітня 2018 року, досі відкритий. ↩︎
Debian 12 release notes, 5.2.3 — «The new
systemd-resolvedpackage will not be installed automatically on upgrades»; «until it has been installed, DNS resolution might no longer work»; «systemd-resolved was not, and still is not, the default DNS resolver in Debian.» ↩︎Debian
systemdpackaging,debian/control— розділsystemd-resolved:Provides: resolvconf,Conflicts: resolvconf, openresolv,Replaces: resolvconf, аlibnss-resolveзначиться лише підSuggests:. ↩︎ ↩︎resolvconf(1), the resolvectl compatibility mode — resolvectl «is a multi-call binary. When invoked as ‘resolvconf’ … it is run in a limited resolvconf(8) compatibility mode»; systemd-resolved «is the only supported backend»; які параметри підтримуються, ігноруються чи відкидаються; і правило, що /etc/resolv.conf записується лише тоді, коли він є символьним посиланням на /run/systemd/resolve/resolv.conf. ↩︎ ↩︎Debian
isc-dhcp-clientfile list — постачає/etc/dhcp/dhclient-enter-hooks.d/resolved-enterі/etc/dhcp/dhclient-exit-hooks.d/resolved. ↩︎RHEL 9.4 release notes, Technology Previews — «Note that
systemd-resolvedis an unsupported Technology Preview.» Перенесено без змін з RHEL 9.0 до 9.8. ↩︎systemd
meson_options.txt— поділ між параметрами можливостей (resolve,nss-resolve,dns-over-tls,openssl) і параметрами значень за замовчуванням (default-dnssec,default-dns-over-tls,default-mdns,default-llmnr), а також вкомпільований запасний списокdns-servers. ↩︎ ↩︎