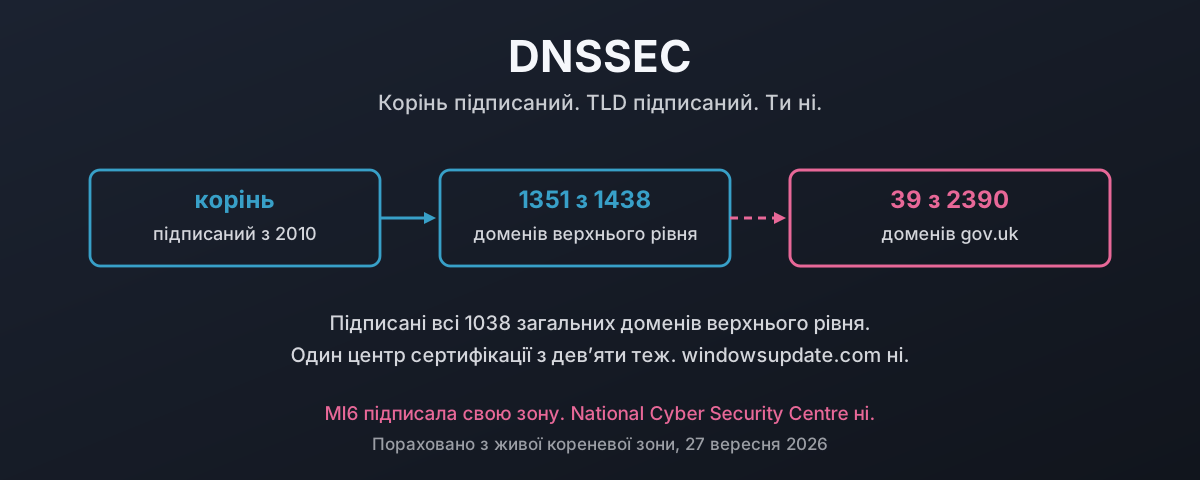
Кожному імені, яке твоя машина сьогодні шукала, вона повірила. Твій банк, твої оновлення, твій поштовий сервер. Відповідь прийшла з мережі, і ніщо ніде не перевірило, чи прийшла вона від організації, якій належить ім’я, чи від того, хто першим підсунув пакет. На звичайній відповіді DNS немає підпису, нема чого перевіряти, і нема нічого, що помітило б, якби щось було не так. У 1983 році це був розумний дизайн, і розумним він бути перестав дуже давно.
DNSSEC це виправлення саме цього, і воно не нове й не дороге. Власник зони підписує свої записи. Зона над ним публікує хеш його ключа й підписує його, і так далі вгору, доки ланцюжок не дійде до єдиного кореневого ключа, який твій резолвер знає від народження. Усе, що перевіряє ланцюжок, може відрізнити справжню відповідь від підробленої. Це стандарт з 2005 року, корінь підписаний з липня 2010-го, а реєстри публікують записи безкоштовно.1 2
Верхівка дерева готова. Для цього допису я порахував живу кореневу зону, і 1351 з 1438 доменів верхнього рівня підписані, серед них усі 1038 загальних. А далі вона падає зі скелі. З 2390 доменів gov.uk, що досі резолвляться, підписані тридцять дев’ять, і дев’ять із них це парафіяльні ради. MI6 впорався. National Cyber Security Centre ні.
Ось чого насправді коштує підроблена відповідь і що з цим робить підпис, пораховано з живої кореневої зони 27 вересня 2026 і далі вниз через уряд, банки, дистрибутиви, з яких ти встановлюєш, і центри сертифікації. Одна команда на домен, нічий дозвіл не потрібен, і кожне ім’я наведено, щоб ти міг сперечатися з моїм вибором, а не з моєю арифметикою. Під усім цим питання, на яке я насправді хотів відповіді. Через сорок два роки після того, як Mockapetris записав DNS, чи не тому майже ніхто не підписує, що майже ніхто ніколи не розумів, що DNS обіцяє?
Що таке DNSSEC і навіщо він
Одним реченням: DNSSEC ставить криптографічний підпис на відповіді DNS, щоб резолвер міг довести, що відповідь прийшла від власника зони, а не від того, хто встиг відповісти першим.
Це не шифрування, не файрвол і не фільтр. Це підпис і ланцюжок ключів, що веде назад до єдиного ключа, якому твій резолвер уже довіряє. Ось і вся ідея.
Тепер атака, бо протокол має сенс лише тоді, коли побачиш, для чого він.
Резолвер, що питає ім’я, надсилає запит і чекає. Відповідь зіставляється за кількома полями: ім’я запиту, тип, адреси й порти джерела та призначення, і 16-бітний ідентифікатор транзакції. Будь-хто, хто зможе видати пакет, що збігається з цими полями, раніше за справжню відповідь, виграє. Резолвер кешує підробку й віддає її кожному клієнту, що спитає, стільки, скільки сказав атакувальник.
Роботу, яку Dan Kaminsky зробив у 2008 році, всі пам’ятають наполовину.3 Важливо не те, що отруєння кешу існувало, бо про нього знали роками до того. Важливо те, що він знайшов спосіб повторювати вгадування безкінечно. Питай ім’я, якого не існує, і кожна невдала спроба нічого не коштує й дає спробувати знову одразу, тож атакувальник уже не змагається один раз проти кешованого запису, що живе добу. Галузь відповіла додаванням випадковості: випадкові порти джерела поверх випадкового ідентифікатора транзакції, що перетворило шанс вгадати з одного з 65 536 на щось близько одного з двох мільярдів.
Це більше число. Це не доказ.
І цей захід відтоді лише слабшає, бо кожне з цих полів це вгадування, яке ускладнили, а не факт, який можна перевірити. Рандомізацію портів зводить нанівець NAT, що переписує порти передбачувано. Атаки фрагментацією обходять зіставлення повністю. Атаки поза шляхом повертаються в нових формах, і кожна отримує свою латку.
Підпис закінчує суперечку. Підписана відповідь або перевіряється ключем, який резолвер може довести ланцюжком до кореня, або ні, і жодне вгадування не дасть атакувальнику дійсного підпису.
Що їм насправді дає виграш у цих перегонах
Скажімо конкретно, бо «отруєння кешу» звучить абстрактно, а наслідки не абстрактні.
| Що вони підробляють | Що отримують |
|---|---|
Запис A для твого сайту | Трафік і форму входу, схожу на твою |
Твої записи MX | Кожен вхідний лист, включно зі скиданням паролів |
| Ім’я, за яким центр сертифікації перевіряє домен | Дійсний сертифікат на домен, який їм не належить |
| Ім’я, з якого твої машини тягнуть оновлення | Нічого не приходить, і нікому не кажуть |
Твоє делегування NS | Усе вищезгадане разом, стільки, скільки каже TTL |
Третій рядок перетворює проблему DNS на проблему сертифікатів. Видача з перевіркою домену працює так: тебе просять опублікувати запис, а потім його шукають. Якщо атакувальник може керувати відповіддю, яку бачить CA під час цього пошуку, CA видає йому справжні папери на твоє ім’я, і після цього замок у браузері належить йому. Усе, що користувача навчили перевіряти, скаже, що із сайтом усе гаразд.
Четвертий рядок тихий. Підробленій відповіді не обов’язково кудись когось відправляти. Досить спрямувати службу оновлень у чорну діру, а в стеку ніщо не створене для того, щоб кричати про оновлення, які так і не прийшли.
Що з цим робить підпис
Механізм простіший, ніж його репутація.
Кожна підписана зона має пару ключів. Власник зони підписує кожен набір записів приватною половиною й публікує поруч RRSIG. Публічна половина йде в зону як DNSKEY. Поки що це нічого не доводить, бо атакувальник, який може підробити запис A, може підробити й DNSKEY до нього.
Закриває це запис DS, і DS живе в батьківській зоні, а не у твоїй. Це хеш твого ключа, опублікований і підписаний зоною над тобою. Тож uk ручається за твій ключ, корінь ручається за uk, а твій резолвер від народження знає рівно одне: ключ кореня.2
Роботу роблять три типи записів, і тобі варто знати, який є який, бо лише один із них це чужа робота:
| Запис | Де живе | Що каже |
|---|---|---|
DNSKEY | твоя зона | ось мій публічний ключ |
RRSIG | твоя зона | ось мій підпис над цим набором записів |
DS | зона твого батька | я ручаюся за цей ключ |
Перші два можна публікувати самому хоч цілий день, і це нічого не змінить. Доки батько не опублікує DS, ти підписана зона, яку ніхто не може перевірити, а це те саме, що непідписана зона з додатковою роботою всередині.
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 bbc.co.uk DS
                                          (nothing)
Посередині тут зона цього сайту. uk ручається за неї, алгоритм 13 це ECDSA P-256, і тому резолвер, що валідує, може довести кожну відповідь про неї аж до кореня. bbc.co.uk не повертає нічого, тож він не може.
Одна команда каже, чи є зона в ланцюжку довіри. Якщо батько не публікує для тебе DS, ти не підписаний, що б ти ще не налаштував, і резолвер, що валідує, вважатиме кожну відповідь про твій домен неперевірною.
Цей один запис і є вся перевірка.
Чого він не робить
Варто сказати прямо, бо перехвалювання наполовину пояснює, чому йому не довіряють.
| Чого він не робить | Чому |
|---|---|
| Не шифрує нічого | Кожне ім’я, яке ти шукаєш, і далі відкритим текстом. Для цього є DNS over TLS, і вони одне одного не замінюють |
| Не робить скомпрометовану зону безпечною | Атакувальник, що володіє твоїм керуванням DNS, цілком спокійно підписує свої підробки твоїм ключем |
| Не захищає останній відрізок | Між резолвером, що валідує, і застосунком, хіба що цей відрізок теж довірений |
| Не заважає забрати в тебе ім’я | Реєстратор чи суд і далі можуть це зробити, а підпис увесь цей час буде цілком дійсним |
| Не каже нічого про вміст | Підписана відповідь справжня, а не чесна. Шкідливе ПЗ теж може підписати свою зону, і підписує |
На останньому рядку люди спотикаються. DNSSEC доводить, що відповідь прийшла від того, хто контролює зону. Про те, чи порядні вони, він не має жодної думки.
Він робить рівно одну річ. Він робить підробку відповіді арифметично нездійсненною, а не просто малоймовірною.
Як перевірити будь-яку зону, навіть чужу
Це та частина, яка робить можливим решту допису, і на неї потрібна одна команда.
Зона в ланцюжку довіри, якщо її батько публікує для неї DS. Це вся перевірка, і запустити її можна проти будь-кого, без дозволу, з будь-якої машини:
dig +short damiendye.uk DS
Щось повернулося означає підписано. Нічого не повернулося означає не підписано, що б іще зона не налаштувала.
Якщо хочеш більше, ніж так чи ні, варто знати ще три:
| Команда | Що каже |
|---|---|
dig +short <zone> DS | Чи ручається батько за цю зону взагалі |
delv @1.1.1.1 <zone> A | Чи валідується ланцюжок від початку до кінця, а якщо ні, то де він рветься |
resolvectl query <zone> | Що вирішує резолвер, що валідує, з вердиктом, написаним словами |
dig +dnssec <zone> SOA | RRSIG і дату його закінчення, а саме за нею треба стежити |
Дві пастки, про які варто знати, перш ніж вірити своїм результатам, бо обидві спіймали мене, поки я міряв для цього допису.
dig +short … DS виведе ланцюжок CNAME, якщо ім’я є псевдонімом, а ім’я хоста з цифрами достатньо схоже на запис DS, щоб обдурити наївний скрипт. Справжній DS має чотири поля: тег ключа, алгоритм, тип дайджесту, шістнадцятковий дайджест. Зіставляй цю форму, інакше порахуєш непідписані зони як підписані.
DS під непідписаним батьком нічого не означає. Ланцюжок мусить дійти до кореня. update.microsoft.com має DS, а microsoft.com ні, тож гілка неперевірна будь-що-будь. Завжди перевіряй увесь шлях, а не один рівень.
Усе пораховане в решті допису виміряно саме так. Жодного сканера, жодної сторонньої панелі, жодної рейтингової таблиці від постачальника. Спитай батька, чи ручається він за дитину, і вимагай, щоб відповідь розбиралася як DS.
Коренева зона готова
Ось де загальноприйнята думка просто застаріла. Люди досі говорять про DNSSEC так, ніби проблема в інфраструктурі.
Я завантажив живу кореневу зону 27 вересня 2026, серійний номер 2026092701, і порахував делегування проти записів DS.4
| делегування | підписано | частка | |
|---|---|---|---|
gTLD (.com, .org, .dev, усі) | 1038 | 1038 | 100 % |
| IDN TLD | 151 | 136 | 90,1 % |
| ccTLD | 248 | 176 | 71,0 % |
arpa | 1 | 1 | 100 % |
| Разом | 1438 | 1351 | 93,9 % |
Кожен загальний домен верхнього рівня підписаний. Усі 1038, без винятків, бо Registry Agreement від ICANN вимагає цього від усього, що делеговано за програмою нових gTLD. 87 непідписаних це майже повністю коди країн, і список здебільшого з малих територій і жмені держав:
ae ao aq ba bb bo bs cd cf cg ck cu cv cw do eg fk gb gf gh gm gp gq gt gu
hm im iq jm jo kh km kn kp mh mk mo mp mq mt mv mw mz ne ni np nr om pa pf
pk pn ps qa sd sl sm so st sv sy sz td tg tj tk to va vg vi ye zw
gb там є, і це радше курйоз, ніж проблема, бо ніхто його ні для чого не використовує. Так само Ватикан, Північна Корея, Куба і Сирія. І tk, який роками був найбільшим джерелом безкоштовних доменів в інтернеті, а з ним і надійним джерелом зловживань.
Тож верхівка дерева готова. Реєстри зробили важку частину, дорогу частину і ту частину, яка потребувала міжнародної координації, і вони її закінчили. Тож нічого нижче цієї точки не можна списати на інфраструктуру.
А потім усе обривається
Нижче TLD картина повністю перевертається.
Я міряв однаково для кожного набору нижче: питав у батька DS і приймав лише запис, що справді розбирається як DS. Усе тут пораховано 27 вересня 2026.
| Що | Підписано | Частка |
|---|---|---|
| TLD у кореневій зоні | 1351 / 1438 | 93,9 % |
| Дистрибутиви Linux і BSD | 19 / 96 | 20 % |
| Британські банки й будівельні товариства | 13 / 98 | 13 % |
| Реєстри пакетів і ланцюжок постачання | 4 / 22 | 18 % |
| Зони Microsoft | 4 / 26 | 15 % |
| Центри сертифікації | 1 / 9 | 11 % |
Кожен домен gov.uk, що досі резолвиться | 39 / 2390 | 1,63 % |
Дев’яносто чотири відсотки вгорі. Півтора відсотка внизу. Ланцюжок довіри це ланцюг, один кінець якого прикручено до стіни, а другий лежить на підлозі.
Слово про метод, бо така погана цифра на нього заслуговує. Рядок gov.uk це перепис, а не вибірка: це кожен домен другого рівня з опублікованого реєстру самого уряду, відфільтрований до 2390, що досі резолвляться. Інші рядки це складені вручну списки організацій, підробка яких справді зашкодила б, а це питання судження, тож я навів усі імена в них нижче, щоб ти міг не погоджуватися з моїм вибором, а не з моєю арифметикою.
Урядовий перепис: 39 з 2390
Офіційний список доменів gov.uk, який публікує уряд, налічує 3004 імені другого рівня. З них 2390 досі резолвляться. Підписані тридцять дев’ять.
Перед деталями одне про цей реєстр. Найновіша версія, яку публікує gov.uk, датована 1 жовтня 2016.5 Десять років, для авторитетного списку доменів, на яких відповідає британська держава. Це окрема маленька знахідка, і на ній я зупинюся.
Тепер подивися, які саме тридцять дев’ять.
| Підписані | Не підписані |
|---|---|
mi6.gov.uk, sis.gov.uk | gchq.gov.uk, mi5.gov.uk |
nationalcrimeagency.gov.uk | ncsc.gov.uk, cyberessentials.ncsc.gov.uk |
cheltenham.gov.uk, cotswold.gov.uk, somerset.gov.uk, waverley.gov.uk, southribble.gov.uk, sedgemoor.gov.uk, fdean.gov.uk, westoxon.gov.uk | birmingham.gov.uk, manchester.gov.uk, leeds.gov.uk, glasgow.gov.uk, sheffield.gov.uk, liverpool.gov.uk, bristol.gov.uk, cardiff.gov.uk, edinburgh.gov.uk, belfast.gov.uk |
peakdistrict.gov.uk, snowdonia-npa.gov.uk, eryri-npa.gov.uk | hmrc.gov.uk, dvla.gov.uk, dwp.gov.uk, nhs.uk, homeoffice.gov.uk, mod.uk, parliament.uk |
| дев’ять парафіяльних і міських рад | companieshouse.gov.uk, landregistry.gov.uk, police.uk, met.police.uk, tfl.gov.uk, ons.gov.uk |
Перечитай перший стовпець. Secret Intelligence Service підписала свою зону. National Cyber Security Centre ні.
Як і GCHQ, яка є материнською організацією самого NCSC. Як і схема Cyber Essentials, яка існує, щоб сертифікувати, що безпека інших людей достатня. Я не вдаватиму, що це щось інше, ніж разюче.
І дев’ять із тридцяти дев’яти це парафіяльні й міські ради. Abinger. Aldenham. Ashmansworth. Wheathampstead. Frampton on Severn. Місця з секретарем, сайтом на пів ставки і бюджетом, якого не вистачило б на день консалтингу у Whitehall. Вони впоралися. HMRC, яка тримає податкову справу кожного дорослого в країні, ні.
Можна спитати, що в процесі це дозволяє. Не хто: що. Бо NCSC публікує настанови, які кажуть іншим людям розгортати DNSSEC, а відомство, що пише настанови, не зробило того, що в них сказано. Або це важливо, і тоді орган, який це каже, мав зробити це роки тому, або ні, і тоді настанови мали б казати саме це.
Відмовка, яку запропонують, буде про масштаб і спадщину. Вона не переживає першого стовпця. somerset.gov.uk це унітарна влада, що обслуговує 580 000 людей, і вона підписана. birmingham.gov.uk це унітарна влада, що обслуговує 1,1 мільйона, і вона ні. Та сама країна, той самий реєстр, ті самі реєстратори, ті самі гроші на тих самих постачальників. Одна це зробила.
Програми, з яких ти оновлюєшся
Це та частина, яка має тривожити тебе більше, ніж банки, і її майже ніхто не міряє.
Кожна машина, яку ти тримаєш, за розкладом тягне код звідкись, і знаходить це «звідкись», питаючи DNS.
Дев’яносто дев’ять дистрибутивів і BSD, дев’яносто шість із них досі резолвляться. Підписані дев’ятнадцять.
| Підписані (19) | debian.org, fedoraproject.org, opensuse.org, gentoo.org, almalinux.org, artixlinux.org, cachyos.org, garudalinux.org, getsol.us, linuxmint.com, q4os.org, system76.com, tails.net, whonix.org, freebsd.org, netbsd.org, hardenedbsd.org, midnightbsd.org, opnsense.org |
| Великі комерційні | ubuntu.com, canonical.com, redhat.com, suse.com, oracle.com, rockylinux.org, centos.org, eurolinux.com |
| Варіанти Ubuntu | kubuntu.org, xubuntu.org, lubuntu.me, ubuntustudio.com, ubuntukylin.com |
| Сімейство Arch | archlinux.org, arcolinux.com, endeavouros.com, manjaro.org, blackarch.org |
| Незалежні й мінімальні | alpinelinux.org, voidlinux.org, nixos.org, devuan.org, slackware.com, antixlinux.com, mxlinux.org, puppylinux.com, tinycorelinux.net, slitaz.org, porteus.org, funtoo.org, calculate-linux.org |
| Для робочого столу | zorin.com, elementary.io, deepin.org, uniontech.com, bodhilinux.com, peppermintos.com, sparkylinux.org, neon.kde.org, nobaraproject.org, ultramarine-linux.org, vanillaos.org, solus-project.com |
| Безпека й приватність | kali.org, parrotsec.org, qubes-os.org, backbox.org, pentoo.ch, trisquel.info, pureos.net, hyperbola.info, dragora.org |
| Регіональні й державні | altlinux.org, astralinux.ru, rosa.ru, openkylin.top, openeuler.org, opencloudos.org, openanolis.cn, mageia.org, openmandriva.org, pclinuxos.com |
| Вбудовані, незмінні, пристрої | openwrt.org, dd-wrt.com, librecmc.org, raspberrypi.com, armbian.com, flatcar.org, talos.dev, bottlerocket.dev, truenas.com, pfsense.org |
| BSD | openbsd.org, dragonflybsd.org, ghostbsd.org |
| І два найважливіші | kernel.org, gnu.org |
Дев’ятнадцять із дев’яноста шести. І імена в непідписаному списку не маловідомі: Ubuntu, Red Hat, SUSE, Oracle, Arch, Alpine, NixOS, Rocky, кожен варіант Ubuntu, і обидва, kernel.org і gnu.org.
Дистрибутиви для безпеки й приватності це ті, від яких я чекав іншого, і здебільшого марно. Tails і Whonix підписалися, і це логічно. Kali, Parrot, Qubes, Trisquel і PureOS ні, і це нелогічно. OpenBSD двадцять п’ять років будує репутацію на тому, щоб робити саме такі речі правильно, і не підписав openbsd.org, тоді як FreeBSD, NetBSD, HardenedBSD і MidnightBSD усі підписали.
Реєстри пакетів майже повністю в неправильному стовпці: npm, crates.io, RubyGems, Packagist, Docker Hub і Quay усі не підписані. Виняток pypi.org, і віддаймо належне, бо він ще й серед тих, кого атакують найбільше.
Microsoft і канал оновлень
Підписані чотири з двадцяти шести зон Microsoft, і всі вони з одного кутка господарства:
| Підписані | Не підписані |
|---|---|
live.com, outlook.com, office.com, office365.com | microsoft.com, windows.com, windowsupdate.com, update.microsoft.com |
azure.com, azurewebsites.net, microsoftonline.com, windows.net | |
github.com, npmjs.com, linkedin.com, visualstudio.com, xbox.com, bing.com |
Імена Outlook і Office підписані, а більше нічого, і це схоже на рішення однієї команди, а не компанії. Зверни увагу, що стоїть у правому стовпці поруч зі службою оновлень: github.com і npmjs.com, два з найбільших пунктів розповсюдження коду в інтернеті, обидва належать Microsoft, обидва не підписані.
$ dig +short @127.0.0.53 windowsupdate.com DS
                                          (nothing)
$ dig +short @127.0.0.53 microsoft.com DS
                                          (nothing)
$ dig +short @127.0.0.53 com DS
19718 13 2 8ACBB0CD28F41250A80A491389424...
com підписаний, тож нічого технічного на заваді немає. Microsoft міг би опублікувати DS сьогодні ж по обіді.
Стандартна відповідь, чому це не важливо: DNS це лише один шар. Корисне навантаження оновлень підписане кодовим підписом, клієнт перевіряє підпис, а трафік іде через TLS. Зламай DNS, і ти все одно не змусиш код виконатися.
Ця відповідь повністю залежить від того, чи надійний підпис. Він не був надійним.
| Коли | Що сталося з довірою до підписів Microsoft |
|---|---|
| 2012 | Flame підробив сертифікат, що вів ланцюжком до Microsoft Root Authority, через колізію MD5 у шляху реєстрації ліцензій Terminal Services, а потім використав його на фальшивому сервері оновлень6 |
| 2021 | Netfilter став першим знайденим руткітом із підписом WHQL, виданим безпосередньо Microsoft, пройшовши Windows Hardware Compatibility Program, поки він спілкувався з сервером керування7 |
| 2021 | FiveSys, ще один драйвер із сертифікацією WHQL, виявився руткітом, що встановлював власний кореневий сертифікат і проксіював трафік HTTP і HTTPS машини7 |
| 2022 | Підписані Microsoft шкідливі драйвери з’явилися в атаках програм-вимагачів, і Microsoft відкликав підписи й призупинив облікові записи розробників7 |
| 2023 | Storm-0558 здобула споживчий ключ підпису Microsoft з аварійного дампа, після компрометації облікового запису інженера, і підробляла токени автентифікації, які приймалися для корпоративної пошти приблизно у 25 організаціях, серед них урядові відомства8 |
Будьмо точними щодо останнього рядка, бо його перебільшують. Украдений ключ підписував токени ідентичності, а не бінарники. У таблиці він з іншої причини: зберігання матеріалу для підписів Microsoft провалилося, непомічене два роки, через аварійний дамп і скомпрометований обліковий запис інженера.
Рядки над ним це провали кодового підпису, і вони гірші. Двічі за один рік власна програма сертифікації обладнання Microsoft поставила підпис Microsoft на робочий руткіт і випустила його. Не підроблений сертифікат, не вкрадений ключ. Легітимний процес, що підписує шкідливе ПЗ, точно як задумано.
Тож захист, який дозволяє вважати DNS необов’язковим, обходили підробкою, зловживанням процесом і крадіжкою ключа, протягом одинадцяти років. Атакувальник із підписом, який машина прийме, це не уявний експеримент. Для гравця з державною підтримкою це питання закупівлі, а не досліджень.
Дай такому атакувальнику підроблену відповідь DNS, і картина повна: підписаний код під його контролем, доставлений із сервера, який машина вважає сервером Microsoft, через з’єднання, яке ніщо в стеку не поставить під сумнів. Це Flame, з кращим ключовим матеріалом.
DNSSEC це єдиний шар у цьому ланцюжку, якому байдуже, чий ключ підпису тримає атакувальник. Він не перевіряє корисне навантаження, він перевіряє, куди машину відправили, і він ламається незалежно від кожного сертифіката й підпису в грі. А це саме те, чого хочеш від другого шару, і саме тому він не має бути тим, що вимкнено.
І є дешевша атака, якій ключ узагалі не потрібен. Підроби відповідь так, щоб служба оновлень резолвилася в нікуди, і машина просто ніколи не латається. Жодної помилки, на яку користувач відреагує, жодної тривоги, лише парк машин, що тихо відстає, поки панель каже, що все гаразд. Якби я хотів господарство, готове до експлуатації за пів року, я б нічого туди не пушив. Я б просто подбав, щоб нічого не приходило.
Банки, повністю
Цього разу не вибірка. Дев’яносто вісім британських банків і будівельних товариств, кожен із них резолвився того дня, від великих мереж до товариств з одним відділенням і вікторіанською назвою.
Підписані тринадцять.
| Підписані (13) | lloydsbank.com, halifax.co.uk, bankofscotland.co.uk, tsb.co.uk, co-operativebank.co.uk, smile.co.uk, monzo.com, aldermore.co.uk, hampshiretrustbank.co.uk, investec.com, handelsbanken.co.uk, allica.bank, weatherbys.bank |
| Великі мережеві, не підписані | hsbc.co.uk, firstdirect.com, barclays.co.uk, natwest.com, rbs.co.uk, ulsterbank.co.uk, santander.co.uk, nationwide.co.uk, virginmoney.com, clydesdalebank.co.uk, metrobankonline.co.uk, bankofireland.co.uk, aibgb.co.uk, danskebank.co.uk |
| Цифрові й челенджери, не підписані | starlingbank.com, revolut.com, chase.co.uk, marcus.co.uk, atombank.co.uk, zopa.com, tandem.co.uk, kroo.com, monese.com, cashplus.com, anna.money, mettle.co.uk |
| Роздрібні, не підписані | tescobank.com, sainsburysbank.co.uk, marksandspencer.com, johnlewisfinance.com |
| Для МСП і спеціалізовані, не підписані | shawbrook.co.uk, paragonbank.co.uk, oaknorth.co.uk, recognisebank.co.uk, redwoodbank.co.uk, ccbank.co.uk, closebrothers.com, unitedtrustbank.co.uk, gbbank.co.uk, cynergybank.co.uk, securetrustbank.com |
| Приватні банки, не підписані | coutts.com, hoaresbank.co.uk, arbuthnotlatham.co.uk, rathbones.com, brownshipley.com, butterfieldgroup.com |
| Будівельні товариства, не підписані | усі до одного з перевірених: coventrybuildingsociety.co.uk, ybs.co.uk, skipton.co.uk, leedsbuildingsociety.co.uk, principality.co.uk, westbrom.co.uk, newcastle.co.uk, thenottingham.com, cumberland.co.uk, progressivebs.co.uk, saffronbs.co.uk, newburybs.co.uk, monbs.com, furnessbs.co.uk, ipswichbuildingsociety.co.uk, leekbs.co.uk, theloughborough.co.uk, mansfieldbs.co.uk, marsdenbs.co.uk, themelton.co.uk, familybuildingsociety.co.uk, penrithbs.co.uk, scottishbs.co.uk, srbs.co.uk, swansea-bs.co.uk, teachersbs.co.uk, thetipton.co.uk, thevernon.co.uk, beverleybs.co.uk, chorleybs.co.uk, dudleybuildingsociety.co.uk, esbs.co.uk, ecology.co.uk, harpendenbs.co.uk, hrbs.co.uk, darlington.co.uk, hanley.co.uk, bathbuildingsociety.co.uk |
Тридцять вісім будівельних товариств. Жодне не підписане. А це установи, що тримають іпотеку на дуже багато будинків.
У підписаному стовпці вирізняються дві закономірності. Lloyds Banking Group підписала три свої бренди, lloydsbank.com, halifax.co.uk і bankofscotland.co.uk, а Co-operative Bank підписав обидва свої. Тож рішення ухвалюють один раз, на рівні організації, а потім застосовують. Жодної перешкоди на кожен окремий домен.
А Monzo підписався, тоді як Starling ні. Два банки-челенджери, засновані з різницею в рік, на порівнянній сучасній інфраструктурі, з тим самим регулятором і тими самими доступними реєстраторами. Один це зробив.
Єдине місце, де це роблять усі
Подивися на два останні імена в підписаному стовпці: allica.bank і weatherbys.bank.
.bank це обмежений домен верхнього рівня, яким керує fTLD Registry Services, і його вимоги безпеки роблять DNSSEC обов’язковим, поряд із TLS та автентифікацією пошти, з щорічною повторною перевіркою кожного реєстранта.9
| Ті самі установи, два режими | Підписано |
|---|---|
| На звичайному домені, де DNSSEC необов’язковий | 13 з 98 |
На .bank, де він обов’язковий і перевіряється щороку | обидва |
Два це мале число, тож сприймай це як демонстрацію, а не статистику. Вимога все одно єдине, що змінилося.
Це відповідь на кожну відмовку далі в цьому дописі, і вона приходить раніше за самі відмовки. Ті самі банки, ті самі постачальники, ті самі бюджети й ті самі навички дають 13 % відповідності, коли це необов’язково, і 100 %, коли хтось щороку перевіряє. Нічого технічного не зрушило. Хтось просто спитав.
Ніхто не стереже сторожів
Один центр сертифікації з дев’яти.
| Підписані | Не підписані |
|---|---|
entrust.com | letsencrypt.org, digicert.com, sectigo.com, globalsign.com, identrust.com, buypass.com, zerossl.com, certum.eu |
Це організації, весь бізнес яких полягає в тому, щоб доводити, що щось є тим, чим себе називає. І це ж організації, які перевіряють контроль над доменом через DNS, просячи тебе опублікувати запис, а потім шукаючи його. Пошук, який вирішує, чи отримаєш ти сертифікат на домен, у восьми з цих дев’яти це пошук, який ніхто не може перевірити.
Тут ніякої гіпотетики. Це задокументована схема: підроби перевірочний пошук, отримай сертифікат на себе, і тепер у тебе дійсні папери на ім’я, яке тобі не належить. DNSSEC одна з небагатьох речей, що відчутно це ускладнює, а ті, кого він захистив би найбільше, його не розгорнули.
Скажу тобі це задарма. Якщо твоя бізнес-модель це ідентичність, і ти не підписав власну зону, аргумент «це складно» тобі недоступний.
А хто насправді перевіряє?
Підпис це лише половина. Підписана зона нікого не захищає, якщо щось на другому кінці не перевіряє підпис, і тут картина стає гіршою, а не кращою.
Валідація може відбуватися у двох місцях, і вони не рівноцінні:
Майже вся валідація у світі першого типу. Google, Cloudflare і Quad9 усі валідують і разом покривають величезну кількість користувачів. Це вже щось. Але це означає, що властивість, яку має більшість людей, звучить як мій резолвер каже, що все було гаразд.
Що може кожна операційна система
| Валідує на пристрої | За замовчуванням | Як це отримати | |
|---|---|---|---|
Linux із systemd-resolved | Так, повністю | вимкнено | один рядок у drop-in |
Linux із локальним unbound або knot-resolver | Так, повністю | н/д | встанови його, спрямуй на нього stub |
FreeBSD із local_unbound | Так, повністю | вимкнено | service local_unbound onestart |
| macOS Ventura і новіші, iOS 16 і новіші | Так | вимкнено | для кожного застосунку чи запиту, у коді |
| macOS та iOS до того | лише API | вимкнено | kDNSServiceFlagsValidate, застосунок мусить попросити |
| Android | платформа не пропонує | н/д | стороння бібліотека, у твоєму власному застосунку |
| Fisher-Price OS (Windows) | Ні. Не може | н/д | недоступно за жодні гроші |
Двоє з них заслуговують більше, ніж рядок.
Apple тихо зробила роботу. iOS 16 і macOS Ventura додали валідацію DNSSEC на боці клієнта, словами самої Apple на WWDC 2022: «iOS 16 and macOS Ventura now support client side DNSSEC validation.»10 Вона вмикається за бажанням, а не автоматично, і вмикається на правильному рівні деталізації, тож застосунок, якому не байдуже, може попросити її для сесії чи для запиту:
let configuration = URLSessionConfiguration.default
configuration.requiresDNSSECValidation = true
Справжній резолвер, що валідує, на телефоні, перевіряє підписи на пристрої, і майже ніхто не помітив, як це вийшло. До того mDNSResponder відкривав kDNSServiceFlagsValidate для всіх, хто готовий був користуватися C API.
Android цього не пропонує. Резолвер DNS є оновлюваним модулем з Android 10, а DNS over TLS отримав в Android 9, тож щодо DNS платформа на місці не стояла. Але ні документація резолвера AOSP, ні публічний API DnsResolver не описують валідацію DNSSEC, а бібліотеки на кшталт MiniDNS існують і рекламують, що приносять «DNSSEC close to your application», саме тому, що платформа його не приносить. Я не знайшов першоджерела, яке прямо казало б, що це неможливо, тож скажу не більше ніж: не пропонується, і писати це довелося б тобі самому.
І його відкидають навіть там, де він працює
Ще одне, з цієї машини, чого я не чекав знайти.
Висхідний резолвер тут валідує і каже про це. systemd-resolved з DNSSEC=no викидає це раніше, ніж побачить будь-який застосунок:
# ---- before: stock Fedora, DNSSEC=no ----------------------------------
$ dig @192.0.2.53  damiendye.uk A | grep flags      # the upstream
;; flags: qr rd ra ad

$ dig @127.0.0.53  damiendye.uk A | grep flags      # the local stub
;; flags: qr rd ra

# ---- the fix: two lines in a drop-in ----------------------------------
$ sudo mkdir -p /etc/systemd/resolved.conf.d
$ printf '[Resolve]\nDNSSEC=allow-downgrade\n' \
    | sudo tee /etc/systemd/resolved.conf.d/10-dnssec.conf
$ sudo systemctl restart systemd-resolved

# ---- after: same query, same stub, nothing else changed ---------------
$ resolvectl status | grep -m1 DNSSEC=
                    DNSSEC=allow-downgrade/supported

$ dig @127.0.0.53  damiendye.uk A | grep flags
;; flags: qr rd ra ad
Те саме ім’я, та сама відповідь, та сама секунда. До drop-in висхідний резолвер зробив роботу, поставив біт AD, а локальний демон кинув його на підлогу, тож типова поведінка це не просто ми тут не валідуємо, а ми тут не валідуємо і не передамо вердикт того, хто валідував. Після нього біт повернувся, і цього разу це наш вердикт, а не чиєсь твердження.
resolvectl пише вердикт словами і розділяє ті два, що мають значення:
$ resolvectl query damiendye.uk | tail -2
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query ncsc.gov.uk | tail -2
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no
Зверни увагу, чим другий не є. Це не помилка. Непідписана зона повертається неавтентифікованою, а не bogus, резолвінг успішний, і ніщо ніде не скаржиться. Це вся проблема з 1,63 %, переказана як команда: увімкнення валідації не змушує непідписані зони падати, воно робить їх видимими, і лише для того, хто пішов шукати.
Найбільша клієнтська ОС провалює найпростішу перевірку
Тепер інший кінець шкали, і там навіть не близько.
Клієнт DNS у Windows, за власним описом Microsoft, «security-aware», але «non-validating». Він не виконує валідацію DNSSEC. Змусити його не можна. Натомість він просить налаштований сервер DNS валідувати, а потім шукає біт AD у відповіді.11
Про це три речі, і жодна не дрібна:
- Він ніколи не перевіряє підпис. Найсильніша гарантія, доступна найбільшій клієнтській операційній системі у світі, це один біт, поставлений тією машиною, що відповіла.
- За замовчуванням він навіть цього не робить. Клієнт ставить біт DO і вимагає
ADлише для просторів імен, перелічених у Name Resolution Policy Table, об’єкті Group Policy, який хтось має свідомо налаштувати. Без правила в ній запит узагалі не несе жодних очікувань щодо DNSSEC. - Microsoft каже, що біту потрібен IPsec, щоб щось означати. Їхня документація прямо каже, що оскільки клієнт не валідує і спирається на сервер, «IPsec is used to establish this trust relationship». Біт
AD, що прийшов неавтентифікованим каналом, це заява від того, хто дістався першим, а це рівно та атака, заради зупинки якої існує вся ця технологія.
Тож на десктопі з найбільшою встановленою базою, з коробки: жодної валідації, жодної вимоги AD і жодного автентифікованого каналу до резолвера. Найпростіша перевірка не просто вимкнена. Її ніколи не реалізовували.
А звичний захист, мовляв, клієнтські операційні системи просто таким не займаються, помер у 2022 році. Apple випустила валідацію на пристрої для кожного iPhone і Mac того самого року, коли Microsoft цього не зробив. Порівняння більше не десктоп проти сервера чи мобільне проти стаціонарного. Це один постачальник, що це збудував, проти іншого, що ні.
Це важить більше, ніж такий самий розрив у Linux, через те, кого це зачіпає. Сервером на Linux зазвичай керує хтось, хто міг би увімкнути валідацію сьогодні ж по обіді і знає, що таке запис DS. Машини, які взагалі не можуть валідувати, за жодних налаштувань, це ті, що стоять на столах в організаціях, зони яких непідписані в таблицях вище. systemd-resolved постачається з цією можливістю вимкненою, і це рішення можна скасувати одним рядком.12 Fisher-Price OS (Windows) постачається без цієї можливості.
Служба, яку тримає докупи DNS
Досі йшлося про імена в публічному інтернеті. Та сама діра є всередині будівлі, і там вона несуча.
Active Directory не має фіксованої адреси ні для чого. Машина в домені не знає, де живе її контролер домену, тож питає DNS. Процес пошуку запитує _ldap._tcp.dc._msdcs.<domain> для контролерів і _kerberos._tcp для KDC, і з тим, що повернеться, вона й іде автентифікуватися.13
dig +short _ldap._tcp.dc._msdcs.corp.example SRV
Підроби цю відповідь, і машина понесе свій трафік автентифікації на хост, який вибрав ти. Скажімо прямо, що це є і чим не є: Kerberos не видасть квиток самозванцю, який не має ключів, тож саме по собі це не захоплення домену. Це позиція на шляху, а саме з неї будують цікаві атаки. Змусь відкат до NTLM і зроби relay. Сядь посередині трафіку, який мав іти до контролера. Або спрямуй усе господарство в нікуди і дивися, як зупиняються входи.
Group Policy, скрипти входу, підключені диски й кожна довіра після входу знаходяться так само. Це найцінніший набір імен, яким володіє більшість організацій, і він лежить непідписаним.
Microsoft збудував серверну половину виправлення, і збудував добре. Зону, інтегровану з AD, можна підписати, онлайн-підпис динамічних зон з’явився у Windows Server 2012, а оскільки зона живе в каталозі, приватні ключі підпису реплікуються на інші сервери DNS самою реплікацією AD.14 По-справжньому незручну частину DNSSEC, доставку ключів на машини, яким вони потрібні, тут розв’язали чотирнадцять років тому тим самим механізмом, через який зона вже реплікувалася.
А далі все зупиняється у тих самих двох місцях, що й усе інше:
| Дві половини | Що випустив Microsoft | Що ти отримуєш з коробки |
|---|---|---|
Підпис зони _msdcs | онлайн-підпис динамічних зон, інтегрованих з AD, ключі реплікує сама AD | нічого, доки адміністратор її не підпише |
| Перевірка підпису | клієнт без валідації з попереднього розділу | правило в таблиці політик плюс IPsec, інакше біт нічого не означає |
Тож внутрішня зона, яка вирішує, яка машина буде твоїм контролером домену, у більшості господарств так само непідписана, як і публічна. Різниця в тому, що жоден сторонній не може її порахувати, тож у цьому дописі немає таблиці, що когось соромить. Піди й подивися на свою, перш ніж щось припускати.
Це має робити операційна система, і це має бути ввімкнено
Що підводить мене до тієї частини, яку я хочу аргументувати, а не рахувати.
Валідація відповіді DNS це робота операційної системи. Вона в тому самому класі завдань, що й тримати годинник точним, мати сховище довірених сертифікатів і стек TLS, і з тих самих причин: вона потрібна кожному застосунку, майже жоден із них не має її писати, а перевірка має відбуватися один раз, у місці, де її можна зробити як слід. Цю суперечку про сертифікати ми закрили давно. Ніхто не випускає поштовий клієнт із власною приватною думкою про кореневі CA.
Три з чотирьох платформ вище вже вміють це робити. Жодна не робить цього з коробки:
$ grep DNSSEC= /usr/lib/systemd/resolved.conf   # Fedora 44, systemd 259.9
#DNSSEC=no
Це вкомпільоване значення за замовчуванням, виписане закоментованим, щоб адміністратор бачив, яке воно. Власний посібник systemd дивиться інакше: радить загалом allow-downgrade, а true скрізь, де на висхідний резолвер можна покластися.15 Код постачається, кореневий якір довіри постачається, і документація постачається з порадою це ввімкнути. А за замовчуванням і далі «ні».
| Платформа | Хто має діяти, перш ніж підпис перевірять |
|---|---|
systemd-resolved | адміністратор, один раз, у файлі drop-in |
| macOS 13 і новіші, iOS 16 і новіші | автор кожного окремого застосунку |
| Android | автор кожного застосунку, зі сторонньою бібліотекою |
| Windows | ніхто не може |
Цей стовпець і є вся проблема. Вимога це один важіль, і підрахунок .bank вище показує, що він робить. Значення за замовчуванням це той самий важіль, але нікому не треба нічого примушувати, бо воно вирішує результат для всіх, хто ніколи не відкриває файл конфігурації, а це майже всі. Необов’язковість дала нам 1,63 % в уряді й 13 % у банках. Люди не вмикають безпеку, якої не бачать, і правота щодо технології жодного разу цього не змінила.
Чесне заперечення таке: валідація за замовчуванням ламає користувачам усе, коли зламаний висхідний резолвер, а не зона. Для цього і є allow-downgrade, і це справжній компроміс, а не безкоштовний, бо відкат атакувальник може спровокувати навмисно. Та навіть так, постачати allow-downgrade замість простого no було б величезним покращенням, і поломка лягла б туди, де їй місце: на того, хто у 2026 році досі тримає резолвер, що не дає ради DNSSEC.
Увімкнення валідації, і яка частина від Fedora
Майже все, що далі, стосується systemd, а не Fedora, і працює так само на Debian, Ubuntu чи Arch. Дві речі тут справді від дистрибутива:
| Upstream systemd | Fedora 44, як встановлено | |
|---|---|---|
Вкомпільований default-dnssec | allow-downgrade | no |
| Головний файл конфігурації | /usr/lib/systemd/resolved.conf, усі значення закоментовані для довідки | постачає ще й /etc/systemd/resolved.conf з Cache=yes, який його замінює |
Upstream вибирає allow-downgrade у meson_options.txt, і це компромісне налаштування, а не сміливе.16 Fedora компілює його в no, а потім постачає другий головний файл конфігурації, і оскільки використовується лише перший знайдений файл, той, що документує значення за замовчуванням, уже не діє.15 Тож не редагуй жоден із них. Копія постачальника належить пакету, і оновлення просто поверне тобі твою зміну назад; копія в /etc це файл, інші рядки якого мовчки відсутні.
Натомість використай drop-in, як робить блок вище. Він перекриває той головний файл, що переміг, переживає оновлення пакетів і містить лише те, що ти змінив. Перевір результат за допомогою systemd-analyze cat-config systemd/resolved.conf, яка друкує кожен файл у порядку застосування і показує, що насправді перемогло.
Три налаштування, і вибір між двома останніми справжній:
DNSSEC= | Що робить | Чого тобі коштує |
|---|---|---|
no | нічого не валідує і ще й відкидає вердикт висхідного | підробка приходить мовчки, як і сьогодні |
allow-downgrade | валідує і відступає, коли висхідний не справляється | атакувальник може спровокувати відступ навмисно |
yes | валідує, і крапка, шляху назад немає | твої імена падають разом із висхідним того дня, коли він зламається |
Почни з allow-downgrade, бо тоді зламаний резолвер тобі нічого не коштує. Переходь на yes, коли resolvectl status два тижні казав supported, і ти знаєш, що в тебе насправді за висхідний. Подробиці для кожного дистрибутива, крім Fedora, у дописі про resolved.12
То що ж насправді зупиняє людей
Гаразд. Цифри є цифри. Чому?
Називають чотири причини, і не всі вони дурниці.
| Причина | Скільки в ній правди |
|---|---|
| Керувати ключами складно | Було правдою. Тепер здебільшого автоматизовано провайдером DNS |
| Це може викинути твій домен з інтернету | Правда, і це справжня причина |
| Підтримка в реєстраторів і провайдерів нерівна | Здебільшого розв’язано, і легко перевірити до того, як візьмешся |
| Жодної видимої вигоди, жодного батога відповідності | Правда, і, мабуть, вирішальна |
Керування ключами було справжньою перешкодою, а тепер здебільшого ні. Підпис колись означав власні церемонії ключів, пам’ятати переписати підписи, доки вони не прострочилися, і міняти ключі вручну за розкладом, який треба було відстежувати самому. Тепер цю роботу на більшості керованих платформ робить провайдер DNS, а підпис це перемикач. Це не ніщо, але це вже не проєкт.
Режим відмови це чесне заперечення, і це єдине з чотирьох, якому я справді співчуваю. Зроби DNSSEC неправильно, і твій домен не деградує, він зникає. Кожен резолвер, що валідує, відкидає твої записи, а саме це він і має робити, і люди, які не можуть до тебе достукатися, не дізнаються від тебе чому, бо щоб їм сказати, потрібен DNS.
Три речі роблять це гіршим за звичайний збій:
- Воно ламається за годинником, а не через зміну. Підписи мають термін дії. Зона, якої ніхто не чіпав з вівторка, може зникнути до неділі, бо завдання з переписування підписів тихо перестало запускатися.
- Воно ламається для одних людей і не для інших. Відкидають тебе лише резолвери, що валідують. Твій власний моніторинг, якщо він не валідує, звітуватиме, що сайт цілком здоровий, поки дедалі більша частина інтернету не може до нього достукатися.
- Воно ламається на тому шарі, яким ти все лагодиш. Віддалений доступ, твоя сторінка статусу і твоя власна пошта можуть усі бути під тим ім’ям, яке щойно зникло.
Цей страх раціональний, він уже викидав великих операторів з ефіру, і будь-яке чесне обґрунтування DNSSEC має з ним рахуватися, а не відмахуватися.
Але зверни увагу на його форму: це страх перед операційною дисципліною, якої в тебе зараз немає, а не страх перед технологією.
І зверни увагу, хто платить у кожному стовпці. Непідписана зона, яку підробили, коштує твоїм клієнтам, мовчки, і ніхто ніколи не заводить інцидент, бо ніхто ніколи не дізнається. Підписана зона, що прострочилася, коштує тобі, одразу, публічно, з твоїм ім’ям у розборі інциденту. Обидва провали. Лише один із них з’являється в чиїхось цілях.
Сертифікати мали ту саму проблему і розв’язали її двічі: провал зробили видимим, а потім автоматизували. Попередження браузера зробило прострочений сертифікат проблемою кожного, за ним прийшов моніторинг, а потім Let’s Encrypt перетворив поновлення на те, що робить завдання cron о третій ночі. Ніщо з цього не зробило сертифікати простішими в принципі. Воно зробило так, що забути про них стало важче.
Підтримку провайдера варто перевірити за десять хвилин, а не припускати. Деякі реєстратори досі роблять публікацію DS заявкою в підтримку. Багато хто ні.
А остання і є справжньою відповіддю, яку реєстр .bank уже довів вище в цьому дописі. Для DNSSEC немає замка в браузері. Жоден клієнт ніколи не вибирав банк, бо його зона підписана, жоден аудитор не провалює тебе за це, і жодне загальне регулювання у Британії цього не вимагає. Вигода повністю невидима, коли все працює, ціна помилки це збій з твоїм ім’ям на ньому, а людина, яка несе цей збій, не та, що отримала б заслугу.
Постав вимогу і щорічну перевірку перед тими самими установами, і відповідність іде з 13 % до всіх до одної. Між цими двома числами в технології нічого не змінилося. У бюджетах, постачальниках чи навичках теж. Єдиною змінною було те, чи збирався хтось подивитися.
За таких стимулів дивно не те, що підписані 1,63 % урядових доменів. Дивно, що підписані аж тридцять дев’ять.
Як увімкнути це і не викинути себе з ефіру
Увесь ризик в одному місці, тож туди й клади зусилля. Закінчення терміну дії підпису це провал, який приходить, коли ніхто нічого не чіпав, тож став на нього тривогу:
dig +dnssec damiendye.uk SOA | awk '/RRSIG/ {print "sig expires", $9}'
Стався до нього як до сертифіката. Стеж за датою, піднімай тривогу задовго до неї і зроби поновлення автоматичним, щоб тривога була страховкою, а не робочим процесом.
Потім вмикай у спокійний час, на чомусь, що не є твоїм основним доменом, і почекай два тижні, перш ніж робити той, що має значення. Якщо твій DNS на керованій платформі, сам підпис дуже ймовірно перемикач, і єдиний справді ручний крок це передати DS реєстратору.
Це той самий провал, що й з IPv6?
Це очевидне порівняння, тож я виміряв обидва стандарти в тих самих групах того самого дня. Ті самі організації, ті самі люди, два рішення.
| n | DNSSEC підписано | IPv6 досяжний | |
|---|---|---|---|
| Британські банки й будівельні товариства | 98 | 13,3 % | 36,7 % |
| Дистрибутиви Linux і BSD | 96 | 19,8 % | 67,7 % |
Кожен живий домен gov.uk | 2380 | 1,6 % | 31,2 % |
В уряді в дев’ятнадцять разів далі, на тих самих доменах.
А тепер подумай, що є що. IPv6 зачіпає кожен маршрутизатор, кожен хост і кожен застосунок і вимагає роками тримати паралельно подвійний стек. Підпис DNSSEC це перемикач і один запис, вставлений у реєстратора.
Значно важча робота обганяє легку всюди, куди я дивився. І це відкидає зручне пояснення, що так уже йдуть інфраструктурні стандарти, повільно й неохоче. DNSSEC не рухається повільно. Він не рухається.
Одна різниця належить лише DNSSEC. Розгорни IPv6, і щось отримаєш назад: досяжність, не треба купувати NAT операторського рівня. Підпиши свою зону, і особисто ти не отримаєш нічого. Захист лягає на твоїх користувачів, і лише на тих, хто за резолвером, що валідує. Ти береш на себе постійний ризик збою заради людей, яких ніколи не зустрінеш, а це важче покласти перед радою директорів, ніж будь-яку технічну перешкоду в цьому дописі.
Половину цього аргументу про IPv6 я написав в іншому місці і тут не повторюватиму.17
Чи не в тому справа, що ми досі не розуміємо DNS?
Сорок два роки з того часу, як Mockapetris записав його в листопаді 1983 року.18 Шістнадцять з того, як підписали корінь.
Я думаю, проблема розуміння справжня, і думаю, вона конкретніша, ніж те, що люди не знають, як працює DNS. Чимало компетентних інженерів чудово опишуть рекурсію, делегування і кешування. Бракує одного кроку далі, і саме цей крок має значення.
Майже ніхто не засвоїв, що DNS це система авторизації.
До нього ставляться як до сантехніки. Таблиця пошуку. Щось, що перетворює імена на числа і належить тому, хто керує мережею, у голові складене поруч із DHCP. І ця рамка хибна так, що тихо вирішує дуже багато, бо на практиці саме відповідь DNS вирішує, на яку машину йде твій трафік, з якого сервера приходять твої оновлення і який хост центр сертифікації вважає твоїм. Хто контролює відповідь, контролює всі три.
Це нерозуміння видно з того, хто підписав. Не бюджет і не навички, і щойно все вишикуєш, важко прочитати це інакше, ніж як картину того, чим кожен із них вважає DNS:
| Хто підписав | Чим для них є DNS |
|---|---|
| Реєстри й оператори TLD, 100 % gTLD | самим продуктом |
| Розвідувальна служба | поверхнею атаки, бо в їхній моделі загроз є підробка |
| Дев’ять парафіяльних рад | перемикачем, який запропонував їхній хостинг і який хтось клацнув |
| Власні клієнти провайдера DNS | значенням за замовчуванням, яке їм дісталося |
| Хто не підписав | |
| Банки, відомства, постачальники, CA | сантехнікою, рівнем нижче цікавих проблем |
Люди, найближчі до DNS як до речі в собі, усі підписали. Люди, які споживають його як комунальну послугу, ні, майже без винятків, хоч би якими забезпеченими і хоч би якими свідомими щодо безпеки вони себе вважали. GCHQ не підписала. Вісім із дев’яти центрів сертифікації не підписали. Це не організації, яким бракує розумних людей чи моделей загроз.
Тому ж у 2008 році відповіддю на Kaminsky стало ускладнити вгадування, а не довести до кінця розгортання того, що робить вгадування неважливим. Ускладнити вгадування це сантехнічне виправлення, а саме до сантехніки галузь і зарахувала DNS.
Ціле покоління вивчило DNS як довідник і ніколи не переглянуло цей запис, коли він тихо став тим, що вирішує, з ким ти розмовляєш.
Ми його збудували, а потім покинули
Реєстри, оператори й люди зі стандартів зробили важку частину. Вони його написали, десять років проводили через IETF, підписали корінь на церемонії зі свідками і домоглися, що 100 % загальних доменів верхнього рівня підписані. Це справжній шматок колективної інженерії, і він закінчений.
А потім решта з нас не зробила своєї частини, бо наша частина нудна, невидима, несе весь особистий ризик і жодної заслуги, і ніхто не перевіряє.
Така форма кожного стандарту, якого ніхто не примушує дотримуватися: ціну несеш сам, а вигода з’являється лише тоді, коли достатньо інших теж її понесли. Тож реєстри її понесли, а люди, які публікують настанови про те, як її нести, ні.
Хоча робота тут була меншою, ніж майже будь-яка з них. Ланцюжок уже збудував і оплатив хтось інший. Лишався один запис.
А якщо це та частина, яку ми бачимо
Остання думка, і я хочу чітко сказати, що це висновок, а не вимірювання, бо все інше в цьому дописі пораховано, а це ні.
DNSSEC це, мабуть, найлегший для оцінки засіб безпеки, який існує. Він нічого не коштує, робота займає пів дня, стандарт закінчений двадцять років тому, і будь-хто може перевірити його ззовні однією командою, не питаючи дозволу. Жодного аудиту, жодної анкети, жодної NDA. Один dig.
То що ж 1,6 % каже тобі про засоби, яких звідси не видно?
| Засіб | Чи може сторонній його перевірити | Коштує грошей | Видно, коли працює |
|---|---|---|---|
Запис DS у твого реєстратора | Так, однією командою | ні | ні |
| MFA на облікових записах, що мають значення | ні | так | ні |
| Резервні копії, цього року відновлені, а не просто зроблені | ні | так | ні |
| Сегментація мережі | ні | так | ні |
Кожен рядок під першим складніший за підпис зони, коштує справжніх грошей, потребує, щоб за нього хтось відповідав, і має ту саму властивість, що потопила DNSSEC: невидимий, коли працює, і ніхто ззовні не перевіряє. Єдине, що відділяє верхній рядок від решти, це те, що його можна перевірити, безкоштовно, про будь-кого, просто зараз.
Якщо організація не зробила безкоштовної речі, яка займає пів дня і яку незнайомець може перевірити однією командою, я не схильний припускати, що вона зробила дорогі речі, які вимагають цілої програми і які може перевірити лише той, кого вона пустить усередину.
Очевидний хід це перевірити це на історії зламів, і я спробував. З 23 британських організацій із задокументованими великими інцидентами 22 не підписані.
Це число нічого не доводить, і я не вдаватиму інакше. При базовій частоті 1,6 % одна підписана організація у списку з 23 це рівно те, що передбачає випадковість. Гірше того, підписаний набір це дев’ять парафіяльних рад і три національні парки, а непідписаний це кожне велике відомство й кожне велике місто, тож розмір визначає і те, кого атакують, і те, хто потрапляє в новини. Будь-яке порівняння частоти зламів між двома групами вимірювало б, наскільки велика організація, а не чи вона підписала.
Тож ні, я не можу показати тобі, що підписані організації зламують рідше. Ніхто не може, не на даних, які будь-хто може отримати, а хто каже тобі інакше, той жартує.
Організації, яких зачепило, записали, що підвело
Мій висновок тобі не потрібен, бо вони опублікували це самі, і те, що підвело, це список вище.
British Library тут найкраща, бо вона записала це добровільно й детально після атаки програми-вимагача у 2023 році. Їхній власний огляд називає причини: проникнення найімовірніше через сторонній обліковий запис на сервері Terminal Services без багатофакторної автентифікації, далі застаріла інфраструктура й обмежена сегментація мережі дали атакувальникам пересуватися по всьому господарству, а зростаючу складність стороннього доступу всередині позначили як ризик ще у 2022 році, і через рік вона нікуди не ділася.19 ICO дійшов тих самих висновків.20
Тобто три рядки таблиці вище, підтверджені зсередини самою організацією, а не виведені мною ззовні.
І перш ніж хтось використає це як палицю, British Library заслуговує протилежного, і я наполегливо поясню чому.
Вони були відкриті. Майже ніхто інший не є. Ніщо не зобов’язувало їх записати хоч слово. Стандартний сценарій після інциденту: сказати якнайменше з того, що дозволяє закон, пропустити це через відділ комунікацій, відмовитися щось конкретне підтверджувати і чекати, поки новини перейдуть на інше. Саме так зробила більшість організацій у непідписаних стовпцях вище, коли настала їхня черга, і саме тому написати цей розділ узагалі можна лише завдяки рішенню однієї установи поводитися інакше.
Натомість вони опублікували огляд на вісімнадцять сторінок, у якому назвали власні провали, публічно, щоб інші установи могли на них вчитися. Це поведінка, якої хотілося б від кожної організації в цьому дописі, а отримуєш майже ні від якої. Причина, з якої я можу показати тобі, що насправді ламається всередині зламаної організації, в тому, що British Library вирішила тобі розповісти.
І є друга причина, з якої решта мовчить, і вона гірша за комунікаційну стратегію. Деяких із них більше немає.
KNP Logistics возила вантажі як Knights of Old з 1865 року. У червні 2023 року група Akira проникла всередину, зашифрувала компанію і попросила близько п’яти мільйонів фунтів. До вересня група була неплатоспроможною, і 730 людей залишилися без роботи.21 Сто п’ятдесят вісім років зникли за чотирнадцять тижнів, і ніхто там не пише для тебе жодних уроків.
Тож коли непідписані стовпці вище здаються тихими, ця тиша складається з трьох різних речей: організацій, яких ще не зачепило, організацій, яких зачепило і які сказали якнайменше з того, що дозволяє закон, і організацій, яких зачепило і яких більше немає. Час діяти лишився лише в першої групи.
Що робить наступне чесною перевіркою мого власного аргументу, а не дешевим випадом. Я перевірив їхню зону:
$ dig +short bl.uk DS
                                          (nothing)
$ dig +short bl.uk DNSKEY
                                          (nothing)
bl.uk не підписана. Як і britishlibrary.co.uk. Через два роки після атаки програми-вимагача, яка зупинила установу на місяці, після публічного огляду, після висновку ICO і після найретельнішої хвилі уваги до безпеки, яка взагалі буває в організації, безкоштовний засіб, який займає пів дня і який незнайомець може перевірити однією командою, досі не зроблений.
Я не читаю це як недбалість і не думаю, що це робить їх гіршими за непідписані організації, які нічого не опублікували. Я читаю це як найсильніший доказ у цьому дописі того, про що все це було. Якщо DNSSEC не роблять тут, в організації, що пройшла крізь вогонь, записала уроки і яку перевірив регулятор, то його пропускають не тому, що люди недбалі. Його пропускають, бо ніщо й ніхто ніколи не вносить його до списку.
Ось чесна версія аргументу. Не непідписані зони спричиняють злами, що недоказово і, мабуть, хибно. А радше: засоби, яких ніхто ззовні не бачить, за опублікованими доказами організацій, що через це пройшли, так само занедбані, як і той один засіб, який ззовні бачать усі. DNSSEC не причина. Це вибірка, яку тобі дозволено взяти.
Саме тому це вимірювання взагалі варто робити. Не тому, що непідписана зона сама по собі кінець світу, а тому, що це одна з дуже небагатьох властивостей безпеки, які сторонній може чесно перевірити, безкоштовно, про будь-кого, і щоб його не пускали всередину. Стався до неї як до димового датчика, а не як до вироку, а потім іди й став складніші питання тому, хто його ввімкнув.
Єдина частина, яку ти контролюєш
Що залишає єдину частину, яку будь-хто з нас справді контролює. Твою власну зону. Не NCSC, не Microsoft, не твого банку.
Піди й спитай свого батька, чи ручається він за тебе:
dig +short yourdomain.uk DS
Якщо повернулося порожньо, ти не підписаний, і на більшості керованих DNS у 2026 році виправлення це перемикач і запис DS у реєстратора. Увімкни, а потім стеж за терміном дії так, як уже стежиш за своїми сертифікатами, бо саме цієї дисципліни насправді потребує вся ця річ.
Ось і вся робота. Один запис і дата у твоєму моніторингу.
Тож, будь ласка, зроби хоча б це. Не тому, що йде регулятор, бо до більшості з вас він не йде, і не тому, що хтось подякує, бо не подякують. Зроби це, бо ніхто не йде, а стандарт, якого тримаєшся, коли ніхто не перевіряє, це єдиний вид, що будь-коли чогось вартий.
Тридцять дев’ять секретарів парафіяльних рад і один шпигун упоралися. Збирайся та й зроби.
RFC 4033 — «DNS Security Introduction and Requirements», Arends et al., березень 2005. Чинна специфікація DNSSEC разом із RFC 4034 і RFC 4035. ↩︎
IANA root trust anchors — XML, який публікує IANA. Перший дайджест ключа має
validFrom="2010-07-15", дату, коли корінь підписали; чинний KSK, тег ключа 20326, маєvalidFrom="2017-02-02". ↩︎ ↩︎CERT VU#800113 — «Multiple DNS implementations vulnerable to cache poisoning», бюлетень 2008 року про техніку Kaminsky і джерело скоординованої відповіді у вигляді рандомізації портів джерела. ↩︎
The root zone file — завантажено 27 вересня 2026, серійний номер SOA 2026092701. Підрахунки в цьому дописі отримано безпосереднім розбором делегувань NS і записів DS у цьому файлі. ↩︎
List of gov.uk domain names — власний реєстр уряду. Найновіший опублікований файл датовано 1 жовтня 2016, і в ньому 3004 домени другого рівня. ↩︎
Microsoft Security Response Center — Flame malware collision attack explained — «An attacker took advantage of the Terminal Services licensing system’s enrollment process for certificates that chained up to the Microsoft Root Authority which did not require internal access to Microsoft PKI»; підроблений сертифікат «could be used to sign code that chained up to the Microsoft Root Authority and worked on all versions of Windows». ↩︎
SentinelOne — Driving Through Defenses: targeted attacks leverage signed malicious Microsoft drivers і Bitdefender’s FiveSys analysis — шкідливі драйвери ядра з підписами, виданими безпосередньо Microsoft через Windows Hardware Compatibility Program, включно з драйверами, які пізніше використовували в атаках програм-вимагачів. ↩︎ ↩︎ ↩︎
Microsoft Security Response Center — Results of major technical investigations for Storm-0558 key acquisition — споживчий ключ підпису через стан гонитви потрапив в аварійний дамп, його забрали після компрометації корпоративного облікового запису інженера і використали для підробки токенів, які поштова система помилково приймала для корпоративних облікових записів. ↩︎
fTLD Registry Services security requirements — реєстр
.bankі.insurance. «.BANKdomain names must be signed with DNSSEC with strong cryptographic algorithms», поряд з обов’язковими TLS та автентифікацією пошти, з щорічною повторною перевіркою кожного реєстранта. ↩︎Apple, WWDC 2022 session 10079, “Improve DNS security for apps and servers” — «iOS 16 and macOS Ventura now support client side DNSSEC validation», вмикається для сесії чи запиту через
requiresDNSSECValidationнаURLSessionConfiguration,URLRequestабоNWParameters. ↩︎Microsoft Learn — Understanding DNSSEC in Windows — клієнт DNS у Windows «is non-validating, which means it does not perform DNSSEC validation and relies on its local DNS servers»; очікування біта AD задає Name Resolution Policy Table, і «IPsec is used to establish this trust relationship» із сервером DNS. ↩︎
Resolved: The Resolver You Are Already Running — виміряний стан
systemd-resolved, зокрема чому кожен основний дистрибутив постачаєDNSSEC=noпід час компіляції і як це змінити. ↩︎ ↩︎MS-ADTS: DNS-Based Discovery — специфікація протоколу Active Directory для пошуку контролера домену, включно із запитом SRV
_ldap._tcp.dc._msdcs, який клієнт надсилає, щоб знайти контролери для контексту імен. ↩︎Microsoft Learn — Sign DNS zones with DNSSEC on Windows Server і What is DNSSEC on DNS Server in Windows Server? — підпис зон з’явився у Windows Server 2008 R2, але забороняв динамічні оновлення, а Windows Server 2012 додав онлайн-підпис динамічних зон. Для зони, інтегрованої з Active Directory, приватні ключі підпису реплікуються на інші основні сервери DNS через реплікацію Active Directory. ↩︎
resolved.conf(5), systemd 259.9 у постачанні Fedora 44 — посібник радитьallow-downgrade, аtrueна системах, де на висхідний резолвер можна покластися, тоді як запаковане значення за замовчуванням у/usr/lib/systemd/resolved.confцеDNSSEC=no. ↩︎ ↩︎systemd
meson_options.txt—option('default-dnssec', type : 'combo', choices : ['yes', 'allow-downgrade', 'no'], value : 'allow-downgrade'). Вибране upstream значення за замовчуванням цеallow-downgrade;#DNSSEC=noу файлі постачальника Fedora це те, що натомість встановила ця збірка. ↩︎We Never Ran Out Of Addresses — версія цього аргументу про IPv6, включно з 463 британськими організаціями, що мають виділення IPv6 і не анонсують жодного IPv6, і з тим, що на CGNAT є замовлення на закупівлю, а на правильне рішення немає. ↩︎
RFC 882 — «Domain Names: Concepts and Facilities», P. Mockapetris, листопад 1983. Оригінальна специфікація, замінена RFC 1034 і RFC 1035 у 1987 році. ↩︎
British Library, “Learning Lessons from the Cyber-Attack”, 8 березня 2024 — власний огляд бібліотеки про атаку програми-вимагача в жовтні 2023 року, який називає відсутність багатофакторної автентифікації на обліковому записі, через який увійшли, застарілу інфраструктуру, обмежену сегментацію мережі і складність стороннього доступу, записану як ризик у 2022 році. ↩︎
ICO statement on the British Library’s 2023 ransomware attack, квітень 2025. ↩︎
The Record — UK logistics firm blames ransomware attack for insolvency, 730 redundancies — KNP Logistics Group, материнська компанія 158-річної Knights of Old, атакована Akira в червні 2023 року після того, як пароль працівника підібрали перебором за відсутності багатофакторної автентифікації, і неплатоспроможна до вересня. ↩︎