DNS є системою, яка перетворює ім’я, яке можна запам’ятати, на адресу, до якої може під’єднатися комп’ютер.
Цей розділ про те, як це насправді працює і як вести це безпечно.
Кожен пошук починається з кореня дерева і йде вниз. Кожен крок дає тобі адресу наступного сервера, якого треба спитати. Нічого в цьому ланцюжку не вгадується, і нічого не вбудовано, крім найпершого кроку.
Ці дописи охоплюють:
- Як розв’язується ім’я, одне делегування за раз.
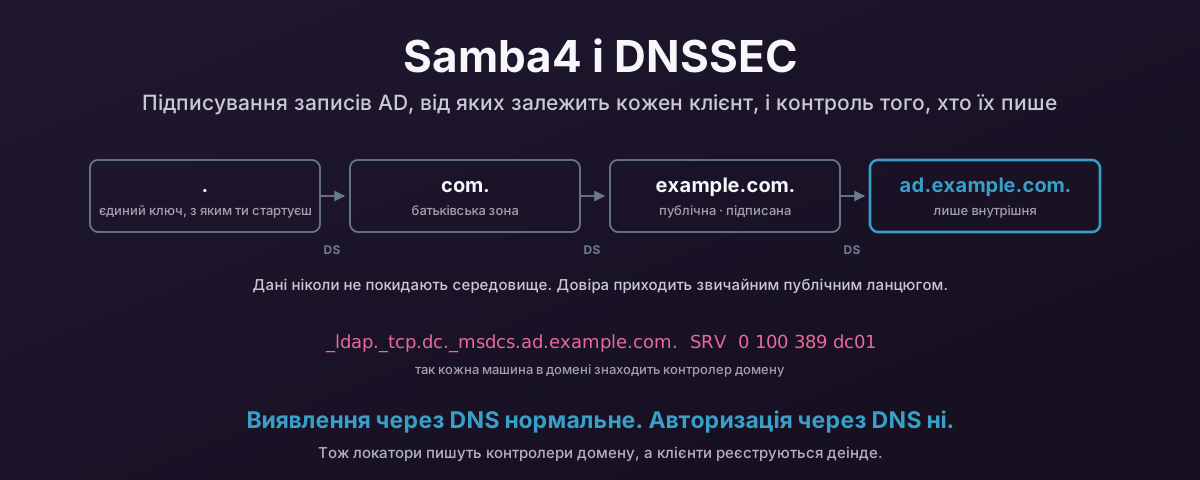
- Як служби публікують, де вони живуть, за допомогою записів SRV.
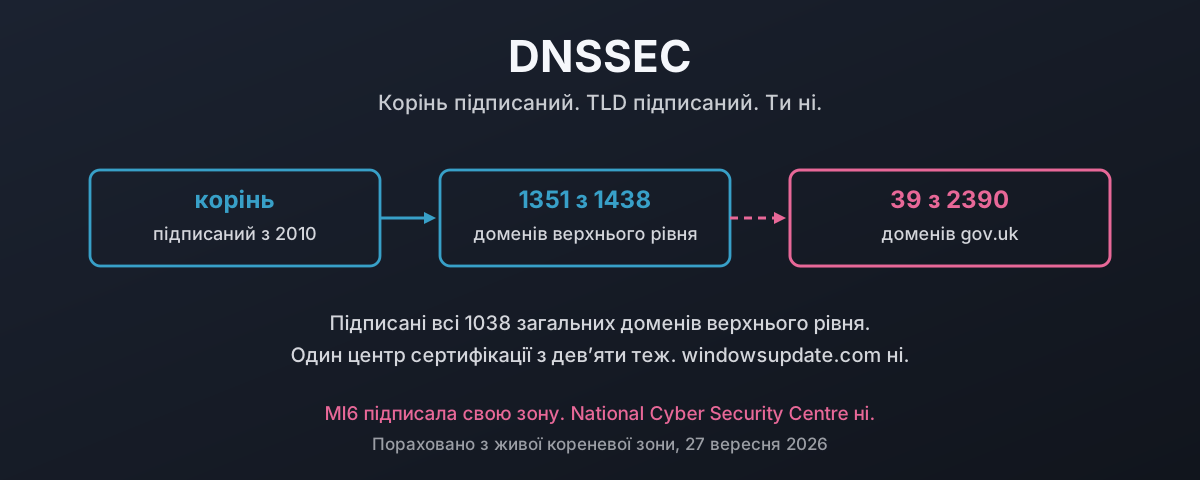
- Чому підписування зон важливе і від чого підпис захищає, а від чого ні.
- Як публікувати DNS домену Active Directory з контролера домену Samba, не дозволяючи клієнтам писати записи, від яких вони залежать.
- Хто контролює корінь DNS і що передача 2016 року змінила, а чого ні.
- Як керують реєстром
.ukі що сталося, коли його власні члени проголосували за відставку правління.
Дописи про Active Directory припускають Samba як контролер домену і BIND як сервер DNS. Ті самі ідеї стосуються і контролера домену Microsoft.