Чому сертифікати, а не ключі
SSH довіряє при першому з’єднанні. Підключаєшся до нової машини, вона показує відбиток і питає, чи ти впевнений. Ніхто не перевіряє. Усі набирають yes. Це та сама звичка, що й проклацати попередження браузера, і саме цього від тебе потребує машина посередині.
В інший бік не краще. Кожен сервер тримає файл authorized_keys для кожного користувача, і кожен із них росте. Ключі додають і ніколи не прибирають. Хтось іде, а його ключ лишається на машині, про яку ніхто не пам’ятає, аж до дня, коли це стане важливо. Перевстанови сервер, і кожен клієнт кричить, що ключ хоста змінився, тож люди вчаться видаляти й це попередження.
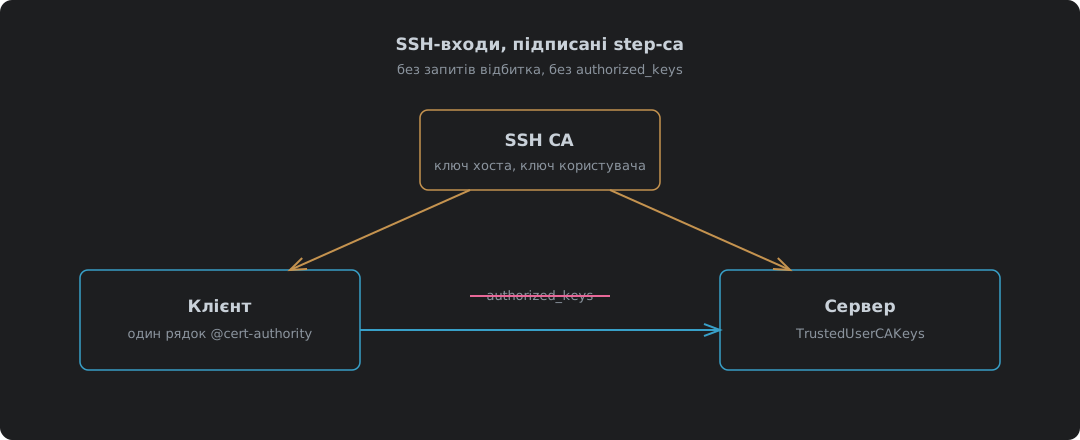
Центр сертифікації SSH закриває обидві проблеми. CA підписує ключ кожного хоста, і клієнти довіряють CA, а не списку відбитків. CA підписує ключ кожного користувача на кілька годин, і сервери довіряють CA, а не списку ключів. Нічого приймати при першому з’єднанні, нічого прибирати, коли хтось іде, і сертифікат користувача, який до завтра помре сам.
Це інше налаштування, ніж бік X.509 у step-ca, описаний у Your Own Certificate Authority: step-ca In A Container, тому в нього окремий допис. Той самий контейнер, інші ключі, інші файли на кожній машині. Усе тут запускалося на step-ca 0.30.2 і OpenSSH 10.0 у pod Podman.
| Без CA | Зі step-ca | |
|---|---|---|
| Клієнт уперше бачить сервер | Показує відбиток, ти набираєш yes | Перевіряє сертифікат хоста за CA, нічого не каже |
| Сервер перевстановили | Кожен клієнт попереджає, що ключ змінився | Підпиши новий ключ, клієнти нічого не помітять |
| Користувач отримує доступ | Його ключ іде в authorized_keys на кожному сервері | CA підписує його ключ, кожен сервер його приймає |
| Користувач іде | Знайди й видали його ключ на кожному сервері | Перестань підписувати; його сертифікат мертвий за 16 годин |
| Що тримає кожен сервер | По одному authorized_keys на користувача | Один відкритий ключ CA |
Як увімкнути SSH CA
Ключі SSH створюються під час першого налаштування step-ca або не створюються взагалі. Задай DOCKER_STEPCA_INIT_SSH=true під час першого запуску1, і в журналі з’являться два додаткові ключі:
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
| Ключ | Що підписує | Хто йому довіряє |
|---|---|---|
| CA хостів | Ключ хоста кожного сервера | Кожен клієнт, у known_hosts |
| CA користувачів | Ключ входу кожної людини | Кожен сервер, у sshd_config |
Він також додає провізіонер sshpop, який згодом дає хостові змогу поновлювати власний сертифікат. Якщо CA вже працює без SSH, перемикача немає. Це буде новий CA.
Підпис хоста
Візьми наявний ключ хоста сервера, підпиши його і поверни сертифікат на сервер:
step ssh certificate --host --sign \
  --provisioner admin --provisioner-password-file prov-pass \
  nas.home.example ssh_host_ecdsa_key.pub
Порядок має значення. Коли прапорці провізіонера стояли після імені хоста й файлу ключа, step відмовився:
too many positional arguments were provided in 'step ssh certificate <key-id> <key-file>'
Постав усі прапорці першими, і він підписує. Сертифікат так, як його читає ssh-keygen -L:
| Поле | Значення |
|---|---|
| Тип | ecdsa-sha2-nistp256-cert-v01@openssh.com host certificate |
| Key ID | nas.home.example |
| Principals | nas.home.example |
| Чинний | 30 днів, від 2026-10-09T18:34:30 до 2026-11-08T17:35:30 |
Principal це ім’я, яким клієнт мусить підключатися. Підключишся за ім’ям, якого немає в сертифікаті, і клієнт його не прийме, тож підписуй кожне ім’я, на яке відповідає хост.
Сервер
Два рядки в sshd_config2:
HostCertificate /etc/ssh/ssh_host_ecdsa_key-cert.pub
TrustedUserCAKeys /etc/ssh/ssh_user_ca_key.pub
HostCertificate віддає сертифікат хоста клієнтам, і його ключ «must match a private host key already specified»2. TrustedUserCAKeys це відкритий ключ CA користувачів, «trusted to sign user certificates for authentication»2. Запусти sshd -t перед перезапуском. Одна помилка в будь-якому шляху, і sshd каже Could not load host certificate, а це куди краще знайти зараз, ніж із заблокованої сесії.
На тестовому сервері authorized_keys немає взагалі. ls /home/damien/.ssh/authorized_keys повертає No such file or directory, а входи нижче однаково працюють.
Користувач
CA створює пару ключів і підписує її за один раз:
step ssh certificate damien id_ecdsa \
  --provisioner admin --provisioner-password-file prov-pass
| Поле | Значення |
|---|---|
| Тип | user certificate |
| Principals | damien |
| Чинний | 16 годин |
| Розширення | permit-agent-forwarding, permit-port-forwarding, permit-X11-forwarding, permit-pty, permit-user-rc |
Шістнадцять годин тут і є суттю. Це покриває робочий день і вмирає за ніч. Відкликати користувача здебільшого означає просто не підписати йому завтра.
Клієнт
Один рядок у known_hosts замінює кожен відбиток, який він інакше збирав би3:
@cert-authority *.home.example ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAy...
Він каже: будь-який хост під home.example, чий сертифікат підписано цим ключем, справжній. Саме позначка @cert-authority робить його рядком CA, а не ключем одного хоста.
Що показав тест
Усі чотири з клієнта, у якого немає нічого, крім сертифіката користувача і того одного рядка в known_hosts, зі StrictHostKeyChecking=yes, тож нічого не можна було прийняти на льоту:
| Тест | Результат |
|---|---|
Підписаний ключ із сертифікатом, як damien | logged in as damien, код виходу 0 |
| Той самий ключ, сертифікат прибрано | Permission denied (publickey,password,keyboard-interactive) |
Сертифікатом входять як root | Permission denied: сертифікат називає лише damien |
| Клієнт без рядка CA хостів | Host key verification failed. |
Третій люди й пропускають. Сертифікат не відчиняє кожен обліковий запис на машині, лише principals, записані в ньому. Ключ у чиємусь authorized_keys так не вміє.
Поновлення
Хост поновлює власний сертифікат ключем, який уже має. Це провізіонер sshpop, який «allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA»4. Без пароля5:
step ssh renew --force ssh_host_ecdsa_key-cert.pub ssh_host_ecdsa_key
| Серійний номер | Чинний до | |
|---|---|---|
| Підписано | 15166325869329416997 | 2026-11-08 17:35:30 |
| Поновлено | 6678957789797316768 | 2026-11-08 17:35:59 |
Новий серійний номер і свіжі 30 днів. Постав це на щотижневий таймер, і хост ніколи не прострочиться. Після цього перезавантаж sshd, інакше старий сертифікат лишиться в пам’яті.
Користувачі поновлюють, просто попросивши знову. Один step ssh certificate на день або при першому вході за день, і це вся робота.
Де це ламається
| Випадок | Що стається | Що робити |
|---|---|---|
| CA лежить | Наявні сертифікати працюють далі; нових ніхто не отримує | Запускай CA на тому, що не падає; у користувачів 16 годин запасу |
| Сертифікат хоста прострочився | Клієнти відкидають хост, наче це незнайомець | Таймер поновлення і перезавантаження sshd після нього |
| Користувач мусить піти сьогодні, а не завтра | Його сертифікат працює до кінця строку | RevokedKeys у sshd_config приймає список відкликаних ключів2 |
| Імені хоста немає серед principals | Клієнт відкидає хост | Підписуй кожне ім’я, на яке він відповідає |
| SSH CA не створили під час налаштування | Додати його ніяк | Новий CA, налаштований з увімкненим SSH |
| Ключі SSH від CA вкрали | Хто їх має, може входити будь-куди й бути будь-яким хостом | Тримай CA на окремій машині, з резервною копією, офлайн, якщо можеш |
Останній рядок і є ціною. Кожен файл authorized_keys був власним малим ризиком. Тепер є один великий, в одному місці. Це краще, бо одне місце можна стерегти й замкнути, але лише якщо хтось це робить.
Довіра там, де її можна перевірити
У запиту відбитка й файлу authorized_keys є дещо спільне. Обидва просять людину ухвалити рішення про довіру без жодної інформації, щодня, назавжди. Люди в цьому не сильні й ніколи не будуть, тож вони перестають вирішувати й починають набирати yes.
CA переносить це рішення в одне місце, один раз, де його можна ухвалити як слід. У цьому вся ідея, і вона та сама, що стоїть за кожним вартим чогось стандартом: зроби ретельну річ один раз, запиши її і перестань просити людей робити це в голові сто разів на тиждень. Машина перевіряє підпис. Ти перевіряєш CA. Такий поділ праці тримається.
smallstep/certificates — docker/entrypoint.sh —
DOCKER_STEPCA_INIT_SSH=trueдодає--sshдоstep ca init. ↩︎OpenBSD manual — sshd_config(5) —
HostCertificate: «The certificate’s public key must match a private host key already specified by HostKey»;TrustedUserCAKeys: «public keys of certificate authorities that are trusted to sign user certificates for authentication»;RevokedKeys: «Keys listed in this file will be refused for public key authentication». ↩︎ ↩︎ ↩︎ ↩︎OpenBSD manual — sshd(8), SSH_KNOWN_HOSTS FILE FORMAT — позначка „@cert-authority“ «to indicate that the line contains a certification authority (CA) key». ↩︎
Smallstep — Provisioners, SSHPOP — «An SSHPOP provisioner allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA.» ↩︎
Smallstep — step ssh renew — команда, якою поновлено сертифікат хоста. ↩︎