Навіщо мати власний CA
Подивися, що зараз є в домашній мережі. NAS, Proxmox, Home Assistant, принтер, адмінсторінка роутера. Кожен із них віддає HTTPS із самопідписаним сертифікатом. Кожен браузер, що туди заходить, видає попередження. Люди клацають далі. Потім клацають далі на наступному, і ще на наступному, доки проклацувати попередження про сертифікат не стане просто звичкою. Саме така звичка й потрібна нападникові.
Публічний CA цього не виправить. Let’s Encrypt не видасть сертифікат для localhost «because nobody uniquely owns it»1, і те саме стосується будь-якого імені, яке існує лише в домі. Навіть для справжнього домену кожен виданий ним сертифікат потрапляє до публічних журналів Certificate Transparency2. Отримай сертифікат для nas.yourname.uk, і назва твого NAS тепер у відкритому доступі.
Власний CA виправляє обидві проблеми. Він підписує будь-які імена, які ти використовуєш усередині. Ніщо ніде не публікується. Щойно кожен пристрій довіряє його кореню, попередження зникають, і попередження знову щось означає.
step-ca це CA з відкритим кодом від Smallstep, і він працює в одному контейнері. Усе тут запускалося на step-ca 0.30.2 у Podman, з Caddy 2.11.7 і nginx 1.30.5 як клієнтами.
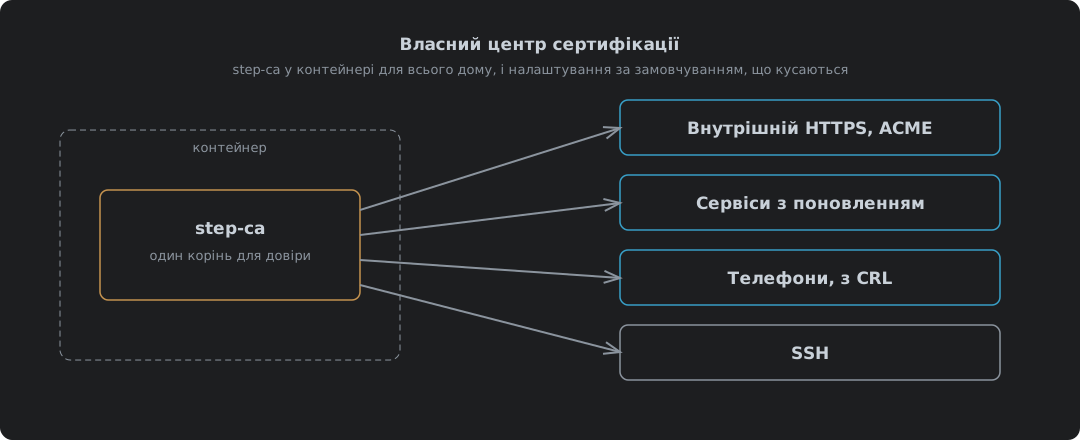
| Сценарій | Що дає step-ca | Розділ |
|---|---|---|
| Кожен пристрій довіряє твоїм сертифікатам | Один корінь, встановити один раз | Довіра до кореня |
| Внутрішній HTTPS для всього, що говорить ACME | Той самий протокол, що в Let’s Encrypt, для внутрішніх імен | Внутрішній HTTPS через ACME |
| Сервіси без ACME-клієнта | Сертифікати, що поновлюються самі за таймером | Сервіси, які не вміють ACME |
| Телефони та інші клієнтські сертифікати | Ключі, які пристрій тримає, щоб увійти, і спосіб їх відкликати | Окремий допис: налаштування за замовчуванням заважають |
| Входи SSH | Сертифікати замість authorized_keys | Окремий допис: інше налаштування |
Двом із них присвячено окремі дописи, бо кожен є окремим налаштуванням. Клієнтські сертифікати від step-ca охоплює телефони й mTLS, де треба змінити п’ять налаштувань за замовчуванням. Входи SSH, підписані step-ca охоплює SSH, який використовує інші ключі та інші файли на кожній машині.
Запуск
Образ ініціалізує себе під час першого запуску з кількох змінних середовища3. Дві з них визначають речі, які пізніше не змінити без старту з нуля, тож задай їх у перший же день.
| Змінна | Що робить |
|---|---|
DOCKER_STEPCA_INIT_NAME | Ім’я видавця на кожному сертифікаті |
DOCKER_STEPCA_INIT_DNS_NAMES | Імена, на яких відповідає CA |
DOCKER_STEPCA_INIT_ACME=true | Додає ACME-провізіонер для внутрішнього HTTPS |
DOCKER_STEPCA_INIT_SSH=true | Створює ще й ключі SSH CA для хостів і користувачів |
Перемикачі ACME і SSH читає точка входу образу4. Увімкни їх зараз, навіть якщо сьогодні тобі потрібен лише один. Додати SSH пізніше означає будувати новий CA.
podman run -d --name step-ca \
  -v step:/home/step \
  -p 9000:9000 \
  -e DOCKER_STEPCA_INIT_NAME="Home CA" \
  -e DOCKER_STEPCA_INIT_DNS_NAMES="localhost,ca.home.example" \
  -e DOCKER_STEPCA_INIT_ACME=true \
  -e DOCKER_STEPCA_INIT_SSH=true \
  docker.io/smallstep/step-ca:0.30.2
Він створює корінь, проміжний сертифікат, підписаний цим коренем, ключі SSH і три провізіонери, а потім слухає на порту 9000:
X.509 Root Fingerprint: cd2f8d4c60af32a0a534781cd63b4e2a9ce362e2c1ae5983b56a370bfa2c2489
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
Serving HTTPS on :9000 ...
| Провізіонер | Тип | Підписує |
|---|---|---|
admin | JWK | Будь-що, що ти попросиш із його паролем |
acme | ACME | Сертифікати для клієнтів, які доводять, що ім’я належить їм |
sshpop | SSHPOP | Поновлення сертифікатів SSH-хостів |
Провізіонер це уявлення CA про те, «хто питає». Кожен має свої правила, і більшість того, що далі, полягає в налаштуванні цих правил.
Зафіксуй версію. latest у день написання був 0.30.2, а CA це останнє, що ти хочеш бачити зміненим під собою після pull.
Два паролі, а не один
Посібник Smallstep для Docker каже, що один згенерований пароль покриває і «the encrypted CA keys and the default CA provisioner», і зберігається він у secrets/password3. На цьому образі відбувається не так. Спробуй видати сертифікат із цим паролем, і провізіонер його відкине:
failed to decrypt JWE: invalid password
Пояснення дає власна точка входу образу. Вона генерує два випадкові паролі: один для ключів CA, другий для провізіонера. Пароль провізіонера друкується в журнал один раз, а потім знищується4:
echo "👉 Your CA administrative password is: $(< $STEPPATH/provisioner_password )"
...
shred -u $STEPPATH/provisioner_password
| Пароль | Що відмикає | Де опиняється |
|---|---|---|
secrets/password | Ключі кореня і проміжного сертифіката | У томі, використовується щоразу, коли стартує CA |
| Пароль провізіонера | Провізіонер admin, який підписує кожен сертифікат, що ти просиш | У журналі першого запуску, і більше ніде |
Тож прочитай журнал під час першого запуску і поклади цей другий пароль у надійне місце. Загубиш його, і не зможеш видати жодного сертифіката, не вирізавши провізіонер вручну. Задай DOCKER_STEPCA_INIT_PASSWORD перед першим запуском, якщо хочеш обрати пароль сам; тоді точка входу використає його для обох4.
Довіра до кореня
Ніщо не довіряє твоєму CA, доки ти цього не скажеш. Машина з Debian просить у Caddy сторінку, підписану step-ca:
$ curl https://nas.home.example/
curl: (60) SSL certificate problem: unable to get local issuer certificate
Скопіюй корінь, і той самий запит проходить:
cp root_ca.crt /usr/local/share/ca-certificates/home-ca.crt
update-ca-certificates
$ curl https://nas.home.example/
internal service, certificate from step-ca
Ось і вся робота. Раз на пристрій. step certificate install робить те саме на будь-якій системі, де його запущено5. У сховище довіри йде лише корінь. Проміжний сертифікат подорожує з кожним сертифікатом, і телефону, який пред’являтиме клієнтський сертифікат, він теж потрібен, про що йдеться в дописі про клієнтські сертифікати.
Стався до кореня як до ключа від вхідних дверей, яким він тепер і є. Будь-хто з приватним ключем кореня може викарбувати сертифікат для будь-якого імені, і кожен пристрій, що йому довіряє, у це повірить.
Внутрішній HTTPS через ACME
ACME це протокол, яким користується Let’s Encrypt, і step-ca говорить ним для внутрішніх імен6. Будь-що з ACME-клієнтом отримує внутрішні сертифікати так само, як публічні, разом із поновленнями. Для Caddy це два глобальні рядки:
{
	acme_ca https://ca.home.example:9000/acme/acme/directory
	acme_ca_root /etc/caddy/root_ca.crt
}

nas.home.example {
	reverse_proxy 192.0.2.30:5000
}
Що Caddy записав у журнал під час першого запуску:
"msg":"trying to solve challenge","identifier":"nas.home.example","challenge_type":"tls-alpn-01"
"msg":"certificate obtained successfully","identifier":"nas.home.example"
| Перевірка | Результат |
|---|---|
| Виклик | tls-alpn-01, на який Caddy відповідає на порту 443 |
| Видавець | Home CA Intermediate CA |
| Строк дії | 24 години, з 17:31 до 17:32 наступного дня |
| Поновлення | Робота самого Caddy, нічого налаштовувати |
Сертифікат на 24 години звучить тривожно. Але це не так. ACME-клієнт поновлює його задовго до завершення строку, щодня, без участі людини. Викрадений ключ вартий одного дня. Саме навколо такого значення за замовчуванням і збудовано step-ca, і тут воно якраз доречне.
Але для виклику CA має дістатися до імені, яке підписує. step-ca мусить розв’язати nas.home.example і під’єднатися до нього на порт 443 для tls-alpn-01 або на порт 80 для http-01. Внутрішній DNS, яким користуються обидві сторони, і треба налагодити першим.
Сервіси, які не вміють ACME
Чимало обладнання не має ACME-клієнта: веб-інтерфейс гіпервізора, принтер, старий пристрій. Для них видай сертифікат провізіонером admin і поновлюй його через step ca renew:
step ca certificate proxmox.home.example pve.crt pve.key
step ca renew --force pve.crt pve.key
| Серійний номер | Дійсний до | |
|---|---|---|
| Видано | 241943140971… | 2026-10-10 17:33:03 |
Після step ca renew | 206409156462… | 2026-10-10 17:33:06 |
Новий серійний номер, свіжі 24 години, і жодного запиту пароля. Поточний сертифікат доводить, хто питає, і в цьому вся суть: для поновлення на машині не треба зберігати жодного секрету, окрім ключа, який там уже є. Але сертифікат має бути ще чинним, тож поновлення, яке пропустило своє вікно, означає видачу заново вручну.
Якщо залишити його працювати, він поновлюється сам. --daemon за замовчуванням поновлює на двох третинах строку дії, а --exec запускає команду після кожного поновлення, і саме туди йде перезавантаження7:
step ca renew --daemon --exec "systemctl reload nginx" pve.crt pve.key
Запусти це з юніта systemd, і машина дбає про себе сама. Забудь про це, і за 24 години сервіс видасть те саме попередження, якого ти хотів позбутися.
CA це найлегша частина
Щоб запустити step-ca, знадобилася одна команда. Щоб машина з Debian йому довіряла, дві. Caddy потребував двох рядків і більше нічого не просив. Саме цю частину люди відкладають роками, живучи з попередженням браузера на кожній внутрішній сторінці, і це найдешевша робота в цьому списку.
Коштує все, чого торкається сертифікат після видачі: корінь на кожному пристрої, поновлення, за якими ніхто не стежить, той один сервіс, що не вміє ACME і про який треба пам’ятати. Нічого з цього не складне. Усе це з тих робіт, які робляться як слід лише тоді, коли за них хтось відповідає.
Домашня мережа це невелике господарство. Вона заслуговує на те саме, що отримує справжнє: один корінь, який бережуть, якому довіряють свідомо, і попередження, яке щось означає, коли з’являється. Отож CA тут не хитра частина. Хитра частина в тому, щоб більше ніколи не клацати далі.
Let’s Encrypt — Certificates for localhost — не може видавати для «localhost» «because nobody uniquely owns it, and it’s not rooted in a top level domain». ↩︎
Let’s Encrypt — Certificate Transparency logs — «Let’s Encrypt submits all certificates we issue to CT logs.» ↩︎
Smallstep — Run a private CA in Docker — змінні
DOCKER_STEPCA_INIT_*; каже, що згенерований пароль призначено для «the encrypted CA keys and the default CA provisioner». ↩︎ ↩︎smallstep/certificates — docker/entrypoint.sh — генерує окремі файли
passwordіprovisioner_password, один раз друкує пароль провізіонера і знищує його; наданий пароль записується в обидва. ↩︎ ↩︎ ↩︎Smallstep — step certificate install — встановлює кореневий сертифікат у системне сховище довіри. ↩︎
Smallstep — ACME basics — ACME-провізіонер step-ca і типи викликів, які він підтримує. ↩︎
Smallstep — step ca renew — з
--daemon, «By default, it will renew the certificate before 2/3 of the validity period of the certificate has elapsed»;--execзабезпечує «certificate reloads on your services». ↩︎