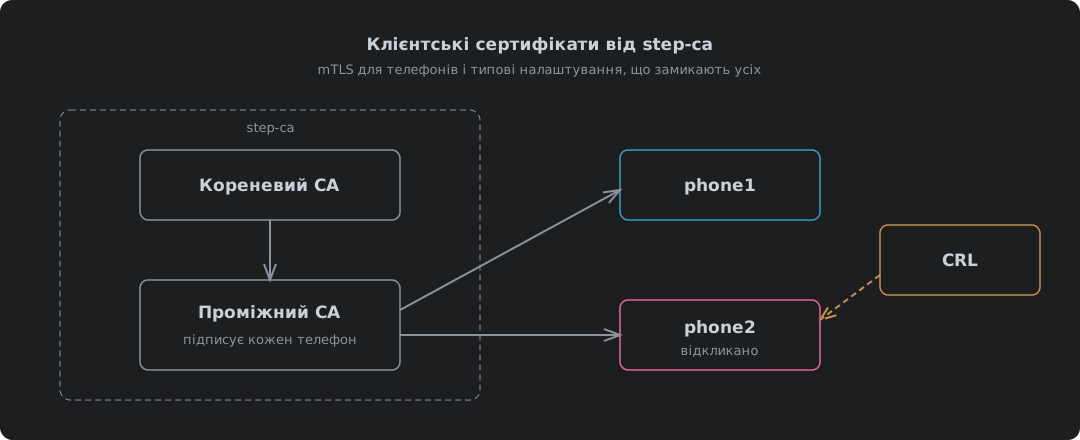
Чому телефони це найважчий випадок
Типові налаштування step-ca зроблені для серверів. Сервер оновлює себе щоранку, і Власний центр сертифікації: step-ca у контейнері показує, як це працює для клієнтів ACME і всього іншого, що вміє запускати step ca renew. Той допис також розповідає про запуск CA, його два паролі та довіру до кореня, а цей продовжує звідти. Телефон, що тримає клієнтський сертифікат для застосунку Home Assistant, нічого оновити не може, а коли він зникає, його треба замкнути сьогодні, а не тоді, коли закінчиться його сертифікат. На заваді стоять п’ять типових налаштувань, і жодне з них не кричить. Вони просто залишають тобі сертифікати, що помирають завтра, і список відкликання, який відхиляє всіх.
| Типове налаштування | Що воно робить із телефоном | Виправлення |
|---|---|---|
| Сертифікати живуть щонайбільше 24 години | Сертифікат телефона помирає завтра, а застосунок Home Assistant не може його оновити | Підняти maxTLSCertDuration у ca.json |
| CRL вимкнена | Відкликання загубленого телефона ніде нічого не змінює | Увімкнути блок crl |
| Область дії CRL не збігається із сертифікатами | nginx відхиляє кожен телефон, зокрема справні | Задати idpURL і додати шаблон із crlDistributionPoints |
| Немає CRL для проміжного CA | nginx усе одно відхиляє кожен телефон | Раз на рік підписувати порожню CRL кореня |
| CRL живе 24 години | Коли вона прострочується, nginx знову відхиляє кожен телефон | Оновлювати її за таймером |
Cloudflare робить CA-половину цього за тебе на безкоштовному тарифі, як показує версія з Cloudflare. Робити це самому означає зробити всі п’ять. Тести нижче проходили на CA з назвою Home Assistant CA, і саме ця назва є у виводі.
Перше типове налаштування: сертифікати живуть добу
Попроси рік, і CA відмовить:
The request was forbidden by the certificate authority: requested duration of
8760h1m0s is more than the authorized maximum certificate duration of 24h1m0s.
Для серверів і клієнтів ACME, які оновлюються цілий день так, що ніхто цього не помічає, це правильне типове налаштування. Телефон це виняток. Застосунок Home Assistant не має способу оновити власний клієнтський сертифікат, тож сертифікат на 24 години означає щодня ходити до кожного телефона.
Строк дії це налаштування, і воно живе у власній конфігурації step-ca. Кожен провізіонер у ca.json приймає claims1:
"claims": {
  "maxTLSCertDuration": "8760h",
  "defaultTLSCertDuration": "24h"
}
| Claim | Значення | Задано |
|---|---|---|
maxTLSCertDuration | Найдовший сертифікат, який підпише цей провізіонер | 8760h, рік |
defaultTLSCertDuration | Що ти отримуєш, нічого не просячи | Залишено 24h, тож рік це завжди свідомий вибір |
minTLSCertDuration | Найкоротший, який він підпише | Не чіпали |
Перезапусти контейнер, і рік проходить. Рік це судження, а не правило. Коротший строк означає менше часу, протягом якого вкрадений сертифікат корисний, і більше обходів по хаті з перевстановленням.
Друге типове налаштування: CRL вимкнена
Список відкликаних сертифікатів (CRL) це підписаний CA перелік сертифікатів, які він відкликав. Саме так загублений телефон замикають до того, як сплине строк його сертифіката, і step-ca не створює такого списку, доки йому не скажуть. Документація позначає цю функцію як експериментальну1.
"crl": {
  "enabled": true,
  "generateOnRevoke": true,
  "cacheDuration": "24h"
}
| Поле | Що робить | Типово |
|---|---|---|
enabled | Узагалі створює CRL | Вимкнено |
generateOnRevoke | Перебудовує список тієї ж миті, як сертифікат відкликано | Вимкнено |
cacheDuration | Скільки кожен список лишається чинним | 24 години1 |
idpURL | URL, який список називає своєю областю дії | Власне ім’я CA плюс /1.0/crl2 |
Запам’ятай ці 24 години. Вони ще повернуться.
Третє типове налаштування: CRL, яку ніщо не прийме
З увімкненою CRL відклич один телефон і перевір обидва телефони за нею:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check phone1.crt phone2.crt
CN=phone1
error 44 at 0 depth lookup: different CRL scope
error phone1.crt: verification failed
CN=phone2
error 44 at 0 depth lookup: different CRL scope
error phone2.crt: verification failed
Обидва падають, зокрема справний телефон. Постав цей список перед nginx, і ніхто не зайде.
Сам список каже чому. step-ca позначає кожну CRL критичним розширенням Issuing Distribution Point, яке каже: «цей список охоплює сертифікати, що вказують сюди». А сертифікати, які він видав, не вказують нікуди:
$ openssl crl -in crl.pem -noout -text
        X509v3 Issuing Distribution Point: critical
            Full Name:
              URI:https://localhost/1.0/crl
$ openssl x509 -in phone1.crt -noout -ext crlDistributionPoints
No extensions in certificate
OpenSSL не застосує список, область дії якого не збігається із сертифікатом. Тож він закривається на відмову. Що правильно, і нікому з того жодної користі.
| CRL каже, що охоплює | Сертифікат каже, що його CRL лежить за адресою | Результат | |
|---|---|---|---|
| Як є з коробки | https://localhost/1.0/crl, критичне | Ніде | different CRL scope, відмова всім |
idpURL і шаблон | http://ca.home.example/1.0/crl | http://ca.home.example/1.0/crl | Справні телефони проходять, відкликані ні |
Типовий URL навіть не той, на якому CA обслуговує запити. Вихідний код step-ca так і каже: «this is currently using the port 443 by default»2. Виправляють це два налаштування, і обидва мусять називати той самий URL. idpURL іде в блок crl у ca.json, а шаблон на провізіонері вписує відповідне crlDistributionPoints у кожен сертифікат3:
{
  "subject": {{ toJson .Subject }},
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["serverAuth", "clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
"options": { "x509": { "templateFile": "templates/leaf-crl.tpl" } }
Перевипусти сертифікати телефонів, бо поле несуть лише нові сертифікати, і та сама перевірка дає правильну відповідь:
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Кореню теж потрібна CRL
Та перевірка дивилася лише на сертифікат телефона. nginx дивиться на весь ланцюжок. Він ставить прапорець OpenSSL CRL_CHECK_ALL4, і його документація каже це прямо: «When using intermediate certificates, their CRLs should be specified in the same file»5. step-ca видає сертифікати від свого проміжного CA і завжди перелічує лише відкликання проміжного. Ніщо не каже, чи сам проміжний CA ще в порядку:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check_all phone1.crt
O=Home Assistant CA, CN=Home Assistant CA Intermediate CA
error 3 at 1 depth lookup: unable to get certificate CRL
Виправлення це підписана коренем CRL, яка нічого не відкликає. OpenSSL робить її з ключа кореня і власного файлу пароля CA, і вона може жити рік, бо корінь день у день нічого не відкликає:
[ca]
default_ca = root
[root]
database = index.txt
crlnumber = crlnumber
default_md = sha256
default_crl_days = 365
private_key = root_ca_key
certificate = root_ca.crt
crl_extensions = crl_ext
[crl_ext]
authorityKeyIdentifier = keyid:always
touch index.txt && echo 1000 > crlnumber
openssl ca -config root-crl.cnf -gencrl -passin file:password -out root.crl.pem
Обидва списки в одному файлі, і весь ланцюжок перевіряється:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all phone1.crt phone2.crt
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Запиши дату в щоденник на рік уперед. Коли CRL кореня прострочиться, кожен телефон знову опиниться за дверима.
Публікація CRL
CRL має лежати там, куди вказує URL у кожному сертифікаті. Не на самому CA.
| Вибір | Чому |
|---|---|
| Вебсервер попереду, а не порт 9000 | Порт 9000 це весь API step-ca, зокрема підписування. Нікому з нього не потрібно нічого, крім списку |
| Звичайний HTTP, а не HTTPS | RFC 5280 каже, що точка розповсюдження «SHOULD include at least one LDAP or HTTP URI»6. Отримання через HTTPS потребує перевірки сертифіката, а та потребує списку. HTTP розриває це коло |
| Підробка не турбує | Список підписаний. Зміни один байт, і підпис не зійдеться |
| Відповідають лише два шляхи CRL | Усе інше це 404 |
Обидва вебсервери роблять це кількома рядками, і обидва передають список прямо від step-ca, а CRL кореня віддають як файл:
server {
    listen 80;
    listen [::]:80;
    server_name ca.home.example;

    location = /1.0/crl {
        proxy_pass https://127.0.0.1:9000;
        proxy_ssl_trusted_certificate /etc/step/root_ca.crt;
        proxy_ssl_verify on;
        proxy_ssl_name localhost;
    }

    location = /root.crl {
        alias /etc/step/root.crl;
        default_type application/pkix-crl;
    }

    location / {
        return 404;
    }
}
http://ca.home.example {
	handle /1.0/crl {
		reverse_proxy https://127.0.0.1:9000 {
			transport http {
				tls_trust_pool file /etc/step/root_ca.crt
				tls_server_name localhost
			}
		}
	}
	handle /root.crl {
		header Content-Type application/pkix-crl
		root * /etc/step
		file_server
	}
	handle {
		respond 404
	}
}
| Запит | nginx | Caddy |
|---|---|---|
/1.0/crl | 200, application/pkix-crl, видавець проміжний CA | 200, application/pkix-crl, видавець проміжний CA |
/root.crl | 200, application/pkix-crl | 200, application/pkix-crl |
/roots.pem, /1.0/sign і решта API | 404 | 404 |
Обидва відповідають і на IPv6, і на IPv4, і так має бути. Caddy типово слухає на обох. nginx слухає лише там, де йому сказали, тож сам listen 80; це лише IPv4, і поруч потрібен listen [::]:80;. Під час перевірки через ::1 список повертався з кодом 200 від обох, щойно nginx отримав цей рядок. Сам step-ca з коробки слухає на обох.
Тест ішов на портах 8080 і 8081, тож URL у тестових сертифікатах містив порт. У роботі це порт 80, і URL точно такий, як у шаблоні.
Як тримати її свіжою
Кожна CRL, яку створює step-ca, має nextUpdate на 24 години вперед. Після цього вона прострочена, а прострочений список падає так само, як відсутній:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all \
    -attime $(( $(date +%s) + 172800 )) phone1.crt
error 12 at 0 depth lookup: CRL has expired
Це справний телефон. Через два дні. За дверима, бо ніщо не забрало новий список.
nginx читає ssl_crl лише під час запуску або перезавантаження. Тож щось мусить кожні кілька годин забирати список, перебудовувати файл і перезавантажувати nginx, і так весь час, поки це працює, дивиться хтось чи ні.
#!/bin/sh
# Fetch step-ca's CRL, add the root CRL, and reload nginx only if both parse.
set -eu
dir=${CRL_DIR:-/etc/nginx/pki}
tmp=$(mktemp)
trap 'rm -f "$tmp" "$tmp.pem"' EXIT
curl -fsS --max-time 20 "${CRL_URL:-http://ca.home.example/1.0/crl}" -o "$tmp"
openssl crl -inform DER -in "$tmp" -out "$tmp.pem"
openssl crl -in "$dir/root.crl.pem" -noout
cat "$tmp.pem" "$dir/root.crl.pem" > "$dir/crl-chain.pem.new"
mv "$dir/crl-chain.pem.new" "$dir/crl-chain.pem"
${RELOAD:-nginx -s reload}
| Запуск | Результат |
|---|---|
| Звичайний | Новий список на місці, nginx перезавантажено, phone1 200, відкликаний phone2 400 |
| CA недоступний | curl: (22) The requested URL returned error: 404, код виходу 22, старий список не чіпали, без перезавантаження |
Справжню роботу тут робить set -e. Невдале отримання ніколи не повинне записати порожній файл поверх доброго, бо зламаний список замикає всіх так само напевно, як застарілий. Запускай це кожні кілька годин із таймера systemd або cron. Так у нього буде кілька спроб, перш ніж щось прострочиться. Нічого хитрого, але саме ця частина тримає двері робочими.
Як видати телефону його сертифікат
Один сертифікат на телефон, названий на честь телефона, на рік:
step ca certificate phone1 phone1.crt phone1.key \
  --provisioner admin --provisioner-password-file prov-pass \
  --not-after 8760h --kty EC
Телефону потрібні сертифікат, його ключ і проміжний CA в одному файлі PKCS12, і step збирає його сам7:
step certificate p12 phone1.p12 phone1.crt phone1.key \
  --ca certs/intermediate_ca.crt
MAC: sha256, Iteration 2048
PKCS7 Encrypted data: PBES2, PBKDF2, AES-256-CBC, Iteration 2048, PRF hmacWithSHA256
Це сучасне шифрування, і саме його документація Home Assistant Companion радить пробувати першим, перш ніж відступати до застарілого контейнера8.
Телефону потрібні від CA три речі, а не одна:
| Файл | Встановити як | Чому |
|---|---|---|
root_ca.crt | Сертифікат CA | Щоб телефон довіряв серверному сертифікату, який step-ca видав для проксі |
intermediate_ca.crt | Сертифікат CA | Ланцюжок між коренем і кожним сертифікатом, який CA насправді підписує |
phone1.p12 | Сертифікат користувача для VPN і застосунків | Власний ключ телефона, те, що пускає його всередину |
Застосунок Home Assistant для Android довіряє сертифікатам CA, які встановив користувач, так само як і вбудованим9, тож серверний сертифікат від step-ca працює. Для цієї роботи це ще й кращий замок. Ім’я хоста має значення лише вдома і для телефонів, а пристрій без твого кореня навіть не довіряє серверу, не кажучи вже про те, щоб пройти повз нього.
Коли телефон зникає:
step ca revoke --cert phone2.crt --key phone2.key --reason "phone lost"
Certificate with Serial Number 89334534279272070053632987406394420097 has been revoked.
Новий список будується на місці, а наступне оновлення ставить його перед nginx.
CA це обіцянка, яку ти тримаєш щодня
Коли запускаєш це, вражає, як мало роботи припадає на видачу сертифікатів. Одна команда. Оце й усе. Уся робота в обіцянках навколо неї: що відкликаний телефон лишається за дверима, що справний лишається всередині, що список ніколи не застаріває. step-ca тримає першу, а решту лишає тобі, і його типові налаштування припускають, що ти парк серверів, які щоранку самі себе оновлюють.
Це не вада, просто для таких його й будували. Але це розрив між тим, що інструмент робить, і тим, що він нібито робить, як його продають. «Запусти власний CA» звучить як контейнер і один день по обіді. А насправді це контейнер, день по обіді, шаблон, CRL кореня з датою в щоденнику і таймер, про існування якого ти забудеш аж до дня, коли він зупиниться.
Однаково зроби це. CA, який ти тримаєш сам, ніхто інший не може вимкнути, переоцінити чи прочитати. Просто знай, що володіти ключами означає володіти й хатньою роботою, і саме ця робота тримає двері зачиненими.
Smallstep — step-ca configuration —
maxTLSCertDuration,defaultTLSCertDuration,minTLSCertDuration; блокcrlпозначено «(experimental)»,cacheDuration«Defaults to 24h». ↩︎ ↩︎ ↩︎smallstep/certificates v0.30.2 — authority/tls.go — Issuing Distribution Point у CRL це
idpURL, якщо його задано, інакше власне ім’я CA плюс/1.0/crl, позначене як критичне. ↩︎ ↩︎Smallstep — Certificate templates —
crlDistributionPoints«defines URLs with the certificate revocation list». ↩︎nginx — src/event/ngx_event_openssl.c —
ssl_crlставитьX509_V_FLAG_CRL_CHECK|X509_V_FLAG_CRL_CHECK_ALL. ↩︎nginx — ngx_http_ssl_module, ssl_crl — «When using intermediate certificates, their CRLs should be specified in the same file.» ↩︎
RFC 5280 — Internet X.509 PKI Certificate and CRL Profile — розділ 4.2.1.13: DistributionPointName «SHOULD include at least one LDAP or HTTP URI». ↩︎
Smallstep — step certificate p12 — пакує сертифікат, його ключ і сертифікати CA у файл PKCS12. ↩︎
Home Assistant Companion — Networking, TLS Client Authentication — спершу пробувати поточний типовий PKCS12, а контейнер OpenSSL
-legacyлише якщо той не спрацює. ↩︎home-assistant/android — network_security_config.xml — довірчі якорі це
systemплюсuser: «Additionally trust user added CAs». ↩︎