Skip to content
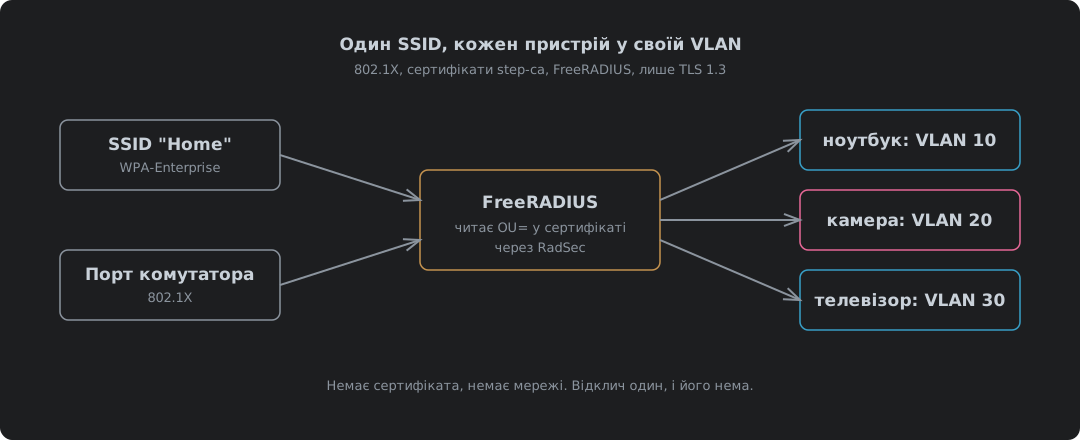
Один SSID і один порт комутатора ведуть до RADIUS-сервера, який читає роль у сертифікаті step-ca кожного пристрою і відправляє ноутбук у VLAN 10, камеру у VLAN 20, а телевізор у VLAN 30

Один SSID, кожен пристрій у своїй VLAN: 802.1X із сертифікатами step-ca

802.1X на сертифікатах (EAP-TLS) для дротових портів комутатора і одного SSID WPA2/WPA3-Enterprise, де RADIUS-сервер вирішує, в яку VLAN потрапляє кожен пристрій. step-ca 0.30.2 вписує роль у кожен сертифікат пристрою і відмовляє, якщо ролі немає; FreeRADIUS 3.2.10 зіставляє роль із VLAN, дозволяє списку окремих пристроїв її перекрити і працює лише на TLS 1.3. Чому спільний пароль WiFi це і є проблема, чому сертифікати і чому TLS 1.3, пастка відкликання, де FreeRADIUS ігнорує новий CRL після HUP, чому довірятиме пристрій, який не перевіряє ім’я сервера, захист самого трафіку RADIUS через Message-Authenticator і RadSec поверх TLS 1.3, radsecproxy для обладнання, що говорить лише UDP, дротовий порт і мережа WiFi, змодельовані наскрізь, налаштування Netgear і TP-Link, налаштування клієнтів Linux, Apple і Android, кожен конфіг повністю і для завантаження, а також чому стільки адмінів і MSP досі цим не переймаються і чому Cyber Essentials їх про це не питає.
13 жовтня 2026 · 46 хвилин · 10751 words · Damien Dye

VPN із деталей: PPP, tap-пристрої та netcat

VPN складається з двох робіт: щось створює віртуальний канал, а щось переносить байти. PPP робить першу з 1994 року й не зважає, якою є друга, тому PPTP, L2TP і кожна комутована лінія, якою ти колись користувався, це той самий протокол поверх різних носіїв. Netcat і є носієм. Тут це побудовано обома способами. Спершу pppd: опція pty і що вона робить із псевдотерміналом, TCP-версія, яку всі пробують першою, чому потоковий протокол усередині TCP розвалюється при втратах, UDP-версія, якою і слід користуватися, асинхронне кадрування HDLC і ACCM, що вирішує, скільки пропускної здатності йде на екранування керівних символів, адресація й маршрутизація та IPV6CP, і як утримати канал, коли носій помирає, нічого тобі не сказавши. Потім той самий тунель зовсім без PPP: tap-пристрій, одна датаграма на кадр через UDP, префікс довжини, який через TCP доводиться вигадувати самому, tun проти tap і мости. Потім частина, на яку netcat не має відповіді: обгортання носія в TLS за допомогою ncat, stunnel і openssl, і в DTLS за допомогою socat, а це саме та форма, яка тобі потрібна. Насправді це ніколи не правильний інструмент, і в цьому суть: він показує, як поводиться вихідний трафік, коли зловмисник має root у твоїй мережі, а вихід не був заблокований за замовчуванням, і чому заборона за замовчуванням на межі є єдиним засобом контролю, який колись був справжнім.

14 вересня 2026 · 53 хвилини · 11575 words · Damien Dye

Твій брандмауер виконує вказівки незнайомців. Вимкни протокольних помічників.

Протокольний помічник (SIP ALG, FTP helper, H.323 ALG, conntrack helper, називай як твій вендор) читає корисне навантаження з’єднання, знаходить у тексті адресу й порт і відкриває для них вхідний отвір. Він не може відрізнити, чи цей текст прийшов від справжнього FTP-клієнта, чи від прихованої форми на вебсторінці, бо в ньому немає нічого, за чим відрізнити. Samy Kamkar довів це для браузера у 2010 році. NAT Slipstreaming довів це знову у 2020 році, а Armis у 2021 році розширили атаку так, щоб дістатися будь-якого пристрою у твоїй мережі, а не лише машини, на якій клацнули. IETF попросила вимкнути їх за замовчуванням у 2007 році, Linux вимкнув їх у 2016 році, а вендори браузерів у підсумку випустили список заблокованих портів, що читається як каталог модулів conntrack. Цей допис розбирає механізм діаграма за діаграмою (таблиця очікувань, трюк з вирівнюванням сегментів, переадресація викликів H.323, IRC-помічник, що спрацьовує на чуже повідомлення), розглядає помічника IPsec pass-through, який узагалі не може читати ESP і скеровує вхідні пакети за SPI, що пройшов повз нього відкритим текстом, порівнює все це з контролем брандмауера Cyber Essentials, який він явно провалює, і дає команди, щоб вимкнути все це на Linux, Cisco, Juniper, FortiGate і MikroTik.

14 вересня 2026 · 47 хвилин · 10881 words · Damien Dye

IPsec був гарною ідеєю. Час його вимкнути.

IPsec мав рацію у 1995 році: шифрувати під застосунком, прив’язати асоціацію безпеки до IP-адреси і дати кожному протоколу її успадкувати. Потім прийшов NAT, операторський NAT довершив справу, а виправленням стало загорнути все в UDP і тримати таймер, щоб таблиця трансляції тебе не забула. Цей допис показує, як воно падає, діаграма за діаграмою: асоціація безпеки, яка не переживає переписаного заголовка, два транслятори, які тепер має кожна лінія з CGNAT, стандарт NAT64, який прямо виносить IPsec за свої межі, тунель, що не може скористатися другим каналом, бо в ESP немає портів, MTU, яке нікому не належить, і L2TP та PPTP як два протоколи, які ніколи не годилися для цієї ролі. Тут є документація Cisco, Juniper і Microsoft, яка визнає кожну з цих речей, вісімнадцять частин, що називають себе IPsec VPN, включно з двома, які ніколи не були стандартами, пояснення, чому Fisher-Price OS (Windows) ніколи по-справжньому не працювала з відкритим стеком, робочий метод діагностики IPsec, поки ти його ще тримаєш, і аргументи за те, щоб відправити все це у відставку, з датами.

13 вересня 2026 · 60 хвилин · 15035 words · Damien Dye
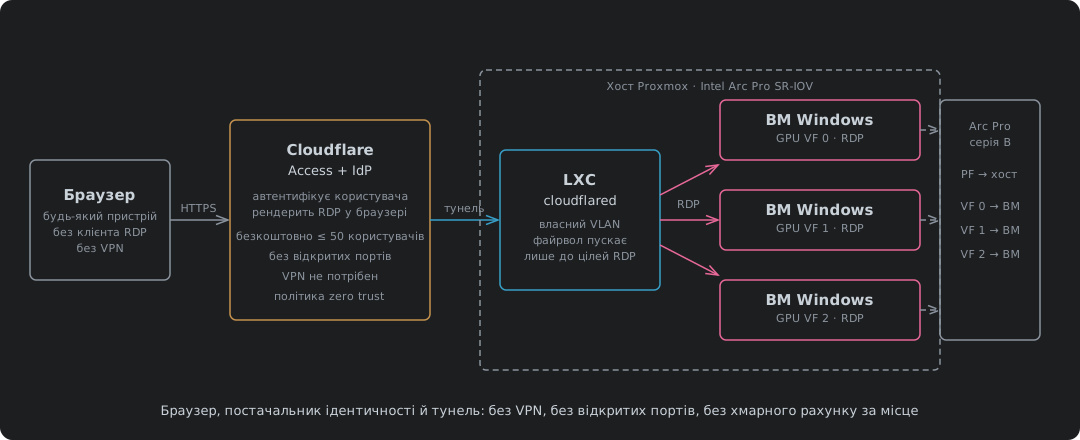
Браузер, що підключається через Cloudflare Access до віртуальних машин Windows на хості Proxmox із віртуальними функціями GPU Intel Arc Pro

Zero Trust VDI без рахунку за хмару: Proxmox, Intel Arc Pro і Cloudflare Access

Частина перша: архітектура і розрахунок вартості заміни Azure Virtual Desktop на Proxmox, Intel Arc Pro SR-IOV і Cloudflare Access. Локальний OAuth для ідентичності, RDP, що рендериться просто в браузері, тунель у LXC за файрволом на власному VLAN, KSM для щільності пам’яті й профілі на Ceph. Наступний допис усе це будує.

2 вересня 2026 · 15 хвилин · 3312 words · Damien Dye

Ping: діагностичний інструмент, що відкриває значно більше

Ping, а не решта ICMP, є загрозою: echo це канал, на який кожен хост мусить відповісти твоїми ж байтами, тож мережа, що «дозволяє лише ping», уже має повний VPN назовні. Тут спершу йде загроза, скільки вона коштує твоєму вихідному трафіку і як відвідувач у твоєму WiFi чи незамкнений порт ethernet можуть його відкрити, потім три робочі тунелі на самому пінгу (Hans, icmptunnel і короткий пайтонівський з AES-128), пастки MTU та IPv6 і правило, що його закриває: відкинути echo, лишити помилки, у nftables, pf, Cisco, Junos, MikroTik і Windows.

1 вересня 2026 · 31 хвилина · 6771 words · Damien Dye

Файрвол за одинадцять хопів звідси

«Порт 445 десь заблокований» не є діагнозом, і саме тому заявки про файрвол тиждень відбиваються між тобою і твоїм провайдером. Кожен маршрутизатор на шляху винен тобі ICMP Time Exceeded, коли твій бюджет хопів вичерпано, і це перетворює тайм-аут на відстань. Я покроково підняв TTL на власній лінії й знайшов три несправності, про які не знав: дроп SMB за одинадцять хопів, підроблені скидання SMTP за один хоп і правило IPv4 без двійника в IPv6.

28 серпня 2026 · 34 хвилини · 7231 words · Damien Dye

Адреси ніколи не закінчувалися. Закінчилося бажання працювати.

IPv6 готовий, безкоштовний і ввімкнений за замовчуванням у кожній операційній системі вже майже двадцять років. Відповіддю Великої Британії став NAT операторського рівня, закон про журналювання і плата 5 £ на місяць за те, щоб повернути тобі адресу, яка в тебе колись була. Я перерахував кожну британську мережу в глобальній таблиці маршрутизації, щоб дізнатися, хто справді ввімкнув IPv6: 1200 з них цього не зробили, і 463 з цих сидять на адресному просторі, який самі попросили й так і не використали.

27 серпня 2026 · 62 хвилини · 13038 words · Damien Dye