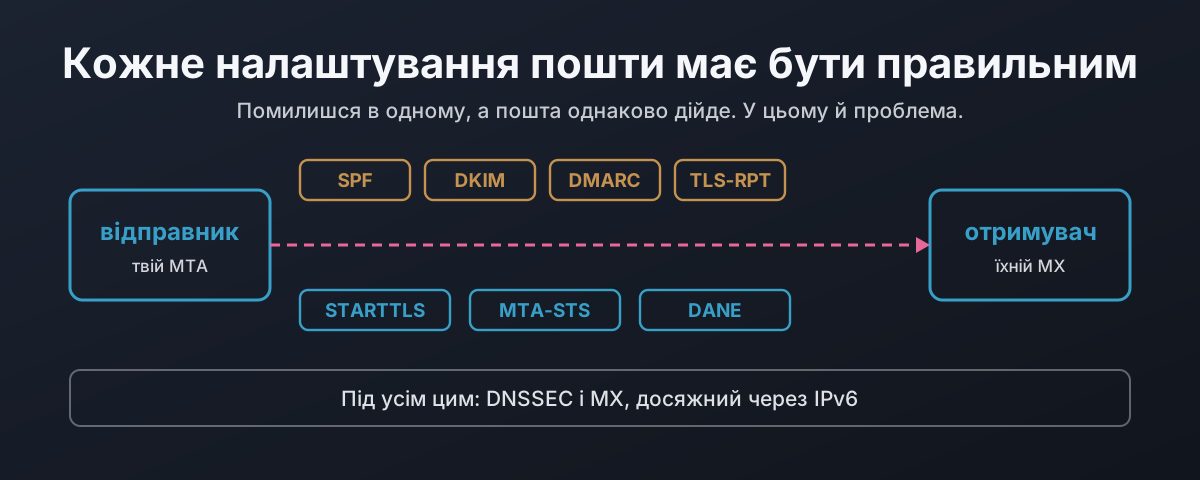
Чому кожне налаштування пошти мусить бути правильним
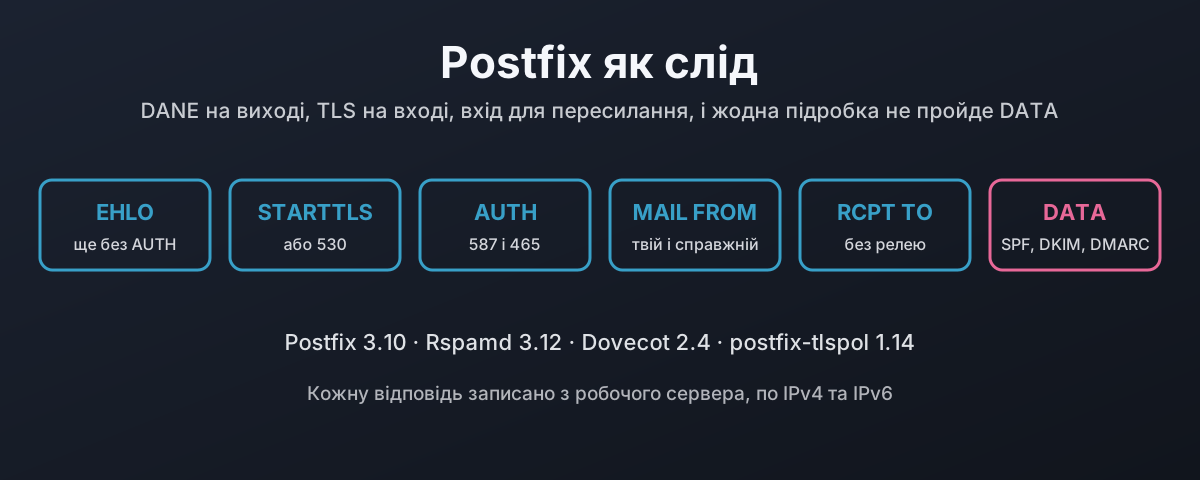
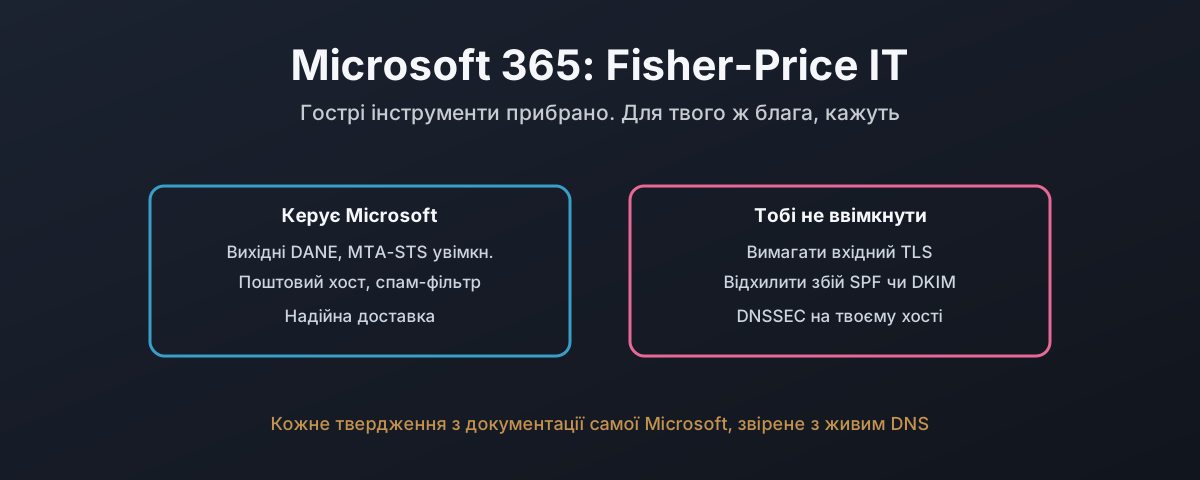
Кожен шар захисту пошти задуманий так, щоб у разі збою відкотитися до «працює», а не відмовити безпечно. Виріж рядок STARTTLS із привітання, і опортуністичний відправник продовжить відкритим текстом, що RFC 3207 водночас описує як атаку і, на публічному сервері, забороняє тобі від неї захищатися. Цей допис ловить таку атаку посередника в лабораторії, потім проходить сім налаштувань, які захищають лист у дорозі, і для кожного показує, що воно захищає, чого не захищає і як відмовляє відкрито, коли воно хибне. Далі до DANE: чому запис TLSA нічого не вартий без DNSSEC під ним, чому важливі 3 1 1 і повторне використання ключа, і чому застарілий запис є єдиним збоєм, що закриває, а не відкриває. Потім перепис лише для читання британських банків, великих поштових провайдерів і центрів сертифікації: скільки з них справді щось із цього роблять.