Skip to content
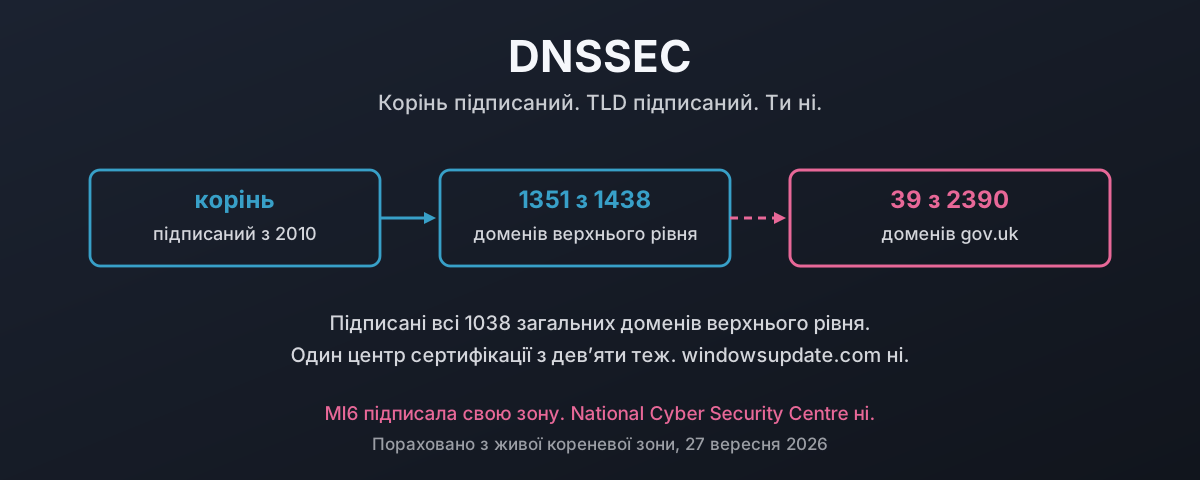
Ланцюжок довіри від підписаного кореня через підписаний TLD, що обривається на непідписаному домені другого рівня, з порахованими цифрами біля кожного кроку

DNSSEC: захист твого трафіку від підробки

Важку частину DNSSEC закінчили роки тому. За підрахунком живої кореневої зони 27 вересня 2026, 1351 з 1438 доменів верхнього рівня мають запис DS, і всі 1038 gTLD підписані. А далі все обривається. Перепис усіх доменів gov.uk з офіційного реєстру знаходить 39 підписаних із 2390, що досі резолвляться, дев’ять із них це парафіяльні ради, а HMRC, NHS, GCHQ і National Cyber Security Centre серед них немає. Підписався один центр сертифікації з дев’яти. І один дистрибутив Linux чи BSD з п’яти. windowsupdate.com взагалі не має DS. Ось чого насправді коштує підроблена відповідь, що з цим робить підпис, чому звичні відмовки не витримують зіткнення з цифрами і чи не в тому справжня проблема, що через сорок два роки після Mockapetris майже ніхто не розуміє, що DNS насправді обіцяє.

27 вересня 2026 · 42 хвилини · 9632 words · Damien Dye
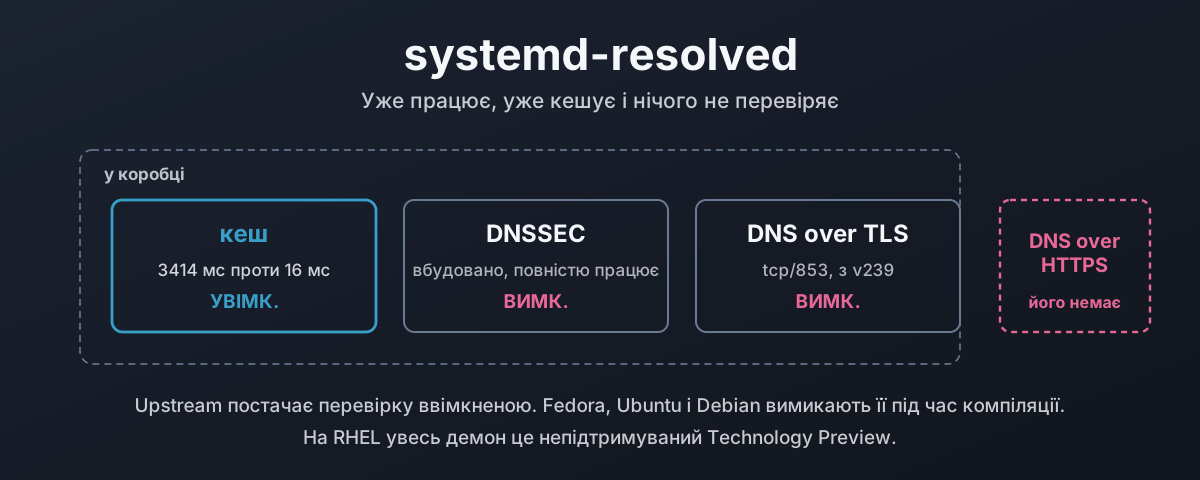
Запит імені проходить через слухача-заглушку systemd-resolved до кешу, валідатора і шифрованого транспорту, причому валідатор і шифрування вимкнено

Resolved: резолвер, який у тебе вже працює

systemd-resolved зараз працює на більшості десктопів Linux, кешує кожен запит і не перевіряє жодного. Тут розібрано шлях розв’язання від nss-resolve до двох слухачів-заглушок, виміряно, чого вартий кеш на справжній машині, увімкнено DNSSEC і показано три вердикти, які він може повернути, і пояснено, чому перевірку вимкнено за замовчуванням, хоча upstream постачає її ввімкненою. Далі перепис того, яка мала частина вебу справді підписана, DNS over TLS і його пастка strict проти opportunistic, і підтримка DNS over HTTPS, яку просять з 2018 року і якої досі немає. Наприкінці: що постачають Fedora, Ubuntu, Debian і сімейство RHEL, як під’єднати його в кожному, і чому функції, вимкнені твоїм дистрибутивом, є значеннями за замовчуванням, а не відсутнім кодом.

27 вересня 2026 · 34 хвилини · 7604 words · Damien Dye

DNS через HTTPS проходить просто повз твої засоби контролю

DNS через HTTPS шифрує твої запити, і це добре, і надсилає їх на резолвер, вибраний клієнтом, через порт 443, і це проблема. Твій власний резолвер запиту не бачить, тож блоклист, який мав би спрацювати, стрічка загроз, у яку запит мав би влучити, і рядок журналу, який мав би з’явитися, просто зникають. Цей допис розбирає механізм: чому одне зашифроване вебз’єднання серед тисяч невидиме на кордоні мережі, хто на машині може вибрати резолвер, якого ти ніколи не вибирав (ОС, браузер, будь-який застосунок, будь-який скрипт на будь-якій вебсторінці і шкідливе ПЗ), і задокументовані випадки, від власного JavaScript сторінки, що звертається до публічного DoH-ендпойнта з дозволеними крос-доменними запитами, до Godlua і PsiXBot, що ховають свій канал керування всередині DoH, і до APT OilRig, що виводить дані через нього. Далі аргумент, що історія про приватність є прикриттям: DNS через TLS зашифрував DNS ще 2016 року, на порту, яким оператор мережі досі може керувати, тож єдине, що DoH додає понад це, є поразкою адміністратора, і саме тому виграли виробники браузерів, які його написали й випустили, та рекламна компанія, що тримає найбільший публічний DoH-резолвер. Потім рішення, і воно не в тому, щоб заборонити шифрування. Запусти власний резолвер DoH і DoT, оголоси його через Discovery of Designated Resolvers, відмовляй порту 53, порту 853 і відомим публічним DoH-резолверам на кордоні й відповідай на канарку Firefox, щоб браузер відступив. Залиш шифрування. Поверни собі вибір резолвера. Наприкінці наслідки: те саме блокування через DNS працює по всій Європі й в Австралії, а суди Італії, Франції, Бельгії та Німеччини тепер наказують блокувати самим публічним резолверам: Cloudflare оштрафовано, і він оскаржує, Google мовчки відмовляє, а OpenDNS вимикає себе для цілих країн. Під усім цим лежить американський дизайн, нав’язаний світові, і американський уряд, який подає закони інших країн як вимагання з американських фірм і застерігає їх не виконувати ці закони.
24 вересня 2026 · 33 хвилини · 8444 words · Damien Dye

Хто насправді контролює DNS

Корінь інтернету це текстовий файл на 1,5 MB, який редагує й підписує одна американська компанія. Хто насправді контролює DNS, що змінив і чого не змінив перехід функцій IANA у 2016 році, і задокументована історія того, як ICANN цим контролем користувалася.

25 серпня 2026 · 44 хвилини · 9191 words · Damien Dye

Що сталося в Nominet

Реєстр .uk належить своїм членам, і в березні 2021 року вони проголосували за звільнення половини правління. Як насправді виглядало це господарство зсередини, чому робота .uk поруч із десятками gTLD визначила, як ним керували, і як реєстр без регулятора зрештою приборкали єдині люди, які могли це зробити.

25 серпня 2026 · 26 хвилин · 5354 words · Damien Dye
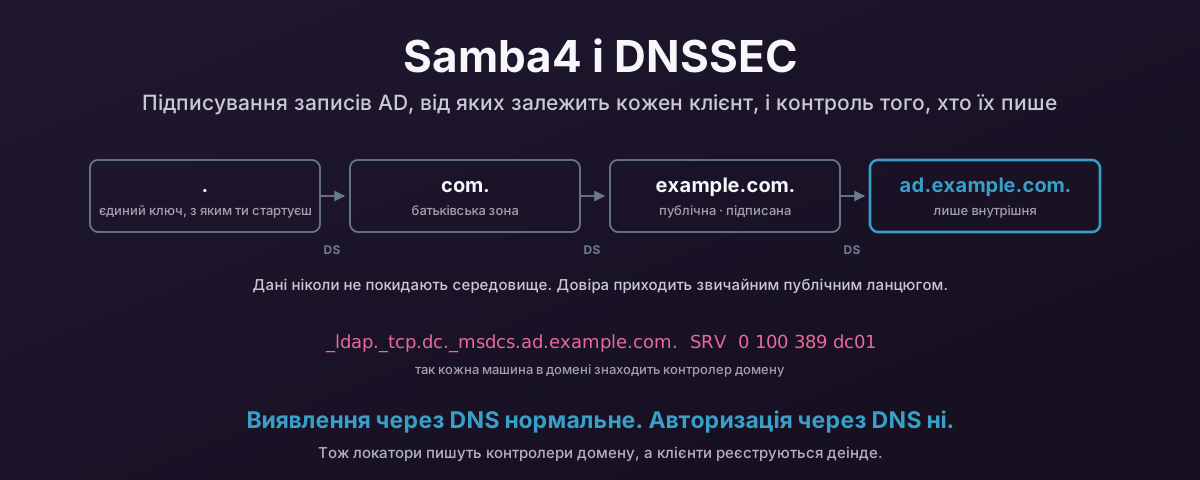
Ланцюг делегування від кореня вниз до внутрішньої зони Active Directory, де записи клієнтів обмежено окремою підзоною

Samba4 і захист записів AD за допомогою DNSSEC

Кожна машина, приєднана до домену, знаходить свій контролер домену, питаючи DNS про запис SRV, тож локатори _msdcs є найкритичнішими для безпеки записами, які в тебе є. Ось як правильно публікувати й підписувати їх із DC Samba4: BIND із dlz_bind9, що читає каталог, inline signing, прихований первинний сервер, до якого клієнти ніколи не дістаються, і динамічні оновлення клієнтів, винесені за межі зони з локаторами. А потім як змусити клієнтів Windows і Linux справді перевіряти підписи, бо підписана зона, яку ніхто не валідує, поводиться точнісінько як непідписана.

24 серпня 2026 · 55 хвилин · 11662 words · Damien Dye