Skip to content
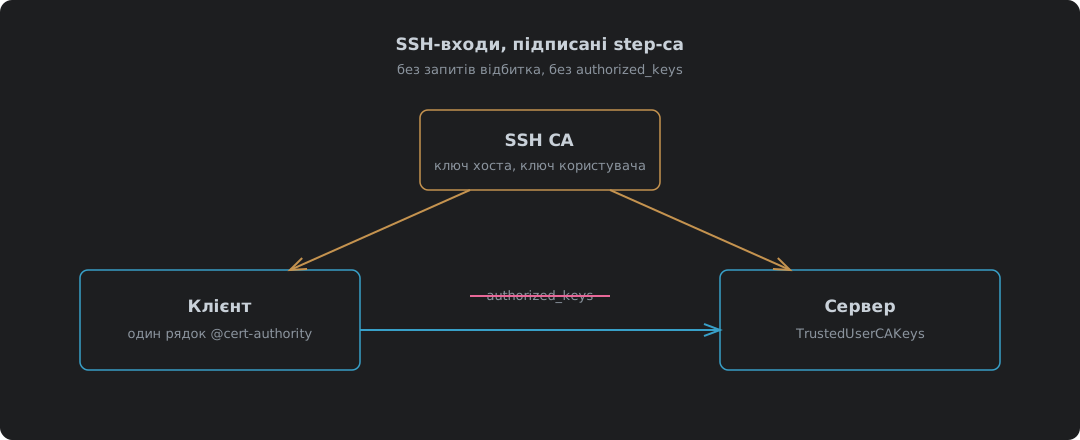
SSH CA у step-ca підписує ключ хоста й ключ користувача; клієнт довіряє CA хостів, а сервер довіряє CA користувачів, тож жоден не тримає списку ключів

SSH-входи, підписані step-ca: більше ніяких authorized_keys

step-ca 0.30.2 як центр сертифікації SSH, перевірено з OpenSSH 10.0. Чому сертифікати кращі за authorized_keys і довіру при першому з’єднанні, як увімкнути SSH CA під час першого налаштування step-ca, підпис ключа хоста (і порядок аргументів, на якому він спотикається), два рядки в sshd_config і єдиний рядок @cert-authority у known_hosts, сертифікат користувача на 16 годин, чотири тести входу, зокрема з чужим користувачем і хостом без довіри, поновлення сертифіката хоста через sshpop і де все це ламається.

9 жовтня 2026 · 6 хвилин · 1321 words · Damien Dye
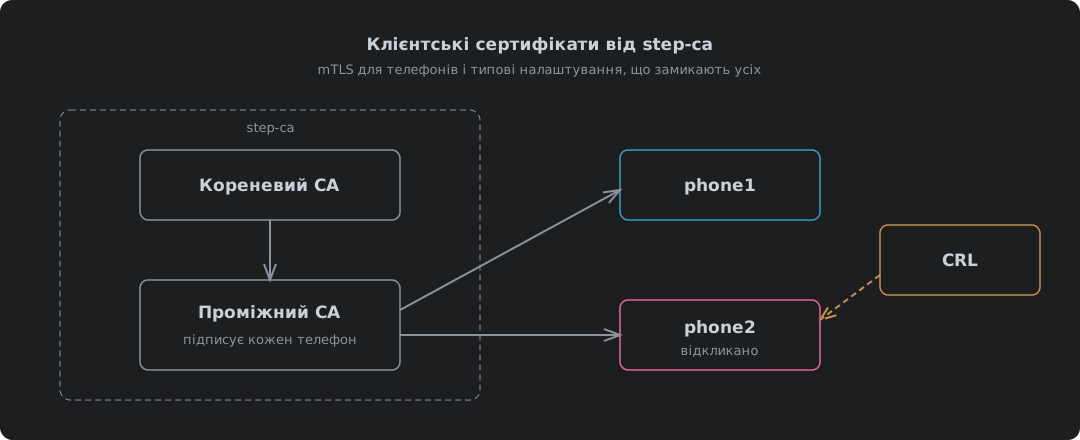
step-ca видає клієнтські сертифікати телефонам від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

Клієнтські сертифікати від step-ca і типові налаштування, що замикають двері перед усіма

Видача клієнтських сертифікатів для взаємного TLS через step-ca 0.30.2, перевірена від початку до кінця з nginx 1.30.5 і Caddy 2.11.7. Чому телефони це найважчий випадок, як підняти ліміт сертифіката в 24 години в ca.json, як увімкнути CRL, чому вона падає з «different CRL scope», доки idpURL і шаблон не додадуть відповідну точку розповсюдження, CRL кореня, якої nginx потребує для всього ланцюжка, публікація CRL через звичайний HTTP на IPv4 та IPv6, задача оновлення, що не дає простроченій CRL замкнути всіх, а також видача, пакування, встановлення й відкликання сертифіката телефона.

9 жовтня 2026 · 10 хвилин · 2260 words · Damien Dye
step-ca у контейнері видає сертифікати від свого проміжного CA, а CRL позначає загублений телефон як відкликаний

Власний центр сертифікації: step-ca у контейнері

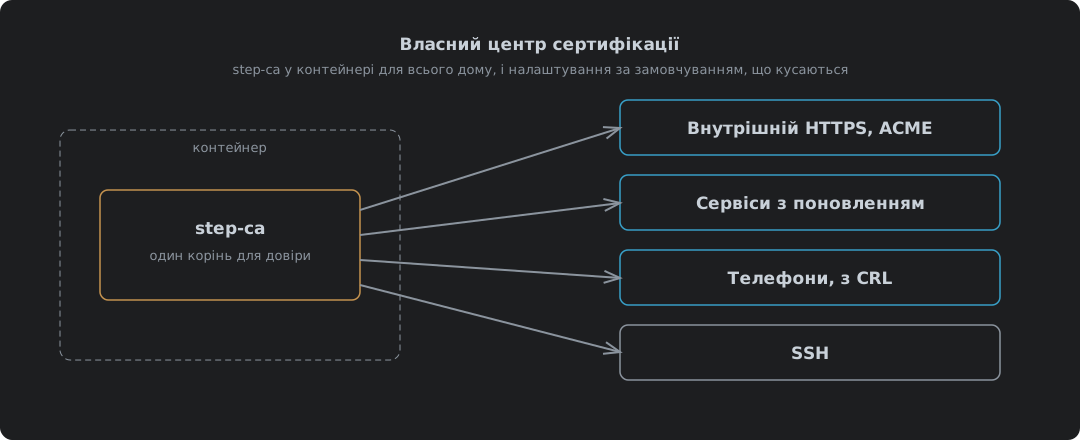
step-ca 0.30.2 від Smallstep у контейнері Podman або Docker як центр сертифікації для всього в домі, і все це перевірено. Чому приватний CA кращий за самопідписані та публічні сертифікати для внутрішніх імен, запуск з увімкненими ACME і SSH, два паролі, які генерує образ, і куди йде кожен, довіра до кореня на кожному пристрої, внутрішній HTTPS для Caddy чи будь-чого, що говорить ACME, і step ca renew для сервісів, які не вміють. Клієнтським сертифікатам і SSH присвячено окремі дописи.

9 жовтня 2026 · 7 хвилин · 1542 words · Damien Dye

Webex шукає твої сертифікати на збірковому сервері Cisco

Webex 46.8.0.35631 на Fedora 44 сидить за жовтим банером «Offline - No internet connection», тоді як кожна інша програма на машині без жодних скарг виходить в інтернет. Це наглухо зупинило лінію VoIP. Мережа ніколи не була проблемою: Cisco постачає власний форк OpenSSL і зібрали його з OPENSSLDIR, встановленим у /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, каталог, що існує на збірковому контейнері і більше ніде, тож бібліотека не завантажує жодного якоря довіри, і кожне рукостискання падає. Допис іде по порядку: що це за зламаний стан насправді, як спитати саму постачену бібліотеку, де вона вважає свої сертифікати, як відтворити точний код помилки поза Webex, чому ніщо не попереджає, два виправлення, які не працюють, і чому, і одне, яке працює. Далі процес збірки: вони використали $ORIGIN для коду і залишили три шляхи до даних абсолютними, заголовок RPM називає ID контейнера, тож контейнер уже був у конвеєрі і ніколи не використовувався для запуску результату, пакет вимагає glibc 2018 року, бо вони не хочуть лінкувати статично, 2,2 ГБ постачаються двічі, і в ньому немає ні документації, ні жодного файлу, позначеного як конфігурація. Потім як це мало бути зібрано, шість виправлень і перевірка в один рядок, яка це ловить. І наостанок перехресна перевірка: Cisco має 98 записів у каталозі відомих експлуатованих вразливостей CISA, поступаючись лише Microsoft, а шлях довіри, який ніхто не перевірив, і обхід, який ніхто не перевірив, це та сама помилка з різними ставками.
15 вересня 2026 · 36 хвилин · 7859 words · Damien Dye