Skip to content
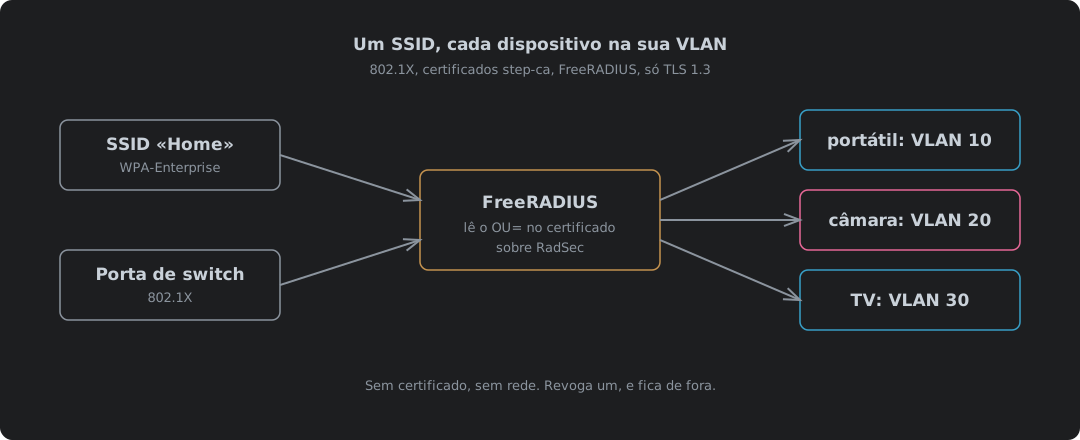
Um SSID e uma porta de switch a alimentar um servidor RADIUS, que lê o papel no certificado step-ca de cada dispositivo e manda o portátil para a VLAN 10, a câmara para a VLAN 20 e a televisão para a VLAN 30

Um SSID, cada dispositivo na sua própria VLAN: 802.1X com certificados do step-ca

802.1X com certificados (EAP-TLS) para portas de switch com fios e um único SSID WPA2/WPA3-Enterprise, em que é o servidor RADIUS que decide em que VLAN cai cada dispositivo. O step-ca 0.30.2 grava um papel em cada certificado de dispositivo e recusa emitir um sem ele; o FreeRADIUS 3.2.10 traduz esse papel numa VLAN, deixa que uma lista por dispositivo o substitua e funciona só com TLS 1.3. Porque é que uma palavra-passe de WiFi partilhada é o problema, porquê certificados e porquê TLS 1.3, a armadilha da revogação em que o FreeRADIUS ignora uma CRL nova num HUP, em que é que confia um dispositivo que não verifica o nome do servidor, como proteger o próprio tráfego RADIUS com Message-Authenticator e RadSec sobre TLS 1.3, o radsecproxy para o equipamento que só fala UDP, uma porta com fios e uma rede WiFi simuladas de ponta a ponta, as definições Netgear e TP-Link, as definições dos clientes Linux, Apple e Android, cada ficheiro de configuração completo e para descarregar, e porque é que tantos administradores e MSP continuam a não se dar ao trabalho e o Cyber Essentials não lhes pede que o façam.
13 de outubro de 2026 · 53 minutos · 12372 palavras · Damien Dye
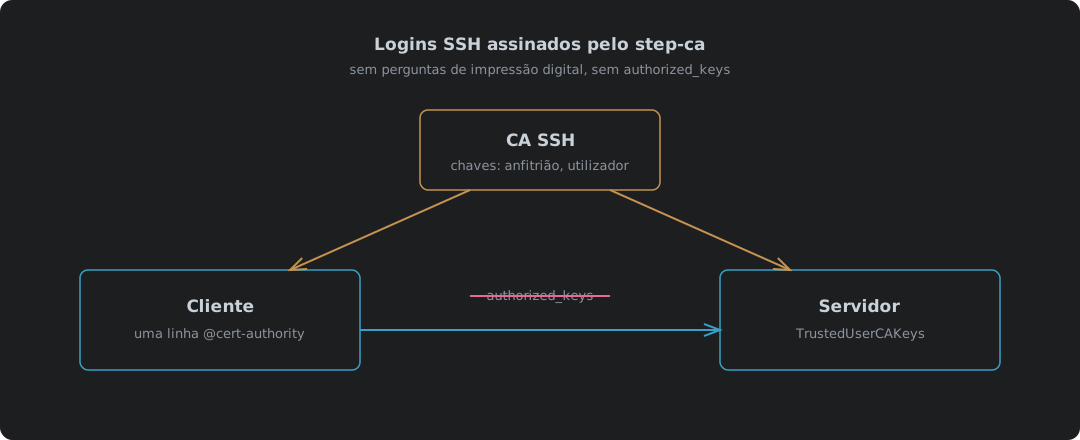
A CA SSH do step-ca assina uma chave de anfitrião e uma chave de utilizador; o cliente confia na CA de anfitriões e o servidor confia na CA de utilizadores, portanto nenhum guarda uma lista de chaves

Logins SSH assinados pelo step-ca: acabou o authorized_keys

Usar o step-ca 0.30.2 como autoridade de certificação SSH, testado com o OpenSSH 10.0. Porque é que os certificados batem o authorized_keys e a confiança no primeiro uso, ligar a CA SSH quando o step-ca é configurado pela primeira vez, assinar uma chave de anfitrião (e a ordem dos argumentos que o faz tropeçar), as duas linhas no sshd_config e a única linha @cert-authority no known_hosts, um certificado de utilizador de 16 horas, quatro testes de login incluindo um utilizador errado e um anfitrião não confiável, renovar um certificado de anfitrião com o sshpop, e onde é que falha.

9 de outubro de 2026 · 8 minutos · 1637 palavras · Damien Dye
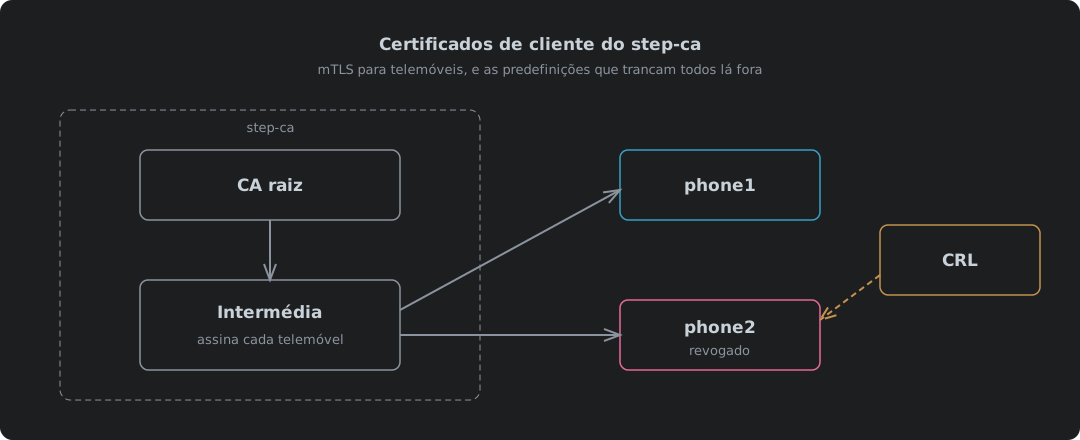
O step-ca a emitir certificados de cliente para telemóveis a partir da sua intermédia, com uma CRL a marcar como revogado um telemóvel perdido

Certificados de cliente do step-ca, e as predefinições que trancam toda a gente lá fora

O step-ca 0.30.2 a emitir certificados de cliente para TLS mútuo, testado de ponta a ponta com nginx 1.30.5 e Caddy 2.11.7. Porque é que os telemóveis são o caso difícil, subir no ca.json o limite de 24 horas dos certificados, ligar a CRL, porque é que ela falha com «different CRL scope» até o idpURL e um template acrescentarem um ponto de distribuição correspondente, a CRL da raiz de que o nginx precisa para a cadeia inteira, publicar as CRL por HTTP simples em IPv4 e IPv6, a tarefa de renovação que impede uma CRL expirada de trancar toda a gente lá fora, e emitir, empacotar, instalar e revogar o certificado de um telemóvel.

9 de outubro de 2026 · 12 minutos · 2647 palavras · Damien Dye
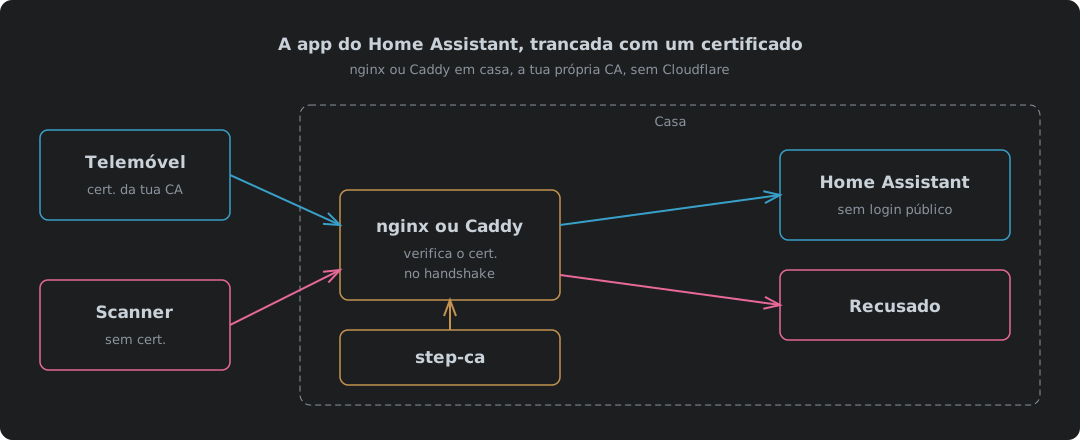
Um telemóvel com um certificado da tua própria CA passa pelo nginx ou pelo Caddy em casa e chega ao Home Assistant, enquanto um scanner sem certificado é recusado no handshake

A App do Home Assistant Trancada Com Um Certificado, Com nginx Ou Caddy e Sem Cloudflare

Trancar a app do Home Assistant com um certificado de cliente, com nginx ou Caddy em casa e o step-ca como autoridade de certificação em vez da Cloudflare. O que muda quando a Cloudflare sai do caminho, uma configuração de nginx e outra de Caddy testadas cada uma sem certificado, com um bom, com um revogado e com um upgrade para WebSocket em IPv4 e IPv6, porque o nginx consegue verificar uma CRL e o Caddy só consegue manter uma lista de permitidos, as definições de proxy de confiança do Home Assistant, o que o telemóvel precisa de ter instalado, e onde é que isto falha.

9 de outubro de 2026 · 11 minutos · 2349 palavras · Damien Dye
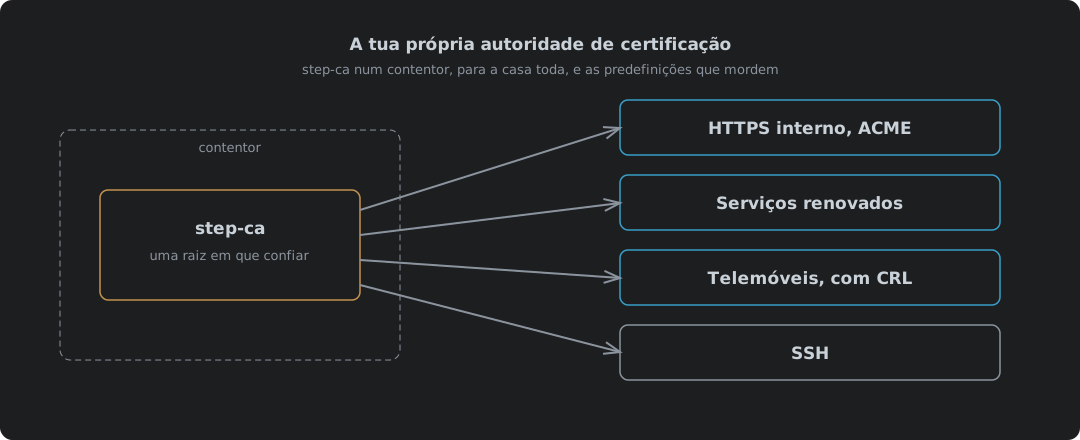
step-ca num contentor a emitir certificados a partir da sua intermédia, com uma CRL a marcar um telemóvel perdido como revogado

A tua própria autoridade de certificação: step-ca num contentor

O step-ca 0.30.2 da Smallstep num contentor Podman ou Docker como autoridade de certificação para tudo dentro de casa, tudo testado. Porque é que uma CA privada bate os certificados autoassinados e os públicos para nomes internos, arrancá-la com ACME e SSH ligados, as duas palavras-passe que a imagem gera e para onde vai cada uma, confiar na raiz em cada dispositivo, HTTPS interno para o Caddy ou qualquer outra coisa que fale ACME, e step ca renew para os serviços que não falam. Os certificados de cliente e o SSH têm cada um o seu artigo.

9 de outubro de 2026 · 8 minutos · 1830 palavras · Damien Dye