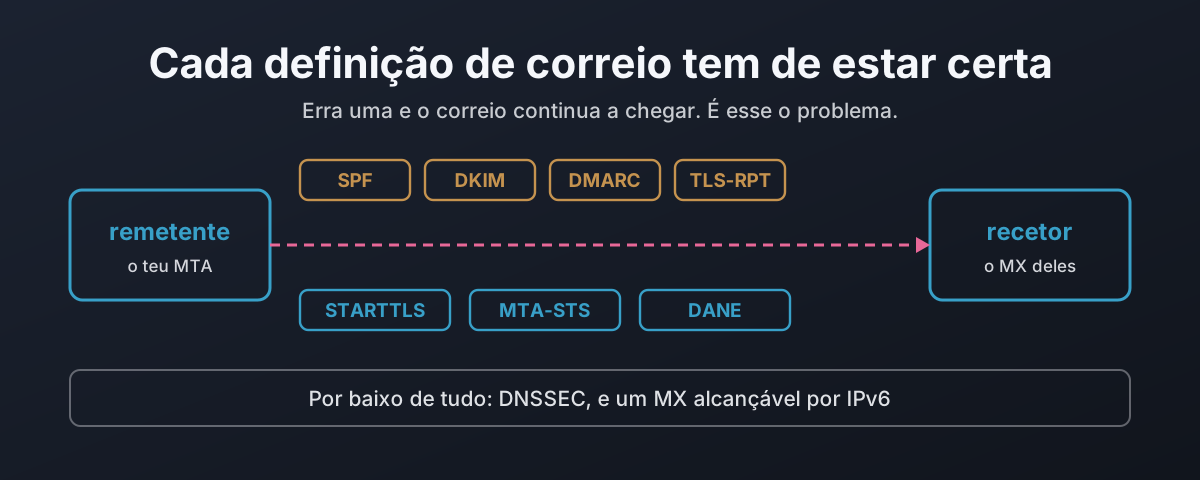
Porque é que cada definição de correio tem de estar certa
Cada camada da segurança do email é desenhada para recuar para algo que funciona em vez de falhar em segurança. Remove a linha STARTTLS de uma saudação e um remetente oportunista continua em texto claro, algo que o RFC 3207 descreve como um ataque e, num servidor público, te proíbe de impedir. Este artigo captura esse man-in-the-middle num laboratório e depois percorre as sete definições que protegem uma mensagem em trânsito, mostrando para cada uma o que protege, o que não protege e como falha em aberto quando está errada. Daí para o DANE: porque é que um registo TLSA não vale nada sem DNSSEC por baixo, porque é que o 3 1 1 e a reutilização da chave importam, e como um registo desatualizado é a única falha que fecha em vez de abrir. Depois, um censo só de leitura de bancos britânicos, dos grandes fornecedores de correio e das autoridades de certificação, a contar quantos fazem de facto alguma coisa disto.