Skip to content
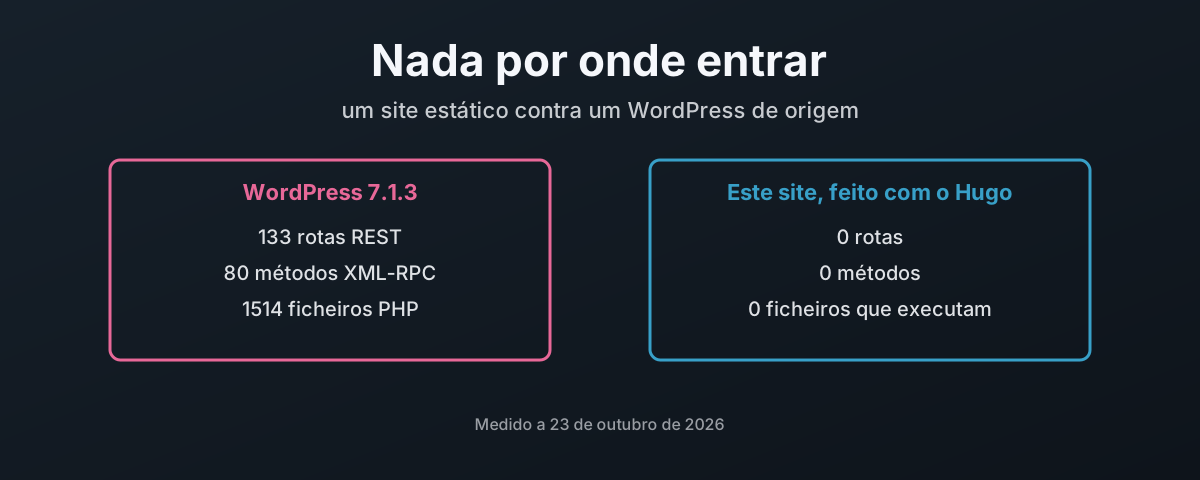
Um WordPress de origem expõe 133 rotas REST, 80 métodos XML-RPC e 1514 ficheiros PHP; este site estático não corre nada a pedido

Um site estático não tem por onde entrar

Este blogue é construído com o Hugo e servido como 6343 ficheiros simples, sem nenhum código meu a correr em nenhum pedido. Do outro lado, um WordPress 7.1.3 de origem medido num laboratório podman: 133 rotas REST, 62 das quais aceitam escritas, 80 métodos XML-RPC, 1514 ficheiros PHP, cada um dos seus 3785 ficheiros gravável pelo próprio utilizador do servidor web, e uma conta de base de dados com todos os privilégios. Este artigo conta as duas superfícies de ataque, explica o que o modelo de segurança do próprio Hugo faz no momento da construção, assume para onde vai o risco quando nada corre no momento de servir, incluindo duas falhas na forma como este site era construído, uma delas já corrigida, e mostra como construir um site estático offline, uma vez, e carregar apenas os ficheiros finais.

23 de outubro de 2026 · 18 minutos · 4264 palavras · Damien Dye
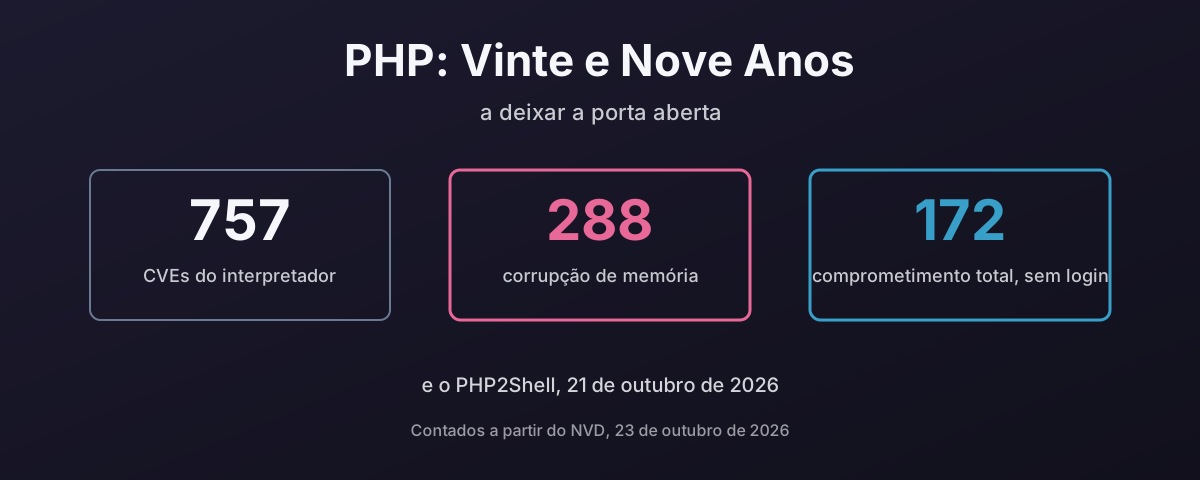
757 CVEs do interpretador PHP desde 1997, pelo menos 288 de corrupção de memória, 172 classificados como comprometimento remoto total sem login

PHP: Vinte e Nove Anos a Deixar a Porta Aberta

O PHP2Shell, divulgado a 21 de outubro de 2026, é execução remota de código sem autenticação no próprio interpretador PHP, em todas as versões desde a 5.4, explorado antes de existir a correção. É a entrada mais recente de um longo historial: 757 CVEs contra o interpretador desde 1997, pelo menos 288 deles corrupção de memória e 172 classificados como comprometimento remoto total sem login. Este artigo conta esse historial a partir do NVD e do catálogo KEV da CISA, explica porque é que um motor em C e uma linguagem que levou uma década a retirar o register_globals cometem o mesmo erro duas vezes, olha para o que o WordPress faz aos números, para como as web shells se instalam e como as travar, para as duas vezes em que o próprio php.net foi invadido, para a fatia da web que ainda corre versões que ninguém corrige, e para porque é que a implementação habitual, um processo que guarda os templates, a lógica, o SQL e a palavra-passe da base de dados, transforma cada um desses bugs em tudo. E porque é que, tendo eu próprio desistido do PHP, acho que devias pensar em trocá-lo por uma linguagem com segurança de memória como o Go.

23 de outubro de 2026 · 32 minutos · 8778 palavras · Damien Dye
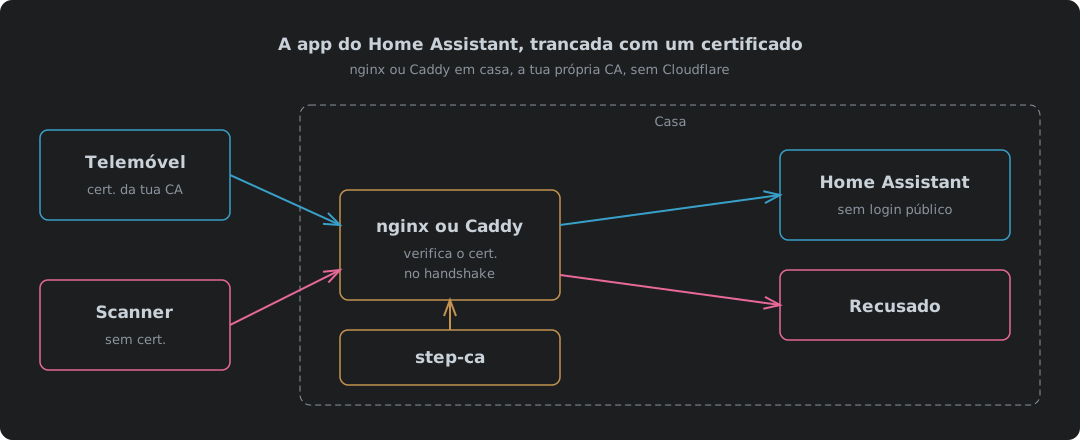
Um telemóvel com um certificado da tua própria CA passa pelo nginx ou pelo Caddy em casa e chega ao Home Assistant, enquanto um scanner sem certificado é recusado no handshake

A App do Home Assistant Trancada Com Um Certificado, Com nginx Ou Caddy e Sem Cloudflare

Trancar a app do Home Assistant com um certificado de cliente, com nginx ou Caddy em casa e o step-ca como autoridade de certificação em vez da Cloudflare. O que muda quando a Cloudflare sai do caminho, uma configuração de nginx e outra de Caddy testadas cada uma sem certificado, com um bom, com um revogado e com um upgrade para WebSocket em IPv4 e IPv6, porque o nginx consegue verificar uma CRL e o Caddy só consegue manter uma lista de permitidos, as definições de proxy de confiança do Home Assistant, o que o telemóvel precisa de ter instalado, e onde é que isto falha.

9 de outubro de 2026 · 11 minutos · 2349 palavras · Damien Dye
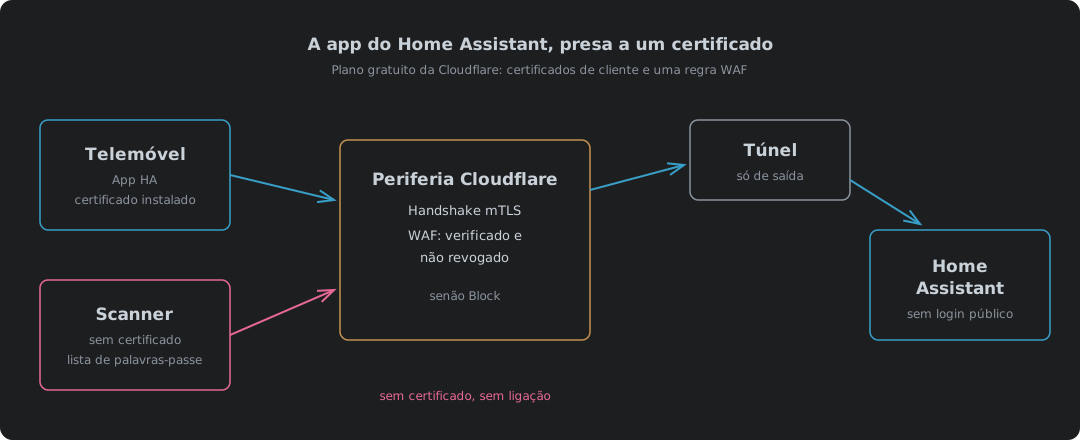
Um telemóvel com um certificado de cliente passa a verificação na periferia da Cloudflare e chega ao Home Assistant por um túnel, enquanto um scanner sem certificado é bloqueado na periferia

A app do Home Assistant através da Cloudflare, presa a um certificado, no plano gratuito

Chegar ao Home Assistant pela app Android fora de casa sem pôr uma página de login na internet. Como as opções de acesso remoto se comparam em exposição, custo real (carga na máquina e DDoS, além da fatura), risco de bloqueio e bateria, porque o Cloudflare Access e os service tokens não servem a app, como os certificados de cliente do plano gratuito e uma regra personalizada da WAF prendem um hostname do túnel aos telemóveis que têm um certificado, que definições do Home Assistant o reverse proxy exige, como construir o ficheiro PKCS12, pôr um certificado Let’s Encrypt na origem e porque é que a renovação precisa de um reinício, o que os scanners fizeram nas primeiras duas horas, e o que o telemóvel, o Chrome, o Helium e os dois clientes da app Companion fizeram cada um com o certificado. Uma versão autoalojada com nginx ou Caddy é outro artigo.

9 de outubro de 2026 · 21 minutos · 5088 palavras · Damien Dye

A minha YubiKey faz-me entrar. Ao meu keyring ninguém disse nada.

Entras com uma YubiKey e o GNOME pede-te uma palavra-passe na mesma, porque o keyring de sessão está cifrado com uma palavra-passe que o teu login nunca produziu. Este artigo explica porque é que o pam_u2f como sufficient deixa o keyring à fome, o que custam as soluções habituais (palavra-passe em branco, escrevê-la na mesma, o TPM), e a solução que construí: o hmac-secret FIDO2 da chave, protegido por PIN e toque, a decifrar uma cópia guardada da palavra-passe da conta e a desbloquear o oo7-daemon no login. Depois, o que a construção revelou: o Fedora 45 tinha trocado o gnome-keyring pelo oo7, o keyring placeholder do oo7 adota como sua a primeira palavra-passe que escreves, as ferramentas FIDO2 só leem um PIN de um terminal, e um script de reset que me teria deixado sem keyring nenhum, apanhado por ter sido testado primeiro contra um daemon descartável. Os scripts, um instalador e esse ambiente de teste estão disponíveis para download.

7 de outubro de 2026 · 12 minutos · 2723 palavras · Damien Dye
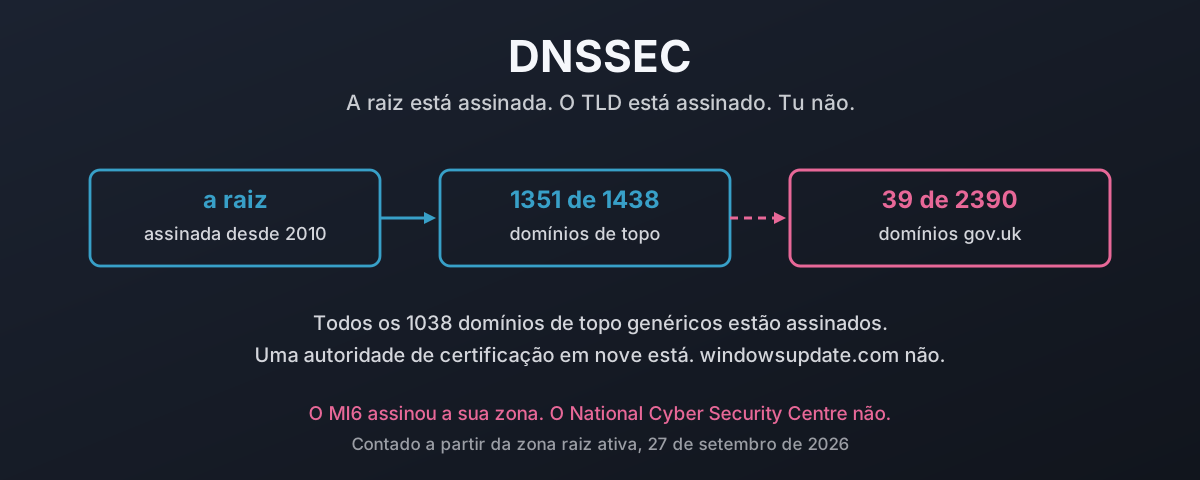
Uma cadeia de confiança que parte da raiz assinada, passa por um TLD assinado e para num domínio de segundo nível não assinado, com os números contados ao lado de cada passo

DNSSEC: proteger o teu tráfego contra falsificações

A parte difícil do DNSSEC ficou feita há anos. Contados a partir da zona raiz ativa a 27 de setembro de 2026, 1351 de 1438 domínios de topo têm um registo DS e todos os 1038 gTLD estão assinados. Depois para de repente. Um censo de todos os domínios gov.uk do registo oficial encontra 39 assinados entre os 2390 que ainda resolvem, nove deles juntas de freguesia, e o HMRC, o NHS, o GCHQ e o National Cyber Security Centre não estão entre eles. Uma autoridade de certificação em nove assinou. Tal como uma distribuição Linux ou BSD em cinco. windowsupdate.com não tem DS nenhum. Isto é o que uma resposta falsificada custa de facto, o que a assinatura faz contra isso, porque é que as desculpas do costume não sobrevivem ao contacto com os números e se, quarenta e dois anos depois de Mockapetris, o verdadeiro problema é quase ninguém perceber o que o DNS promete de facto.

27 de setembro de 2026 · 51 minutos · 11651 palavras · Damien Dye

O DNS sobre HTTPS passa direto pelos teus controlos

O DNS sobre HTTPS cifra as tuas consultas, o que é bom, e envia-as a um resolvedor escolhido pelo cliente, na porta 443, que é o problema. O teu resolvedor nunca vê a consulta, por isso a lista de bloqueio que teria falhado, o feed de ameaças em que teria batido e a linha de registo que teria escrito desaparecem todos. Este artigo percorre o mecanismo: porque é que uma ligação web cifrada entre milhares é invisível na fronteira, quem numa máquina pode escolher um resolvedor que tu nunca escolheste (o sistema operativo, o browser, qualquer aplicação, qualquer script em qualquer página web, e o malware), e os casos documentados, desde o próprio JavaScript de uma página a consultar um endpoint DoH público que permite pedidos de origem cruzada, ao Godlua e ao PsiXBot a esconderem o seu canal de comando dentro do DoH, até ao APT OilRig a exfiltrar dados por ele. Depois, a tese de que a história da privacidade é uma fachada: o DNS sobre TLS já cifrava o DNS em 2016, numa porta que o operador da rede ainda consegue governar, por isso a única coisa que o DoH acrescenta é derrotar o administrador, e é por isso que os fabricantes de browsers que o escreveram e lançaram, e a empresa de publicidade que gere o maior resolvedor DoH público, são os que ganharam. Depois, a solução, que não é proibir a cifra. Gere o teu próprio resolvedor DoH e DoT, anuncia-o com o Discovery of Designated Resolvers, recusa a porta 53, a porta 853 e os resolvedores DoH públicos conhecidos na fronteira, e responde ao canário do Firefox para que o browser recue. Mantém a cifra. Recupera quem escolhe o resolvedor. Fecha com as consequências: a mesma aplicação da lei baseada em DNS existe por toda a Europa e na Austrália, e tribunais em Itália, França, Bélgica e Alemanha ordenam agora aos próprios resolvedores públicos que bloqueiem, com a Cloudflare multada e em recurso, a Google a recusar em silêncio e o OpenDNS a desligar-se em países inteiros. O padrão por baixo é um desenho americano imposto ao mundo, e um governo americano que pinta as leis de outros países como extorsão de empresas americanas e as avisa para não as cumprirem.
24 de setembro de 2026 · 40 minutos · 10317 palavras · Damien Dye

A tua firewall aceita instruções de estranhos. Desliga os auxiliares de protocolo.

Um auxiliar de protocolo (SIP ALG, auxiliar de FTP, H.323 ALG, auxiliar do conntrack, chama-lhe o que o teu fabricante lhe chamar) lê a carga útil de uma ligação, encontra um endereço e uma porta escritos no texto e abre um furo de entrada para eles. Não consegue saber se esse texto veio de um cliente FTP verdadeiro ou de um formulário escondido numa página web, porque não há nada nele que o diga. Samy Kamkar provou o caso do navegador em 2010. O NAT Slipstreaming voltou a prová-lo em 2020, e a Armis alargou-o em 2021 para chegar a qualquer dispositivo da tua rede, não só à máquina que clicou. O IETF pediu que viessem desligados por predefinição em 2007, o Linux desligou-os em 2016, e os fabricantes de navegadores acabaram por publicar uma lista de portas bloqueadas que parece um diretório de módulos do conntrack. Este artigo percorre o mecanismo diagrama a diagrama (a tabela de expectativas, o truque do alinhamento de segmentos, o reencaminhamento de chamadas H.323, o auxiliar de IRC que dispara com a mensagem de outra pessoa), inclui o auxiliar de IPsec pass-through, que não consegue ler ESP de todo e encaminha pacotes de entrada com base num SPI que viu passar em claro, confronta tudo com o controlo de firewall do Cyber Essentials que claramente falha, e dá os comandos para desligar tudo em Linux, Cisco, Juniper, FortiGate e MikroTik.

14 de setembro de 2026 · 57 minutos · 13211 palavras · Damien Dye

O que o teu MSP te construiu, e quem mais lhe consegue chegar

Parte 2 de 3. O que se constrói de facto depois de assinada a papelada: a caixa de que ninguém os demove, a firewall que é a porta de entrada, o básico que era precisamente o que compraste, e o agente em cada máquina que responde à consola de outra pessoa.

28 de agosto de 2026 · 42 minutos · 8740 palavras · Damien Dye

Backdoors, e quem é acusado delas

Fechar a porta a um fornecedor por razões de segurança exige um critério, aplicado por igual. A Parte 6 de 8 expõe o que está estabelecido sobre produtos enfraquecidos e interceção, incluindo um inquérito parlamentar suíço, e mostra porque é que uma entrada embutida pertence a quem quer que lá chegue.

25 de agosto de 2026 · 6 minutos · 1211 palavras · Damien Dye