DNSSEC: proteger o teu tráfego contra falsificações
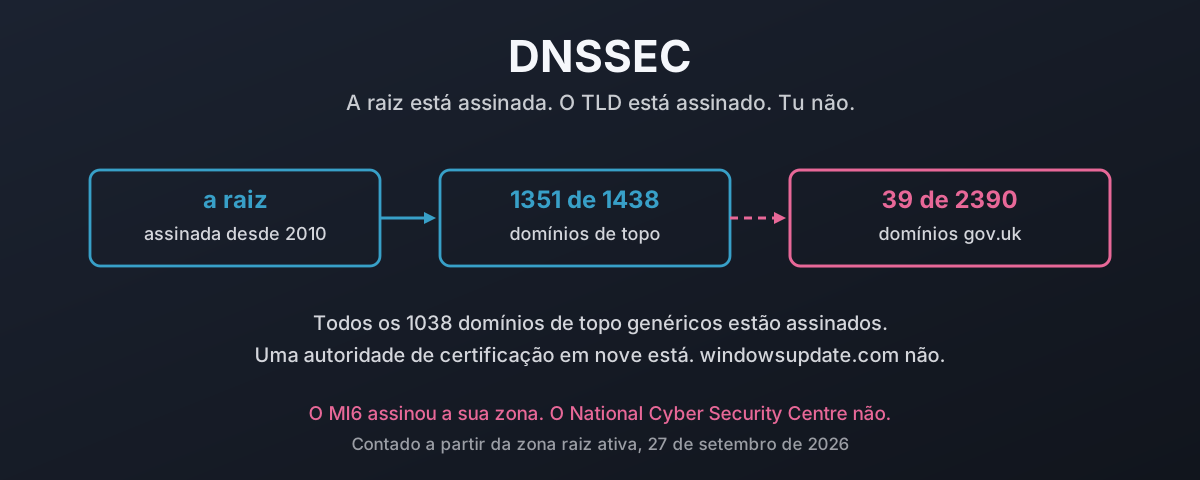
A parte difícil do DNSSEC ficou feita há anos. Contados a partir da zona raiz ativa a 27 de setembro de 2026, 1351 de 1438 domínios de topo têm um registo DS e todos os 1038 gTLD estão assinados. Depois para de repente. Um censo de todos os domínios gov.uk do registo oficial encontra 39 assinados entre os 2390 que ainda resolvem, nove deles juntas de freguesia, e o HMRC, o NHS, o GCHQ e o National Cyber Security Centre não estão entre eles. Uma autoridade de certificação em nove assinou. Tal como uma distribuição Linux ou BSD em cinco. windowsupdate.com não tem DS nenhum. Isto é o que uma resposta falsificada custa de facto, o que a assinatura faz contra isso, porque é que as desculpas do costume não sobrevivem ao contacto com os números e se, quarenta e dois anos depois de Mockapetris, o verdadeiro problema é quase ninguém perceber o que o DNS promete de facto.