Skip to content
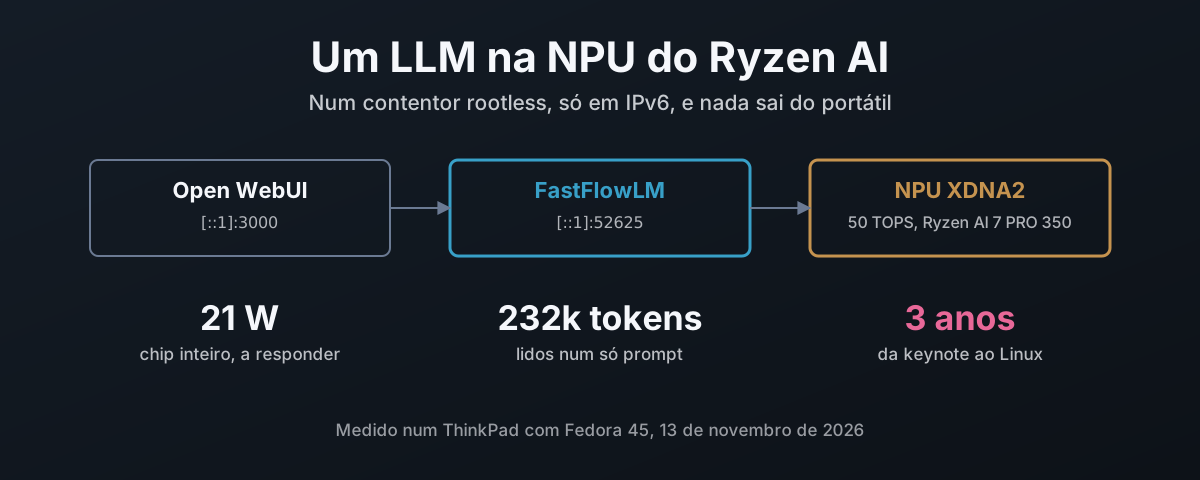
Open WebUI para FastFlowLM para a NPU XDNA2 em loopback IPv6: 21 W a responder, 232 000 tokens num só prompt, três anos desde a keynote da AMD até ao Linux

Correr um LLM na NPU do Ryzen AI, num contentor

A NPU de um portátil Ryzen AI são 50 TOPS que ficam parados na maioria das instalações Linux. Este artigo mostra como compilar o driver amdxdna da AMD e manter só o módulo do kernel no host, compilar o FastFlowLM com o runtime XRT da AMD num contentor podman rootless ajustado a esse driver, ligar tudo ao loopback IPv6 e iniciá-lo no arranque com o Quadlet. Depois o que faz: nove modelos medidos, um teste de contexto de 232 000 tokens, Whisper de voz para texto a dez vezes o tempo real, o Open WebUI e os 7000 tokens escondidos que acrescentava a cada mensagem, e a velocidade e a energia da NPU medidas contra o llama.cpp na iGPU Radeon 860M. Por fim, a cronologia: três anos desde que a AMD anunciou o Ryzen AI até um modelo de linguagem na sua NPU em Linux, entregue por um projeto que a AMD não começou, enquanto o esforço ia para o Copilot+ no Fisher-Price OS (Windows) em vez do centro de dados e das ferramentas Linux que os profissionais de IA usam realmente.
13 de novembro de 2026 · 26 minutos · 6342 palavras · Damien Dye
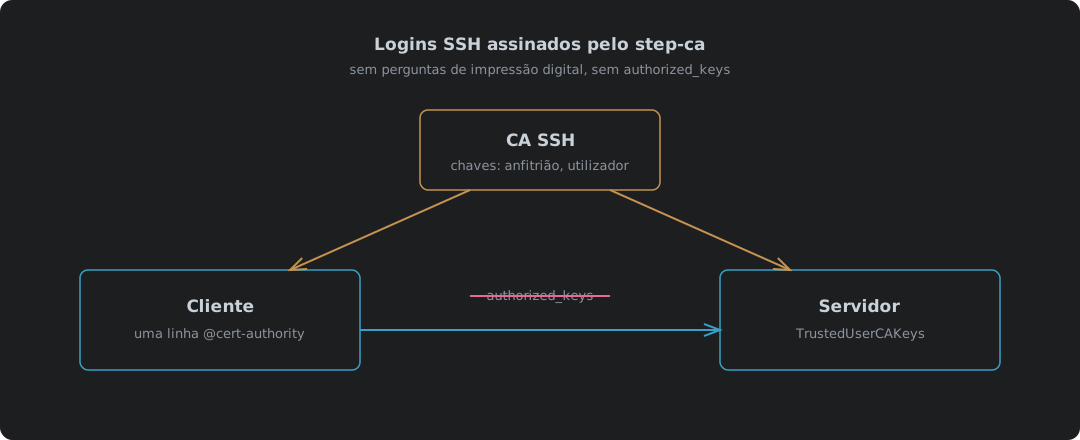
A CA SSH do step-ca assina uma chave de anfitrião e uma chave de utilizador; o cliente confia na CA de anfitriões e o servidor confia na CA de utilizadores, portanto nenhum guarda uma lista de chaves

Logins SSH assinados pelo step-ca: acabou o authorized_keys

Usar o step-ca 0.30.2 como autoridade de certificação SSH, testado com o OpenSSH 10.0. Porque é que os certificados batem o authorized_keys e a confiança no primeiro uso, ligar a CA SSH quando o step-ca é configurado pela primeira vez, assinar uma chave de anfitrião (e a ordem dos argumentos que o faz tropeçar), as duas linhas no sshd_config e a única linha @cert-authority no known_hosts, um certificado de utilizador de 16 horas, quatro testes de login incluindo um utilizador errado e um anfitrião não confiável, renovar um certificado de anfitrião com o sshpop, e onde é que falha.

9 de outubro de 2026 · 8 minutos · 1637 palavras · Damien Dye
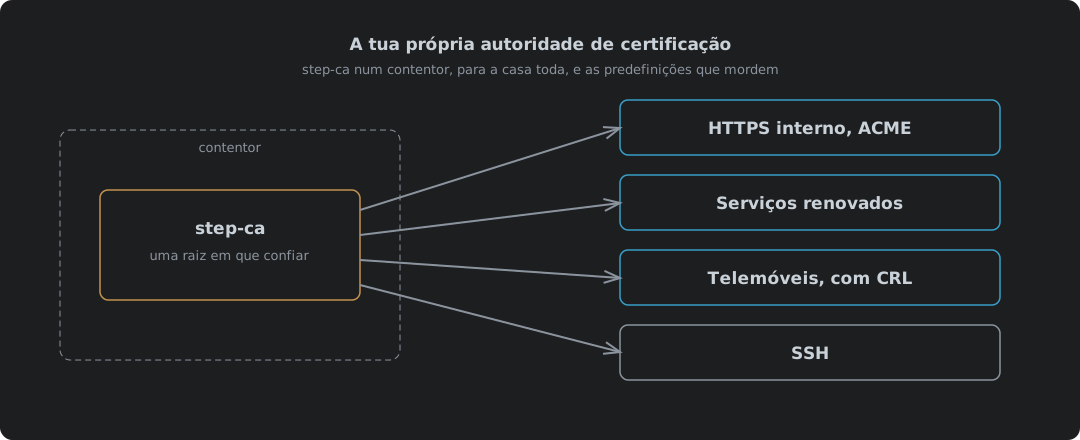
step-ca num contentor a emitir certificados a partir da sua intermédia, com uma CRL a marcar um telemóvel perdido como revogado

A tua própria autoridade de certificação: step-ca num contentor

O step-ca 0.30.2 da Smallstep num contentor Podman ou Docker como autoridade de certificação para tudo dentro de casa, tudo testado. Porque é que uma CA privada bate os certificados autoassinados e os públicos para nomes internos, arrancá-la com ACME e SSH ligados, as duas palavras-passe que a imagem gera e para onde vai cada uma, confiar na raiz em cada dispositivo, HTTPS interno para o Caddy ou qualquer outra coisa que fale ACME, e step ca renew para os serviços que não falam. Os certificados de cliente e o SSH têm cada um o seu artigo.

9 de outubro de 2026 · 8 minutos · 1830 palavras · Damien Dye