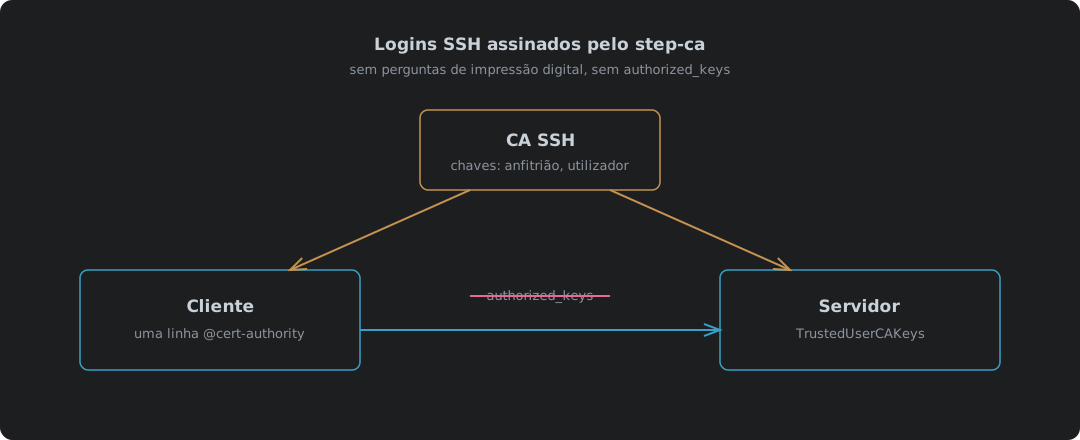
Logins SSH assinados pelo step-ca: acabou o authorized_keys
Usar o step-ca 0.30.2 como autoridade de certificação SSH, testado com o OpenSSH 10.0. Porque é que os certificados batem o authorized_keys e a confiança no primeiro uso, ligar a CA SSH quando o step-ca é configurado pela primeira vez, assinar uma chave de anfitrião (e a ordem dos argumentos que o faz tropeçar), as duas linhas no sshd_config e a única linha @cert-authority no known_hosts, um certificado de utilizador de 16 horas, quatro testes de login incluindo um utilizador errado e um anfitrião não confiável, renovar um certificado de anfitrião com o sshpop, e onde é que falha.