Skip to content
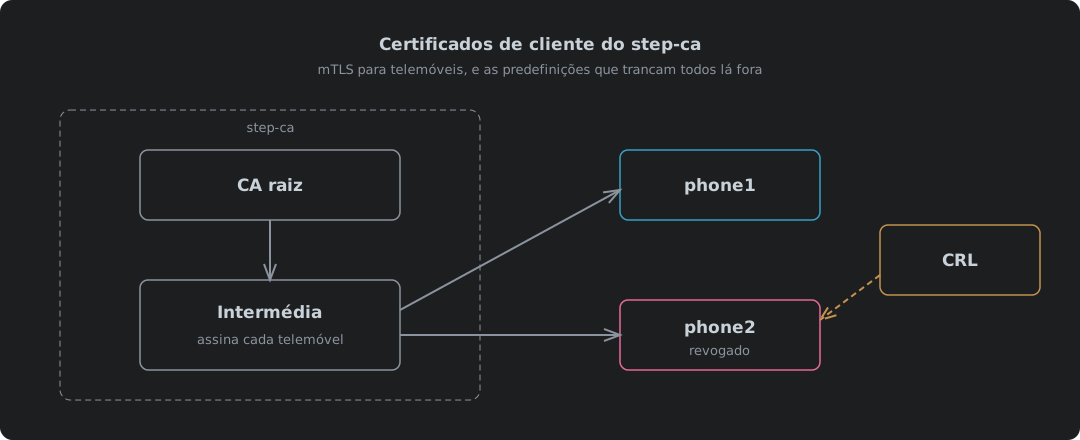
O step-ca a emitir certificados de cliente para telemóveis a partir da sua intermédia, com uma CRL a marcar como revogado um telemóvel perdido

Certificados de cliente do step-ca, e as predefinições que trancam toda a gente lá fora

O step-ca 0.30.2 a emitir certificados de cliente para TLS mútuo, testado de ponta a ponta com nginx 1.30.5 e Caddy 2.11.7. Porque é que os telemóveis são o caso difícil, subir no ca.json o limite de 24 horas dos certificados, ligar a CRL, porque é que ela falha com «different CRL scope» até o idpURL e um template acrescentarem um ponto de distribuição correspondente, a CRL da raiz de que o nginx precisa para a cadeia inteira, publicar as CRL por HTTP simples em IPv4 e IPv6, a tarefa de renovação que impede uma CRL expirada de trancar toda a gente lá fora, e emitir, empacotar, instalar e revogar o certificado de um telemóvel.
9 de outubro de 2026 · 12 minutos · 2647 palavras · Damien Dye
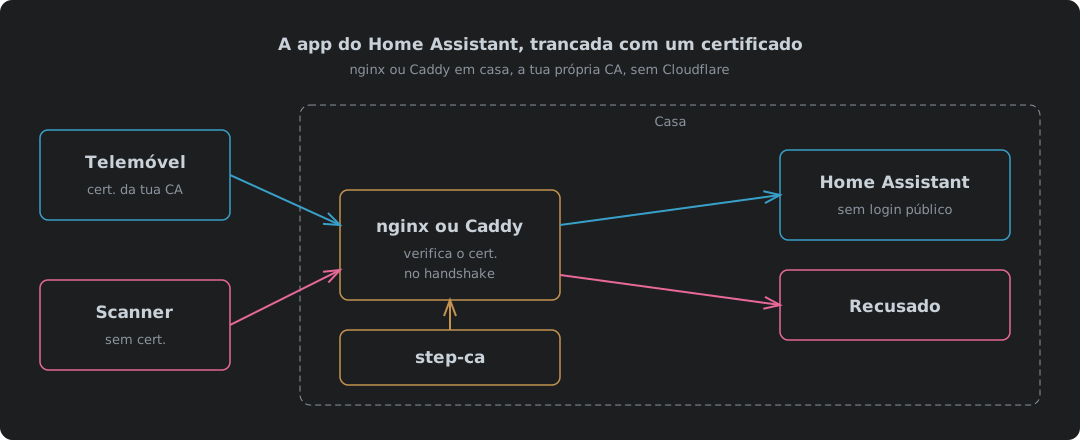
Um telemóvel com um certificado da tua própria CA passa pelo nginx ou pelo Caddy em casa e chega ao Home Assistant, enquanto um scanner sem certificado é recusado no handshake

A App do Home Assistant Trancada Com Um Certificado, Com nginx Ou Caddy e Sem Cloudflare

Trancar a app do Home Assistant com um certificado de cliente, com nginx ou Caddy em casa e o step-ca como autoridade de certificação em vez da Cloudflare. O que muda quando a Cloudflare sai do caminho, uma configuração de nginx e outra de Caddy testadas cada uma sem certificado, com um bom, com um revogado e com um upgrade para WebSocket em IPv4 e IPv6, porque o nginx consegue verificar uma CRL e o Caddy só consegue manter uma lista de permitidos, as definições de proxy de confiança do Home Assistant, o que o telemóvel precisa de ter instalado, e onde é que isto falha.

9 de outubro de 2026 · 11 minutos · 2349 palavras · Damien Dye