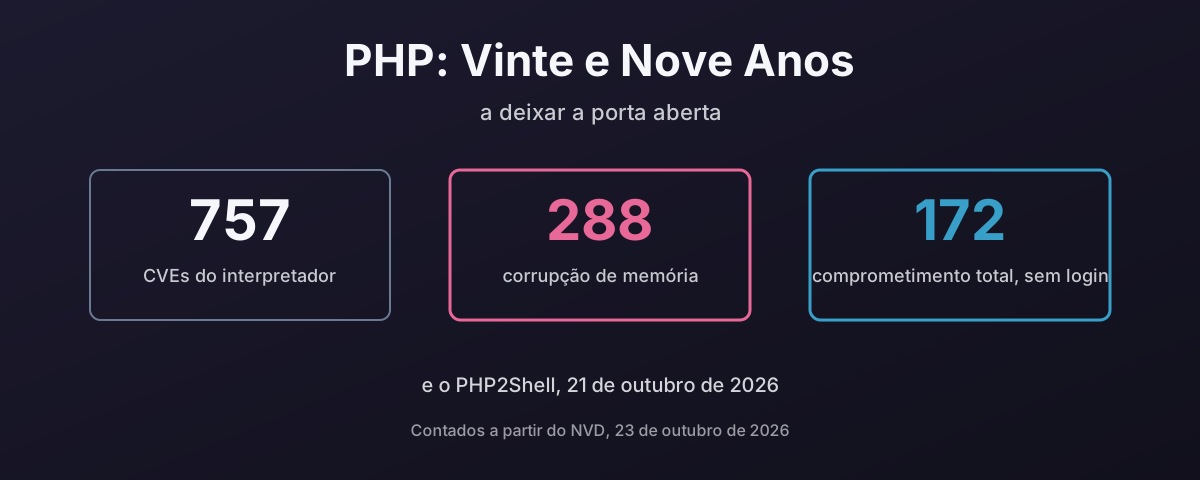
PHP: Vinte e Nove Anos a Deixar a Porta Aberta
O PHP2Shell, divulgado a 21 de outubro de 2026, é execução remota de código sem autenticação no próprio interpretador PHP, em todas as versões desde a 5.4, explorado antes de existir a correção. É a entrada mais recente de um longo historial: 757 CVEs contra o interpretador desde 1997, pelo menos 288 deles corrupção de memória e 172 classificados como comprometimento remoto total sem login. Este artigo conta esse historial a partir do NVD e do catálogo KEV da CISA, explica porque é que um motor em C e uma linguagem que levou uma década a retirar o register_globals cometem o mesmo erro duas vezes, olha para o que o WordPress faz aos números, para como as web shells se instalam e como as travar, para as duas vezes em que o próprio php.net foi invadido, para a fatia da web que ainda corre versões que ninguém corrige, e para porque é que a implementação habitual, um processo que guarda os templates, a lógica, o SQL e a palavra-passe da base de dados, transforma cada um desses bugs em tudo. E porque é que, tendo eu próprio desistido do PHP, acho que devias pensar em trocá-lo por uma linguagem com segurança de memória como o Go.