Samba4 e a proteção dos registos AD com DNSSEC
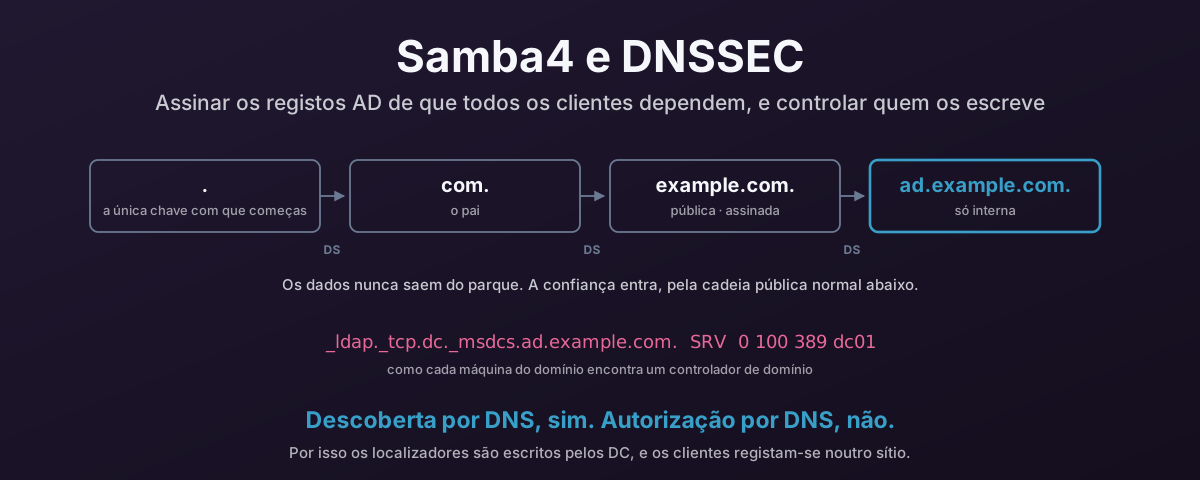
Todas as máquinas associadas ao domínio encontram o seu controlador de domínio pedindo ao DNS um registo SRV, por isso os localizadores _msdcs são os registos mais críticos para a segurança que tens. Eis como publicá-los e assiná-los como deve ser a partir de um DC Samba4: BIND com dlz_bind9 a ler o diretório, inline signing, um primário oculto que os clientes nunca alcançam, e as atualizações dinâmicas dos clientes mantidas fora da zona que contém os localizadores. Depois, como obrigar os clientes Windows e Linux a verificar de facto as assinaturas, porque uma zona assinada que ninguém valida comporta-se exatamente como uma zona não assinada.