Skip to content
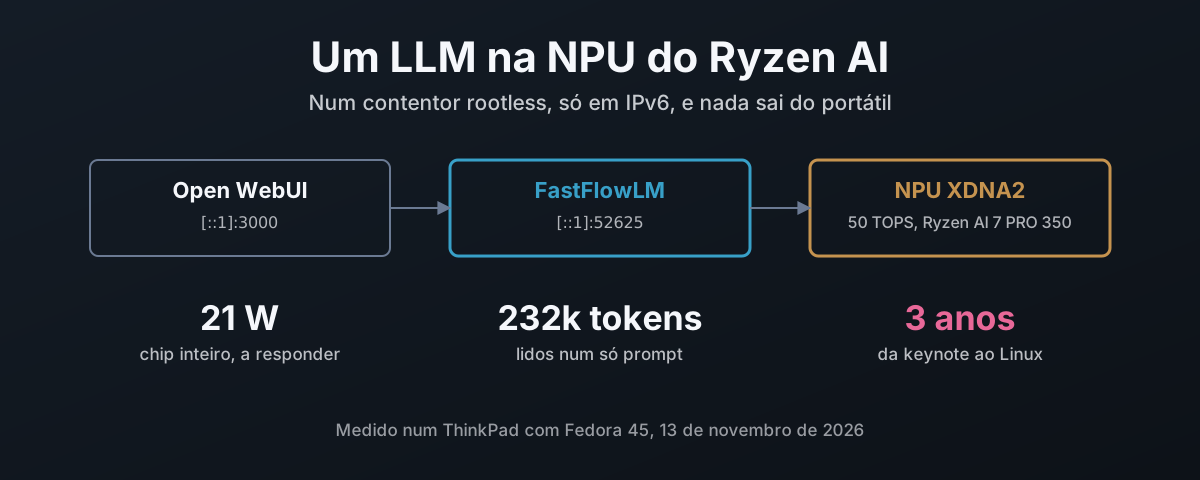
Open WebUI para FastFlowLM para a NPU XDNA2 em loopback IPv6: 21 W a responder, 232 000 tokens num só prompt, três anos desde a keynote da AMD até ao Linux

Correr um LLM na NPU do Ryzen AI, num contentor

A NPU de um portátil Ryzen AI são 50 TOPS que ficam parados na maioria das instalações Linux. Este artigo mostra como compilar o driver amdxdna da AMD e manter só o módulo do kernel no host, compilar o FastFlowLM com o runtime XRT da AMD num contentor podman rootless ajustado a esse driver, ligar tudo ao loopback IPv6 e iniciá-lo no arranque com o Quadlet. Depois o que faz: nove modelos medidos, um teste de contexto de 232 000 tokens, Whisper de voz para texto a dez vezes o tempo real, o Open WebUI e os 7000 tokens escondidos que acrescentava a cada mensagem, e a velocidade e a energia da NPU medidas contra o llama.cpp na iGPU Radeon 860M. Por fim, a cronologia: três anos desde que a AMD anunciou o Ryzen AI até um modelo de linguagem na sua NPU em Linux, entregue por um projeto que a AMD não começou, enquanto o esforço ia para o Copilot+ no Fisher-Price OS (Windows) em vez do centro de dados e das ferramentas Linux que os profissionais de IA usam realmente.
13 de novembro de 2026 · 26 minutos · 6342 palavras · Damien Dye
Sete definições de correio ao longo do caminho entre dois servidores, com DNSSEC e IPv6 por baixo

Porque é que cada definição de correio tem de estar certa

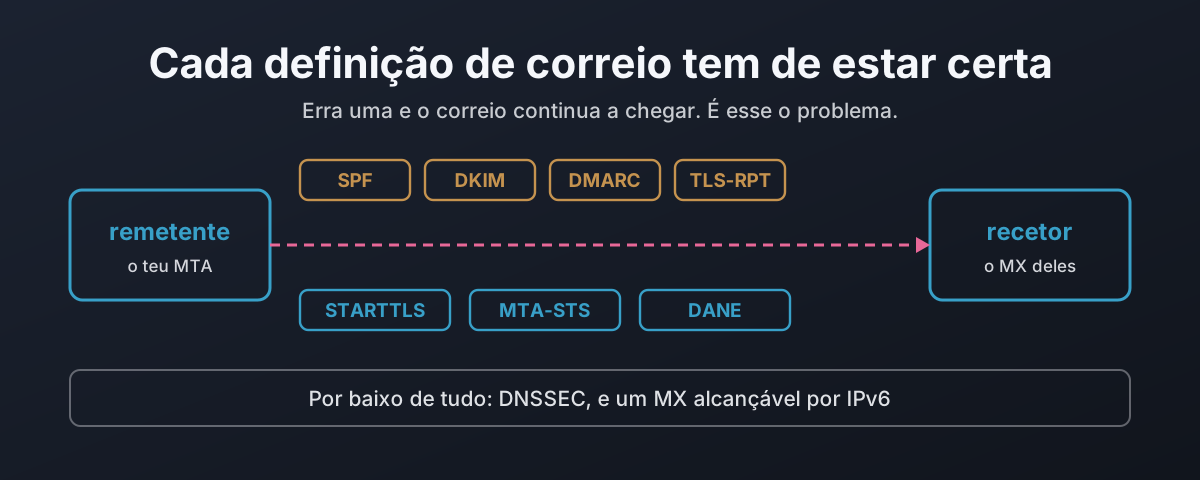
Cada camada da segurança do email é desenhada para recuar para algo que funciona em vez de falhar em segurança. Remove a linha STARTTLS de uma saudação e um remetente oportunista continua em texto claro, algo que o RFC 3207 descreve como um ataque e, num servidor público, te proíbe de impedir. Este artigo captura esse man-in-the-middle num laboratório e depois percorre as sete definições que protegem uma mensagem em trânsito, mostrando para cada uma o que protege, o que não protege e como falha em aberto quando está errada. Daí para o DANE: porque é que um registo TLSA não vale nada sem DNSSEC por baixo, porque é que o 3 1 1 e a reutilização da chave importam, e como um registo desatualizado é a única falha que fecha em vez de abrir. Depois, um censo só de leitura de bancos britânicos, dos grandes fornecedores de correio e das autoridades de certificação, a contar quantos fazem de facto alguma coisa disto.

22 de outubro de 2026 · 20 minutos · 4457 palavras · Damien Dye
Uma sessão SMTP em seis etapas, cada uma com a regra que rejeita nesse ponto

Postfix, DANE e Todas as Definições Bem Feitas

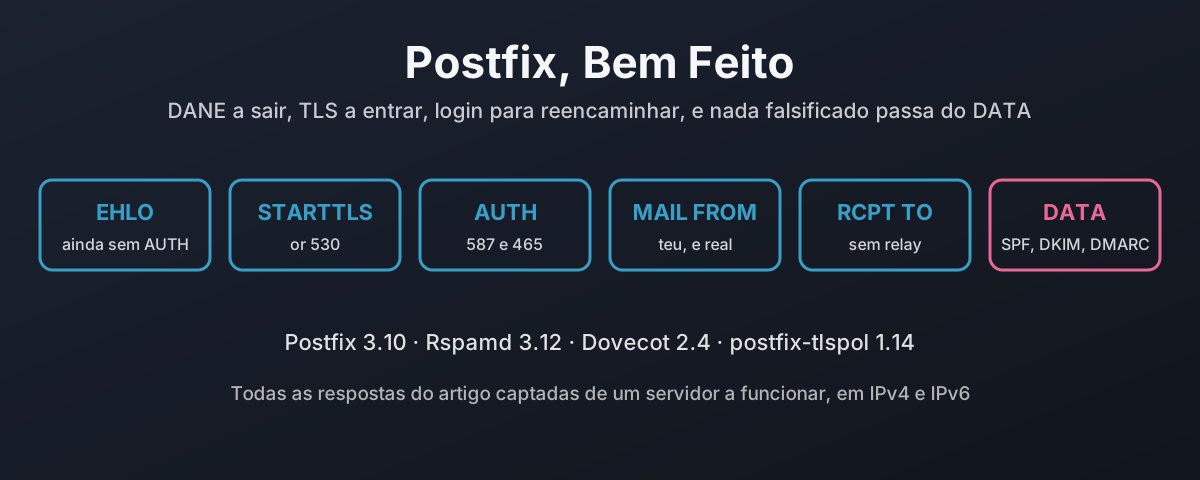
De origem, o Postfix envia em claro quando o outro lado não oferece TLS e aceita correio de qualquer pessoa que diga ser qualquer pessoa. Esta é a outra montagem: Postfix 3.10.13 com Dovecot para os logins, Rspamd para SPF, DKIM e DMARC, e postfix-tlspol para DANE e MTA-STS. Nada de texto em claro a entrar ou a sair, a porta 25 nunca reencaminha, um login é dono dos seus endereços no envelope e no cabeçalho From, domínios remetentes que não existem são recusados, e uma mensagem adulterada ou falsificada nunca passa do DATA. Todas as respostas foram captadas num laboratório em IPv4 e IPv6, juntamente com as seis definições que não fazem nada, em silêncio, até outra coisa ser também definida, a predefinição do certbot que estraga o DANE na renovação, e o que tudo isto te custa em correio reencaminhado.

22 de outubro de 2026 · 23 minutos · 5217 palavras · Damien Dye
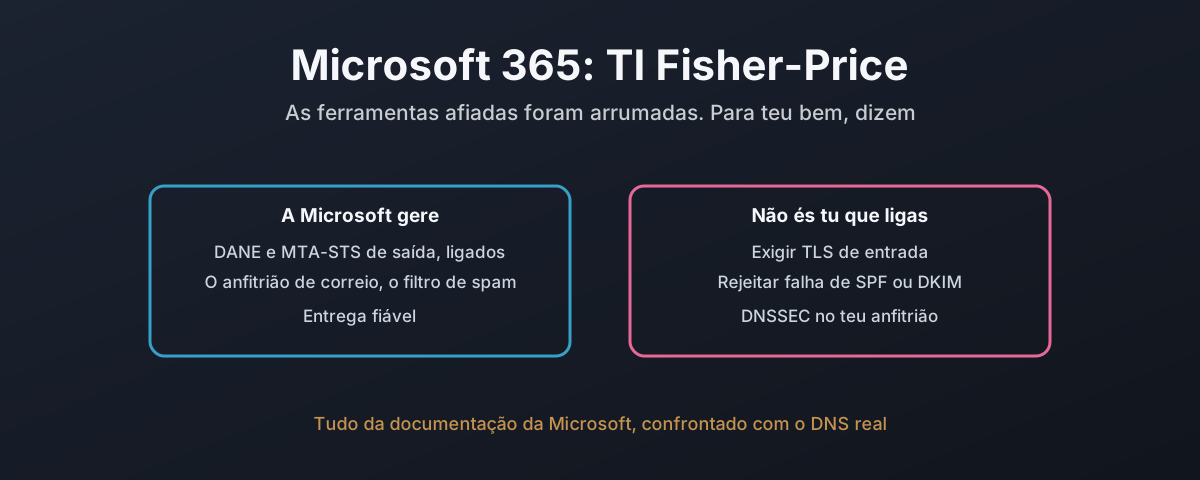
Uma divisão entre as definições que o Microsoft 365 controla por ti e as poucas que te deixa configurar, com as regras que não consegue cumprir assinaladas

Microsoft 365: a edição Fisher-Price da informática

Quase nenhuma organização gere o seu próprio servidor de correio. Pagam à Microsoft, e o Exchange Online faz o trabalho. Por isso este artigo mede o Microsoft 365 exatamente pelas regras da casa que as montagens com Postfix e Stalwart cumpriram, usando apenas a própria documentação da Microsoft e DNS só de leitura contra inquilinos reais. Algumas regras cumpre-as bem: DANE e MTA-STS de saída estão ligados por omissão, e o DANE de entrada com DNSSEC chegou finalmente à disponibilidade geral. Várias não consegue cumprir de todo. Não há forma documentada de exigir TLS de entrada a todos os remetentes, nem de rejeitar uma falha rígida de SPF à porta, nada que rejeite só por uma assinatura DKIM falhada, e nenhum controlo que descarte correio de um domínio remetente que não existe. O DNSSEC não está explicitamente previsto para o anfitrião de correio que todos os inquilinos usam de facto. A implementação de IPv6 que devia levar seis meses deixou a caixa de correio do próprio NCSC inalcançável por IPv6 dois anos depois. E a documentação contradiz-se sobre wildcards, sobre SPF e sobre DNSSEC. Esta é a plataforma onde corre a maior parte do correio do país, e isto é o que ela te deixa e não te deixa fazer.

22 de outubro de 2026 · 13 minutos · 2972 palavras · Damien Dye
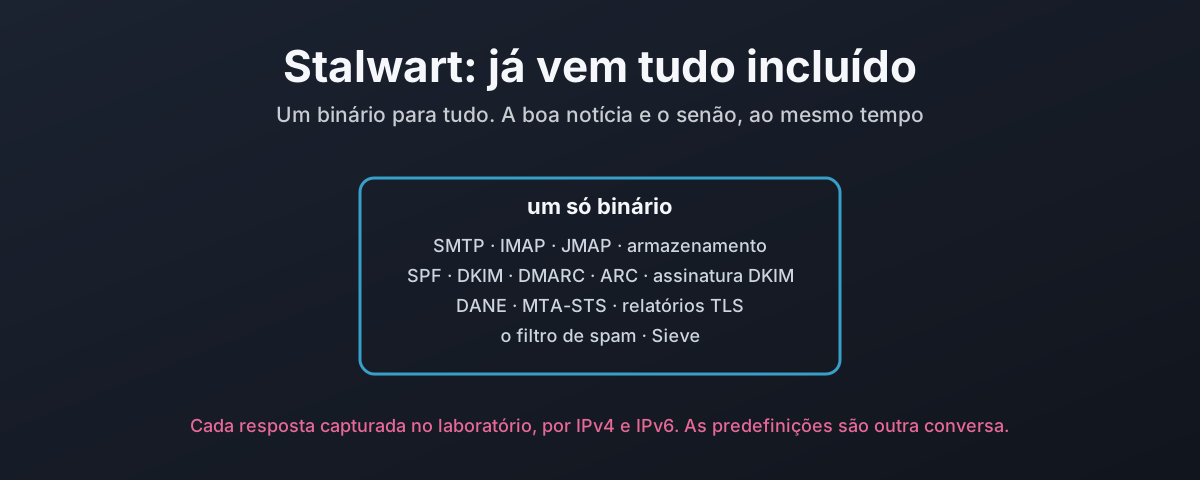
O Stalwart como um só binário com toda a pilha de correio lá dentro, frente à configuração Postfix de quatro pacotes

Stalwart: DANE e o resto, já incluído

O Stalwart é um servidor de correio inteiro num só binário: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, relatórios TLS, um filtro de spam e o armazenamento do correio, sem milter para ligar e sem daemon de políticas a correr ao lado. Este artigo submete-o às mesmas regras da casa da configuração Postfix e captura cada resposta no laboratório. As regras ficam todas ativas, mas a história está no detalhe: as definições vivem numa base de dados e não num ficheiro, as predefinições de origem aceitam texto simples e uma fatura adulterada, cada regra vai parar a um de quatro mecanismos de configuração diferentes, rejeitar falhas de DKIM exige um script Sieve porque a verificação incluída reporta um corpo adulterado como neutral, a verificação de remetentes desconhecidos só corre depois de a mensagem ter chegado toda e falha em aberto perante um erro de DNS, e o envio com MTA-STS devolve a mensagem logo à primeira tentativa quando a norma diz que deve adiar. Já incluído é, de facto, menos coisas para ligar. Não é o mesmo que seguro por predefinição.

22 de outubro de 2026 · 14 minutos · 2924 palavras · Damien Dye
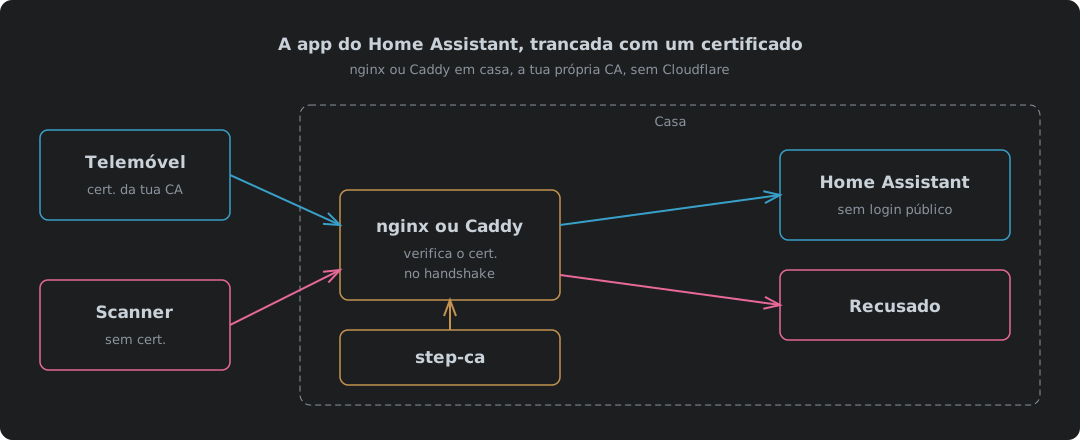
Um telemóvel com um certificado da tua própria CA passa pelo nginx ou pelo Caddy em casa e chega ao Home Assistant, enquanto um scanner sem certificado é recusado no handshake

A App do Home Assistant Trancada Com Um Certificado, Com nginx Ou Caddy e Sem Cloudflare

Trancar a app do Home Assistant com um certificado de cliente, com nginx ou Caddy em casa e o step-ca como autoridade de certificação em vez da Cloudflare. O que muda quando a Cloudflare sai do caminho, uma configuração de nginx e outra de Caddy testadas cada uma sem certificado, com um bom, com um revogado e com um upgrade para WebSocket em IPv4 e IPv6, porque o nginx consegue verificar uma CRL e o Caddy só consegue manter uma lista de permitidos, as definições de proxy de confiança do Home Assistant, o que o telemóvel precisa de ter instalado, e onde é que isto falha.

9 de outubro de 2026 · 11 minutos · 2349 palavras · Damien Dye

A tua firewall aceita instruções de estranhos. Desliga os auxiliares de protocolo.

Um auxiliar de protocolo (SIP ALG, auxiliar de FTP, H.323 ALG, auxiliar do conntrack, chama-lhe o que o teu fabricante lhe chamar) lê a carga útil de uma ligação, encontra um endereço e uma porta escritos no texto e abre um furo de entrada para eles. Não consegue saber se esse texto veio de um cliente FTP verdadeiro ou de um formulário escondido numa página web, porque não há nada nele que o diga. Samy Kamkar provou o caso do navegador em 2010. O NAT Slipstreaming voltou a prová-lo em 2020, e a Armis alargou-o em 2021 para chegar a qualquer dispositivo da tua rede, não só à máquina que clicou. O IETF pediu que viessem desligados por predefinição em 2007, o Linux desligou-os em 2016, e os fabricantes de navegadores acabaram por publicar uma lista de portas bloqueadas que parece um diretório de módulos do conntrack. Este artigo percorre o mecanismo diagrama a diagrama (a tabela de expectativas, o truque do alinhamento de segmentos, o reencaminhamento de chamadas H.323, o auxiliar de IRC que dispara com a mensagem de outra pessoa), inclui o auxiliar de IPsec pass-through, que não consegue ler ESP de todo e encaminha pacotes de entrada com base num SPI que viu passar em claro, confronta tudo com o controlo de firewall do Cyber Essentials que claramente falha, e dá os comandos para desligar tudo em Linux, Cisco, Juniper, FortiGate e MikroTik.

14 de setembro de 2026 · 57 minutos · 13211 palavras · Damien Dye

O IPsec foi uma boa ideia. Está na hora de o desligar.

O IPsec estava certo em 1995: cifrar abaixo da aplicação, ligar a associação de segurança ao endereço IP, deixar que todos os protocolos a herdem. Depois chegou o NAT, o NAT de operadora acabou o trabalho, e a solução foi embrulhar tudo em UDP e manter um temporizador a correr para que uma tabela de tradução não se esquecesse de ti. Este artigo mostra como ele cai, diagrama a diagrama: a associação de segurança que não sobrevive a um cabeçalho reescrito, os dois tradutores que cada linha com CGNAT tem agora, a norma do NAT64 que declara o IPsec fora de âmbito, o túnel que não consegue usar uma segunda ligação porque o ESP não tem portas, o MTU de que ninguém é dono, e o L2TP e o PPTP como os dois protocolos que nunca deviam ter estado aqui. Traz a documentação dos fabricantes, Cisco, Juniper e Microsoft, que admite cada uma destas coisas, as dezoito peças que se apresentam como VPN IPsec, incluindo as duas que nunca chegaram a ser normas, porque é que o Fisher-Price OS (Windows) nunca interoperou verdadeiramente com uma pilha aberta, um método prático para diagnosticar o IPsec enquanto ainda o tens a correr, e a defesa de retirar tudo, com datas.

13 de setembro de 2026 · 72 minutos · 17893 palavras · Damien Dye

Ping: a ferramenta de diagnóstico que abre muito mais

O ping, e não o resto do ICMP, é o risco: o echo é um canal que todos os anfitriões têm de responder com os teus próprios bytes, por isso uma rede que «só permite ping» já tem uma VPN inteira a sair. Isto percorre primeiro a ameaça, o que custa ao teu egresso e como um visitante no teu WiFi ou uma porta ethernet destrancada pode abrir uma, depois três túneis a funcionar construídos só sobre o ping (Hans, icmptunnel e um curto em Python com AES-128), os senões do MTU e do IPv6, e a regra que a fecha: descartar o echo, manter os erros, em nftables, pf, Cisco, Junos, MikroTik e Windows.

1 de setembro de 2026 · 37 minutos · 8067 palavras · Damien Dye

O teu MSP está a mentir-te para te vender produtos premium?

Parte 1 de 3. Alguns estão a mentir. A maioria nunca precisa, porque lhes paga o fabricante do produto que te estão a recomendar e ninguém tem de te dizer. Os sinais de que te estão a vender alguma coisa em vez de projetarem para ti, e o que nunca chega à lista de opções.

28 de agosto de 2026 · 43 minutos · 8951 palavras · Damien Dye