Skip to content
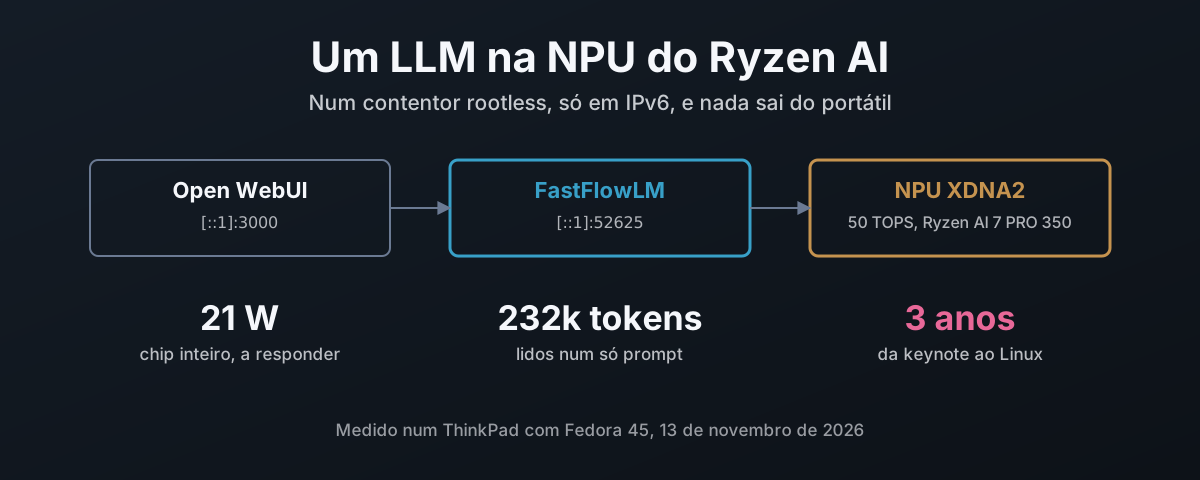
Open WebUI para FastFlowLM para a NPU XDNA2 em loopback IPv6: 21 W a responder, 232 000 tokens num só prompt, três anos desde a keynote da AMD até ao Linux

Correr um LLM na NPU do Ryzen AI, num contentor

A NPU de um portátil Ryzen AI são 50 TOPS que ficam parados na maioria das instalações Linux. Este artigo mostra como compilar o driver amdxdna da AMD e manter só o módulo do kernel no host, compilar o FastFlowLM com o runtime XRT da AMD num contentor podman rootless ajustado a esse driver, ligar tudo ao loopback IPv6 e iniciá-lo no arranque com o Quadlet. Depois o que faz: nove modelos medidos, um teste de contexto de 232 000 tokens, Whisper de voz para texto a dez vezes o tempo real, o Open WebUI e os 7000 tokens escondidos que acrescentava a cada mensagem, e a velocidade e a energia da NPU medidas contra o llama.cpp na iGPU Radeon 860M. Por fim, a cronologia: três anos desde que a AMD anunciou o Ryzen AI até um modelo de linguagem na sua NPU em Linux, entregue por um projeto que a AMD não começou, enquanto o esforço ia para o Copilot+ no Fisher-Price OS (Windows) em vez do centro de dados e das ferramentas Linux que os profissionais de IA usam realmente.
13 de novembro de 2026 · 26 minutos · 6342 palavras · Damien Dye

Resolver o TSC quando o firmware está avariado

Durante quatro meses, em cada arranque, o meu ThinkPad E595 entregou ao Linux um núcleo do CPU três segundos atrás dos outros sete, e o kernel abandonou o TSC pelo HPET. O que quer dizer o aviso, porque é que uma máquina AMD Zen não tem forma de o reparar a partir do Linux, o que 40 arranques de journal dizem sobre o firmware, porque é que tsc=reliable é a resposta errada, e como o tscsync mede e move os contadores em UEFI antes de o kernel sequer os ver, incluindo o único núcleo que marcou como BAD e que o Linux aceitou na mesma. Atualizado para a BIOS 1.30: não corrige o desvio, e o watchdog de clocksource do kernel deixou cair o TSC em dois arranques mesmo depois de o tscsync ter sincronizado os núcleos. Com tsc=nowatchdog aguentou, e uma verificação de cinco minutos contra o relógio de tempo real, com o código-fonte incluído, não encontrou warps nem deriva. Por fim, o que o recurso ao HPET faz em qualquer hipervisor KVM, seja Proxmox ou não: o relógio mestre desaparece, os convidados perdem a leitura rápida do relógio, e neste portátil uma leitura do relógio no convidado saiu sete vezes mais lenta.

11 de outubro de 2026 · 25 minutos · 5583 palavras · Damien Dye

A minha YubiKey faz-me entrar. Ao meu keyring ninguém disse nada.

Entras com uma YubiKey e o GNOME pede-te uma palavra-passe na mesma, porque o keyring de sessão está cifrado com uma palavra-passe que o teu login nunca produziu. Este artigo explica porque é que o pam_u2f como sufficient deixa o keyring à fome, o que custam as soluções habituais (palavra-passe em branco, escrevê-la na mesma, o TPM), e a solução que construí: o hmac-secret FIDO2 da chave, protegido por PIN e toque, a decifrar uma cópia guardada da palavra-passe da conta e a desbloquear o oo7-daemon no login. Depois, o que a construção revelou: o Fedora 45 tinha trocado o gnome-keyring pelo oo7, o keyring placeholder do oo7 adota como sua a primeira palavra-passe que escreves, as ferramentas FIDO2 só leem um PIN de um terminal, e um script de reset que me teria deixado sem keyring nenhum, apanhado por ter sido testado primeiro contra um daemon descartável. Os scripts, um instalador e esse ambiente de teste estão disponíveis para download.

7 de outubro de 2026 · 12 minutos · 2723 palavras · Damien Dye
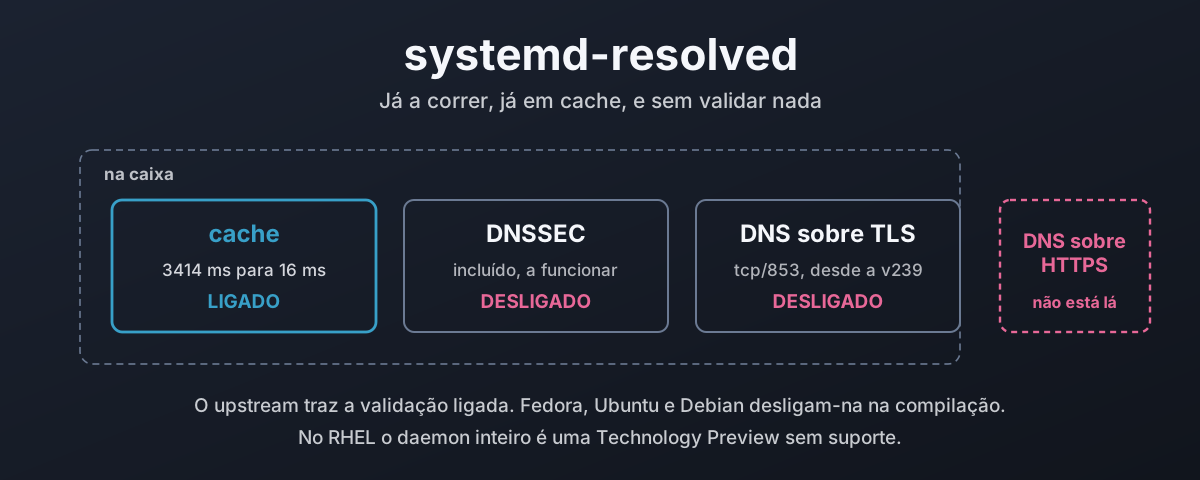
Uma consulta de nome a passar pelo stub à escuta do systemd-resolved para uma cache, um validador e um transporte cifrado, com o validador e a cifragem desligados

Resolved: o resolver que já tens a correr

O systemd-resolved está a correr neste momento na maioria dos desktops Linux, a pôr em cache todas as consultas e sem validar nenhuma. Isto percorre o caminho de resolução desde o nss-resolve até aos dois stubs à escuta, mede o que a cache vale numa máquina real, ativa o DNSSEC e mostra os três veredictos que pode devolver, e explica porque é que a validação vem desligada quando o upstream a traz ligada. Depois, um censo de quão pouco da web está de facto assinado, o DNS sobre TLS e a sua armadilha de estrito contra oportunista, e o suporte para DNS sobre HTTPS que é pedido desde 2018 e continua a não existir. Termina com o que trazem o Fedora, o Ubuntu, o Debian e a família RHEL, como ligá-lo em cada um, e porque é que as funcionalidades que a tua distribuição desativou são valores predefinidos e não código em falta.

27 de setembro de 2026 · 40 minutos · 8949 palavras · Damien Dye

O Webex anda à procura dos teus certificados num servidor de compilação da Cisco

O Webex 46.8.0.35631 no Fedora 44 fica atrás de uma faixa amarela a dizer «Offline - No internet connection» enquanto todos os outros programas da máquina chegam à internet sem queixas. Deixou a linha VoIP completamente parada. A rede nunca foi o problema: a Cisco empacota o seu próprio fork do OpenSSL e compilou-o com OPENSSLDIR definido como /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, um diretório que existe num contentor de compilação e em mais lado nenhum, por isso não carrega nenhuma âncora de confiança e todos os handshakes falham. O artigo segue por ordem: o que é de facto o estado avariado, perguntar à biblioteca distribuída onde acha que vivem os certificados, reproduzir o código de erro exato fora do Webex, porque é que nada te avisa, as duas correções que não funcionam e porquê, e a que funciona. Depois o processo de compilação: usaram $ORIGIN para o código e deixaram três caminhos de dados absolutos, o cabeçalho do RPM tem como anfitrião de compilação um ID de contentor, por isso o contentor já estava no pipeline e nunca foi usado para correr o resultado, o pacote exige uma glibc de 2018 porque não querem ligar estaticamente, 2,2 GB são distribuídos em duplicado, e não traz documentação nenhuma nem nenhum ficheiro marcado como configuração. Depois como devia ter sido compilado, as seis correções e a verificação de uma linha que o apanha. E por fim a comparação: a Cisco tem 98 entradas no catálogo de vulnerabilidades exploradas da CISA, só atrás da Microsoft, e um caminho de confiança que ninguém verificou e um bypass que ninguém verificou são a mesma falha com riscos diferentes.

15 de setembro de 2026 · 43 minutos · 9533 palavras · Damien Dye