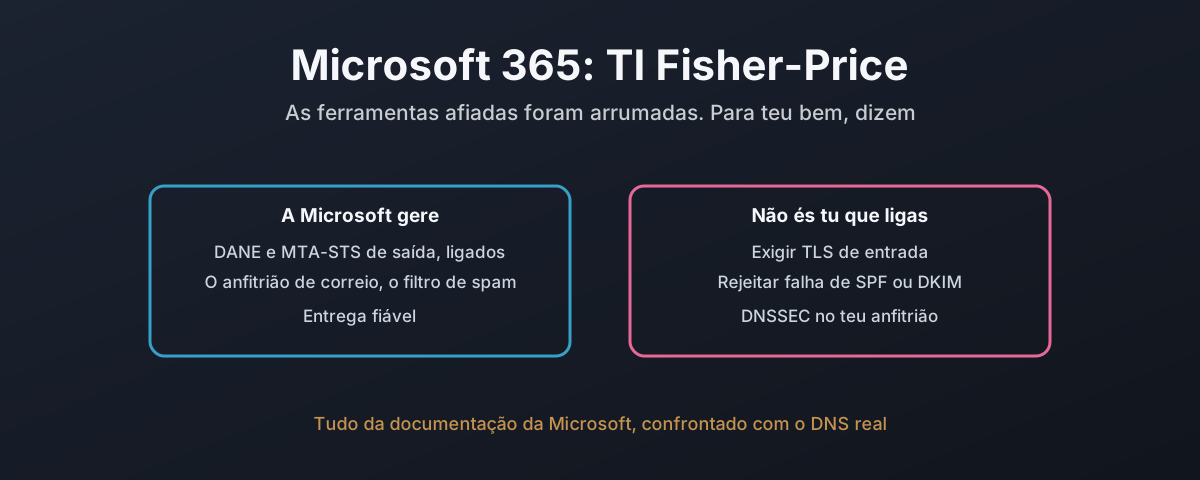
Microsoft 365: a edição Fisher-Price da informática
Quase nenhuma organização gere o seu próprio servidor de correio. Pagam à Microsoft, e o Exchange Online faz o trabalho. Por isso este artigo mede o Microsoft 365 exatamente pelas regras da casa que as montagens com Postfix e Stalwart cumpriram, usando apenas a própria documentação da Microsoft e DNS só de leitura contra inquilinos reais. Algumas regras cumpre-as bem: DANE e MTA-STS de saída estão ligados por omissão, e o DANE de entrada com DNSSEC chegou finalmente à disponibilidade geral. Várias não consegue cumprir de todo. Não há forma documentada de exigir TLS de entrada a todos os remetentes, nem de rejeitar uma falha rígida de SPF à porta, nada que rejeite só por uma assinatura DKIM falhada, e nenhum controlo que descarte correio de um domínio remetente que não existe. O DNSSEC não está explicitamente previsto para o anfitrião de correio que todos os inquilinos usam de facto. A implementação de IPv6 que devia levar seis meses deixou a caixa de correio do próprio NCSC inalcançável por IPv6 dois anos depois. E a documentação contradiz-se sobre wildcards, sobre SPF e sobre DNSSEC. Esta é a plataforma onde corre a maior parte do correio do país, e isto é o que ela te deixa e não te deixa fazer.