Skip to content
Sete definições de correio ao longo do caminho entre dois servidores, com DNSSEC e IPv6 por baixo

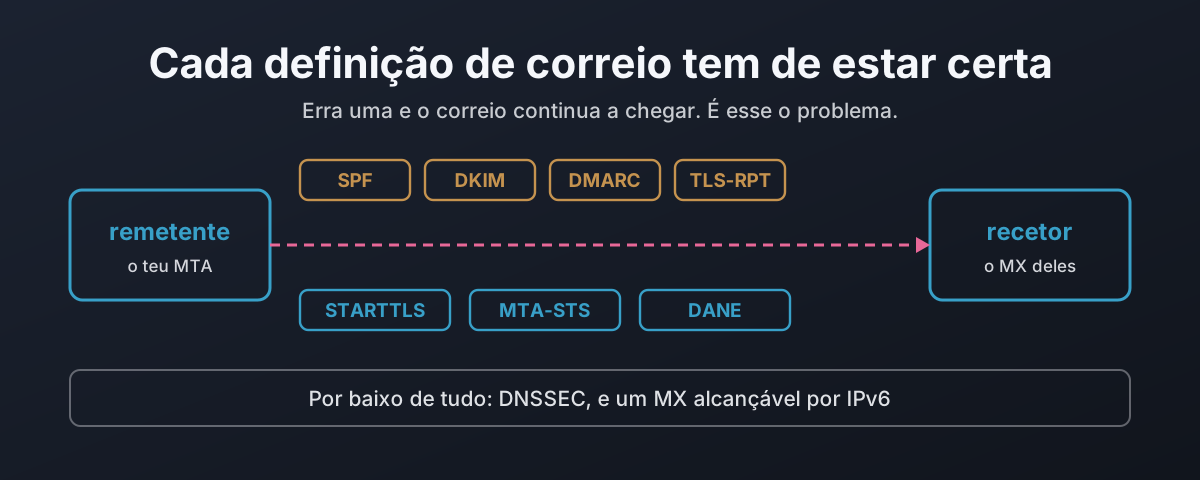
Porque é que cada definição de correio tem de estar certa

Cada camada da segurança do email é desenhada para recuar para algo que funciona em vez de falhar em segurança. Remove a linha STARTTLS de uma saudação e um remetente oportunista continua em texto claro, algo que o RFC 3207 descreve como um ataque e, num servidor público, te proíbe de impedir. Este artigo captura esse man-in-the-middle num laboratório e depois percorre as sete definições que protegem uma mensagem em trânsito, mostrando para cada uma o que protege, o que não protege e como falha em aberto quando está errada. Daí para o DANE: porque é que um registo TLSA não vale nada sem DNSSEC por baixo, porque é que o 3 1 1 e a reutilização da chave importam, e como um registo desatualizado é a única falha que fecha em vez de abrir. Depois, um censo só de leitura de bancos britânicos, dos grandes fornecedores de correio e das autoridades de certificação, a contar quantos fazem de facto alguma coisa disto.
22 de outubro de 2026 · 20 minutos · 4457 palavras · Damien Dye
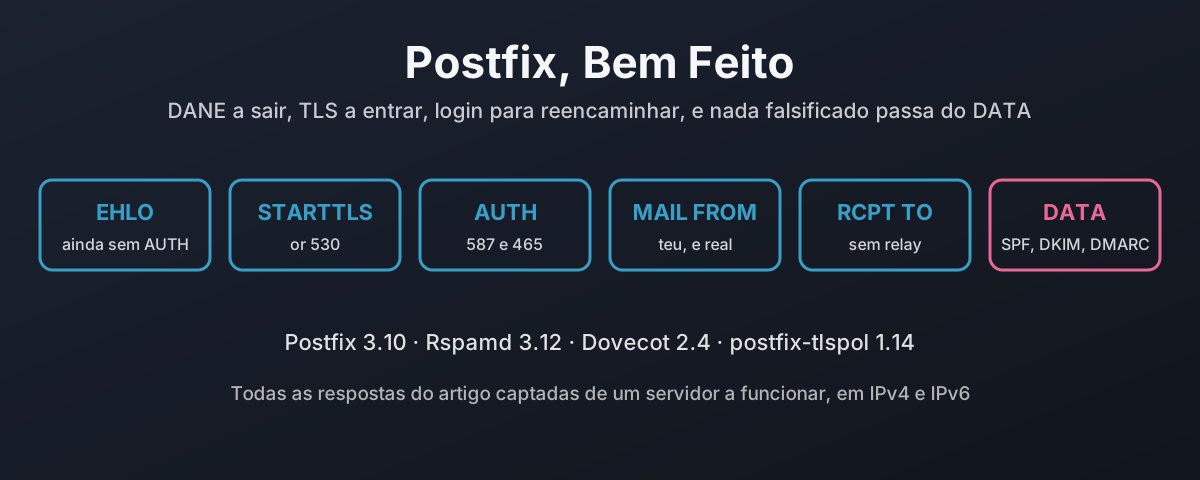
Uma sessão SMTP em seis etapas, cada uma com a regra que rejeita nesse ponto

Postfix, DANE e Todas as Definições Bem Feitas

De origem, o Postfix envia em claro quando o outro lado não oferece TLS e aceita correio de qualquer pessoa que diga ser qualquer pessoa. Esta é a outra montagem: Postfix 3.10.13 com Dovecot para os logins, Rspamd para SPF, DKIM e DMARC, e postfix-tlspol para DANE e MTA-STS. Nada de texto em claro a entrar ou a sair, a porta 25 nunca reencaminha, um login é dono dos seus endereços no envelope e no cabeçalho From, domínios remetentes que não existem são recusados, e uma mensagem adulterada ou falsificada nunca passa do DATA. Todas as respostas foram captadas num laboratório em IPv4 e IPv6, juntamente com as seis definições que não fazem nada, em silêncio, até outra coisa ser também definida, a predefinição do certbot que estraga o DANE na renovação, e o que tudo isto te custa em correio reencaminhado.

22 de outubro de 2026 · 23 minutos · 5217 palavras · Damien Dye
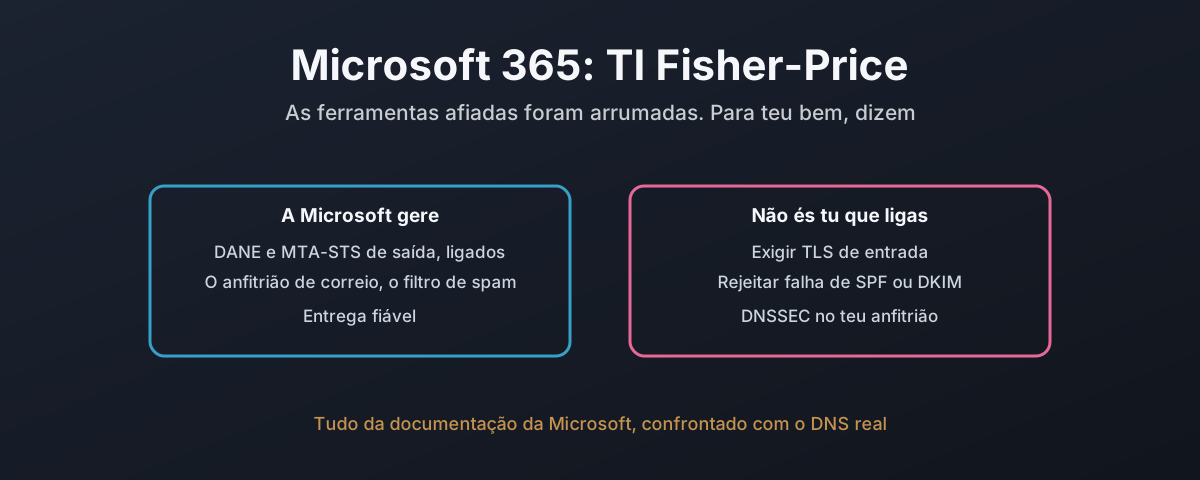
Uma divisão entre as definições que o Microsoft 365 controla por ti e as poucas que te deixa configurar, com as regras que não consegue cumprir assinaladas

Microsoft 365: a edição Fisher-Price da informática

Quase nenhuma organização gere o seu próprio servidor de correio. Pagam à Microsoft, e o Exchange Online faz o trabalho. Por isso este artigo mede o Microsoft 365 exatamente pelas regras da casa que as montagens com Postfix e Stalwart cumpriram, usando apenas a própria documentação da Microsoft e DNS só de leitura contra inquilinos reais. Algumas regras cumpre-as bem: DANE e MTA-STS de saída estão ligados por omissão, e o DANE de entrada com DNSSEC chegou finalmente à disponibilidade geral. Várias não consegue cumprir de todo. Não há forma documentada de exigir TLS de entrada a todos os remetentes, nem de rejeitar uma falha rígida de SPF à porta, nada que rejeite só por uma assinatura DKIM falhada, e nenhum controlo que descarte correio de um domínio remetente que não existe. O DNSSEC não está explicitamente previsto para o anfitrião de correio que todos os inquilinos usam de facto. A implementação de IPv6 que devia levar seis meses deixou a caixa de correio do próprio NCSC inalcançável por IPv6 dois anos depois. E a documentação contradiz-se sobre wildcards, sobre SPF e sobre DNSSEC. Esta é a plataforma onde corre a maior parte do correio do país, e isto é o que ela te deixa e não te deixa fazer.

22 de outubro de 2026 · 13 minutos · 2972 palavras · Damien Dye
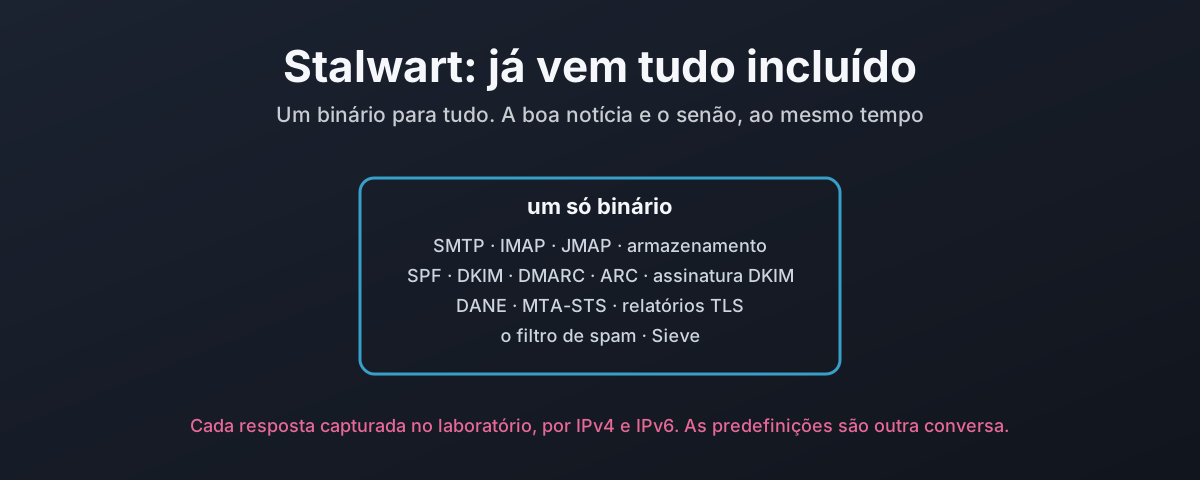
O Stalwart como um só binário com toda a pilha de correio lá dentro, frente à configuração Postfix de quatro pacotes

Stalwart: DANE e o resto, já incluído

O Stalwart é um servidor de correio inteiro num só binário: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, relatórios TLS, um filtro de spam e o armazenamento do correio, sem milter para ligar e sem daemon de políticas a correr ao lado. Este artigo submete-o às mesmas regras da casa da configuração Postfix e captura cada resposta no laboratório. As regras ficam todas ativas, mas a história está no detalhe: as definições vivem numa base de dados e não num ficheiro, as predefinições de origem aceitam texto simples e uma fatura adulterada, cada regra vai parar a um de quatro mecanismos de configuração diferentes, rejeitar falhas de DKIM exige um script Sieve porque a verificação incluída reporta um corpo adulterado como neutral, a verificação de remetentes desconhecidos só corre depois de a mensagem ter chegado toda e falha em aberto perante um erro de DNS, e o envio com MTA-STS devolve a mensagem logo à primeira tentativa quando a norma diz que deve adiar. Já incluído é, de facto, menos coisas para ligar. Não é o mesmo que seguro por predefinição.

22 de outubro de 2026 · 14 minutos · 2924 palavras · Damien Dye
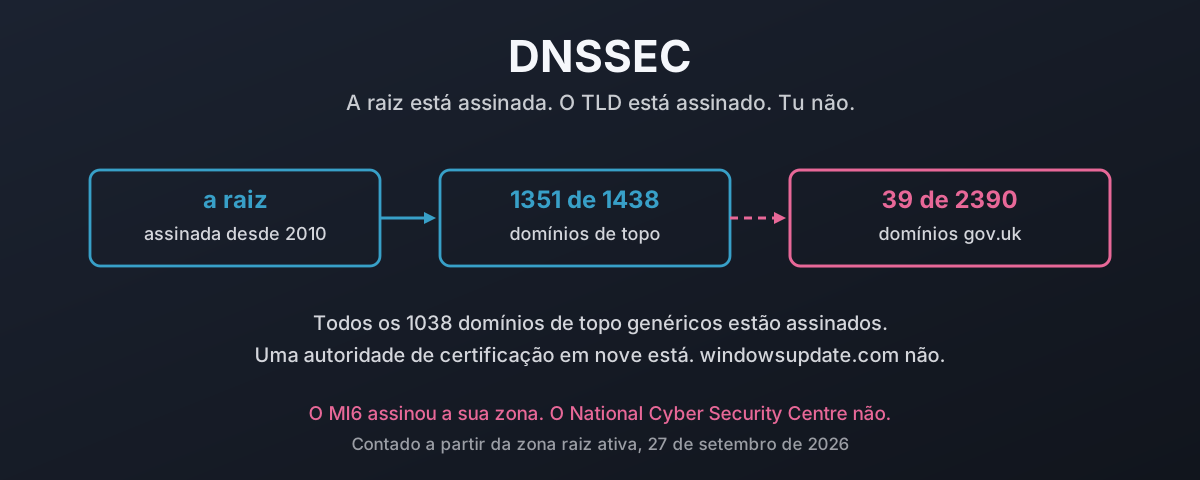
Uma cadeia de confiança que parte da raiz assinada, passa por um TLD assinado e para num domínio de segundo nível não assinado, com os números contados ao lado de cada passo

DNSSEC: proteger o teu tráfego contra falsificações

A parte difícil do DNSSEC ficou feita há anos. Contados a partir da zona raiz ativa a 27 de setembro de 2026, 1351 de 1438 domínios de topo têm um registo DS e todos os 1038 gTLD estão assinados. Depois para de repente. Um censo de todos os domínios gov.uk do registo oficial encontra 39 assinados entre os 2390 que ainda resolvem, nove deles juntas de freguesia, e o HMRC, o NHS, o GCHQ e o National Cyber Security Centre não estão entre eles. Uma autoridade de certificação em nove assinou. Tal como uma distribuição Linux ou BSD em cinco. windowsupdate.com não tem DS nenhum. Isto é o que uma resposta falsificada custa de facto, o que a assinatura faz contra isso, porque é que as desculpas do costume não sobrevivem ao contacto com os números e se, quarenta e dois anos depois de Mockapetris, o verdadeiro problema é quase ninguém perceber o que o DNS promete de facto.

27 de setembro de 2026 · 51 minutos · 11651 palavras · Damien Dye
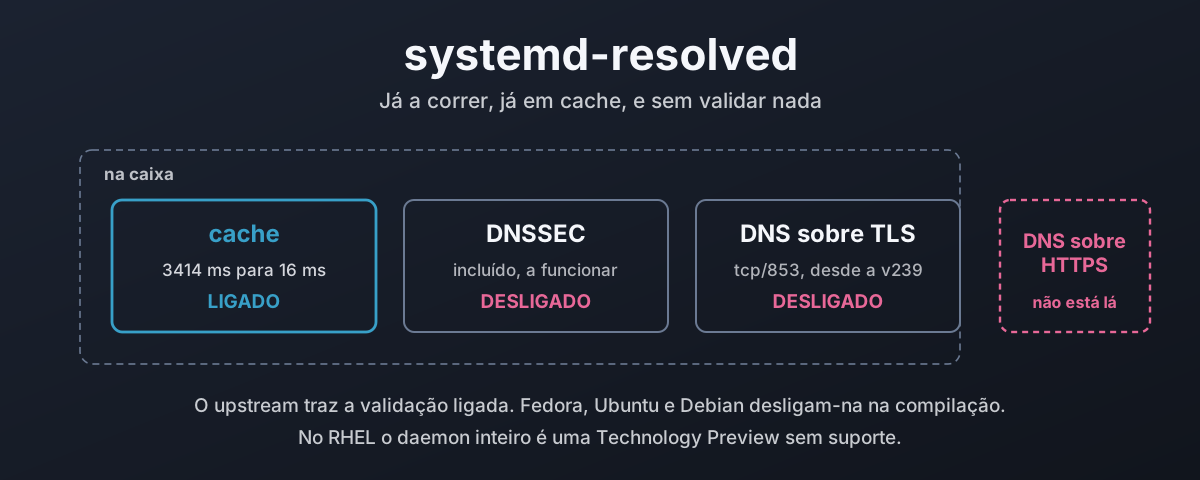
Uma consulta de nome a passar pelo stub à escuta do systemd-resolved para uma cache, um validador e um transporte cifrado, com o validador e a cifragem desligados

Resolved: o resolver que já tens a correr

O systemd-resolved está a correr neste momento na maioria dos desktops Linux, a pôr em cache todas as consultas e sem validar nenhuma. Isto percorre o caminho de resolução desde o nss-resolve até aos dois stubs à escuta, mede o que a cache vale numa máquina real, ativa o DNSSEC e mostra os três veredictos que pode devolver, e explica porque é que a validação vem desligada quando o upstream a traz ligada. Depois, um censo de quão pouco da web está de facto assinado, o DNS sobre TLS e a sua armadilha de estrito contra oportunista, e o suporte para DNS sobre HTTPS que é pedido desde 2018 e continua a não existir. Termina com o que trazem o Fedora, o Ubuntu, o Debian e a família RHEL, como ligá-lo em cada um, e porque é que as funcionalidades que a tua distribuição desativou são valores predefinidos e não código em falta.

27 de setembro de 2026 · 40 minutos · 8949 palavras · Damien Dye

Quem controla realmente o DNS

A raiz da internet é um ficheiro de texto de 1,5 MB que uma única empresa americana edita e assina. Quem controla realmente o DNS, o que a transição da IANA de 2016 mudou e não mudou, e o registo documentado de como a ICANN tem usado esse controlo.

25 de agosto de 2026 · 55 minutos · 11588 palavras · Damien Dye
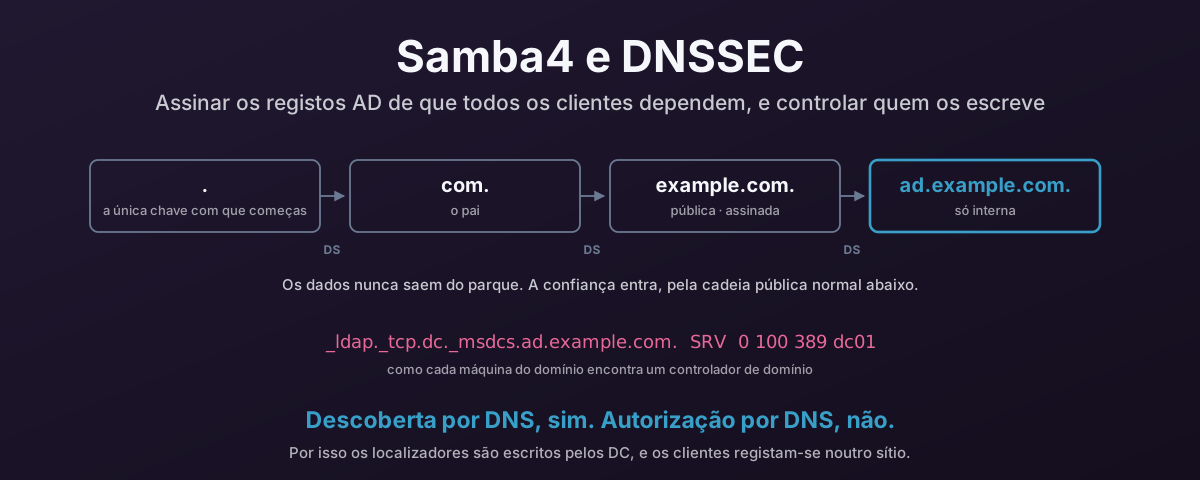
Uma cadeia de delegação desde a raiz até uma zona interna de Active Directory, com as escritas dos clientes confinadas a uma subzona separada

Samba4 e a proteção dos registos AD com DNSSEC

Todas as máquinas associadas ao domínio encontram o seu controlador de domínio pedindo ao DNS um registo SRV, por isso os localizadores _msdcs são os registos mais críticos para a segurança que tens. Eis como publicá-los e assiná-los como deve ser a partir de um DC Samba4: BIND com dlz_bind9 a ler o diretório, inline signing, um primário oculto que os clientes nunca alcançam, e as atualizações dinâmicas dos clientes mantidas fora da zona que contém os localizadores. Depois, como obrigar os clientes Windows e Linux a verificar de facto as assinaturas, porque uma zona assinada que ninguém valida comporta-se exatamente como uma zona não assinada.

24 de agosto de 2026 · 68 minutos · 14440 palavras · Damien Dye