Skip to content
Sete definições de correio ao longo do caminho entre dois servidores, com DNSSEC e IPv6 por baixo

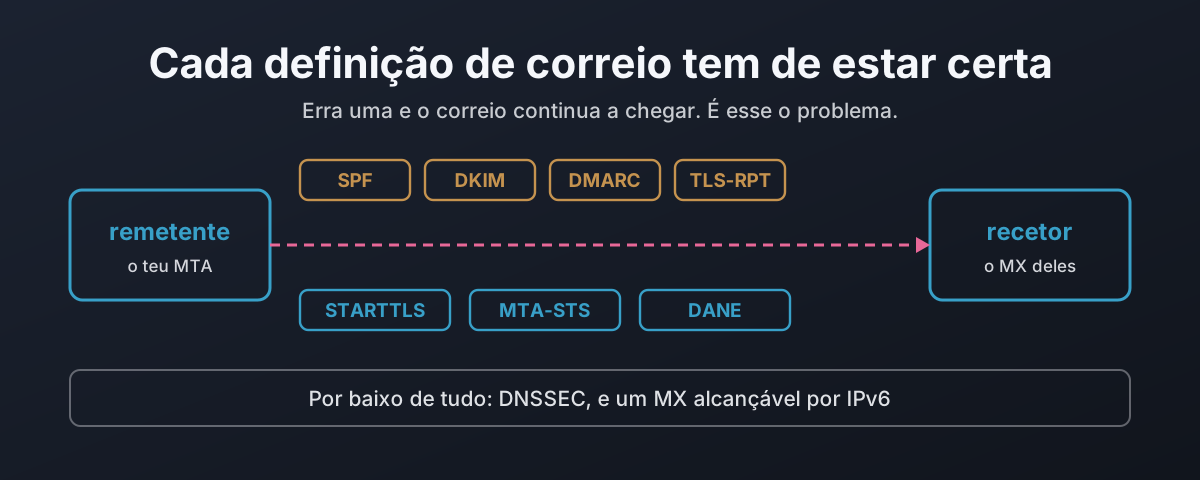
Porque é que cada definição de correio tem de estar certa

Cada camada da segurança do email é desenhada para recuar para algo que funciona em vez de falhar em segurança. Remove a linha STARTTLS de uma saudação e um remetente oportunista continua em texto claro, algo que o RFC 3207 descreve como um ataque e, num servidor público, te proíbe de impedir. Este artigo captura esse man-in-the-middle num laboratório e depois percorre as sete definições que protegem uma mensagem em trânsito, mostrando para cada uma o que protege, o que não protege e como falha em aberto quando está errada. Daí para o DANE: porque é que um registo TLSA não vale nada sem DNSSEC por baixo, porque é que o 3 1 1 e a reutilização da chave importam, e como um registo desatualizado é a única falha que fecha em vez de abrir. Depois, um censo só de leitura de bancos britânicos, dos grandes fornecedores de correio e das autoridades de certificação, a contar quantos fazem de facto alguma coisa disto.
22 de outubro de 2026 · 20 minutos · 4457 palavras · Damien Dye
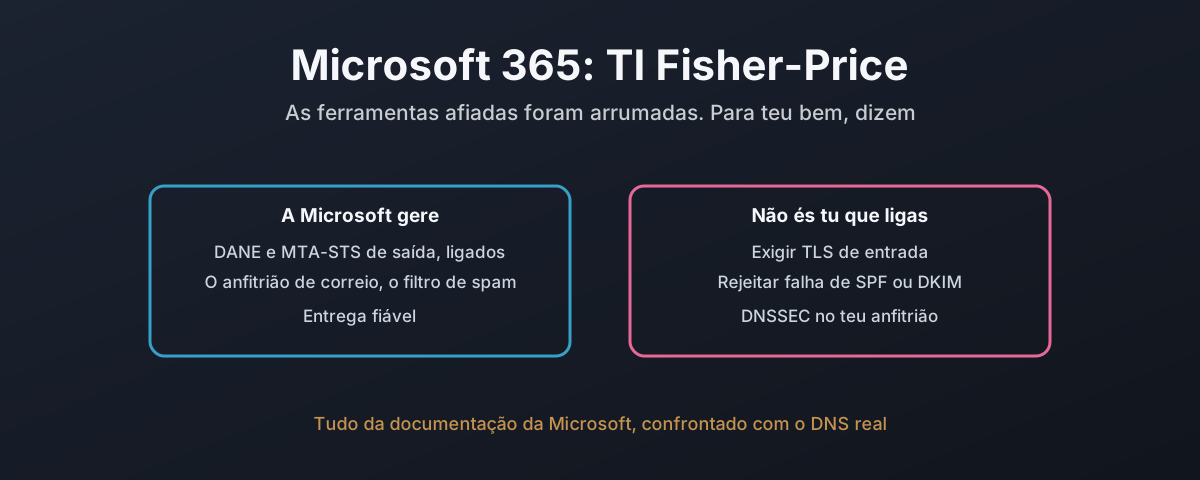
Uma divisão entre as definições que o Microsoft 365 controla por ti e as poucas que te deixa configurar, com as regras que não consegue cumprir assinaladas

Microsoft 365: a edição Fisher-Price da informática

Quase nenhuma organização gere o seu próprio servidor de correio. Pagam à Microsoft, e o Exchange Online faz o trabalho. Por isso este artigo mede o Microsoft 365 exatamente pelas regras da casa que as montagens com Postfix e Stalwart cumpriram, usando apenas a própria documentação da Microsoft e DNS só de leitura contra inquilinos reais. Algumas regras cumpre-as bem: DANE e MTA-STS de saída estão ligados por omissão, e o DANE de entrada com DNSSEC chegou finalmente à disponibilidade geral. Várias não consegue cumprir de todo. Não há forma documentada de exigir TLS de entrada a todos os remetentes, nem de rejeitar uma falha rígida de SPF à porta, nada que rejeite só por uma assinatura DKIM falhada, e nenhum controlo que descarte correio de um domínio remetente que não existe. O DNSSEC não está explicitamente previsto para o anfitrião de correio que todos os inquilinos usam de facto. A implementação de IPv6 que devia levar seis meses deixou a caixa de correio do próprio NCSC inalcançável por IPv6 dois anos depois. E a documentação contradiz-se sobre wildcards, sobre SPF e sobre DNSSEC. Esta é a plataforma onde corre a maior parte do correio do país, e isto é o que ela te deixa e não te deixa fazer.

22 de outubro de 2026 · 13 minutos · 2972 palavras · Damien Dye
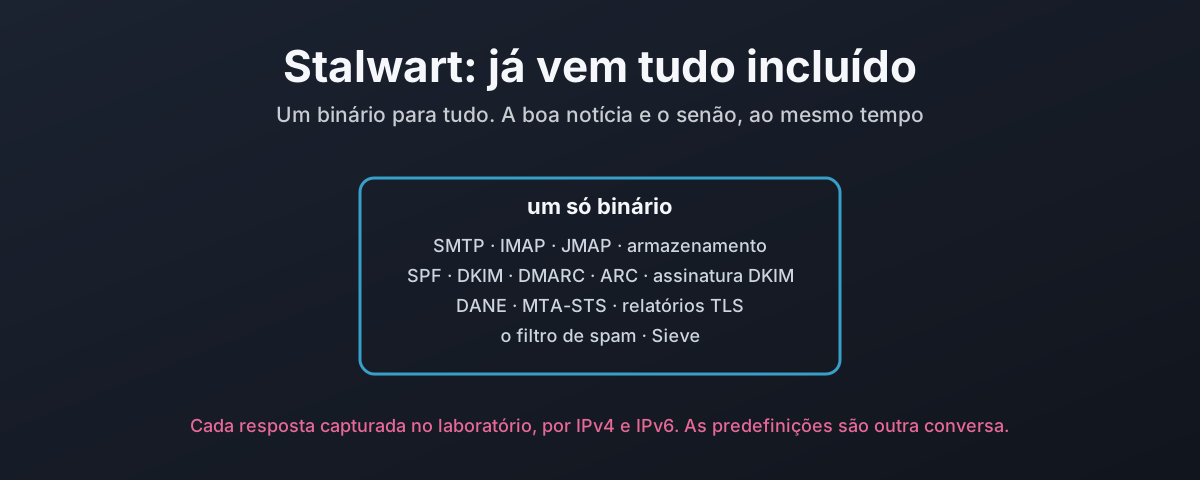
O Stalwart como um só binário com toda a pilha de correio lá dentro, frente à configuração Postfix de quatro pacotes

Stalwart: DANE e o resto, já incluído

O Stalwart é um servidor de correio inteiro num só binário: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, relatórios TLS, um filtro de spam e o armazenamento do correio, sem milter para ligar e sem daemon de políticas a correr ao lado. Este artigo submete-o às mesmas regras da casa da configuração Postfix e captura cada resposta no laboratório. As regras ficam todas ativas, mas a história está no detalhe: as definições vivem numa base de dados e não num ficheiro, as predefinições de origem aceitam texto simples e uma fatura adulterada, cada regra vai parar a um de quatro mecanismos de configuração diferentes, rejeitar falhas de DKIM exige um script Sieve porque a verificação incluída reporta um corpo adulterado como neutral, a verificação de remetentes desconhecidos só corre depois de a mensagem ter chegado toda e falha em aberto perante um erro de DNS, e o envio com MTA-STS devolve a mensagem logo à primeira tentativa quando a norma diz que deve adiar. Já incluído é, de facto, menos coisas para ligar. Não é o mesmo que seguro por predefinição.

22 de outubro de 2026 · 14 minutos · 2924 palavras · Damien Dye